


從 Atomic Wallet 駭客攻擊中獲得的 3500 萬美元非法資金再次轉移,據報道,受制裁的俄羅斯加密貨幣交易所 Garantex 成為最新一家與被駭客攻擊的加密貨幣公司接觸的公司。
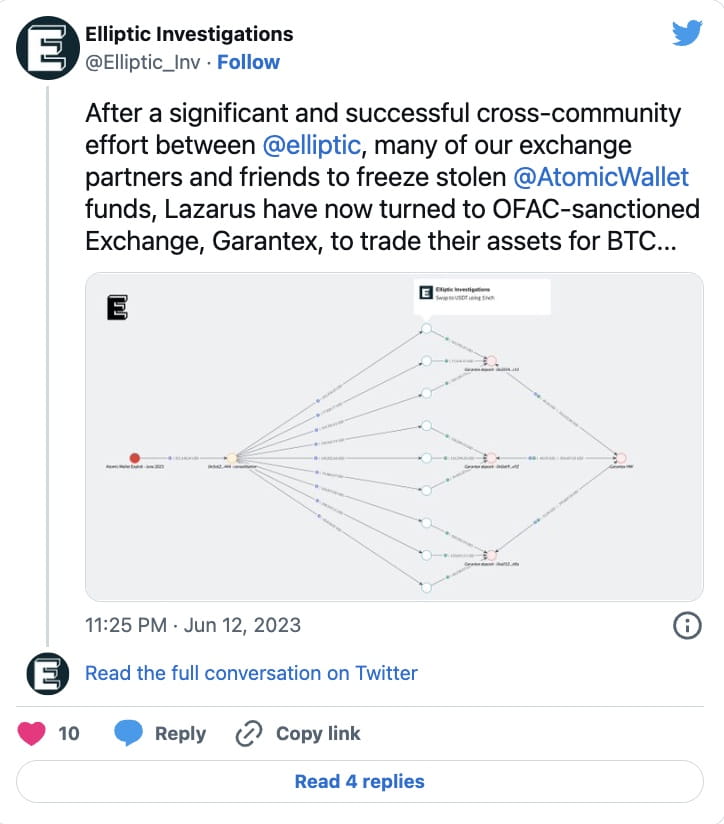
6月13日,區塊鏈安全與合規公司Elliptic更新了有關Atomic錢包資金被盜的情況。據稱,北韓駭客組織 Lazarus Group(據信該組織是這次攻擊的幕後黑手)利用受制裁的俄羅斯加密貨幣交易所 Garantex 來洗錢。
該公司在 Twitter 貼文中表示,Elliptic 與許多交易所合作夥伴之間進行了重大且成功的跨社群努力,以凍結被盜的加密貨幣。然而,拉撒路現在找到了其他方式將其資產換成比特幣(BTC)。
美國外國資產管制辦公室 (OFAC) 於 2022 年 4 月制裁了 Garantex 和俄羅斯 Hydra 暗網市場。
美國財政部當時指出,Garantex 成立於 2019 年底,最初在愛沙尼亞註冊,後來將大部分業務遷至莫斯科。
「對已知 Garantex 交易的分析表明,超過 1 億美元的交易與非法行為者和暗網市場有關,」它補充道。
本月早些時候,Cointelegraph 報道稱,這些不義之財是透過 Sinbad.io 混合器轉移的,這是 Lazarus 集團經常使用的服務。
Elliptic 補充說,駭客從 Garantex 提取的資金繼續透過 Sinbad.io 混音器進行混淆。
美國財政部也於 2022 年 5 月制裁了 Blender.io(Sinbad.io 的前身),警告北韓利用該服務「支持其惡意網路活動和被盜虛擬貨幣的洗錢活動」。
6 月 3 日,多個 Atomic Wallet 用戶帳戶被盜,導致數位資產損失高達 3,500 萬美元。
五天后,Atomic 表示已聘請區塊鏈安全和分析公司 Chainaanalysis 擔任主要事件調查員。 Cointelegraph 聯繫 Chainaanalysis 以了解調查的最新情況,但發言人表示他們無法對 Atomic Wallet 案件發表評論。
臭名昭著的北韓駭客組織與過去一年的幾起重大加密攻擊事件有關,包括 Harmony Bridge 駭客事件和 Ronin Bridge 駭客事件。