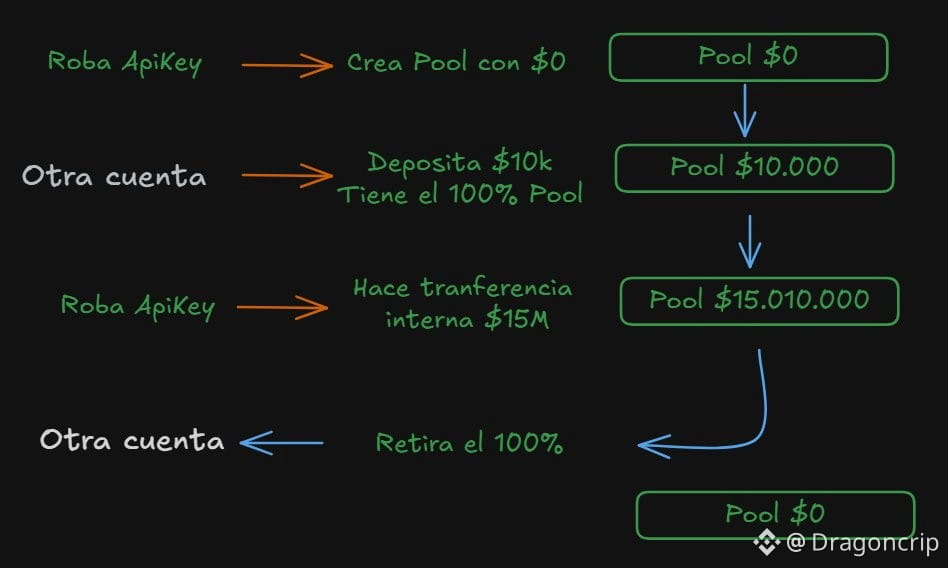
這次攻擊是通過 API 密鑰實施的,攻擊者發現並利用了一個漏洞。
API 密鑰有什麼用途?
它們是權限和密鑰,可以讓人通過機器人等方式自動執行操作。
API 密鑰允許用戶買入、賣出、創建資金池等。
幾乎所有操作都可以執行,唯獨不能將資金提取到另一個賬戶。
如果你的 API 密鑰被盜,別人無法直接盜走你的錢,因爲他們不能把錢提取到另一個錢包。
這爲機器人安全、可靠地運行提供了保障。
- 但攻擊者就是這樣利用 Lighter 的機制實施攻擊的:
1. 攻擊者獲取了一位做市商的 API 密鑰。
2. 他關閉了所有未平倉交易,將餘額全部轉換爲 USDC。
3. 他創建了一個公共資金池,但沒有存入任何資金($0)。
4. 攻擊者從自己的錢包投入 $10.000 USDC,並買下了 100% 的份額(當時他是唯一的投資者)。
5. 他返回被盜賬戶(即第 3 步中創建資金池的賬戶),通過 API 向資金池轉入 $15 M。
*由於這是內部轉賬,因此不像第 4 步那樣買入資金池份額。
6. 由於攻擊者用自己的錢包持有該資金池 100% 的份額,他便將所有資金提取到了自己的錢包。
也就是說,他無法通過 API 將資金提取到黑客的錢包。因此,他先用 API 創建公共資金池,再由黑客的錢包買下資金池 100% 的份額,然後用 API 向創建的資金池進行內部轉賬,最後黑客用自己的錢包提取了資金池中屬於自己的全部份額。
攻擊者利用系統邏輯盜取了用戶的資金,而不是直接攻擊協議本身。不過,他利用了協議提供的權限,例如向資金池進行內部轉賬的權限。
Lighter 的責任在於允許這種功能存在,並暴露了 API 密鑰的一些潛在風險。
API 密鑰有什麼用途?
它們是權限和密鑰,可以讓人通過機器人等方式自動執行操作。
API 密鑰允許用戶買入、賣出、創建資金池等。
幾乎所有操作都可以執行,唯獨不能將資金提取到另一個賬戶。
如果你的 API 密鑰被盜,別人無法直接盜走你的錢,因爲他們不能把錢提取到另一個錢包。
這爲機器人安全、可靠地運行提供了保障。
- 但攻擊者就是這樣利用 Lighter 的機制實施攻擊的:
1. 攻擊者獲取了一位做市商的 API 密鑰。
2. 他關閉了所有未平倉交易,將餘額全部轉換爲 USDC。
3. 他創建了一個公共資金池,但沒有存入任何資金($0)。
4. 攻擊者從自己的錢包投入 $10.000 USDC,並買下了 100% 的份額(當時他是唯一的投資者)。
5. 他返回被盜賬戶(即第 3 步中創建資金池的賬戶),通過 API 向資金池轉入 $15 M。
*由於這是內部轉賬,因此不像第 4 步那樣買入資金池份額。
6. 由於攻擊者用自己的錢包持有該資金池 100% 的份額,他便將所有資金提取到了自己的錢包。
也就是說,他無法通過 API 將資金提取到黑客的錢包。因此,他先用 API 創建公共資金池,再由黑客的錢包買下資金池 100% 的份額,然後用 API 向創建的資金池進行內部轉賬,最後黑客用自己的錢包提取了資金池中屬於自己的全部份額。
攻擊者利用系統邏輯盜取了用戶的資金,而不是直接攻擊協議本身。不過,他利用了協議提供的權限,例如向資金池進行內部轉賬的權限。
Lighter 的責任在於允許這種功能存在,並暴露了 API 密鑰的一些潛在風險。