據報6.4萬臺比特幣礦機遭劫持,13 EH/s算力被調到別人的礦池。
挖礦圈這週末炸了。
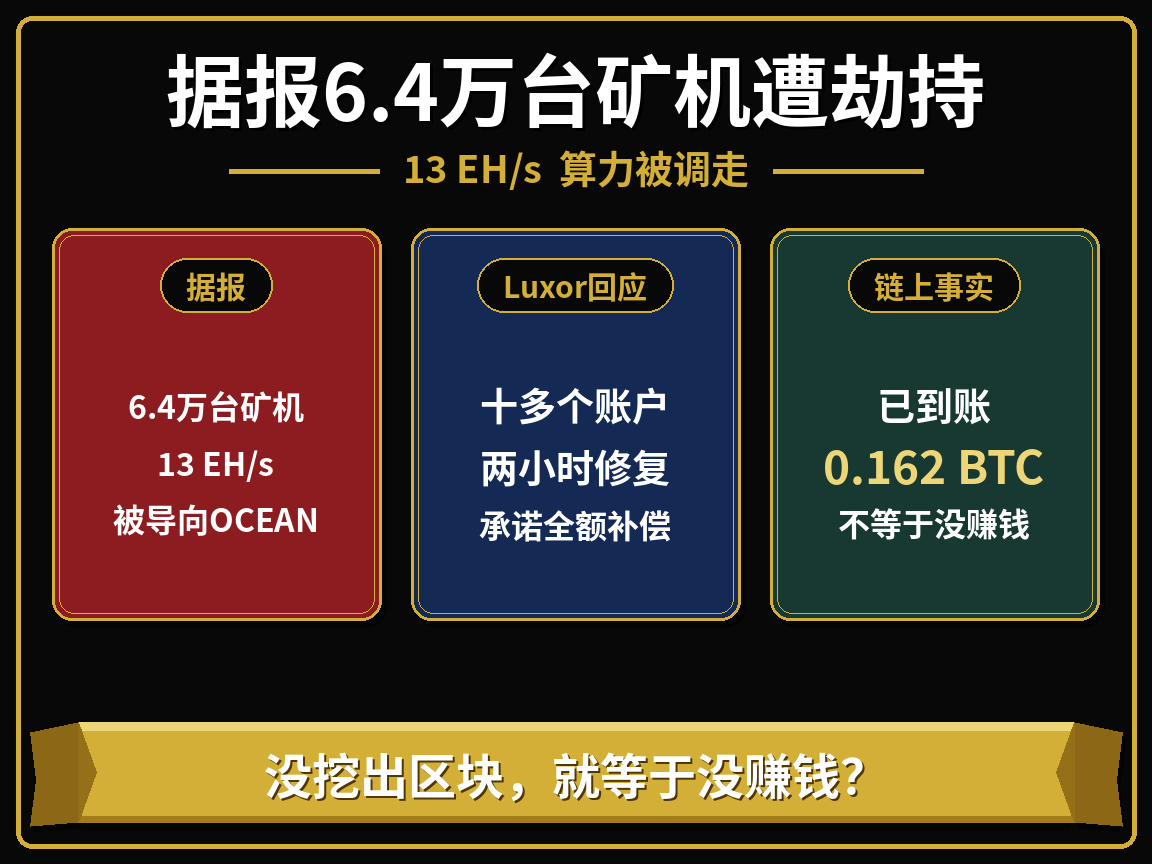
11月14日,託管商CoreX Hosting最先發出警報。約6.4萬臺礦機、13 EH/s算力被導向OCEAN礦池,收益地址也被改成了攻擊者的。
後來Luxor站出來承認,確實是自家Commander管理工具被未授權改了礦池配置。兩小時內打了補丁,影響範圍只限十多個客戶賬戶,礦池和固件都沒出事,還承諾按正常挖礦收益全額補償。
可6.4萬臺和13 EH/s這兩個數字,Luxor到現在也沒認。
早期有報道說,攻擊者沒挖出區塊,等於沒賺到錢。
這裏有一點需要特別說明。
沒挖出區塊,不代表攻擊者兩手空空。
OCEAN是按份額分成的。Mempool.space開發者Mononaut當時就指出,儀表盤上約有0.657枚比特幣的礦工份額,來自被盜算力。後來鏈上能查到,這個地址已經收到兩筆OCEAN打款,合計0.162枚$BTC 。
比特幣協議本身沒被攻破。被撬開的,是管礦機的那層軟件。
首席執行官Nick Hansen稱這是一起復雜的人工智能輔助攻擊,但具體路徑還沒公佈。被劫持了多少臺,也還要等完整的事後報告。
礦工把整場機器交給管理工具,圖的是省事。可省事的另一面,就是一把鑰匙能同時轉動上萬臺機器。
你覺得這件事裏,最該警惕的是哪一層?是礦機管理軟件的權限,礦池配置的二次確認,還是礦工自己的應急響應?
#Luxor矿机劫持 #矿业安全 #據報約6.4萬臺比特幣礦機遭劫持
挖礦圈這週末炸了。
11月14日,託管商CoreX Hosting最先發出警報。約6.4萬臺礦機、13 EH/s算力被導向OCEAN礦池,收益地址也被改成了攻擊者的。
後來Luxor站出來承認,確實是自家Commander管理工具被未授權改了礦池配置。兩小時內打了補丁,影響範圍只限十多個客戶賬戶,礦池和固件都沒出事,還承諾按正常挖礦收益全額補償。
可6.4萬臺和13 EH/s這兩個數字,Luxor到現在也沒認。
早期有報道說,攻擊者沒挖出區塊,等於沒賺到錢。
這裏有一點需要特別說明。
沒挖出區塊,不代表攻擊者兩手空空。
OCEAN是按份額分成的。Mempool.space開發者Mononaut當時就指出,儀表盤上約有0.657枚比特幣的礦工份額,來自被盜算力。後來鏈上能查到,這個地址已經收到兩筆OCEAN打款,合計0.162枚$BTC 。
比特幣協議本身沒被攻破。被撬開的,是管礦機的那層軟件。
首席執行官Nick Hansen稱這是一起復雜的人工智能輔助攻擊,但具體路徑還沒公佈。被劫持了多少臺,也還要等完整的事後報告。
礦工把整場機器交給管理工具,圖的是省事。可省事的另一面,就是一把鑰匙能同時轉動上萬臺機器。
你覺得這件事裏,最該警惕的是哪一層?是礦機管理軟件的權限,礦池配置的二次確認,還是礦工自己的應急響應?
#Luxor矿机劫持 #矿业安全 #據報約6.4萬臺比特幣礦機遭劫持