🚨 一個加密協議損失了 9700 萬枚 CORE,但沒有攻擊者竊取任何人的私鑰。
10 月 31 日發生的 B14g 事件揭示了另一種 DeFi 漏洞。
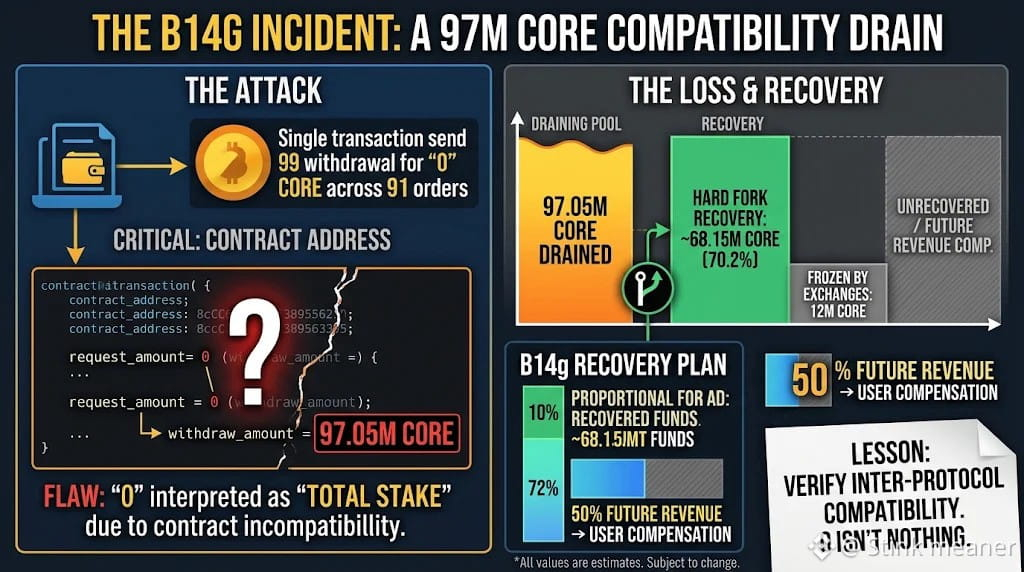
攻擊者利用了 B14g 的質押合約與 Core Network 原生質押合約之間的兼容性缺陷。在一筆交易中,攻擊者針對 91 筆質押訂單提交了 99 條提取請求,而每條請求提取的 CORE 數量均爲零。
問題出在哪裏?底層邏輯將零解釋爲提取全部質押資產的請求。約 9705 萬枚 CORE 被轉走,事發時價值約 147 萬美元。
但資產追回的情況同樣值得關注。
Core 通過硬分叉追回了約 6815 萬枚 CORE,佔被盜金額的 70.2%。據稱,交易所還凍結了另外 1200 萬枚 CORE。
B14g 表示,計劃按比例分配追回的資產,並將未來 Core 質押收入的 50% 用於賠償剩餘損失。但被凍結的資金不應與已經返還給用戶的資金混爲一談。
令人不安的教訓是,協議即使沒有私鑰泄露或惡意合約升級,也可能損失數百萬美元。有時,漏洞就在於兩個號稱兼容的系統對同一條指令作出了不同解釋。
🔍 市場影響:CORE 的聲譽、質押參與度以及更廣泛的比特幣質押敘事都可能面臨更多審視。對於 DeFi 而言,此事件再次凸顯了集成測試、提取驗證和緊急資產追回機制的重要性。
不構成財務建議。追回計劃可能發生變化,技術漏洞造成的損失也可能超過最初報告的金額。
$BTC
#US Data Center Rules May Constrain AI Expansion #CryptoSecurityIncidents #MarketWatch #BinanceNews
10 月 31 日發生的 B14g 事件揭示了另一種 DeFi 漏洞。
攻擊者利用了 B14g 的質押合約與 Core Network 原生質押合約之間的兼容性缺陷。在一筆交易中,攻擊者針對 91 筆質押訂單提交了 99 條提取請求,而每條請求提取的 CORE 數量均爲零。
問題出在哪裏?底層邏輯將零解釋爲提取全部質押資產的請求。約 9705 萬枚 CORE 被轉走,事發時價值約 147 萬美元。
但資產追回的情況同樣值得關注。
Core 通過硬分叉追回了約 6815 萬枚 CORE,佔被盜金額的 70.2%。據稱,交易所還凍結了另外 1200 萬枚 CORE。
B14g 表示,計劃按比例分配追回的資產,並將未來 Core 質押收入的 50% 用於賠償剩餘損失。但被凍結的資金不應與已經返還給用戶的資金混爲一談。
令人不安的教訓是,協議即使沒有私鑰泄露或惡意合約升級,也可能損失數百萬美元。有時,漏洞就在於兩個號稱兼容的系統對同一條指令作出了不同解釋。
🔍 市場影響:CORE 的聲譽、質押參與度以及更廣泛的比特幣質押敘事都可能面臨更多審視。對於 DeFi 而言,此事件再次凸顯了集成測試、提取驗證和緊急資產追回機制的重要性。
不構成財務建議。追回計劃可能發生變化,技術漏洞造成的損失也可能超過最初報告的金額。
$BTC
#US Data Center Rules May Constrain AI Expansion #CryptoSecurityIncidents #MarketWatch #BinanceNews