🚨⚠️📢如果你涉足加密貨幣,忽視這條帖子,後果自負
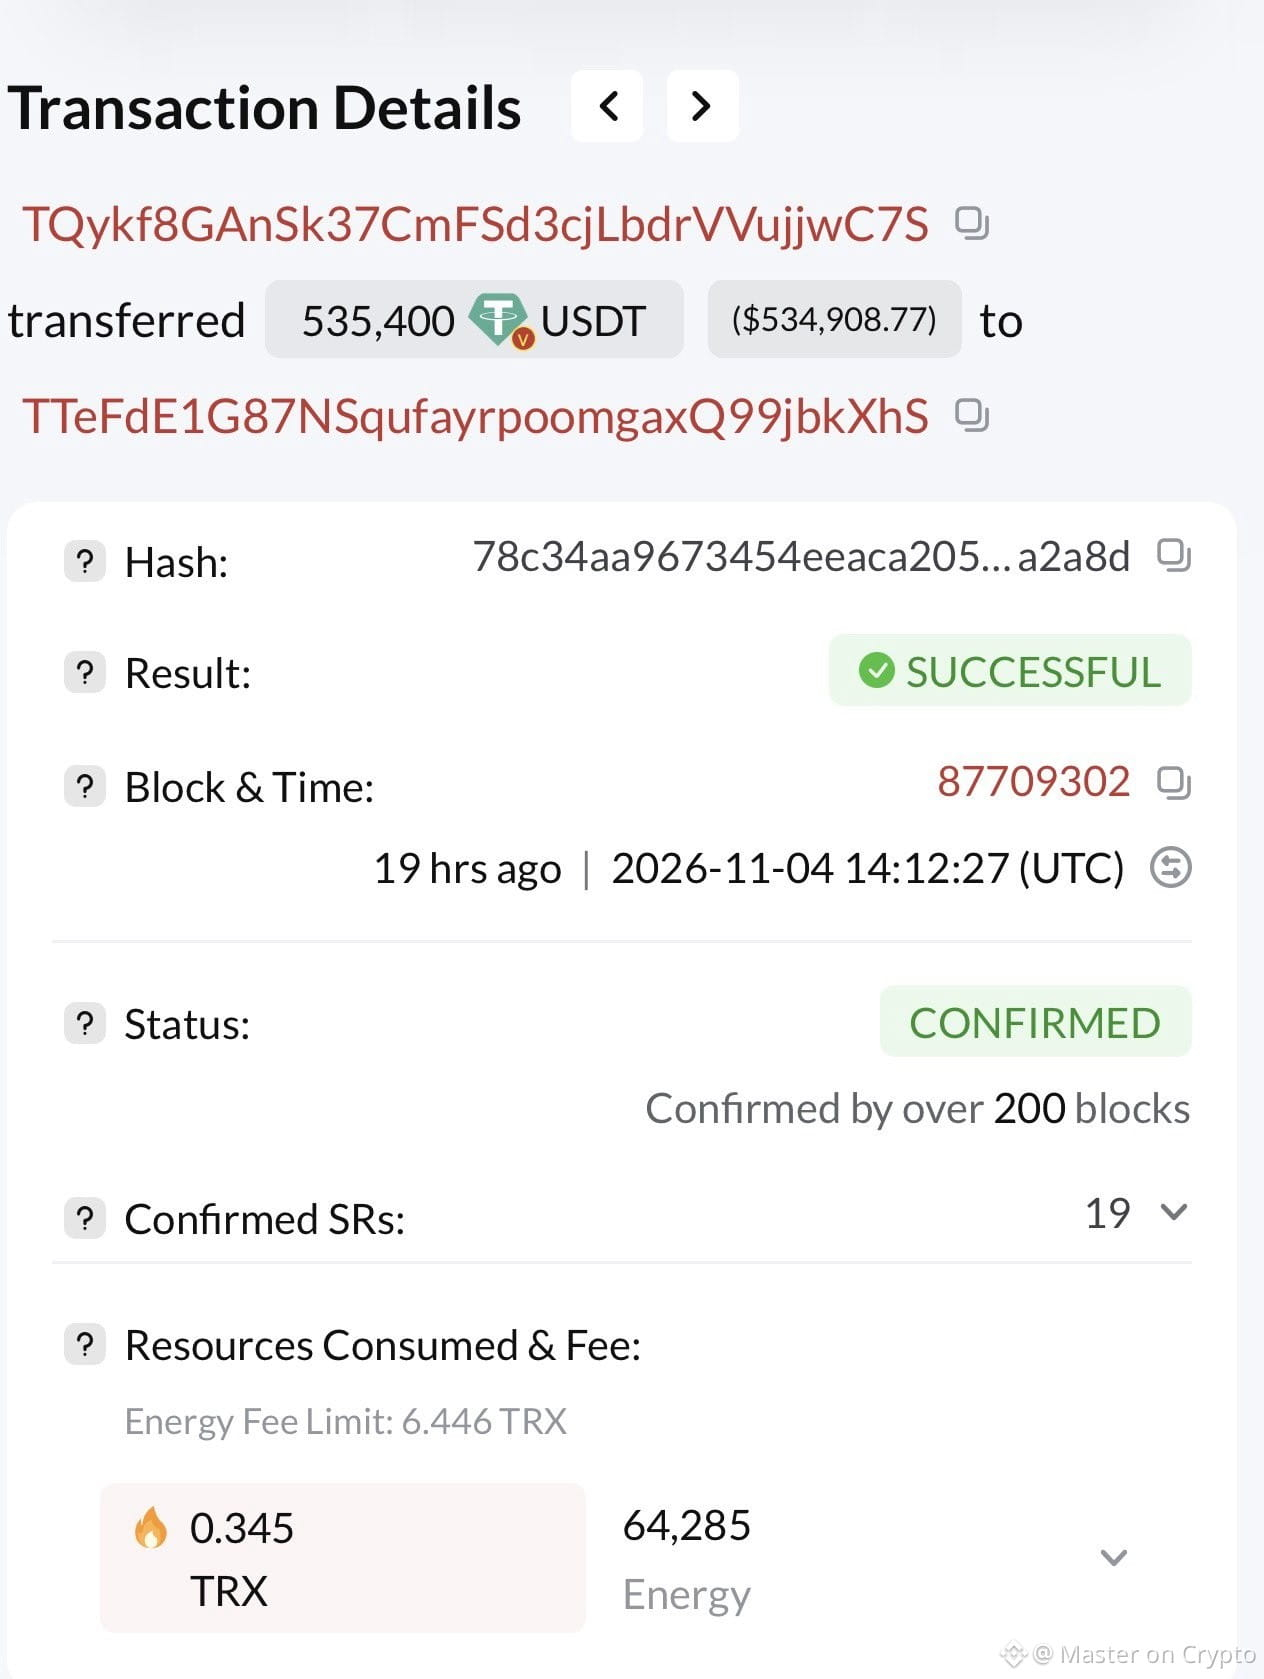
昨天,一位朋友損失了 535,000 美元的 USDT,他甚至先轉了一筆測試款。他的錢包沒有被黑,密鑰也從未泄露。他是被一個機器人騙走資金的。
測試轉賬順利到賬。幾秒鐘內,一個機器人從一個假地址向他的錢包轉入了 1 USDT。這個假地址的開頭和結尾字符都與真實地址相同。於是,這個假地址出現在了他的交易記錄裏,緊挨着真實地址。
他準備轉出全部金額時,從交易記錄裏複製了地址,結果選中了假地址。不到 30 秒,錢就沒了——在 Tether 凍結資金之前,USDT 已被兌換出去。
這叫作地址投毒,而且正在大規模發生。騙到他的那個機器人已經執行了超過 600 萬筆交易,專門盯上轉移大額資金的人。
以下方法可以確保你不會遇到這種情況:
• 永遠不要從交易記錄或區塊瀏覽器中複製地址
• 測試轉賬後,重新從收款人發給你的原始消息中複製地址
• 檢查每一個字符,因爲這些機器人會匹配地址的開頭和結尾
• 將覈實過的地址連同名稱一起保存到錢包的地址簿中
現在打開你的錢包,檢查一下交易記錄。如果發現有一筆來自陌生地址的小額轉入,說明機器人已經盯上你了。如果你發現了,告訴我。
轉發這條帖子,並分享給你認識的鏈上資金流動量最大的人。
昨天,一位朋友損失了 535,000 美元的 USDT,他甚至先轉了一筆測試款。他的錢包沒有被黑,密鑰也從未泄露。他是被一個機器人騙走資金的。
測試轉賬順利到賬。幾秒鐘內,一個機器人從一個假地址向他的錢包轉入了 1 USDT。這個假地址的開頭和結尾字符都與真實地址相同。於是,這個假地址出現在了他的交易記錄裏,緊挨着真實地址。
他準備轉出全部金額時,從交易記錄裏複製了地址,結果選中了假地址。不到 30 秒,錢就沒了——在 Tether 凍結資金之前,USDT 已被兌換出去。
這叫作地址投毒,而且正在大規模發生。騙到他的那個機器人已經執行了超過 600 萬筆交易,專門盯上轉移大額資金的人。
以下方法可以確保你不會遇到這種情況:
• 永遠不要從交易記錄或區塊瀏覽器中複製地址
• 測試轉賬後,重新從收款人發給你的原始消息中複製地址
• 檢查每一個字符,因爲這些機器人會匹配地址的開頭和結尾
• 將覈實過的地址連同名稱一起保存到錢包的地址簿中
現在打開你的錢包,檢查一下交易記錄。如果發現有一筆來自陌生地址的小額轉入,說明機器人已經盯上你了。如果你發現了,告訴我。
轉發這條帖子,並分享給你認識的鏈上資金流動量最大的人。