活躍攻擊警報促使亞洲加強加密貨幣平臺安全
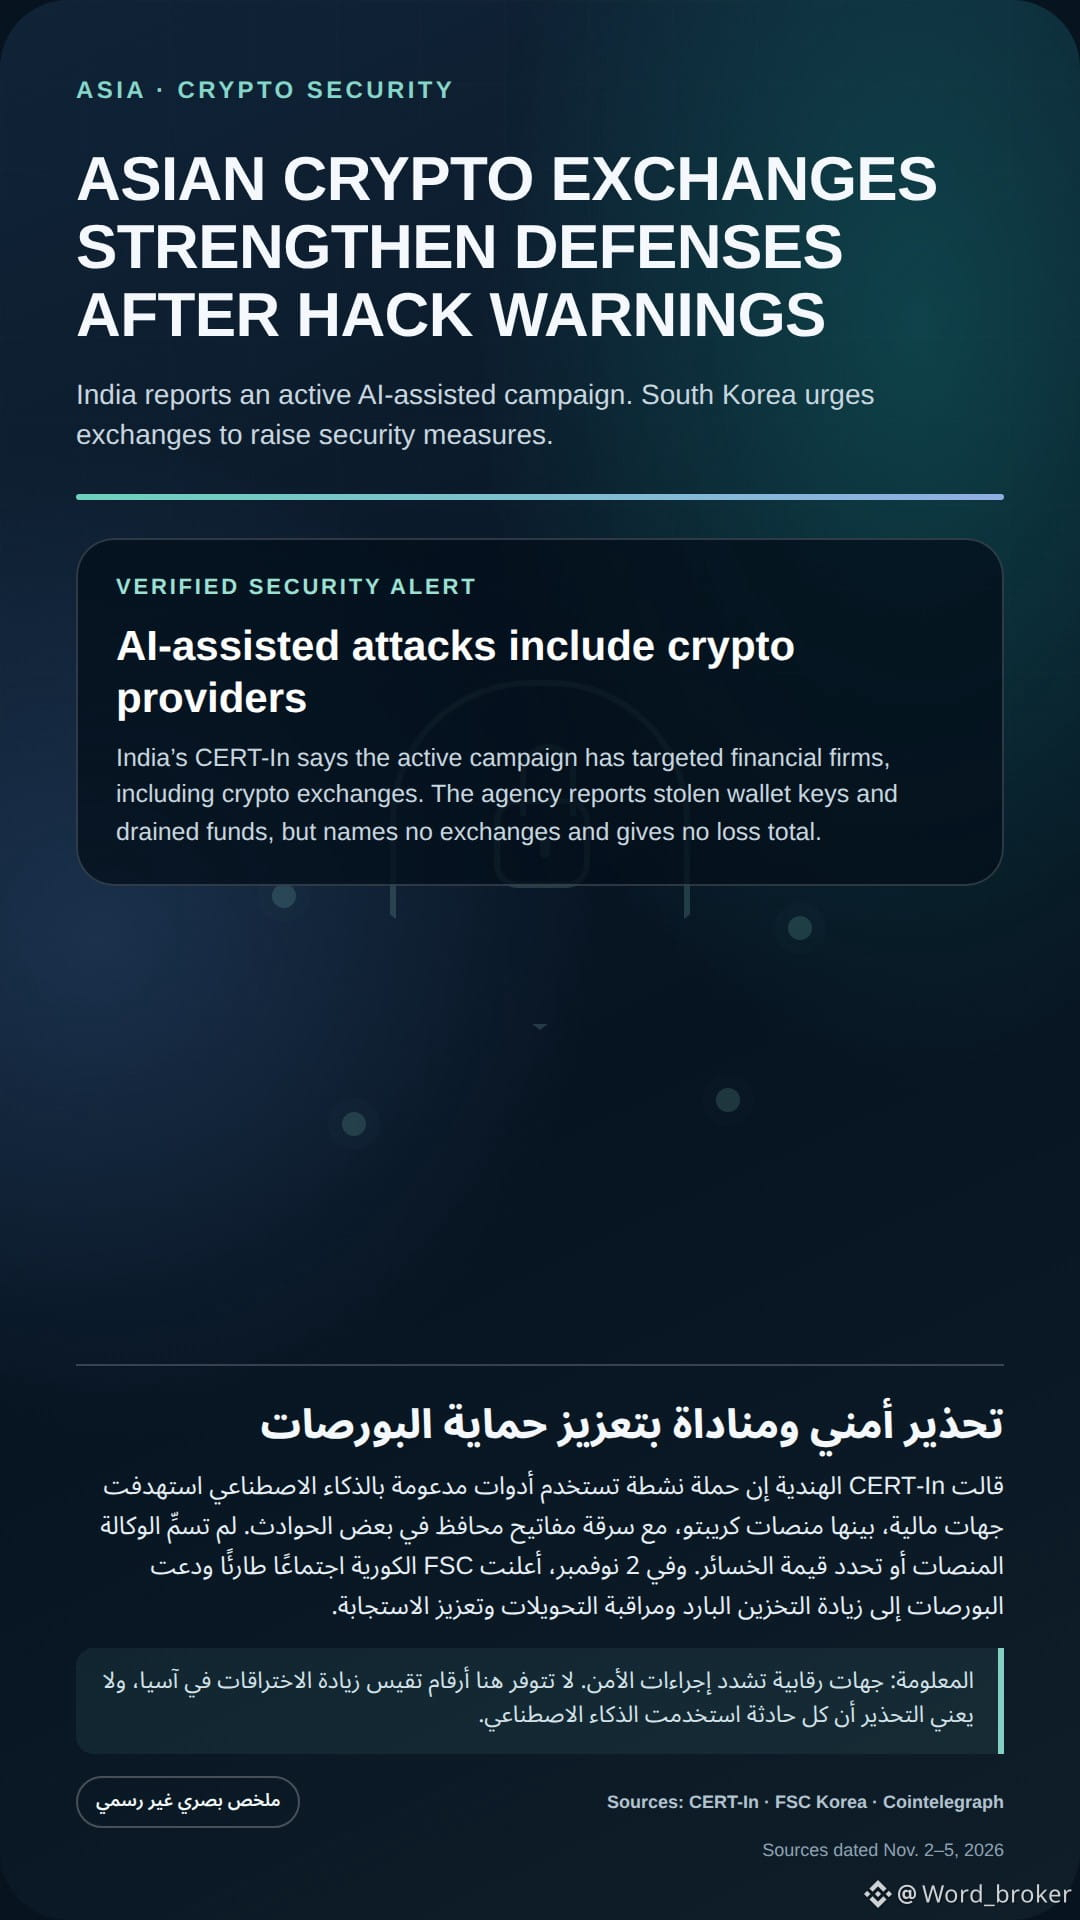
事實:印度 CERT-In 在 11 月 4 日發佈的警報中稱,一場由人工智能工具助力的活躍攻擊行動正將金融機構列爲目標,其中包括加密貨幣平臺。該機構報告稱,部分事件中有人竊取錢包密鑰並轉移資金,但未點名受影響的平臺,也未說明損失金額。
11 月 2 日,韓國 FSC 確認在 Binance 事件後召開緊急會議,並呼籲數字資產平臺增加冷存儲、監控存款和取款,並加強事件響應能力。
解讀:這些進展凸顯了保護錢包密鑰和加強轉賬授權控制的優先性。現有資料沒有提供衡量亞洲黑客入侵事件增幅的數據,也無法證明每起事件都使用了人工智能。
來源:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
韓國金融服務委員會: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
事實:印度 CERT-In 在 11 月 4 日發佈的警報中稱,一場由人工智能工具助力的活躍攻擊行動正將金融機構列爲目標,其中包括加密貨幣平臺。該機構報告稱,部分事件中有人竊取錢包密鑰並轉移資金,但未點名受影響的平臺,也未說明損失金額。
11 月 2 日,韓國 FSC 確認在 Binance 事件後召開緊急會議,並呼籲數字資產平臺增加冷存儲、監控存款和取款,並加強事件響應能力。
解讀:這些進展凸顯了保護錢包密鑰和加強轉賬授權控制的優先性。現有資料沒有提供衡量亞洲黑客入侵事件增幅的數據,也無法證明每起事件都使用了人工智能。
來源:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
韓國金融服務委員會: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/