關於幣安 @binancezh 遭竊 63 億美元的初步報告出爐了。又一起社會工程學滲透事件。
事情始於工程師 B 跳槽後,在求職面試時使用公司電腦——甚至還下載了第三方代碼。他的績效考覈還能被扣多少分?🤡
盜竊過程如下:
6 月,錢包運營工程師 A 搜索 AI 編程工具,並下載了被篡改的 Homebrew 版本,導致團隊信息暴露;
9 月,工程師 B 收到一名假招聘人員的面試邀請。他們把整套流程都走了一遍:先是與 HR 進行真實的視頻通話,隨後又與假 CEO 進行第二輪面試。最後,他們要求他在工作電腦上完成一項“編程挑戰”,惡意軟件就這樣悄悄替換了 pyenv;
10 月 20 日,黑客以 B 的電腦爲切入點,利用幣安內部的 AI 工具,控制了錢包工程師 A 和 C 的電腦;
10 月 29 日,黑客訪問了 C 的電腦,並利用 A 的部署權限向簽名服務發起調用。熱錢包裏的資金就是這樣被轉走的。
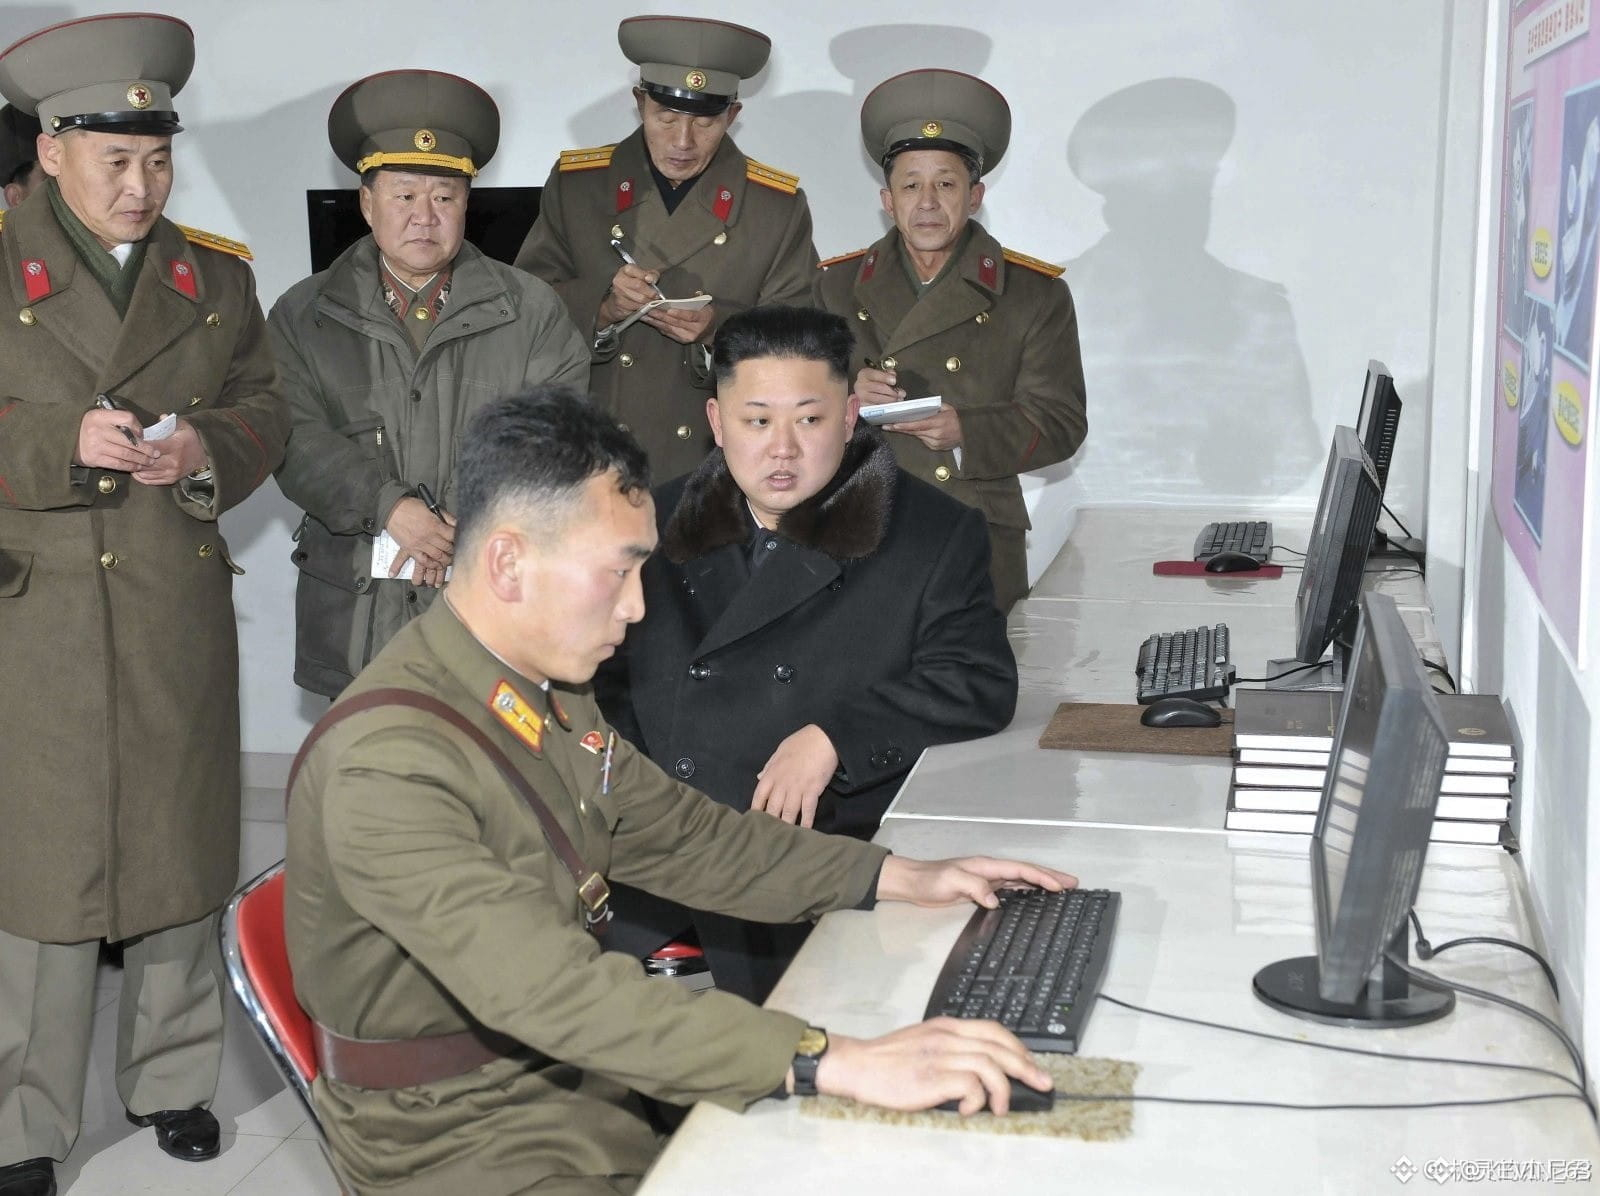
朝鮮黑客真是無處不在。
從今以後,交易所員工去面試時,是不是該先讓面試官說一句:“金正恩是 **”?🤣
事情始於工程師 B 跳槽後,在求職面試時使用公司電腦——甚至還下載了第三方代碼。他的績效考覈還能被扣多少分?🤡
盜竊過程如下:
6 月,錢包運營工程師 A 搜索 AI 編程工具,並下載了被篡改的 Homebrew 版本,導致團隊信息暴露;
9 月,工程師 B 收到一名假招聘人員的面試邀請。他們把整套流程都走了一遍:先是與 HR 進行真實的視頻通話,隨後又與假 CEO 進行第二輪面試。最後,他們要求他在工作電腦上完成一項“編程挑戰”,惡意軟件就這樣悄悄替換了 pyenv;
10 月 20 日,黑客以 B 的電腦爲切入點,利用幣安內部的 AI 工具,控制了錢包工程師 A 和 C 的電腦;
10 月 29 日,黑客訪問了 C 的電腦,並利用 A 的部署權限向簽名服務發起調用。熱錢包裏的資金就是這樣被轉走的。
朝鮮黑客真是無處不在。
從今以後,交易所員工去面試時,是不是該先讓面試官說一句:“金正恩是 **”?🤣