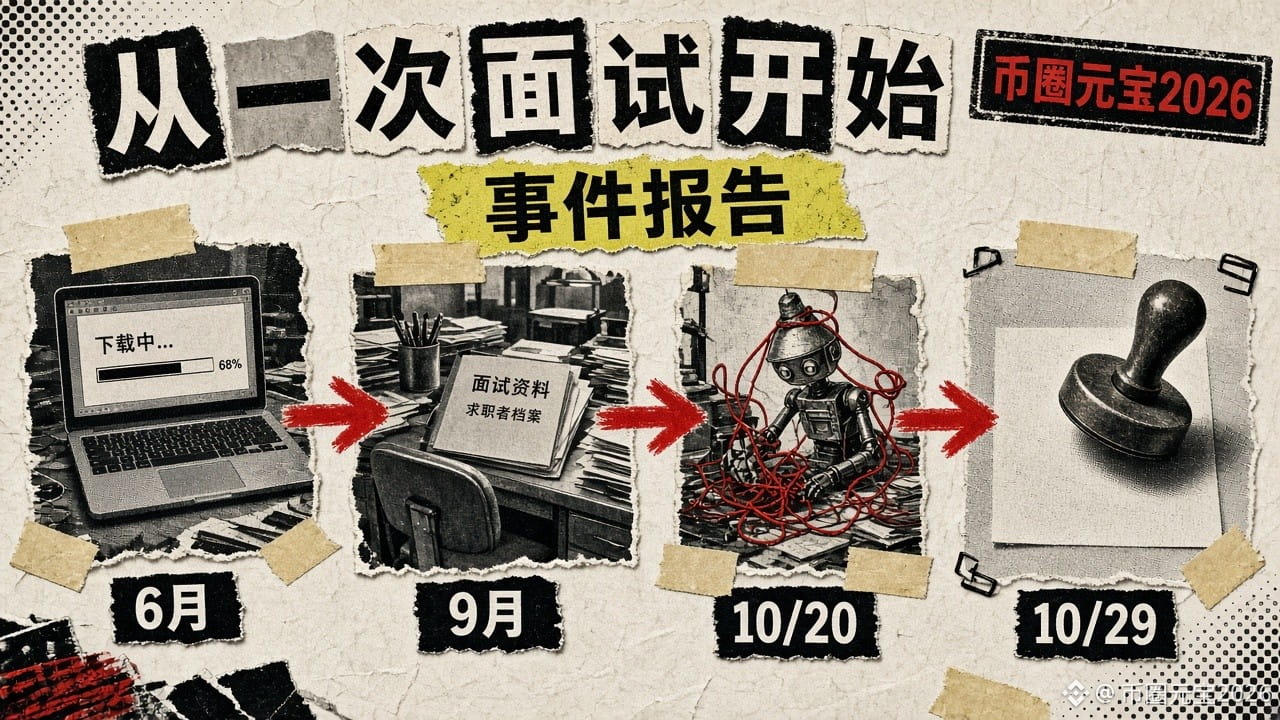
幣安10/29事件報告出來了:63億美元的口子,是從一次“求職面試”開始的?
幣安北京時間11月3日22:33在官方X發了10/29安全事件的初查報告。最讓人意外的不是金額,而是起點。
按報告原文,時間線大概是這樣:
1. 6月:錢包運維工程師A想裝一個熱門AI編程工具,在搜索引擎上搜到並下載了被篡改的Homebrew安裝包。安全團隊當時發現異常、換了設備、輪換了憑據,但A和同組同事的身份已經暴露給攻擊者。
2. 9月:工程師B在一個正規求職平臺上,被冒充“項目總監”的人約面試。一面是視頻面試,對方還拿社交賬號裏的私人照片視頻來建立信任;二面在聊天軟件裏,最後讓B把一份“作業”代碼倉庫下載到工作電腦上。代碼在安裝過程中就開始執行。
3. 10月20日:攻擊者借B被控的電腦,利用一個內部AI工具,進一步控制了A和另一名工程師C的電腦,並發現A電腦上有容器部署權限令牌。
4. 10月29日:攻擊者登錄C的電腦,用從A那裏偷來的憑據部署容器、觸發惡意腳本,繞過正常提現流程調用錢包簽名服務轉出資產。
報告給的數字:約63.4億美元資產受影響,約28.5億美元已凍結或攔截;截至10月31日,98%受影響代幣已補足,可在儲備證明頁覈對。報告還說,2026年幣安已攔下57起疑似朝鮮關聯的攻擊,並稱FBI最新信息指向朝鮮。
幾個值得記住的點:
· 黑客沒去撬“保險櫃”,先撬的是人:一個搜索結果、一份面試作業。
· 換了電腦、換了密碼,不代表攻擊者忘了你是誰。
· 內部工具越方便,被拿來當跳板時也越方便。
說句扎心的:幾十億的系統,入口可能只是一句“麻煩把這個作業下載下來跑一下”。
你收到過陌生公司發來的“面試作業”嗎?
#币安 #安全 #网络安全 $BNB
幣安北京時間11月3日22:33在官方X發了10/29安全事件的初查報告。最讓人意外的不是金額,而是起點。
按報告原文,時間線大概是這樣:
1. 6月:錢包運維工程師A想裝一個熱門AI編程工具,在搜索引擎上搜到並下載了被篡改的Homebrew安裝包。安全團隊當時發現異常、換了設備、輪換了憑據,但A和同組同事的身份已經暴露給攻擊者。
2. 9月:工程師B在一個正規求職平臺上,被冒充“項目總監”的人約面試。一面是視頻面試,對方還拿社交賬號裏的私人照片視頻來建立信任;二面在聊天軟件裏,最後讓B把一份“作業”代碼倉庫下載到工作電腦上。代碼在安裝過程中就開始執行。
3. 10月20日:攻擊者借B被控的電腦,利用一個內部AI工具,進一步控制了A和另一名工程師C的電腦,並發現A電腦上有容器部署權限令牌。
4. 10月29日:攻擊者登錄C的電腦,用從A那裏偷來的憑據部署容器、觸發惡意腳本,繞過正常提現流程調用錢包簽名服務轉出資產。
報告給的數字:約63.4億美元資產受影響,約28.5億美元已凍結或攔截;截至10月31日,98%受影響代幣已補足,可在儲備證明頁覈對。報告還說,2026年幣安已攔下57起疑似朝鮮關聯的攻擊,並稱FBI最新信息指向朝鮮。
幾個值得記住的點:
· 黑客沒去撬“保險櫃”,先撬的是人:一個搜索結果、一份面試作業。
· 換了電腦、換了密碼,不代表攻擊者忘了你是誰。
· 內部工具越方便,被拿來當跳板時也越方便。
說句扎心的:幾十億的系統,入口可能只是一句“麻煩把這個作業下載下來跑一下”。
你收到過陌生公司發來的“面試作業”嗎?
#币安 #安全 #网络安全 $BNB