


全球知名預測市場平臺 Polymarket 於 10 月 29 日發生重大資安事件,部分使用者反映帳戶資產遭到未經授權轉移,促使平臺緊急暫停交易。
根據 Polymarket 官方公告,事件源於第三方服務供應商遭到入侵,影響旗下國際交易平臺 Polymarket.com。Polymarket 隨後宣佈已修復問題,並在暫停交易約一小時後恢復服務,承諾全額補償受影響使用者。不過,實際受害規模與具體攻擊途徑仍有待釐清。
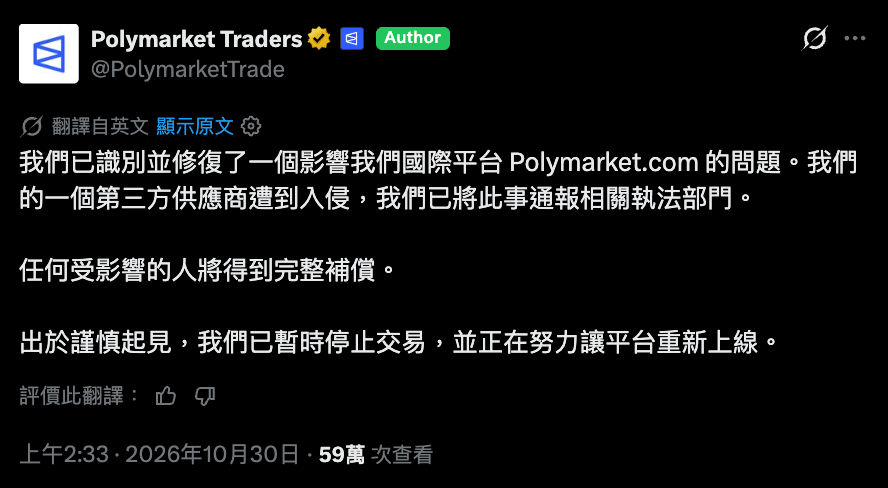 圖源:X/@PolymarketTrade 根據 Polymarket 官方公告,事件源於第三方服務供應商遭到入侵
Polymarket 緊急暫停交易,約一小時後恢復服務
根據 Polymarket 官方系統狀態頁,平臺於世界協調時間(UTC)10 月 29 日 18 時 05 分宣佈進入「僅可取消委託」(Cancel-only Mode)模式,限制新交易操作,同時停止交易轉送服務(Relayer)。
Relayer 主要負責將使用者已簽署的交易提交至區塊鏈。暫停相關功能,可以在調查期間降低新的異常交易風險。約 32 分鐘後,Polymarket 公告已確認並修復影響國際平臺的安全問題,指出其中一家第三方服務供應商遭到入侵。為了確認系統安全,平臺暫時維持交易限制。
隨後,Polymarket 於 18 時 55 分宣佈準備恢復服務,並在 19 時 05 分將事件狀態更新為已解決。換算臺灣時間,整起交易中斷事件發生於 10 月 30 日凌晨 2 時 05 分至 3 時 05 分,歷時約一小時。
Polymarket 表示,已將事件移交執法機關處理,並承諾補償受影響的交易者。目前平臺尚未公佈完整受害使用者數量及具體賠償時程。
疑似攻擊者控制約 265 萬美元 POL,實際損失仍待確認
根據(CoinDesk)及(Decrypt)報導,事件發生後,多名 Polymarket 使用者在社羣平臺 X 反映,帳戶內的資產及交易部位出現異常,部分資金在未經授權的情況下被轉出。
區塊鏈分析平臺 Arkham 追蹤發現,一個被標記為疑似攻擊者控制的地址,曾持有約 265 萬美元的 Polygon 原生代幣 $POL。鏈上紀錄顯示,相關資金涉及多筆 $USDC.e 兌換 $POL 的交易,部分交易透過跨鏈交換服務 Relay 完成,隨後又陸續轉往其它地址。
另一方面,DeFiLlama 追蹤的初步損失估計約為 270 萬美元,與 Arkham 觀察到的資金規模相近。不過,兩項數據分別代表疑似攻擊地址的資產價值及初步損失估算,不能直接加總,也尚未獲得 Polymarket 官方確認。
第三方監控工具 DebugBear 疑遭入侵,惡意程式碼影響交易操作
根據媒體引述知情人士透露,此次遭入侵的第三方服務供應商,疑似為英國網站效能監控公司 DebugBear。
DebugBear 主要提供網站速度、效能及使用者體驗監測服務。旗下即時使用者監控工具(Real User Monitoring,RUM)允許網站嵌入 JavaScript 程式碼,以收集網頁效能及使用情況資料。
事件發生後,DebugBear 公開表示正在處理一起資安事件,並建議使用 RUM 產品的客戶,立即移除網站中的相關嵌入程式碼。
資安研究機構 Hudson Rock 指出,研究人員發現一段由 DebugBear 載入的可疑程式碼,疑似能夠識別已登入的 Polymarket 使用者,嘗試出售其持有的交易部位,並將資金轉移至指定地址。
Hudson Rock 表示,相關程式碼包含疑似攻擊者使用的錢包地址,與鏈上追蹤資料相符,但尚未確認攻擊者最初如何取得系統存取權限。
幣安共同創辦人趙長鵬(CZ)也在社羣平臺 X 提出初步分析,認為事件可能涉及前端程式碼注入攻擊(Frontend Injection Attack)。
按照這項推測,攻擊者可能透過遭入侵的第三方程式碼,操縱使用者看到的交易資訊或交易簽署流程,誘使使用者批准與預期不同的交易。
不過,Polymarket 尚未公佈完整技術調查報告,因此目前仍無法確認具體攻擊途徑,也沒有證據顯示底層區塊鏈或所有智能合約均遭到入侵。
今年再度發生第三方漏洞事件,預測市場面臨資安挑戰
此次事件並非 Polymarket 首次因第三方服務漏洞影響使用者資產安全。
根據(CoinDesk)報導,今年 6 月,Polymarket 曾因第三方供應商遭到入侵,導致攻擊者在網站前端植入惡意程式碼,影響少於 15 個帳戶。當時 Polymarket 同樣承諾補償受害使用者。
隨著預測市場交易量增加,平臺需要處理大量交易授權、錢包連接及資金結算操作,網站前端的第三方程式碼也成為重要的安全管理環節。
即使核心交易系統未直接遭到入侵,外部程式碼一旦取得過高權限,仍可能影響使用者的交易操作及資產安全。
此次 Polymarket 已完成初步修復並恢復交易,但後續仍須釐清第三方供應商的入侵途徑、受影響帳戶範圍,以及實際資產補償情況。
對預測市場產業而言,除了事件合約的法律監管問題,第三方供應鏈安全、交易授權流程及使用者資產保障,也將持續成為平臺營運的重要風險管理議題。
『Polymarket第三方供應商遭入侵,緊急暫停交易1小時,並承諾全額補償』這篇文章最早發佈於『加密城市』