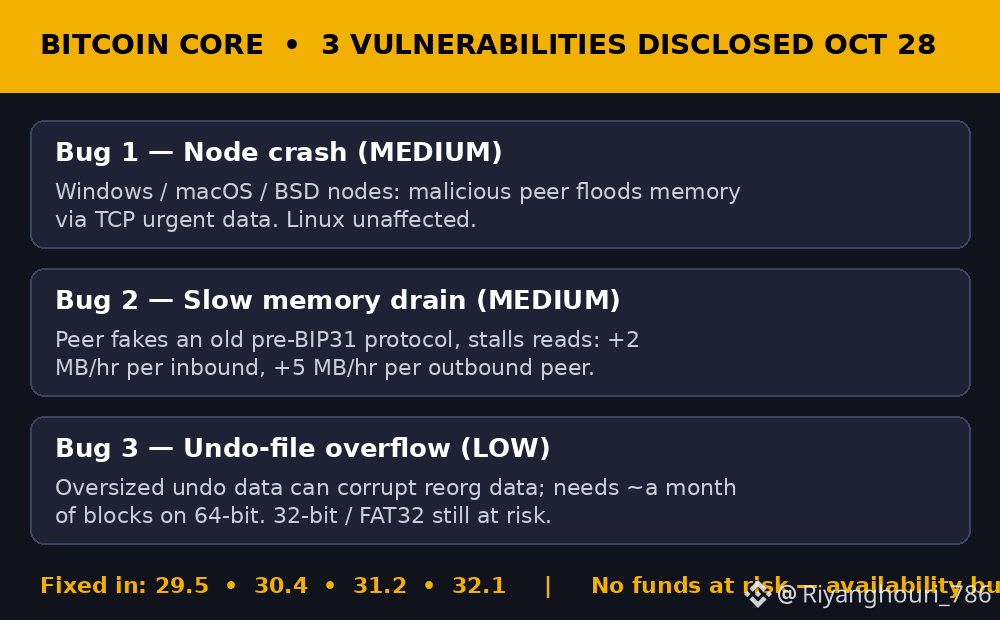
在大家對 Bitcoin Core 的消息感到恐慌之前:沒有人的幣在這次事件中被盜,而這正是我認爲這件事仍然值得關注的原因。
CoinDesk 和 KuCoin 昨天都報道,Bitcoin Core 於 10 月 28 日披露了三個漏洞。這些漏洞由名爲 Project Loupe 的 AI 輔助掃描工具發現,並在公開前由人工貢獻者覈實。其中兩個被評爲中危,一個爲低危,修復已包含在 29.5、30.4、31.2 和 32.1 版本中。三個漏洞中最嚴重的一個,會讓惡意對等節點向運行 Windows、macOS 或 BSD 的節點灌入網絡數據,直到節點內存耗盡並崩潰——Linux 節點不受此漏洞影響。第二個漏洞也會以類似方式緩慢消耗內存:每個入站對等節點每小時最多消耗 2 MB,每個出站對等節點最多消耗 5 MB。第三個則是撤銷文件溢出漏洞,在現代 64 位機器上幾乎無法利用。
所以,不,這並不是“比特幣壞了”的時刻。這是一個節點可用性問題:節點崩潰後,就會停止驗證和轉發交易,直到有人重啓它。但我真正思考的是漏洞披露本身。直到上週,Core 對中危漏洞最多會暫緩披露一年,讓運營者有時間悄悄升級。10 月 22 日,Core 更改了這一規則:對於 AI 很容易發現的漏洞,不再延遲披露,因爲如果掃描器能輕易發現它們,攻擊者也能做到。我認爲這個決定是對的——保密只有在漏洞難以發現時纔有效,而那個時代正在結束。
我現在關注的是看似平淡、卻真正決定這件事影響的部分:交易所、錢包和節點運營者升級的速度,以及已經在 30 版中修復的另外三個中高危漏洞,是否會如預期在兩週後披露。如果升級滯後,從公開披露到打上補丁之間的這段時間,纔是真正的風險所在。
你會運行自己的節點嗎?還是隻相信交易所和錢包會保持更新?$BTC