

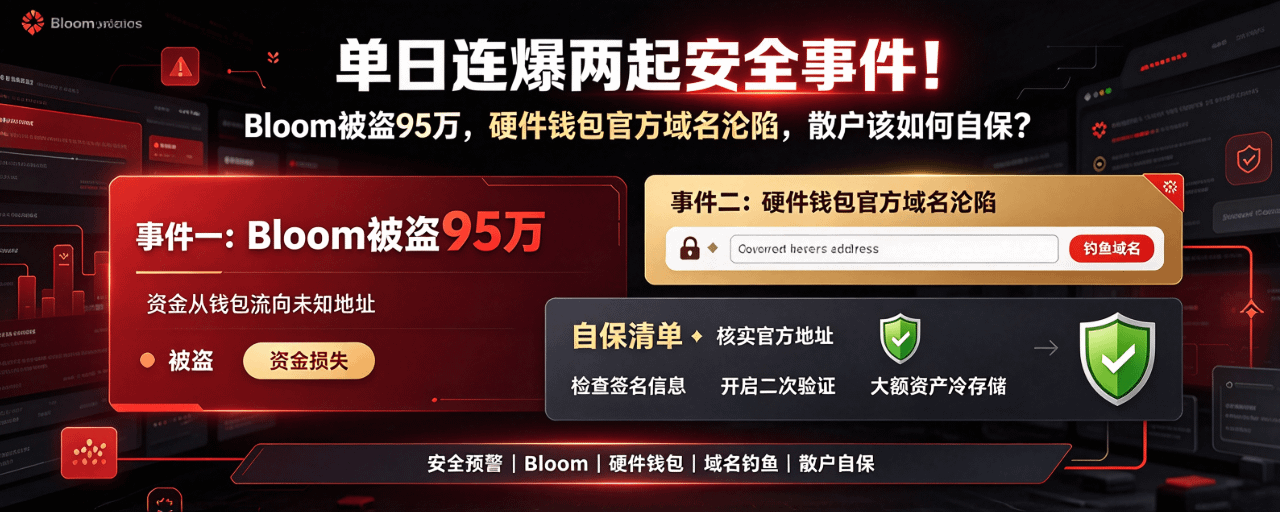
宏觀行情磨人就算了,黑客還在瘋狂“衝業績”!就在10月26日,兩起性質惡劣的安全事件同時爆發,再次給我們敲響了資產安全的警鐘。
第一起:跨鏈平臺被黑,近百萬美元灰飛煙滅。 Bloom Trading平臺遭到攻擊,49名用戶共計9,408枚SOL(價值約95.4萬美元)被盜,單筆最高損失高達16.6萬美元。好消息是,團隊已承諾全額賠償。但這也暴露了當前跨鏈和DeFi平臺在資金流轉上的高危風險,代碼漏洞一旦被盯上,用戶的錢包瞬間就成了提款機。
第二起:硬件錢包官方域名被劫持,防不勝防! 硬件錢包廠商Foundation確認,其官方域名遭到入侵,並被黑客用來發送釣魚垃圾郵件。起因是Cloudflare的API密鑰泄露。雖然官方緊急迴應稱,Passport設備內的資金和硬件本身依然安全,但官方域名被控,意味着黑客可以冒充官方發佈假鏈接誘導你輸入助記詞。無獨有偶,另一家硬件錢包Keystone在10月20日也遭黑客入侵了Shopify商店,導致客戶信息外泄(萬幸私鑰和銀行卡未丟)。
專家視角:爲什麼這兩件事極其危險? 現在正是市場極度脆弱的時期,大家在槓桿上已經虧了錢,如果此時因爲點錯一個釣魚鏈接導致本金徹底清零,那就真的出局了。黑客現在的戰術很明確:既然智能合約難攻破,那就直接從“人”和“前端”下手。Web2的API密鑰泄露,完全可以成爲摧毀Web3資產的第一張多米諾骨牌。
給散戶的保命鐵律:
打死不點郵件裏的鏈接。收到任何“官方升級”、“空投通知”的郵件,一律去官方推特或官網覈實,絕對不要直接點郵件鏈接!
管好API和授權。如果你在跑量化或者做交互,立刻檢查你的Cloudflare等雲服務API密鑰有沒有過期或泄露,及時更換。
大資金迴歸絕對冷存儲。在這個多事之秋,把大額資產放在絕對斷網的冷錢包裏,甚至物理抄寫助記詞,比什麼承諾都管用。
你的信息,就是黑客眼裏的財富。在這波連環雷中,你收到過類似的釣魚郵件嗎?你平時防釣魚有什麼好習慣?評論區分享出來,幫兄弟們避避坑!👇
$SOL $BTC #网络安全 #Bloom被盗 #钱包安全 #Web3防骗指南

