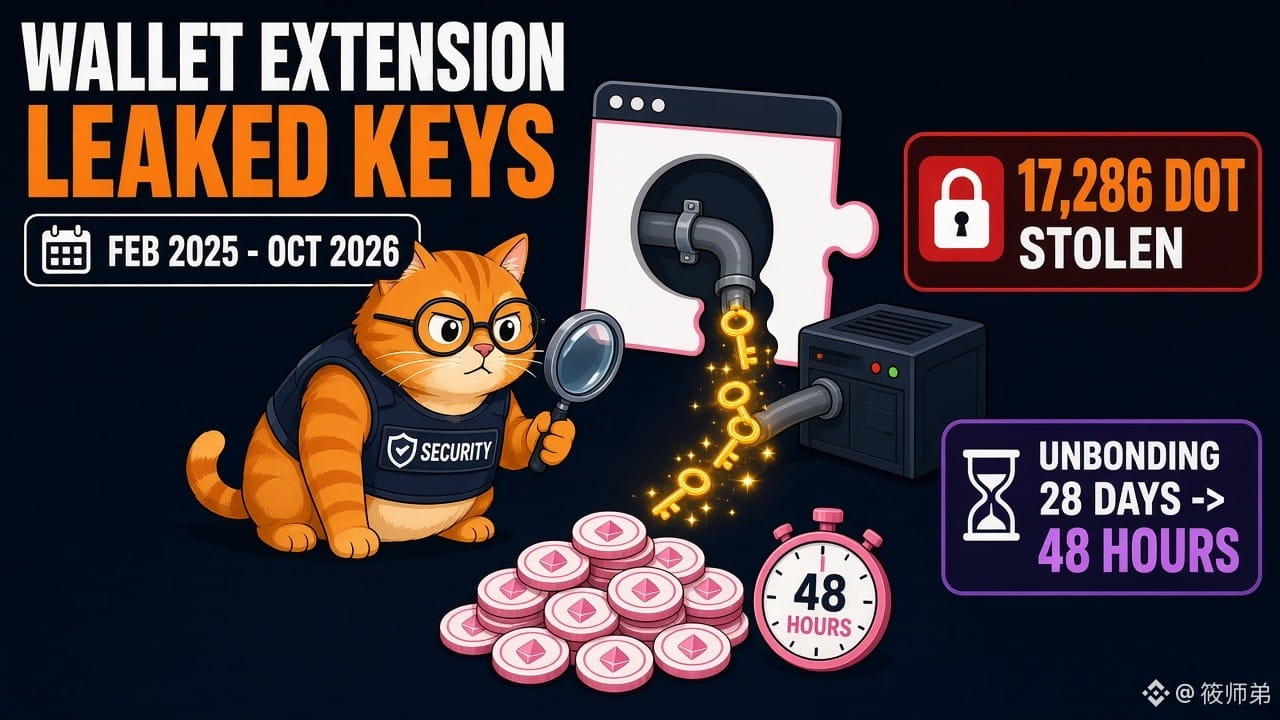
波卡第三方錢包插件偷私鑰近20個月!解押從28天縮到2天,被盜資金幾乎來不及救
📌 Polkadot論壇安全公告(10/21):第三方Fearless Wallet瀏覽器插件3.0.1、3.0.3-3.0.5版含惡意代碼,解鎖錢包時把私鑰發到攻擊者服務器,2025年2月起間歇生效至2026年10月10日;它不是官方錢包
📌 已有8名用戶報告未授權轉賬,合計17,286 DOT;SlowMist稱惡意代碼可收集助記詞、私鑰和keystore,並可遠程開關
📌 CryptoSlate 10/25:7月Referendum 1910把提名人解押期從最長28天縮到約1-2天,攻擊者發起解押後留給原主和救援方的時間大幅縮短
【觀點】
這次的問題不在鏈本身,而在“供應鏈”:惡意代碼藏在一次名爲TON生態的大型更新裏,開源也沒擋住。更值得注意的是,解押期縮短提升了流動性,卻把安全緩衝一起砍掉了,這是所有PoS鏈都要面對的權衡。
【機會/風險】
1、用過該插件的用戶:官方建議默認所有賬戶已泄露,立刻用別的錢包新建私鑰轉移資金,質押鎖倉的先找救援方再解押
2、短期看DOT情緒承壓,但目前報告損失規模有限,關注後續受害人數是否擴大
3、硬件錢包、多籤、帶延遲提款的安全方案需求可能繼續上升
4、提防“資金找回”私信騙局,沒人需要你的私鑰
你覺得質押解押期該更短換流動性,還是更長換安全?
#Polkadot #钱包安全 #私钥泄露 #加密安全 $DOT
僅供參考,不構成投資建議