走


短帖

Biplob_bd 99
·
--
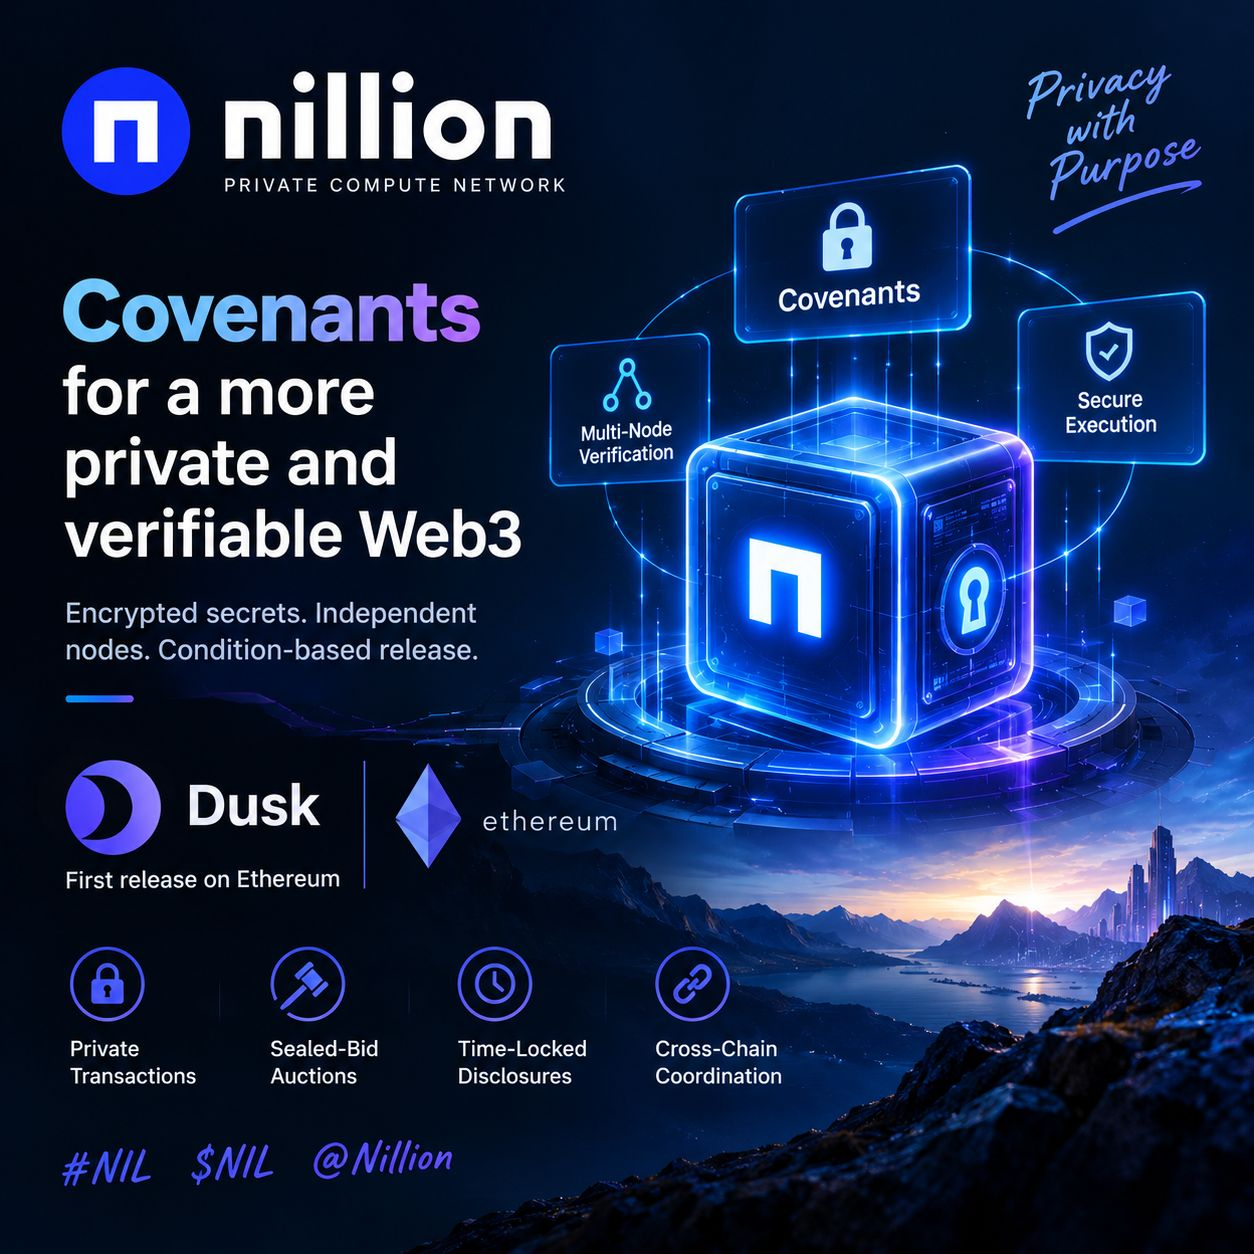
大多數自動化鏈上操作都會在應該執行之前暴露計劃。相比“隱私”這個詞,這是我覺得 Nillion Covenants 更有意思的地方。
Covenant 會將一條指令封存在某個條件之後。Blacklight L1 會把載荷拆分成加密份額並分配給各個節點;當閾值大於 1 時,任何單個節點都無法還原它。節點會監控受支持的價格觸發條件,在條件滿足時提交各自的份額;一旦有 k 個有效份額上鍊,任何人都可以揭示這條指令。承諾機制會驗證揭示的載荷是否與最初封存的載荷一致。
讓我印象深刻的是,這種設計將通常被捆綁在一起的三件事分開了:誰知道這條指令、誰檢查條件,以及誰能完成揭示。Dusk 將這種設計帶到了以太坊主網,無需依賴某個受信任的單一 keeper。它並不會讓執行變得即時,也無法保證絕對隱私:元數據仍然可見,k 個串通的節點仍構成風險,而且載荷在揭示後會公開。這些限制讓這種設計更值得審視,而不是相反。
其經濟機制也很具體。運營者質押 NIL,爲觸發服務賺取 ETH 費用,並根據質押權重獲得 NIL 排放獎勵。使用量增加可能會提升對節點服務的需求,但這並不保證 NIL 價格會上漲。
在 Nillion 的七階段路線圖中,我最感興趣的是 Nightside。目前的價格條件涵蓋 ETH、BTC、USDC 和 SOL;Nightside 的目標是讓任何可驗證的事件都能成爲條件。這可能讓 Covenants 的應用超越交易,擴展到更廣泛的自動化場景。
我想知道的是,隨着條件範圍不斷擴大,這個網絡能否繼續可靠地響應觸發條件。保護一條指令是一項挑戰;在恰當時機將其釋放,則是另一項挑戰。
@Nillion #NIL $NIL #nil
Covenant 會將一條指令封存在某個條件之後。Blacklight L1 會把載荷拆分成加密份額並分配給各個節點;當閾值大於 1 時,任何單個節點都無法還原它。節點會監控受支持的價格觸發條件,在條件滿足時提交各自的份額;一旦有 k 個有效份額上鍊,任何人都可以揭示這條指令。承諾機制會驗證揭示的載荷是否與最初封存的載荷一致。
讓我印象深刻的是,這種設計將通常被捆綁在一起的三件事分開了:誰知道這條指令、誰檢查條件,以及誰能完成揭示。Dusk 將這種設計帶到了以太坊主網,無需依賴某個受信任的單一 keeper。它並不會讓執行變得即時,也無法保證絕對隱私:元數據仍然可見,k 個串通的節點仍構成風險,而且載荷在揭示後會公開。這些限制讓這種設計更值得審視,而不是相反。
其經濟機制也很具體。運營者質押 NIL,爲觸發服務賺取 ETH 費用,並根據質押權重獲得 NIL 排放獎勵。使用量增加可能會提升對節點服務的需求,但這並不保證 NIL 價格會上漲。
在 Nillion 的七階段路線圖中,我最感興趣的是 Nightside。目前的價格條件涵蓋 ETH、BTC、USDC 和 SOL;Nightside 的目標是讓任何可驗證的事件都能成爲條件。這可能讓 Covenants 的應用超越交易,擴展到更廣泛的自動化場景。
我想知道的是,隨着條件範圍不斷擴大,這個網絡能否繼續可靠地響應觸發條件。保護一條指令是一項挑戰;在恰當時機將其釋放,則是另一項挑戰。
@Nillion #NIL $NIL #nil