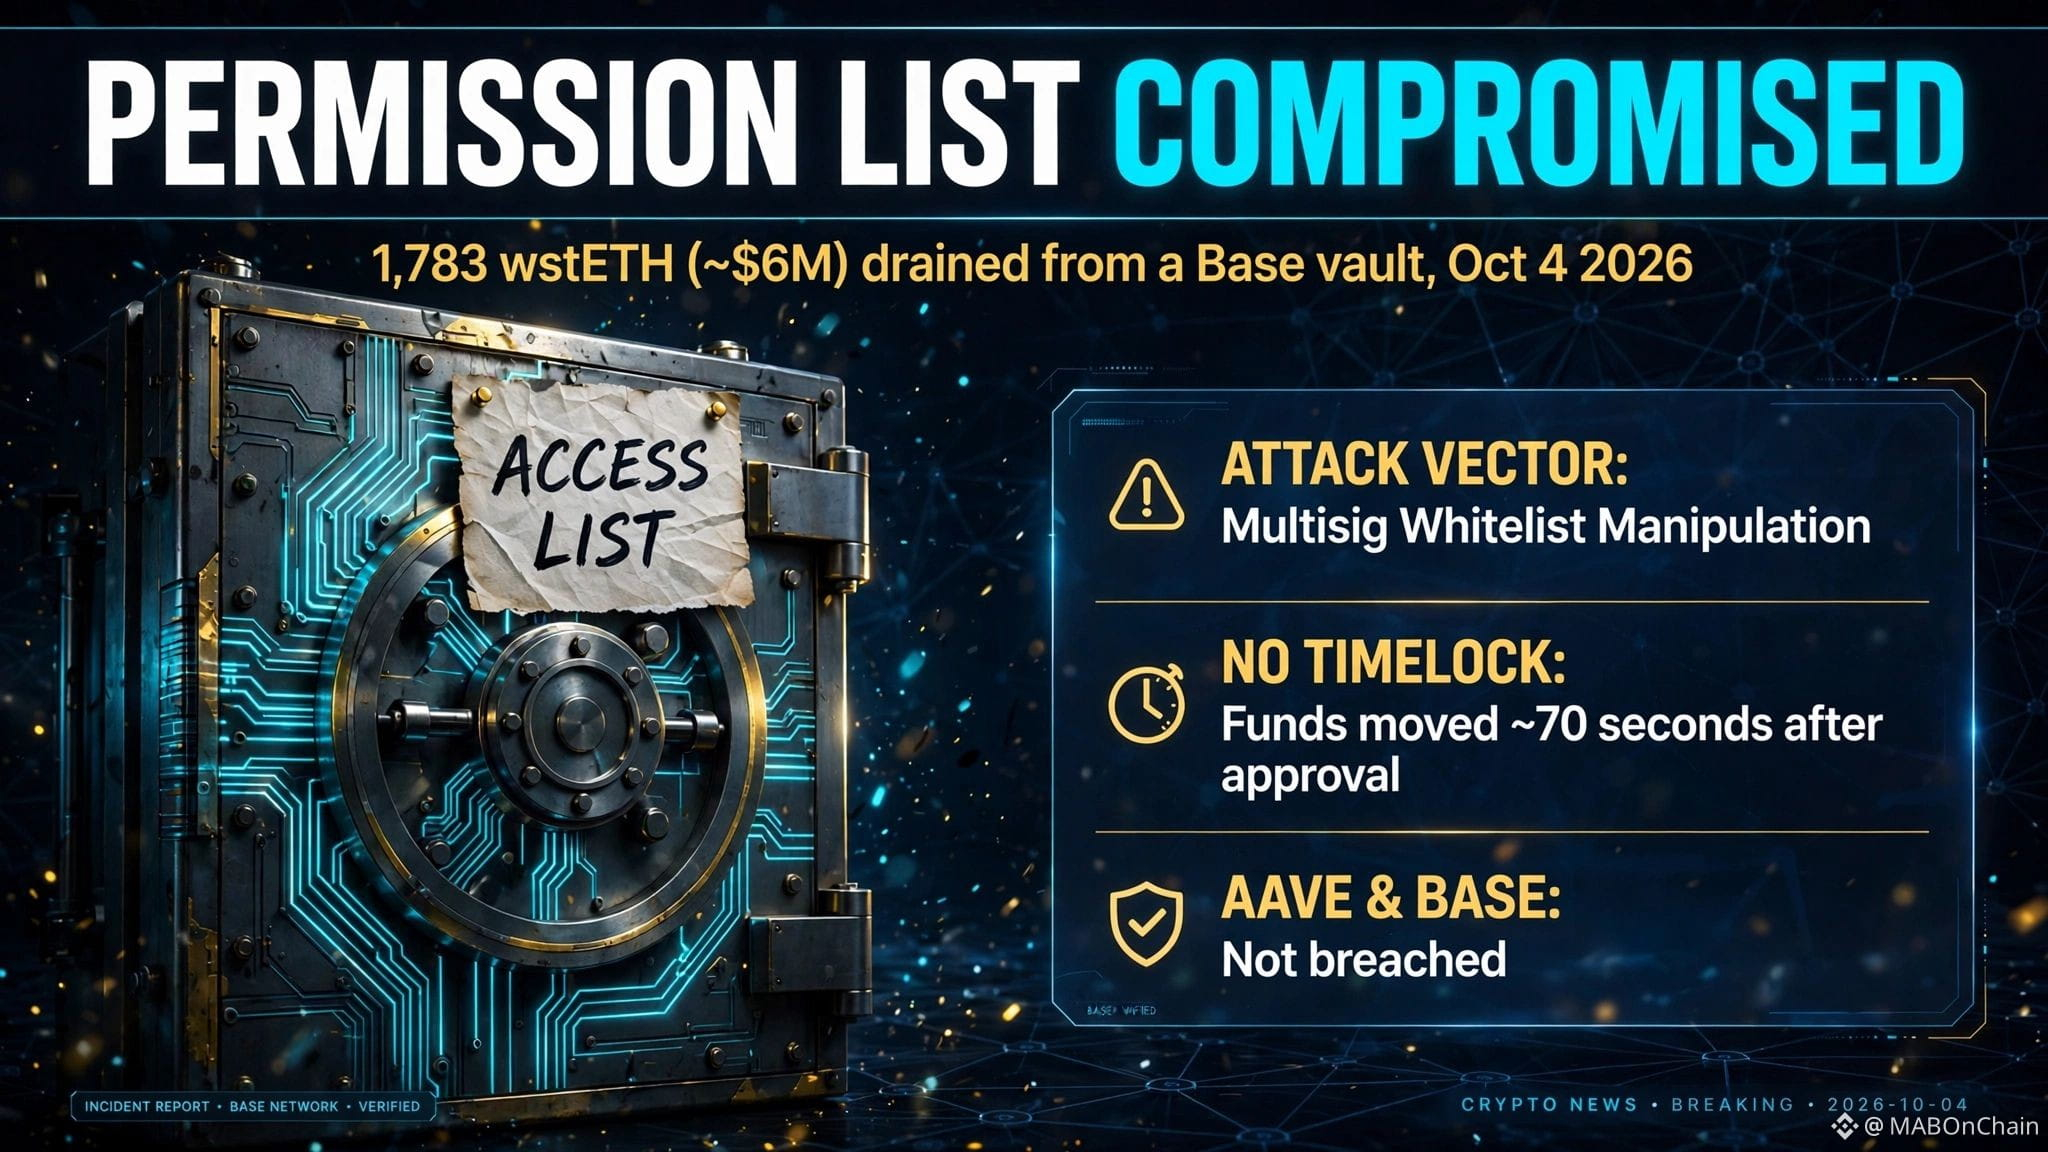
1,783 枚 wstETH。約 600 萬美元。10 月 4 日,光天化日之下,這筆資金在鏈上從一個 Base 金庫中被盜走。
沒人提起的部分是,整個過程看起來有多麼尋常。一個新合約被加入金庫白名單。多籤按流程完成了操作:七位簽署者中有三位批准了這項變更。隨後,攻擊者的合約借出 aBaswstETH,然後離場。六筆乾淨利落的資金流出。系統完全按照設計運行。
這纔是令人不安的地方。沒有任何環節失靈。訪問名單通過正門被修改,兩項變更間隔約一分鐘,之後大約 70 秒,資金便開始轉移。批准和執行之間沒有時間鎖,因此沒人有機會察覺或阻止這一切。
Aave 沒有被攻破。Base 沒有被攻破。漏洞在於金庫自身的權限系統。
每個人都會審計智能合約邏輯。幾乎沒人審計那兩個總讓金庫資金被盜的問題:誰有權更改訪問名單?他們能多快完成操作?
可以即時執行的多籤算不上堅實的安全保障。它只是一個快速審批流程。時間鎖是那種沒人會吹噓自己上線了的枯燥基礎設施,但它恰恰能阻止這類事件。
$ETH #DeFi