



9 月 18 日,日本警察廳聯合國家網絡統籌室,以及美國 FBI、美國國防部網絡犯罪中心、澳大利亞信號局/網絡安全中心、德國聯邦情報局和聯邦憲法保衛局,六方一起發了份聯合報告,主角是一個朝鮮背景的黑客組織——WaterPlum(又稱"Contagious Interview",直譯"僞裝面試")。
Contagious Interview 這一攻擊活動此前已被多家國際安全廠商追蹤多年,常被認爲與朝鮮的 Lazarus Group 存在關聯,這次是日本警方首次以官方名義、聯合多國機構披露本國的具體案例和繳獲證據。
報告鏈接:https://www.npa.go.jp/bureau/cyber/pdf/20260918_j.pdf
核心數據
攻擊是怎麼發生的
WaterPlum 的套路核心其實不復雜:冒充招聘方。
第一步:誘餌投放
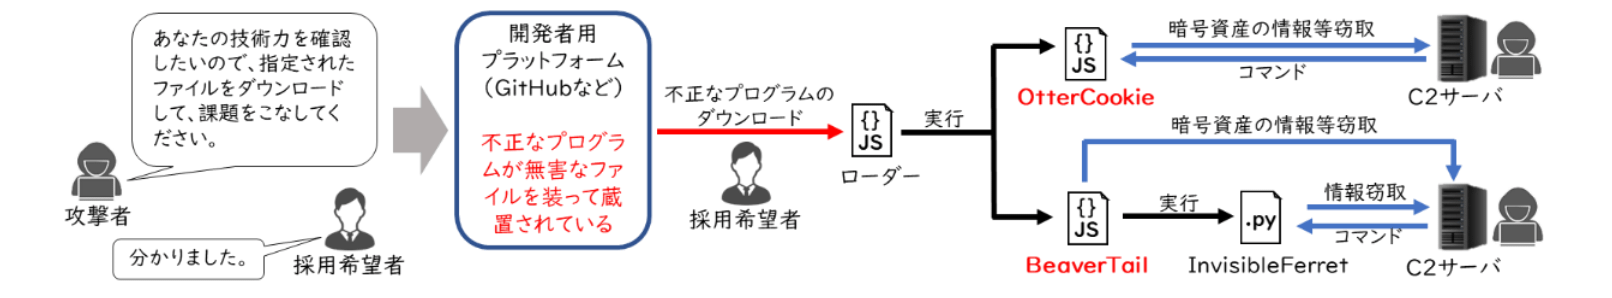
WaterPlum 會在社交媒體、招聘網站、零工平臺、自由職業者市場上主動聯繫 IT 技術人員,尤其盯上 Web 開發者和加密貨幣/區塊鏈圈的工程師。僞裝身份可以是 AI 公司、加密資產公司、NFT 項目方,也可以是獵頭。
第二步:技術面試陷阱
接觸到目標之後,套路一般是這樣:約你參加一場"技術面試",或者給你一個編程測試題。做題過程中,對方會讓你從 GitHub 之類的代碼倉庫下載一個"項目文件",理由通常是"幫忙修一下這個視頻會議工具的 bug",或者"按這個模板把測試題做完"。
這個文件,往往就是惡意程序。
第三步:惡意軟件部署
警方在報告裏點名了幾款相關的惡意軟件:BeaverTail、InvisibleFerret、OtterCookie、OtterCandy、StoatWaffle。
值得一提的是,有一款叫 StoatWaffle 的惡意軟件會僞裝成區塊鏈相關的項目倉庫,專門通過一個叫.vscode/tasks.json 的 VS Code 配置文件來自動執行代碼。也就是說,你只要打開這個項目文件夾並選擇"信任",代碼可能就已經在後臺跑起來了,根本不用你手動點運行。
警方也特別提醒:收到不熟悉的 VS Code 項目,一定要用"受限模式"打開。彈出"是否信任此文件夾的作者"這個提示時,選"否"就能避開這個坑;同時也別把陌生項目丟進自己之前已經設爲"信任"的文件夾裏,也別爲了圖方便把 workspace trust 這個安全設置關掉。
第四步:數據竊取與橫向移動
這些惡意軟件被藏進僞裝成正常代碼庫的 NPM 包裏,一旦執行,就會在電腦裏裝後門、連上遠程服務器,然後開始搜刮各種敏感信息:瀏覽器裏存的賬號密碼、剪貼板內容、鍵盤記錄、屏幕截圖、加密錢包的私鑰和助記詞,還有身份證件的照片(駕照、護照這類)。
被偷走的賬號密碼,不只是拿去賣錢那麼簡單。警方指出,攻擊者會拿這些竊取來的憑據,反過來打進受害者所在企業的內部網絡,進行更深層的滲透,比如竊取知識產權、在企業環境裏進一步橫向移動。而偷來的身份證件照片,還可能被朝鮮 IT 勞動者拿去冒充身份,混入海外求職市場賺外快。
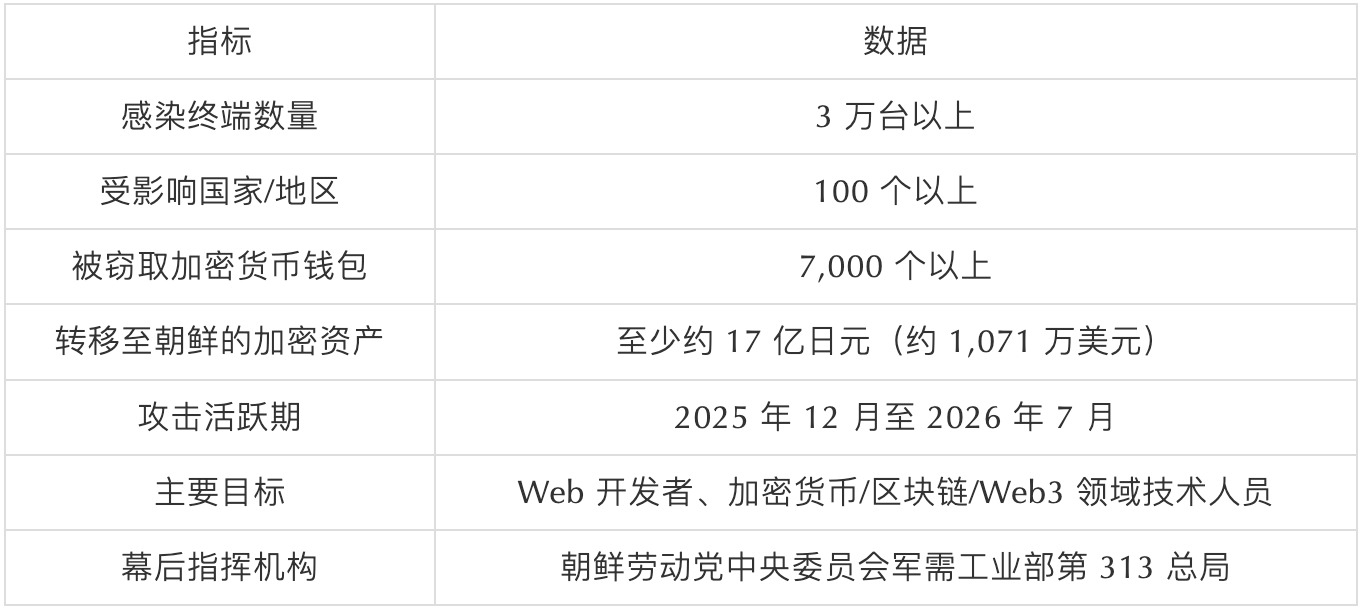
從 2025 年 12 月到 2026 年 7 月這段時間,警方掌握的數據是:全球 100 多個國家和地區裏,至少 3 萬臺電腦中招,超過 7000 個加密錢包信息被偷,流入 WaterPlum 控制錢包的資產至少約 17 億日元(摺合 1071 萬美元左右)。
日本首次端掉的"筆記本農場"
這份報告裏最值得關注的一塊,其實不是惡意軟件本身,而是警方第一次在日本國內查獲並拆解了一個"筆記本農場"(Laptop Farm)。
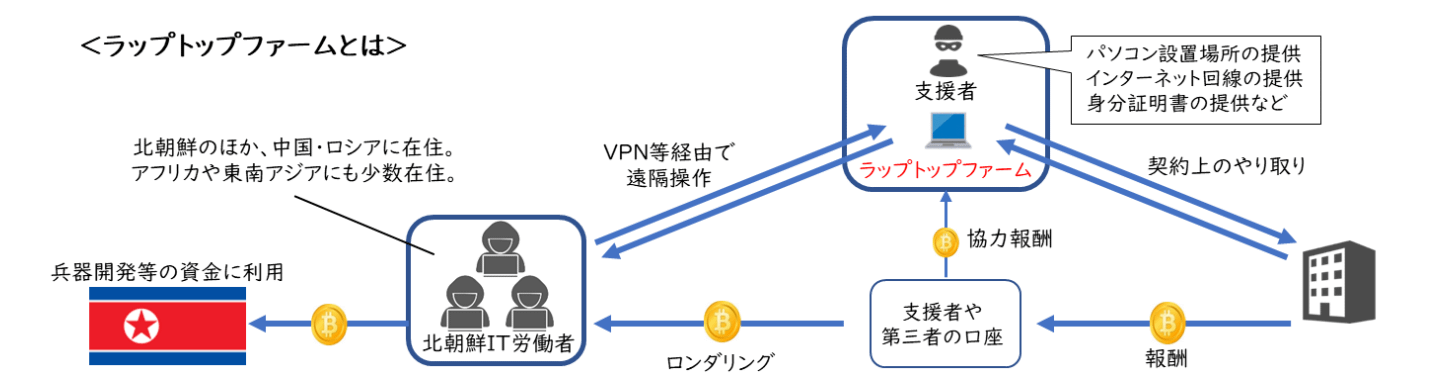
簡單說就是:朝鮮 IT 勞動者人不在日本,但他們說服(或收買)了住在日本的某個人,在這個人家裏放一臺電腦,然後遠程操控這臺電腦幹活。對外看起來,這份工作是"日本本地人"接的單,實際操作的人可能遠在朝鮮、中國或俄羅斯。
這個日本境內的配合者(報告裏管他叫"支援者")乾的事情包括:提供住處放電腦、提供網絡、甚至把自己的身份證件給朝鮮勞動者用來冒名接活。有的情況下,支援者接的單子直接被朝鮮勞動者"借殼"完成;有的則是支援者自己的銀行賬戶被指定爲收款賬戶,錢轉進來之後再想辦法弄出去。除此之外,他們也會用支援者代爲租用的 VPS 服務器,進一步掩蓋真實的作業地點。
警方查明,通過這類手法,朝鮮 IT 勞動者已經把數億日元規模的加密資產等匯到了境外,而且警方在報告裏明確寫了這筆錢的去向:用於武器開發等用途。同時,報告也明確警告:向朝鮮 IT 勞動者發包並支付報酬,可能違反國內法律和對朝制裁。
bitFlyer 事件:朝鮮 IT 勞動者滲透日本加密貨幣交易所
2025 年 5 月,日本加密貨幣交易所 bitFlyer 收到了一份工程師崗位的求職申請。這份申請後來被證實大概率來自朝鮮 IT 勞動者,整個過程也被寫進了這次報告,算是一個很生動的案例。
這名應聘者沒走任何中介,直接通過公司官網投的簡歷,聯繫郵箱用的是 Gmail,登錄求職系統時掛着 VPN(NETNUT Proxy、Astrill VPN、High Speed Rabbit Proxy 這幾個都被點了名)。簡歷上寫的技能相當"全面":十幾種編程語言都懂,區塊鏈、雲服務樣樣精通,學歷是歐洲某大學畢業,之後又輾轉多個國家工作過。
bitFlyer 留了個心眼,安排了視頻面試。面試中出現的一系列細節,現在回看相當典型:應聘者外貌看起來像亞洲人,但自稱是馬來西亞裔、常年住在芬蘭,母語說是馬來語和中文。整場面試用英語交流,但英語水平明顯撐不起簡歷上那份學歷和履歷。問到簡歷上寫的具體技能時,簡單問題還能答上來,稍微深入一點就開始打太極,答得很空。
除此之外,可疑的細節還有:一提到要搬來日本上班就推三阻四,或者說"半年以後再看";堅持要求薪水用加密貨幣支付;面試過程中老是往旁邊另一塊屏幕瞟,像是在照着念答案;背景裏時不時能聽到別人說話的聲音;視頻畫面還老卡頓、跳幀。
bitFlyer 最終判斷出了問題,沒有錄用這個人。bitFlyer 也被列入此報告的致謝名單。
WaterPlum 與朝鮮 IT 勞動者的關聯性
日本警察廳和 FBI 在報告裏給出了一個明確判斷:WaterPlum 的網絡攻擊活動,和部分朝鮮 IT 勞動者的創匯活動,背後都是朝鮮勞動黨中央委員會軍需工業部第 313 總局在指揮。
支撐這個判斷的一個關鍵證據是 IP 地址的重合:WaterPlum 攻擊者用過的 IP、朝鮮 IT 勞動者連接筆記本農場和衆包平臺用的 IP、以及那名應聘 bitFlyer 的朝鮮勞動者登錄求職系統時用的 IP,幾處對上了號。
通報裏還順帶披露了一些 WaterPlum 成員日常工作狀態的細節,例如:他們會用一款叫"Magicam"的 AI 換臉軟件來應付視頻面試,但一般只敢用個幾分鐘,然後就藉口"網絡不好"把攝像頭關掉。碰上朝鮮的某個紀念日,上頭會特批一段時間玩遊戲(主要是模擬經營類),也有人被拍到在看足球比賽視頻。日常還會用"NaturalReader"這類語音朗讀軟件練日語發音,翻譯和 AI 工具基本都用免費版。
能做點什麼
對普通的 IT 從業者,尤其是自由職業者來說,最實用的幾條建議是:
不要在處理工作或加密資產的電腦上隨便跑陌生人給的代碼,實在要測試就放到虛擬機裏跑;
碰到腳本里出現 curl、base64、mshta、Invoke-WebRequest 這類命令,先別急着執行,搞清楚它到底在幹什麼再說;
一旦殺毒軟件報警,第一反應是斷網,而不是刪了病毒就當沒事,因爲很可能在被發現之前,信息已經被偷走了;
錢包類的資產建議儘快轉移到新錢包,助記詞手寫保存,別再存在電腦裏;
條件允許的話,直接重裝系統更保險。
對企業招聘和外包團隊來說:
短時間內某個冷門崗位突然收到一堆簡歷要多留個心眼;
簡歷上技能列得特別全的候選人,面試時不妨多問幾個具體問題,看他是真懂還是背的;
堅持要用加密貨幣發薪水、堅持不肯來現場、要求把錢打到別人名下賬戶,這些都是值得多問一句的信號;
聊幾句候選人所在地天氣、生活習慣之類的閒話,有時候比考技術題更容易露餡。
總結
這份報告並不僅僅是又披露了一個朝鮮背景的惡意組織,而是展示了一種越來越複雜的攻擊模式:攻擊者可以從招聘信息進入個人終端,從個人終端進入企業網絡,再通過竊取的憑據和加密資產錢包實現直接變現;與此同時,另一套身份僞裝和 Laptop Farm 基礎設施又可以幫助相關人員進入海外 IT 勞務市場。一邊靠釣魚竊取加密資產,一邊靠僞裝身份混進海外勞務市場,兩條線互相交織、互相打掩護。
對個人和企業來說,警惕心不能只放在"防病毒"上,招聘、外包、身份覈實這些環節同樣需要納入安全考量。報告最後強調,未來攻擊方式將繼續演變和複雜化。企業和個人應持續關注國內外安全機構的預警信息和安全廠商發佈的報告。