TraderTraitor這次不是盯合約,而是盯開發者的工作流。
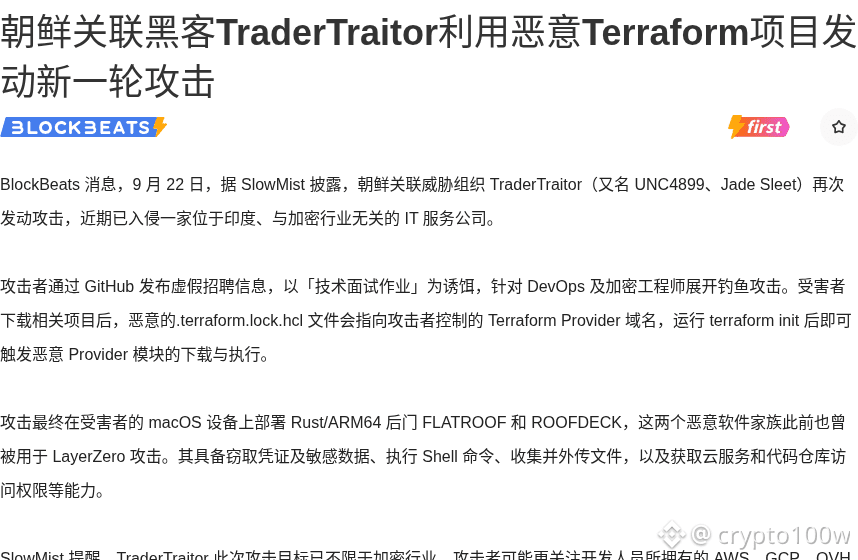
據 SlowMist 披露,朝鮮關聯威脅組織 TraderTraitor(又名 UNC4899、Jade Sleet)再次發動攻擊,近期已入侵一家位於印度、與加密行業無關的 IT 服務公司。攻擊者先在 GitHub 發佈虛假招聘信息,用“技術面試作業”做誘餌,針對 DevOps 及加密工程師下手。
受害者下載項目後,惡意的 .terraform.lock.hcl 會指向攻擊者控制的 Terraform Provider 域名,執行 terraform init 即可觸發惡意模塊下載與執行。攻擊最終在 macOS 設備上部署 Rust/ARM64 後門 FLATROOF 和 ROOFDECK,能力包括竊取憑證和敏感數據、執行 Shell 命令、收集並外傳文件,以及獲取雲服務和代碼倉庫訪問權限。
更值得警惕的是,這次目標已不限於加密行業,攻擊者可能更關注 AWS、GCP、OVH 及 OpenStack 等雲端和 API 訪問權限。一個場景是,開發者把陌生面試倉庫直接拉到工作設備上;另一個場景是,企業忽視了 Provider 來源和異常 IDE 子進程。你會優先檢查 .terraform.lock.hcl,還是先隔離陌生項目再說?
來源:BlockBeats
配圖1:TraderTraitor借惡意Terraform項目攻擊開發者 · 來源頁面局部截圖
圖片來源:https://www.theblockbeats.info/flash/368366
據 SlowMist 披露,朝鮮關聯威脅組織 TraderTraitor(又名 UNC4899、Jade Sleet)再次發動攻擊,近期已入侵一家位於印度、與加密行業無關的 IT 服務公司。攻擊者先在 GitHub 發佈虛假招聘信息,用“技術面試作業”做誘餌,針對 DevOps 及加密工程師下手。
受害者下載項目後,惡意的 .terraform.lock.hcl 會指向攻擊者控制的 Terraform Provider 域名,執行 terraform init 即可觸發惡意模塊下載與執行。攻擊最終在 macOS 設備上部署 Rust/ARM64 後門 FLATROOF 和 ROOFDECK,能力包括竊取憑證和敏感數據、執行 Shell 命令、收集並外傳文件,以及獲取雲服務和代碼倉庫訪問權限。
更值得警惕的是,這次目標已不限於加密行業,攻擊者可能更關注 AWS、GCP、OVH 及 OpenStack 等雲端和 API 訪問權限。一個場景是,開發者把陌生面試倉庫直接拉到工作設備上;另一個場景是,企業忽視了 Provider 來源和異常 IDE 子進程。你會優先檢查 .terraform.lock.hcl,還是先隔離陌生項目再說?
來源:BlockBeats
配圖1:TraderTraitor借惡意Terraform項目攻擊開發者 · 來源頁面局部截圖
圖片來源:https://www.theblockbeats.info/flash/368366