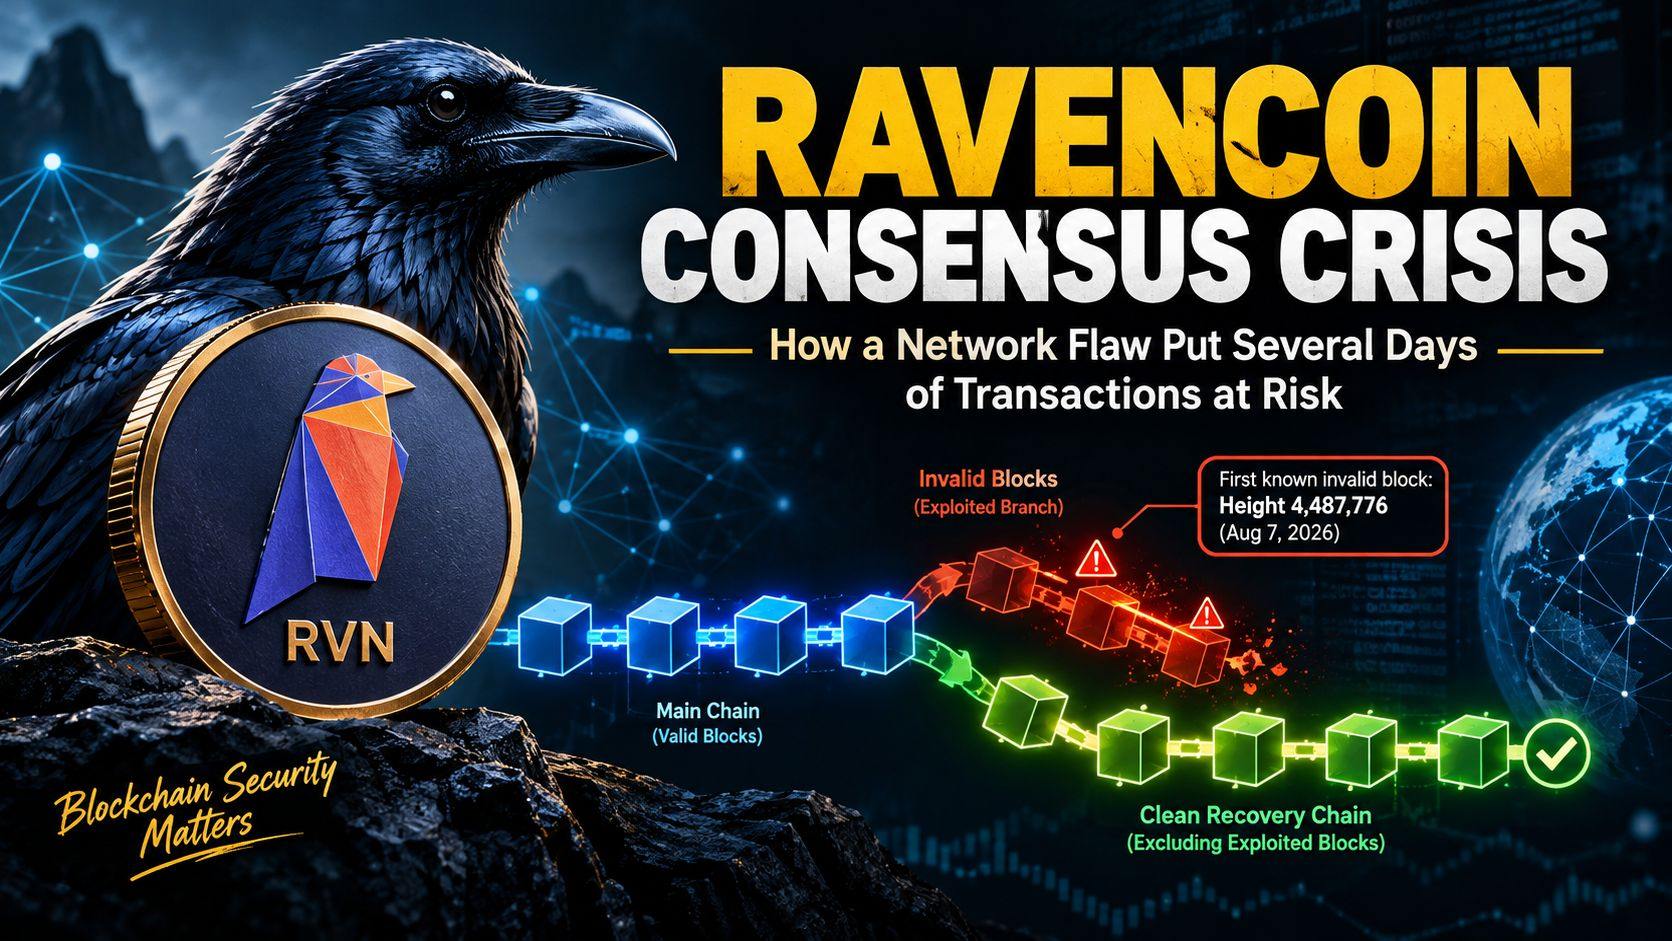

Ravencoin(RVN)在 2026 年 8 月遭遇了重大網絡安全事件,此前共識缺陷使得易受攻擊的節點會接受無效區塊。
已知的第一個無效區塊出現在 2026 年 8 月 7 日的區塊高度 4,487,776 處。該漏洞與 Ravencoin 的 KAWPOW 區塊頭驗證有關,因而造成了這樣一種局面:攻擊者無需完成預期的挖礦工作量就可以生成區塊。
事故之所以變得尤其嚴重,是因爲主要礦池開始構建一條清潔的“恢復鏈”,將被利用的分支排除在外。當時,這就產生了發生深度區塊鏈重組的可能性,使得數天的交易面臨風險。報告稱,潛在的回滾大約相當於三到四天,具體取決於對恢復過程的衡量方式。
這一事件凸顯了區塊鏈技術中最重要的原則之一:共識對不可篡改性至關重要。僅僅把一筆交易記錄到區塊鏈上,並不能在底層網絡存在關鍵共識漏洞的情況下提供絕對保護。
根據2Miners後續的技術說明,網絡恢復最終朝向了“乾淨鏈”(clean chain)推進,而在被利用期間產生的受影響區塊被排除。隨後,Ravencoin發佈了v4.8.0,並納入了相關的KAWPOW驗證修復。
這爲何重要
拉文幣(Ravencoin)的事件不只是關於某一種加密貨幣的故事。它說明了爲什麼區塊鏈安全依賴於多個層的協同工作:
共識 + 驗證 + 密碼學 + 網絡激勵
當這些層中的任何一層發生故障時,即使是一個圍繞不可篡改性設計的系統,也可能面臨鏈重組。
對於投資者、礦工、交易所和區塊鏈開發者而言,這一事件提供了一個重要提醒:網絡安全和軟件驗證同樣重要,甚至與價格圖表和市場活動一樣關鍵。
本文僅供信息參考,不構成財務建議。加密貨幣市場和區塊鏈網絡涉及重大風險,可能導致財務損失。