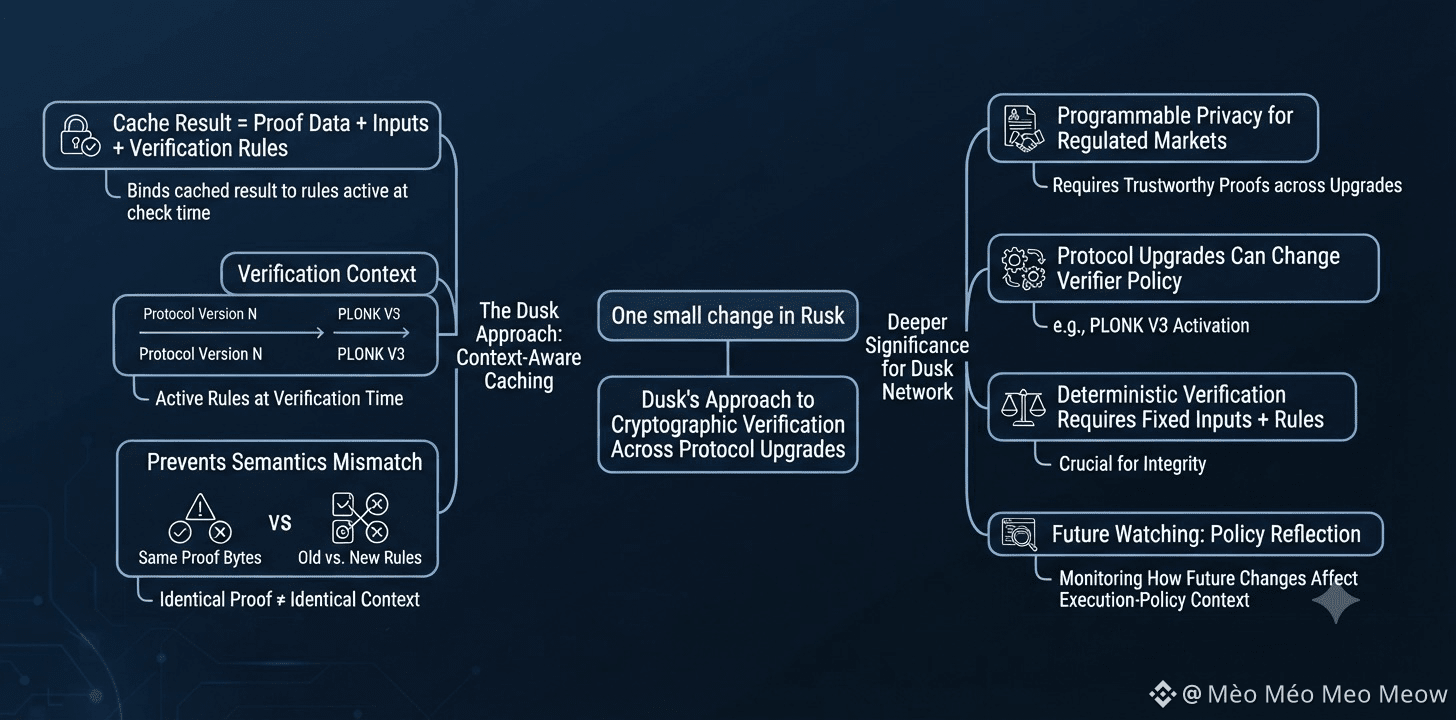
羅斯克(Rusk)裏的一點小改動,就能說明黎明(Dusk)如何在跨協議升級時處理加密驗證。
緩存結果不再僅與證明及其輸入綁定。黎明(Dusk)還會將該結果綁定到進行檢查時生效的驗證規則。
這很重要,因爲相同的證明數據並不總意味着相同的驗證上下文。協議升級可能在不改變證明字節本身的情況下,更改驗證器或執行策略。
對黎明網絡(Dusk network)而言,這一點尤其關鍵:它正在爲受監管市場構建可編程隱私,而加密證明需要在協議升級期間仍保持可信。
我目前不確定的是,黎明是否已將這些“版本特定”的規則隔離得足夠嚴格,從而確保緩存結果絕不會超出其有效語義所對應的生命週期。
值得重點關注的細節包括:緩存鍵中包含的執行策略上下文、驗證器的變更(例如 PLONK V3 的啓用)、以及當未來升級再次改變驗證行爲時會發生什麼。
匹配的證明字節是有用的證據,說明兩個檢查看起來是一樣的。它們只是較弱的證據,表明同一個緩存結果是安全可複用的。
我更關心的是:當時處於活動狀態的驗證器上下文是否仍然匹配,而不是黎明(Dusk)究竟能把多少驗證工作緩存起來。
更深層的要點是,確定性驗證取決於的不止是固定輸入。用於解釋該輸入的規則也必須固定。
問題在於:黎明(Dusk)能否在不讓舊的協議語義通過緩存跨越升級邊界的前提下,繼續優化驗證。
我正在觀察未來驗證器的變更如何反映到執行策略上下文中。
#dusk $DUSK @Dusk
緩存結果不再僅與證明及其輸入綁定。黎明(Dusk)還會將該結果綁定到進行檢查時生效的驗證規則。
這很重要,因爲相同的證明數據並不總意味着相同的驗證上下文。協議升級可能在不改變證明字節本身的情況下,更改驗證器或執行策略。
對黎明網絡(Dusk network)而言,這一點尤其關鍵:它正在爲受監管市場構建可編程隱私,而加密證明需要在協議升級期間仍保持可信。
我目前不確定的是,黎明是否已將這些“版本特定”的規則隔離得足夠嚴格,從而確保緩存結果絕不會超出其有效語義所對應的生命週期。
值得重點關注的細節包括:緩存鍵中包含的執行策略上下文、驗證器的變更(例如 PLONK V3 的啓用)、以及當未來升級再次改變驗證行爲時會發生什麼。
匹配的證明字節是有用的證據,說明兩個檢查看起來是一樣的。它們只是較弱的證據,表明同一個緩存結果是安全可複用的。
我更關心的是:當時處於活動狀態的驗證器上下文是否仍然匹配,而不是黎明(Dusk)究竟能把多少驗證工作緩存起來。
更深層的要點是,確定性驗證取決於的不止是固定輸入。用於解釋該輸入的規則也必須固定。
問題在於:黎明(Dusk)能否在不讓舊的協議語義通過緩存跨越升級邊界的前提下,繼續優化驗證。
我正在觀察未來驗證器的變更如何反映到執行策略上下文中。
#dusk $DUSK @Dusk