我一直會回到達斯克(Dusk)市場基礎設施文檔中的某一部分,因爲它不太符合我平時對隱私的思考方式。
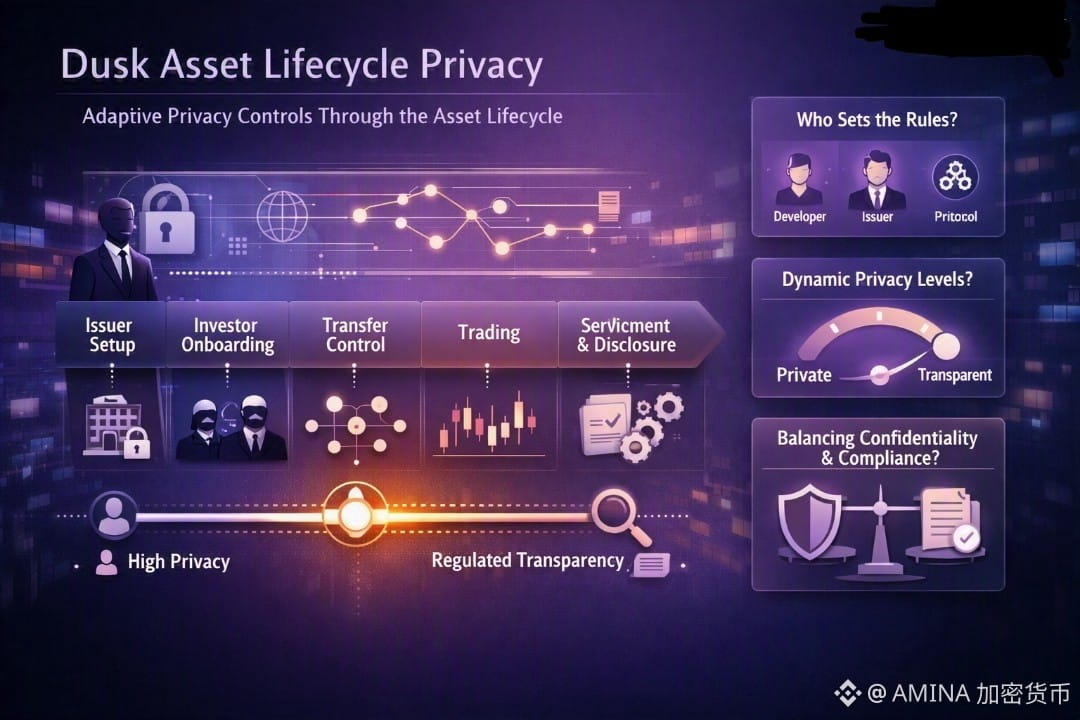
他們把受監管資產的生命週期拆成幾個步驟:建立發行方、引入投資者、控制轉讓、交易、結算,然後是持續的服務與披露。
一開始,這看起來就只是一個普通的工作流程。
後來我注意到其底層支撐的隱私假設。
達斯克並沒有把隱私當作一種可以爲整個應用“一鍵開啓”的東西。
可見性會隨着資產在做什麼、以及誰需要看到什麼而改變。
這聽起來像是一個小差別,但我認爲它會在相當大的程度上改變架構。
投資者入駐(onboarding)流程可能需要保密性,因爲公開所有人的身份並沒有必要。
而結算則不同。
在那一階段,某個獲得授權的主體可能需要足夠的信息來確認交易確實發生了,同時又不把整本分類賬變成公開賬本。
因此,我開始思考達斯克的隱私模型,不再把它理解爲一個“開/關按鈕”,而更像是在整個生命週期中不斷移動、調整的控制。
我仍在努力弄明白的是:這種決策到底落在系統的哪裏。
是由發行方爲每個階段決定可見性規則嗎?
還是由應用構建者來控制?
又或者協議已經把開發者推向某些默認方式了?
技術本身很有意思。
但最後那個問題,大概能讓我更瞭解這套方案在真正的受監管資產場景中會有多好用。 #dusk @Dusk $DUSK