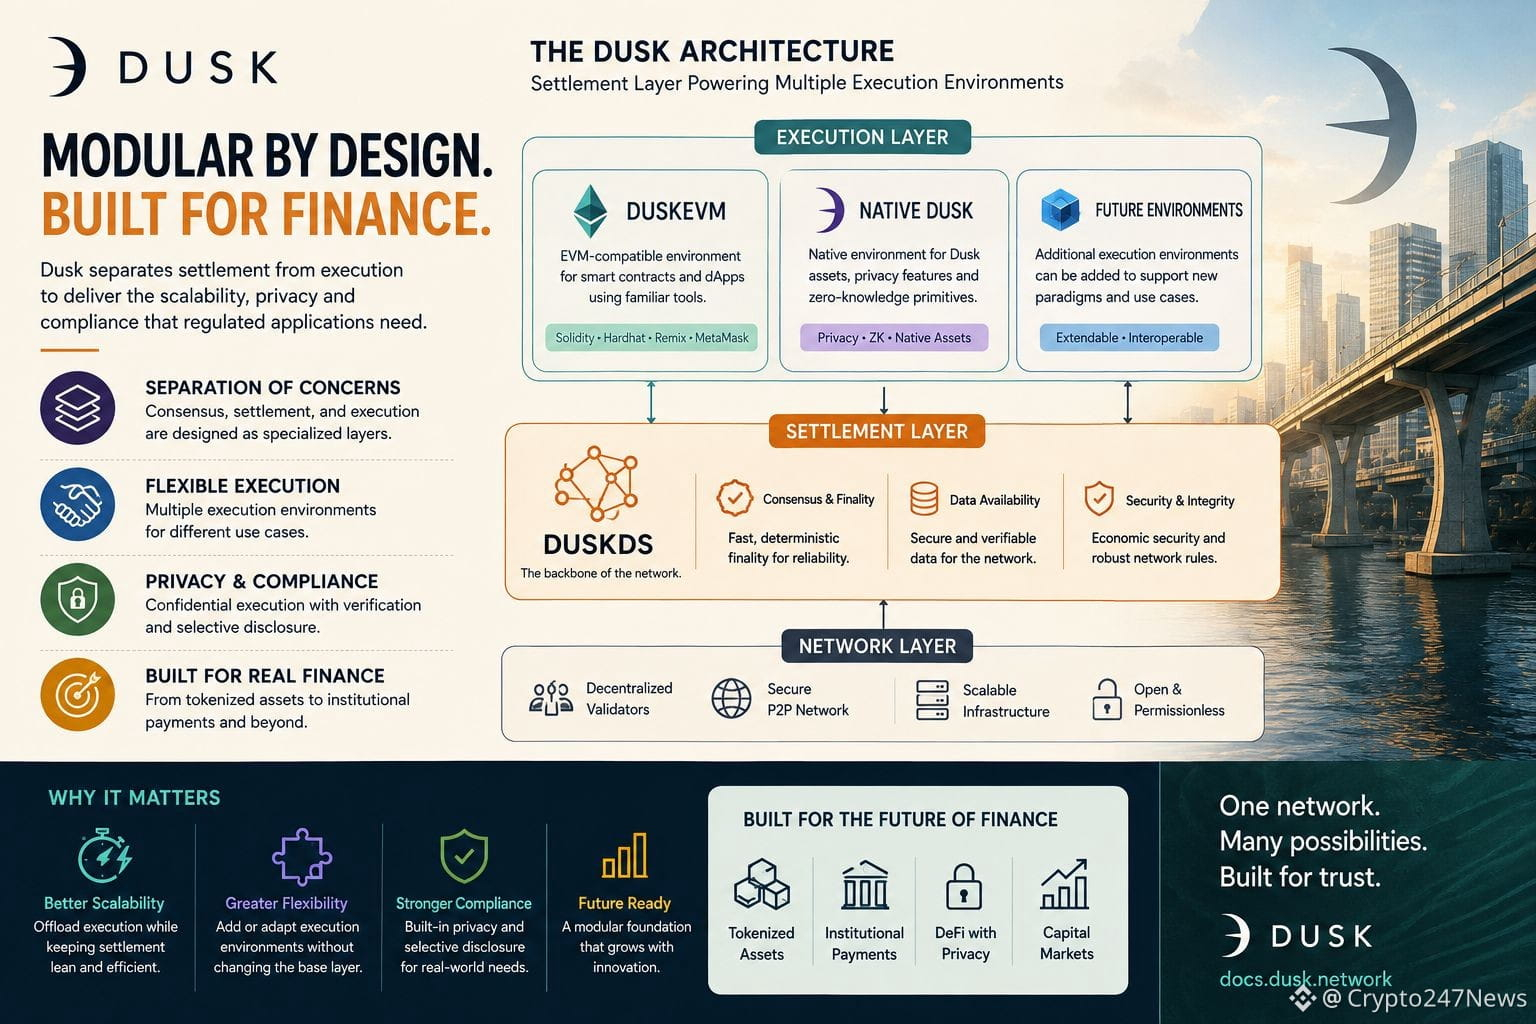
我最初主要把 Dusk 視爲一個以隱私爲導向的 Layer-1。但深入研究其架構之後,我的看法發生了變化。網絡並不是依賴單一環境來完成所有事情。相反,DuskDS 負責共識、最終性和數據可用性,而 Dusk 則爲不同需求提供不同的執行環境。
我覺得最有意思的是 DuskEVM。
它被設計爲一個與 EVM 兼容的執行環境,並通過 DuskDS 完成結算。這意味着開發者可以繼續使用熟悉的以太坊工具鏈,而底層的 Dusk 結算層則負責提供其之下的基礎設施。
一開始,我很好奇爲什麼需要這種分離。難道單一的執行環境不會更簡單嗎?
當我越考慮監管金融(regulated finance),我越能理解這種設計背後的邏輯。不同的應用可能有不同的要求。有些可能需要熟悉的 EVM 開發方式,而另一些可能需要直接訪問 Dusk 的原生資產、隱私特性或零知識(zero-knowledge)的能力。
因此,這種架構給人的感覺並不是在嘗試把每一種用例都強行塞進同一個系統,而更像是讓每個部分都各司其職。
但我仍然想更好地弄清楚一點。
隨着生態系統不斷髮展,這種模塊化的方法會引入多少複雜度?將功能拆分到不同層上可以帶來靈活性,但這也意味着這些層之間的連接將變得極其重要。
對我而言,現在 Dusk 這裏最有趣的問題是:模塊化能否在不讓它變得更難理解和運維的情況下,讓受監管的區塊鏈基礎設施變得更實用?
這件事我會持續密切關注。
@Dusk _Foundation $DUSK #DUSK