#dusk $DUSK @Dusk
關於暮光(Dusk),我覺得更有意思的並不是又新增了一個隱私功能。
而是當圍繞該協議的基礎設施在真實安全事件中接受考驗時,發生了什麼。
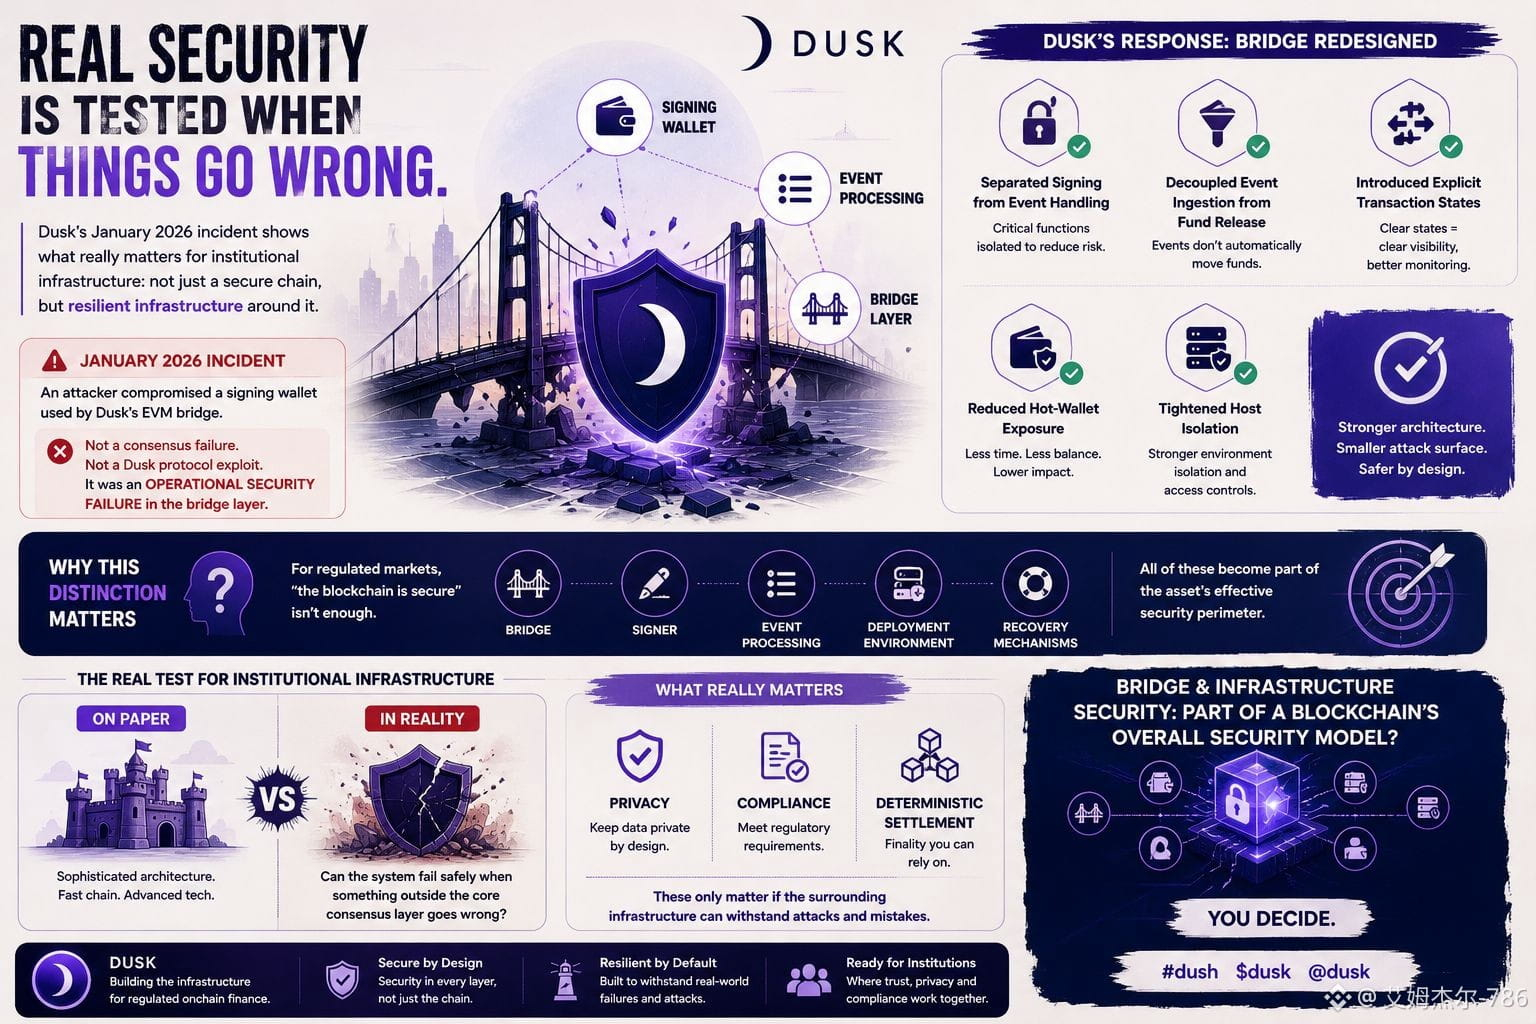
2026年1月,一名攻擊者攻破了暮光(Dusk)EVM橋接所使用的簽名錢包。暮光(Dusk)自身的事後覆盤(post-mortem)做出了一個重要區分:這並不是共識失敗,也不是暮光協議(Dusk protocol)的漏洞利用。
這是橋接層(bridge layer)中的操作安全(operational security)失敗。
這個區分很關鍵。
因爲如果你在爲受監管的金融市場建設基礎設施,僅僅說“區塊鏈本身是安全的”是不夠的。
橋接簽名者(bridge signer)事件處理、部署環境以及恢復機制,都可能成爲資產實際有效的安全邊界的一部分。
暮光的迴應,纔是值得關注的部分。
重新設計後的橋接將簽名與事件處理分離;將事件攝取(event ingestion)與資金釋放(fund release)解耦;引入了明確的交易狀態;減少了熱錢包(hot-wallet)的暴露,並加強了主機隔離(host isolation)。
這改變了我看待暮光的方式。
面向機構的基礎設施,真正的考驗並不在於架構在紙面上看起來有多複雜。
考驗在於:當核心共識層之外出現問題時,系統能否安全地失敗(fail safely)。
暮光正在朝着受監管的鏈上金融(regulated onchain finance)建設,在那裏,隱私合規(privacy compliance)與確定性結算(deterministic settlement)是核心。但這些特性只有在周邊基礎設施也能經得起操作失誤與攻擊時才真正重要。
這比起僅僅擁有一條“快鏈”(fast chain),要嚴苛得多。
坦白說,這也是機構級區塊鏈項目應該被拿來評判的標準。
你認爲橋接與基礎設施安全應該被納入區塊鏈整體安全模型的一部分嗎?
$BTW
$HEMI