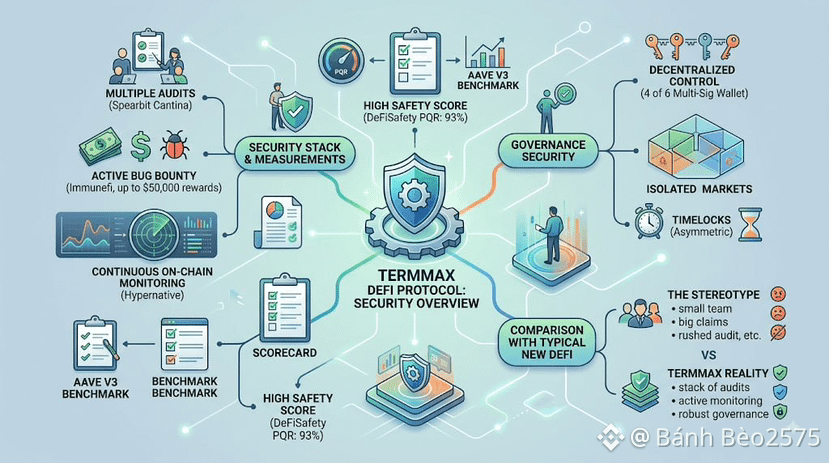
新的 DeFi 協議、小團隊、大承諾:這種組合已經爲自身贏得了一個特定且在多數情況下也算“實至名歸”的刻板印象——上線前匆忙跑出一次審計、看似擺設的漏洞賞金頁面,以及首年內出現的“爆頭式”漏洞(而且沒人提前察覺,因爲根本沒人真正盯着看)。這種模式被反覆驗證到足以讓人對任何新型借貸協議都默認保持懷疑,這是合理的起點。
TermMax 則尷尬地卡在這個刻板印象裏,原因在於它並不符合真正“關鍵的細節”所呈現出來的那套模式。該協議通過 Spearbit 的 Cantina 比賽進行多輪審計,而不是隻在上線前進行一次審查;同時保持一個活躍的 Immunefi 漏洞賞金計劃,關鍵漏洞獎勵最高可達 50,000 美元;並在此基礎上疊加 Hypernative 的持續鏈上監控——實時監測可疑活動,而不是僅依賴某個時間點的評估。TermMax 還公佈了 DeFiSafety PQR 評分爲 93%,團隊明確表示該分數與 Aave V3 進行對比;而 Aave V3 是行業裏大多數人把它當作安全標杆來對待的協議。
治理安全方面也同樣如此對待:用於關鍵管理功能的 6 中的 4(4-of-6)多籤錢包、隔離市場以防止一個抵押品對出現的問題連鎖波及協議內的所有其他市場,以及對高風險參數變更採用非對稱時間鎖。對 DeFi 借貸領域裏最成熟的名字來說,這些並不算罕見。真正不尋常的是:TermMax 是在 2025 年 4 月纔剛上線的協議。
疊加的審計與較高的安全評分,會降低某一特定類型故障發生的概率,但並不會完全消除風險;TermMax 自己的風險披露也說得很清楚。他們所做的是把 TermMax 從刻板印象默認假設的“新手且未被充分審查”那一欄中摘出來——在僅憑“成立較年輕”就草率否定一個協議之前,這個區分是值得做的。
@TermMax #TermMax
$BTW $STBL $STAR
TermMax 則尷尬地卡在這個刻板印象裏,原因在於它並不符合真正“關鍵的細節”所呈現出來的那套模式。該協議通過 Spearbit 的 Cantina 比賽進行多輪審計,而不是隻在上線前進行一次審查;同時保持一個活躍的 Immunefi 漏洞賞金計劃,關鍵漏洞獎勵最高可達 50,000 美元;並在此基礎上疊加 Hypernative 的持續鏈上監控——實時監測可疑活動,而不是僅依賴某個時間點的評估。TermMax 還公佈了 DeFiSafety PQR 評分爲 93%,團隊明確表示該分數與 Aave V3 進行對比;而 Aave V3 是行業裏大多數人把它當作安全標杆來對待的協議。
治理安全方面也同樣如此對待:用於關鍵管理功能的 6 中的 4(4-of-6)多籤錢包、隔離市場以防止一個抵押品對出現的問題連鎖波及協議內的所有其他市場,以及對高風險參數變更採用非對稱時間鎖。對 DeFi 借貸領域裏最成熟的名字來說,這些並不算罕見。真正不尋常的是:TermMax 是在 2025 年 4 月纔剛上線的協議。
疊加的審計與較高的安全評分,會降低某一特定類型故障發生的概率,但並不會完全消除風險;TermMax 自己的風險披露也說得很清楚。他們所做的是把 TermMax 從刻板印象默認假設的“新手且未被充分審查”那一欄中摘出來——在僅憑“成立較年輕”就草率否定一個協議之前,這個區分是值得做的。
@TermMax #TermMax
$BTW $STBL $STAR