


8月16日,幣安投資過的硬件錢包公司SafePal在X上發了個聲明,承認出了安全事故,有接近四萬名用戶信息被盜。
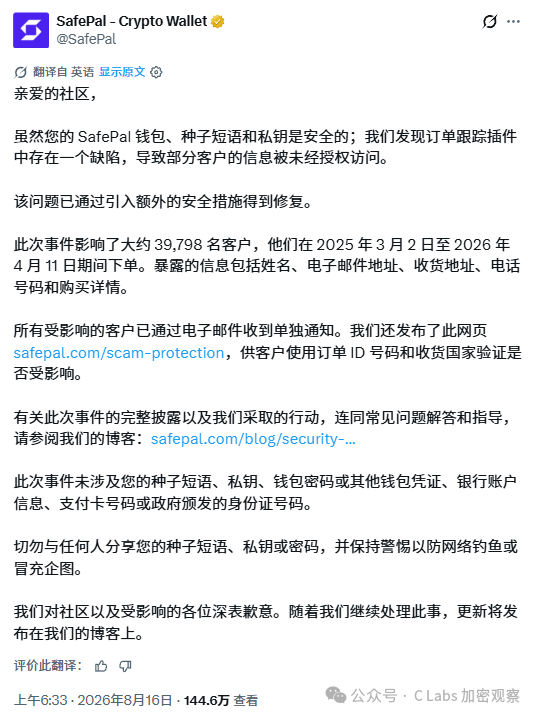
雖然助記詞、私鑰、錢包密碼這些核心信息SafePal都說沒事,但是用戶的姓名、郵箱、收貨地址、電話號碼等這些購買硬件錢包時留的所有收貨信息,全給扒了。
泄露原因則是SafePal網站上那個給用戶查訂單進度的第三方插件,有個"授權漏洞",本來用戶輸入單號只能查詢自己的購買記錄,結果被人發現隨便改個參數就能看到別人的收件地址和電話。
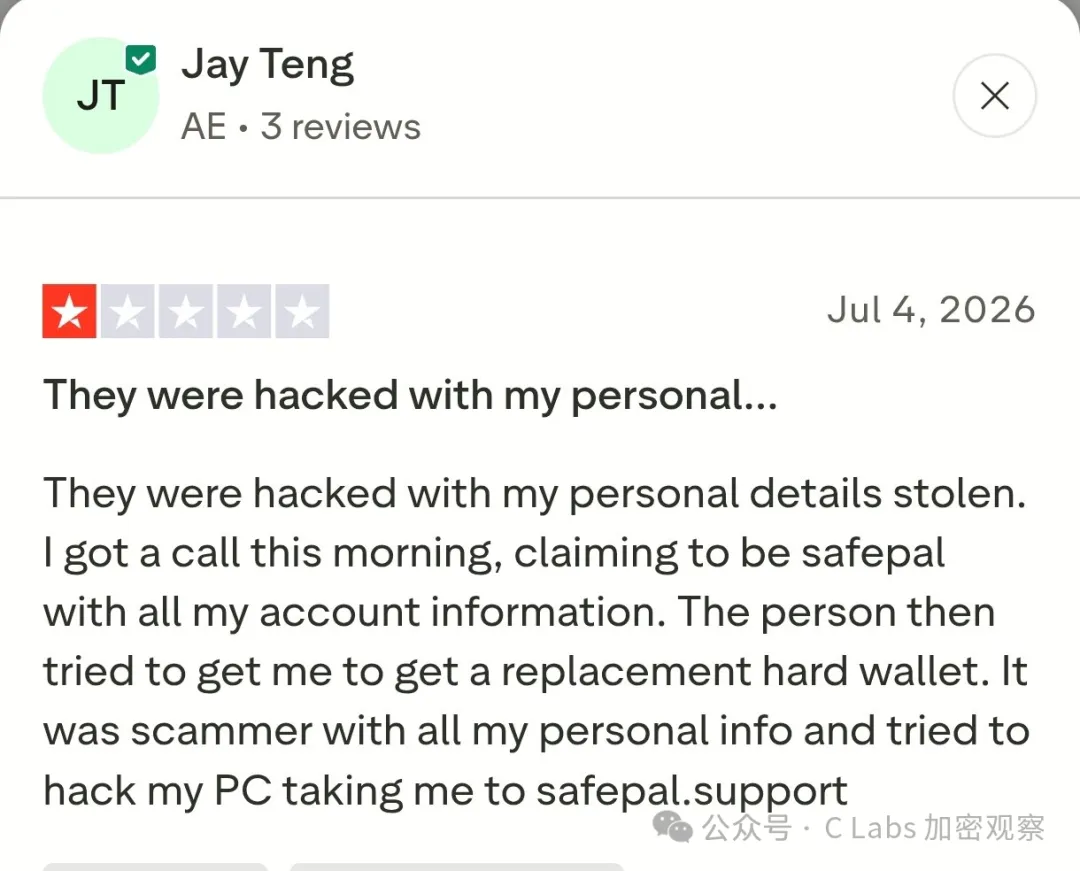
SafePal說自己是"最近才查到根本原因"的,但實際上早在7月就已經有用戶在網上反映接到了知道自己姓名地址的詐騙電話。
也就是說SafePal的用戶數據在網上可能裸奔了一個多月。
今年加密行業安全事件頻出,除了大家早已習慣的defi被盜之外,號稱最安全的硬件錢包也頻頻出事。
全球硬件錢包龍頭Ledger在今年一月份支付合作方Global-e出了問題,有一批客戶的姓名和聯繫方式被泄露。
雖然此次事故和SafePal一樣,不涉及助記詞、私鑰等錢包核心憑證,但是歷史上Ledger的用戶隱私泄露就造成了”扳手攻擊“,甚至Ledger聯合創始人本人在2025年就成爲了受害者。
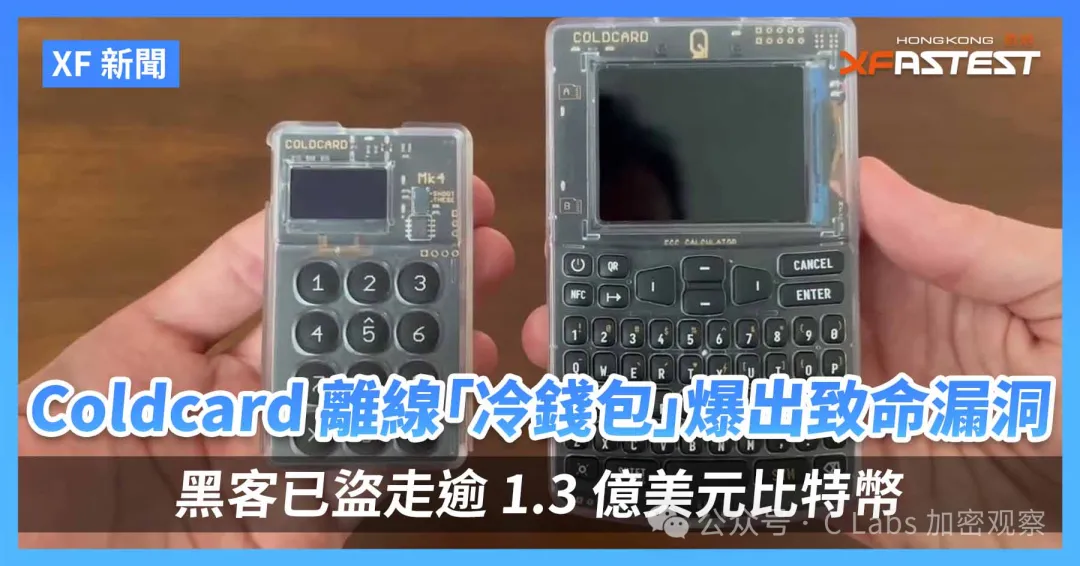
在今年7月30日,號稱"密碼學層面絕對可信"的加拿大硬件錢包公司Coldcard被盜。
擊者利用一個2021年3月就存在、潛伏了5年的固件漏洞,發現Coldcard某些設備生成助記詞時隨機性不夠,密鑰強度從128位掉到最低40位,導致密鑰被黑客暴力破解。
黑客從7月30日開始分四波作案,41分鐘內從1196個地址捲走約7000萬美元,最終損失滾到1.3億美元以上,波及超過5200個地址,成爲2026年迄今第三大加密貨幣被盜案。
本次用戶信息泄露的SafePal則是被幣安投資,且上線過幣安Launchpad的硬件錢包項目,屬於幣安系新勢力。
號稱可以把幣安的交易流動性、法幣出入金通道直接搬進錢包App裏,加上入門價壓到50美元以內,獲得不少加密投資者的青睞。
雖然SafePal在"離線簽名"這一層做到極致安全,卻在"電商訂單"這一層用的是行業平均水平的防護。
現在的黑客也很清楚這一點,不去啃固件加密這塊硬骨頭,專挑訂單系統這種薄弱環節下手。拿到姓名地址電話這些信息後,可以拿去做下一步:精準釣魚、冒充客服、甚至線下"扳手攻擊"(threaten用暴力逼你交出私鑰)。
就算沒被犯罪分子盯上,這些信息被帽子叔叔或者稅務部門掌握,也是不好的。