我在加密領域花了足夠多的時間,已經看清:人們經常把“無需許可(permissionless)”當作是覆蓋整個系統的概念。事實上,它可能只描述系統的一部分。等到受監管的資產進入畫面,這種差異就會變得格外重要。
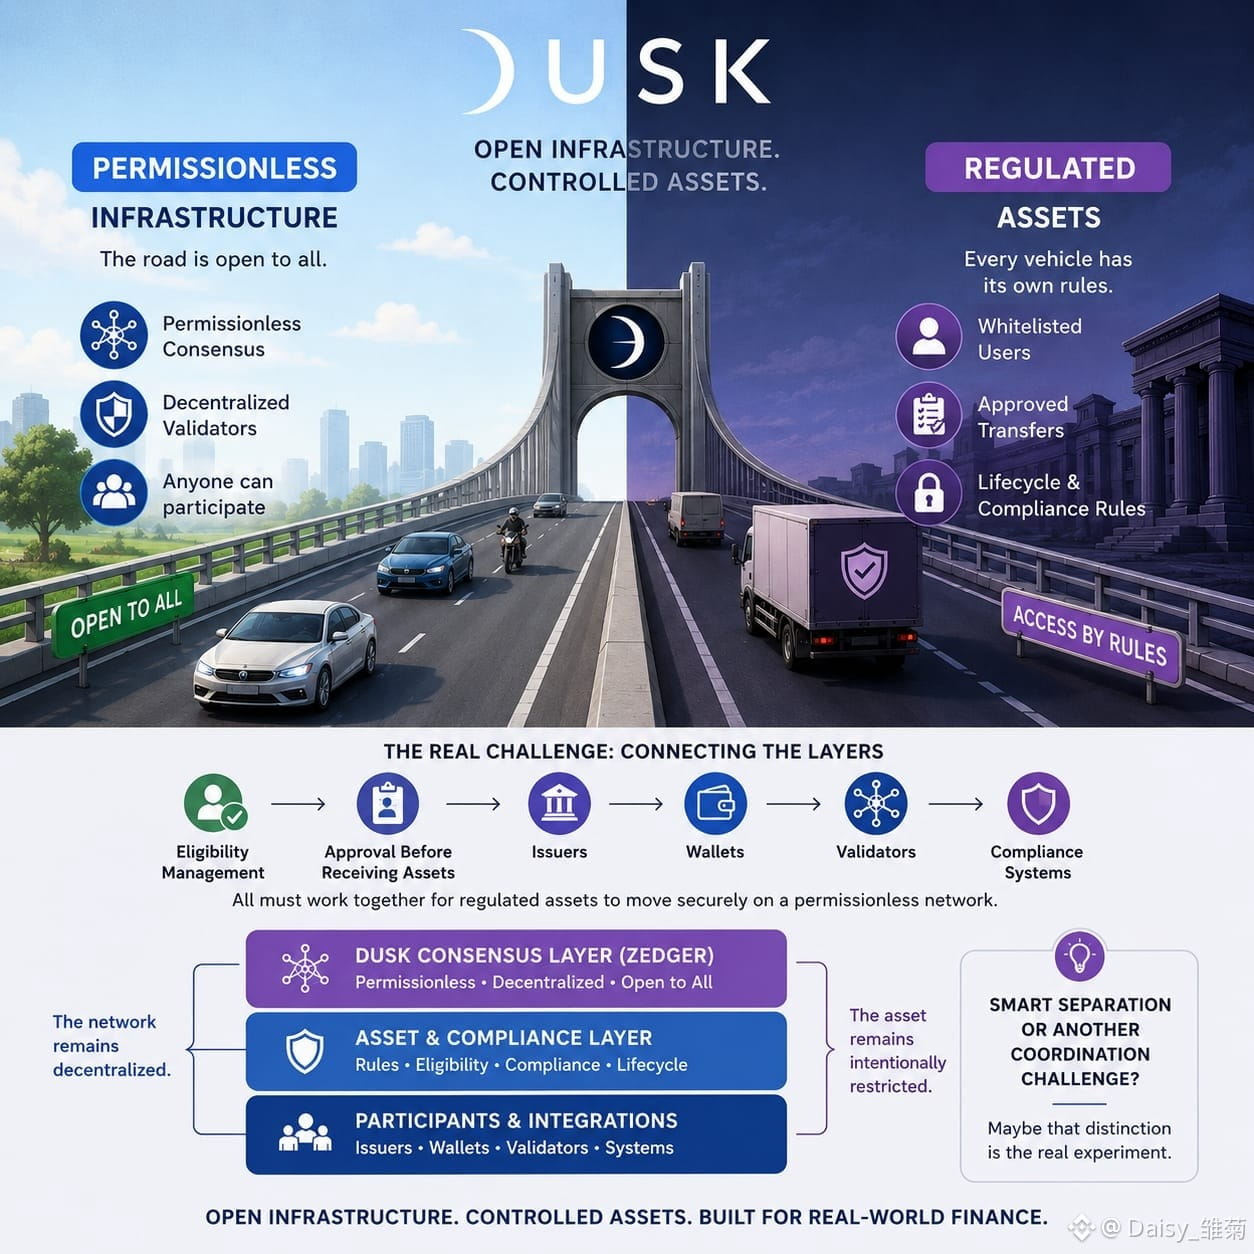
@Dusk 之所以突出,是因爲它的共識機制可以保持無需許可,而建立在其之上的資產仍然可以遵循嚴格規則。驗證者可以幫助保障網絡安全,而受監管的證券則可能需要獲批用戶、允許的轉賬範圍,或清晰的資產生命週期規則。
一開始聽起來,這似乎是矛盾。但也許並不是。
把它想成一條公共道路:任何人都可以使用這條路,但不同類型的車輛仍然可以有不同的通行規則。
真正的挑戰從這些層彼此連接開始。資格(eligibility)必須被管理。用戶在接收資產之前可能需要先獲得批准。發行方、錢包、驗證者以及合規系統都需要協同工作。
網絡可以保持去中心化,而資產本身仍然可以被有意地限制。
Dusk的Zedger模型就是圍繞白名單用戶以及受監管的證券生命週期要求構建的,這讓這種平衡非常清晰。
所以最大的疑問是:
這是開放基礎設施與受控資產之間的一種聰明分離,還是僅僅又一個協調層面的挑戰?
也許,這種區分本身才是這次真正的實驗。
@Dusk #dusk $DUSK