把銀行流水貼在營業廳牆上,沒人會把這叫“可信金融”;可到了公鏈,餘額、轉賬和對手方長期裸奔,卻常被包裝成透明。昨晚繼續拆Dusk文檔時,我發現它真正想改的不是讓所有信息消失,而是把“誰有權看什麼”寫進協議。
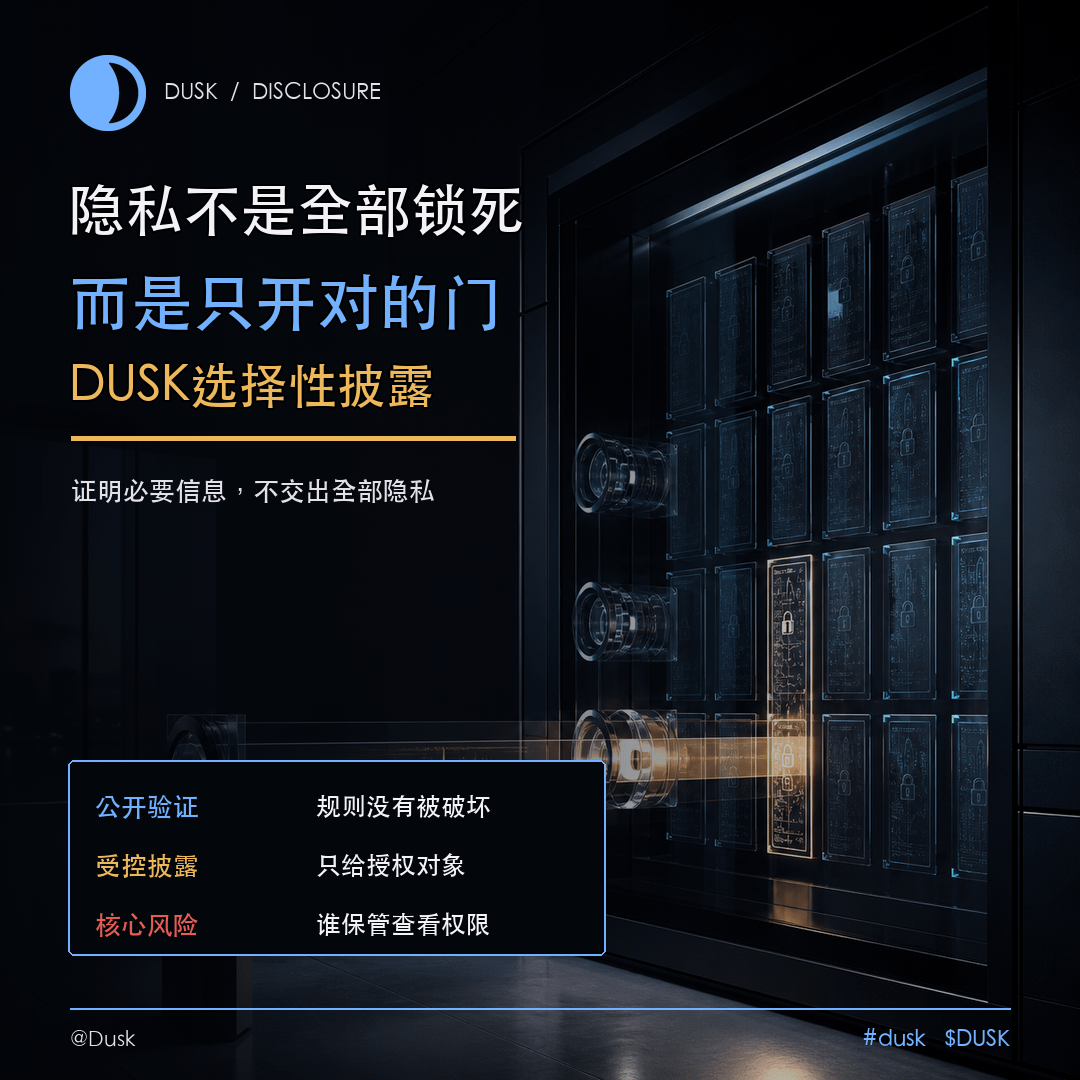
@Dusk 的Phoenix模型把資金做成加密note,普通觀察者看不到轉賬金額、發送關係和具體note,但交易仍需用零知識證明確認餘額充足、沒有雙花。這裏最容易被誤解的是選擇性披露:它不是給監管者安裝一把能打開全網賬戶的萬能鑰匙,而是讓相關用戶通過查看密鑰,把特定範圍的信息交給需要覈驗的發行方、場所或審計者。公開驗證負責證明規則沒被破壞,受控披露負責回答現實世界的責任問題。
Dusk的身份層Citadel又把這件事往前推進一步。用戶不必每次提交完整證件,而是可以證明“居住地符合要求”“年齡達標”或“具備合格投資者資格”等屬性。服務方得到的是能否准入的答案,不一定需要拿走整份身份資料。換句話說,系統試圖把傳統KYC裏過度收集個人信息的習慣,壓縮成一次最小必要證明。
但選擇性披露並不天然等於安全。真正困難的是查看密鑰由誰保管、能查看多長時間、泄露後怎樣處置,以及不同機構能否只獲得職責範圍內的數據。如果應用爲了省事把密鑰長期集中保存,密碼學保護得再漂亮,也可能重新造出一個高價值數據倉庫。
所以我今天對Dusk的判斷更具體了:它的壁壘不只是“能隱藏”,而是能否把披露權限做得足夠細、足夠可審計又足夠容易使用。未來真正該看的,不是隱私交易數量本身,而是有多少真實金融流程能在不公開全部數據的情況下順利完成核驗。
$DUSK #dusk
@Dusk 的Phoenix模型把資金做成加密note,普通觀察者看不到轉賬金額、發送關係和具體note,但交易仍需用零知識證明確認餘額充足、沒有雙花。這裏最容易被誤解的是選擇性披露:它不是給監管者安裝一把能打開全網賬戶的萬能鑰匙,而是讓相關用戶通過查看密鑰,把特定範圍的信息交給需要覈驗的發行方、場所或審計者。公開驗證負責證明規則沒被破壞,受控披露負責回答現實世界的責任問題。
Dusk的身份層Citadel又把這件事往前推進一步。用戶不必每次提交完整證件,而是可以證明“居住地符合要求”“年齡達標”或“具備合格投資者資格”等屬性。服務方得到的是能否准入的答案,不一定需要拿走整份身份資料。換句話說,系統試圖把傳統KYC裏過度收集個人信息的習慣,壓縮成一次最小必要證明。
但選擇性披露並不天然等於安全。真正困難的是查看密鑰由誰保管、能查看多長時間、泄露後怎樣處置,以及不同機構能否只獲得職責範圍內的數據。如果應用爲了省事把密鑰長期集中保存,密碼學保護得再漂亮,也可能重新造出一個高價值數據倉庫。
所以我今天對Dusk的判斷更具體了:它的壁壘不只是“能隱藏”,而是能否把披露權限做得足夠細、足夠可審計又足夠容易使用。未來真正該看的,不是隱私交易數量本身,而是有多少真實金融流程能在不公開全部數據的情況下順利完成核驗。
$DUSK #dusk