隱私與合規通常是對立的。暮光試圖兩者兼得。
我不斷回到一個問題:閱讀暮光的 XSC 標準時,我們如何構建一種“保密”的區塊鏈——同時又要讓監管機構也信任它?這兩個目標往往會拉扯在相反的方向上:隱私讓數據不被泄露,而合規則要求展示。
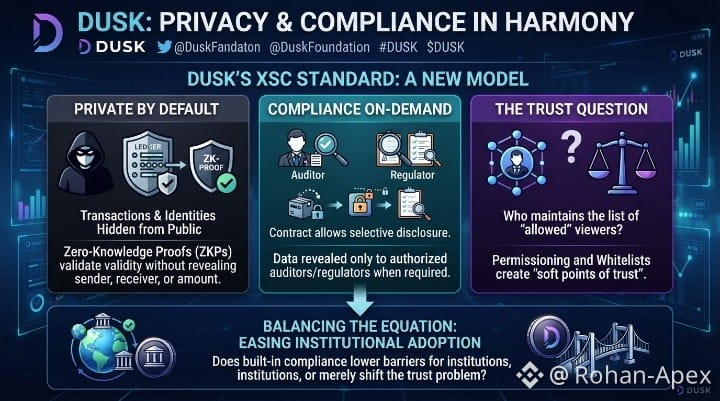
答案在於 XSC 如何處理披露。交易與身份默認對公衆以及競爭對手保持隱藏,使用零知識證明來證明一筆交易是有效的,而無需透露參與者是誰、或轉移了多少。但在需要時,合約仍然可以有選擇地向審計員或監管機構打開這些數據,而不向鏈上其他所有人暴露。
這是一種不同於“全部公開”(大多數區塊鏈)或“全部隱藏”(監管機構完全不願意碰的隱私幣)的模式。它更接近於:默認私密、按需可驗證,且僅對實際被允許查看的人開放。
我仍在思考的部分是:只有在“誰被允許查看”的名單本身足夠可信時,有選擇的披露才真正成立。白名單與權限管理必須由某人來維護,而這個人會成爲一種“軟性的信任點”,嵌在原本無須信任的系統之中。
把合規做進協議裏,是否會讓機構級採用更容易?還是說它只是把信任問題從一個地方移到了另一個地方,而並沒有真正消除?
@Dusk
$DUSK
#dusk