
📍Polymarket確認安全漏洞 – 一些賬戶被清空
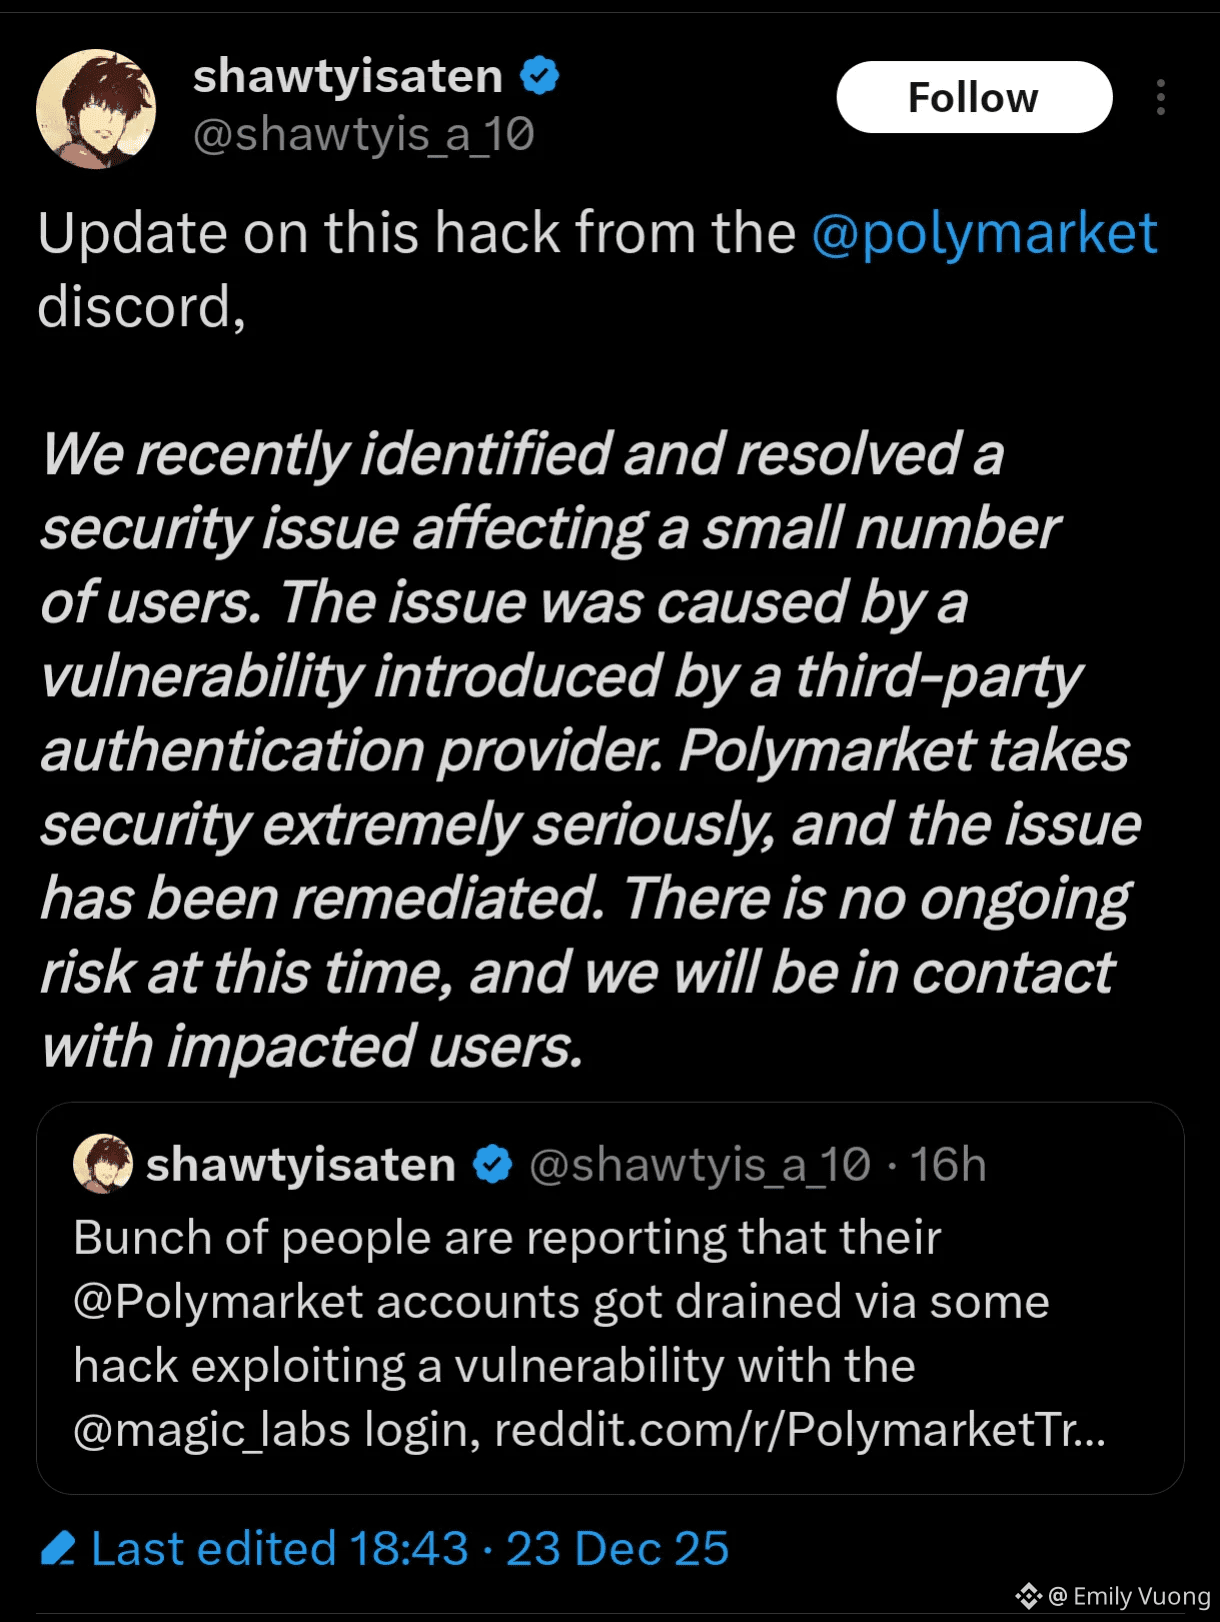
Polymarket確認安全漏洞導致一些用戶賬戶的餘額被全部提取。該項目強調這不是智能合約或鏈上協議的錯誤,而是來自第三方登錄/驗證服務。
📌 漏洞已被修復,事件不再發生。Polymarket沒有公佈受影響賬戶的數量或損失,表示正在與相關用戶直接聯繫。
📌 多個反饋顯示用戶沒有點擊釣魚鏈接,也沒有泄露電子郵件,但仍然被訪問和提取資金 → 弱點在於Web2層(登錄/OTP)。
🔍 協議沒有被黑客攻擊,但用戶仍然失去了資金。這是一個熟悉的悖論:Web3在區塊鏈上是去中心化的,但風險卻集中在Web2的入門階段。當登錄控制權在第三方手中時,進入資產的門口成爲了系統的弱點。
Polymarket確認安全漏洞導致一些用戶賬戶的餘額被全部提取。該項目強調這不是智能合約或鏈上協議的錯誤,而是來自第三方登錄/驗證服務。
📌 漏洞已被修復,事件不再發生。Polymarket沒有公佈受影響賬戶的數量或損失,表示正在與相關用戶直接聯繫。
📌 多個反饋顯示用戶沒有點擊釣魚鏈接,也沒有泄露電子郵件,但仍然被訪問和提取資金 → 弱點在於Web2層(登錄/OTP)。
🔍 協議沒有被黑客攻擊,但用戶仍然失去了資金。這是一個熟悉的悖論:Web3在區塊鏈上是去中心化的,但風險卻集中在Web2的入門階段。當登錄控制權在第三方手中時,進入資產的門口成爲了系統的弱點。