在這個任務中,我意外發現了一些事情,這些事情重新定義了整個合規的角度。
OpenGradient $OPG @OpenGradient #OPG 以加密證明每次推理的方式自我定位爲合規友好的 AI:哪個模型運行了,接觸了哪些數據,鏈上不可變的追蹤。對於受監管的行業——金融服務、醫療保健、任何需要審計軌跡的 AI 決策——這確實是一個引人注目的結構。
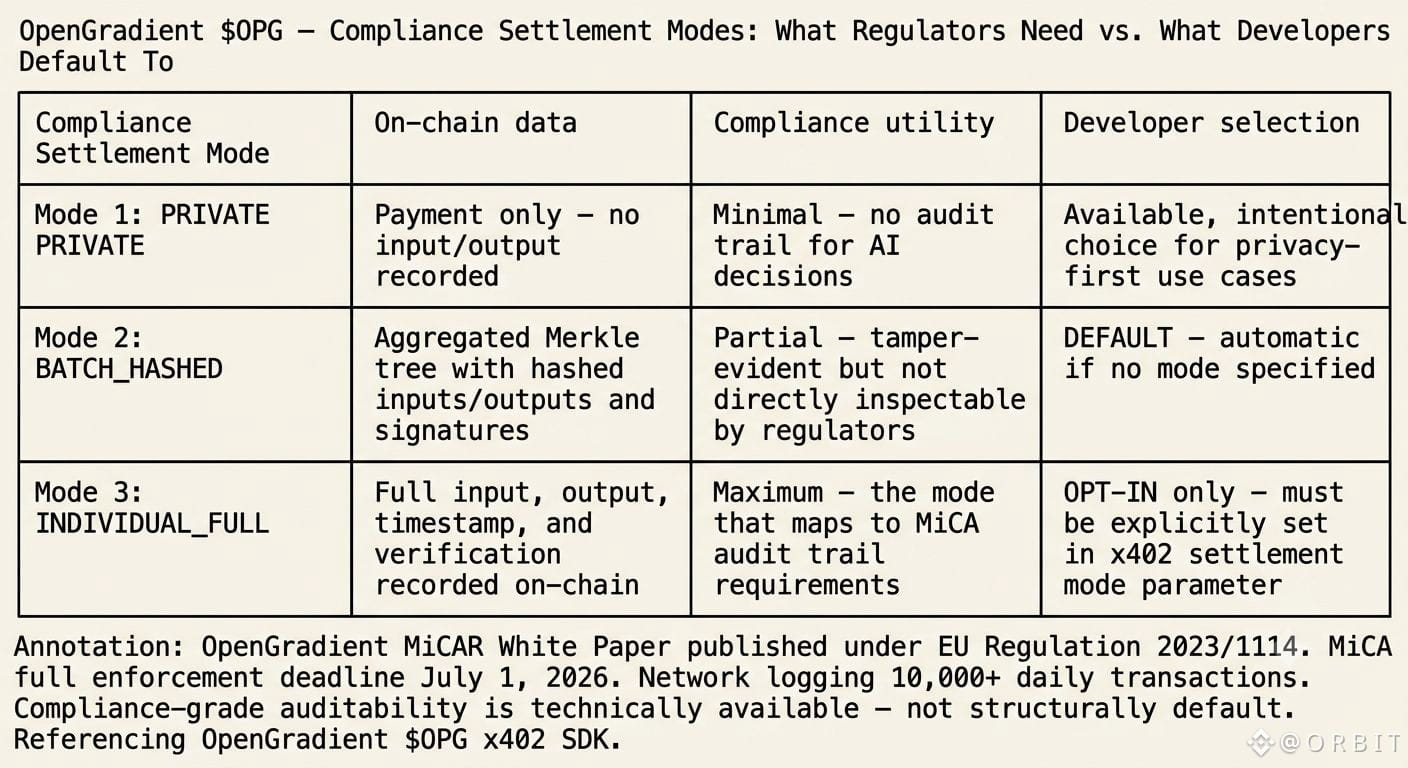
但是深入查看實際的 x402 結算 SDK,它有三種模式。PRIVATE:僅支付,鏈上沒有數據。BATCH_HASHED:在梅克爾樹中的哈希聚合,成本效益高——也是默認模式。INDIVIDUAL_FULL:完整的輸入、輸出、時間戳和驗證記錄在鏈上。最後一種是監管機構真正想要的合規軌跡。這不是默認的。構建合規應用的開發者必須有意識地選擇它。
我一直在思考這個問題。OpenGradient 的 MiCA 白皮書已經存在——根據歐盟法規 2023/1114 的全面監管標籤——這表明他們在 MiCA 過渡期結束(2026 年 7 月 1 日)以及歐盟成員國的執法加強之際,正在認真考慮合規市場。這個鏈在這種背景下本週記錄了超過 10,000 筆日常交易。但網絡級的合規故事和開發者級的默認行爲仍然在拉扯不同的方向。
合規實際上是否需要使審計能力成爲默認而不是可選擇模式的基礎設施?