



加密貨幣市場繼續面臨高調的安全漏洞和系統性風險,突顯區塊鏈安全和透明的重要性。本週,主要事件包括在Balancer上發生的重大DeFi漏洞,損失超過1.16億美元,以及Stream Finance的崩潰,這導致DeFi平臺普遍出現穩定幣脫鉤和流動性危機。同時,行業參與者越來越多地合作進行風險評估和監管倡導,表明推動去中心化金融生態系統更大開放性和穩定性的趨勢。
Balancer 在一次重大的 DeFi 黑客事件中損失超過 1.16 億美元,攻擊目標為 v2 合約,通過一個可疑的智能合約漏洞進行。
DeFi 風險隨著 Stream Finance 的 9300 萬美元損失而擴大,導致穩定幣脫鉤並在多個借貸協議中暴露風險。
RedStone 推出了 Credora,一個實時的 DeFi 風險評估平台,以提高透明度並評估違約風險。
領先的 DeFi 協議組成以太坊協議倡導聯盟 (EPAA),以遊說政策制定者並推廣去中心化基礎設施。
儘管市場動盪,Web3 遊戲和 DeFi 活動顯示出韌性,像 Raydium 和 Jupiter 等協議保持活動水平。
在 DeFi 安全挑戰的最新篇章中,Balancer 遭遇了迄今為止最大的去中心化金融攻擊之一,攻擊者從其 v2 流動性池中抽走了超過 1.16 億美元。調查顯示,這可能與故障的訪問控制相關的智能合約漏洞有關,使惡意行為者能夠直接從流動性池中提取資金,主要影響流動質押資產,如 Lido 的 wstETH 和 StakeWise 的 osETH。
此次違規事件始於預計 7000 萬美元的損失,隨後增加。作為回應,Balancer 提供了 20% 的白帽獎勵以識別攻擊者,而執法機構和區塊鏈取證團隊則努力追查罪犯。儘管進行了超過 10 次的廣泛安全審計,根據行業內部人士的說法,該協議仍然存在漏洞,突顯了當前保障 DeFi 平台安全的複雜性。
“Balancer 經過多次審計,但漏洞仍然發生,”TAC 區塊鏈的開發者關係負責人 Suhail Kakar 評論道。證據顯示,這次攻擊是經過幾個月的仔細策劃並由一名高度經驗豐富的黑客執行,可能與之前的攻擊有關,根據 Coinbase 的董事 Conor Grogan 的說法。
週四,Balancer 發布了一份初步的事後分析,揭示攻擊利用了其 v2 穩定池和可組合穩定 v5 池中的漏洞,通過複雜的代碼攻擊。此次事件暴露出 DeFi 中持續存在的風險,強調持續進行安全審計和改進的重要性。
與此同時,DeFi 市場面臨系統性風險,因為 Stream Finance 宣布了一筆與失敗的外部基金經理相關的 9300 萬美元損失。此事件產生了連鎖反應,導致穩定幣脫鉤及流動性凍結,影響到 Euler、Solo、Morpho 和 Gearbox 等互聯平台。這些互聯的漏洞加劇了 DeFi 借貸和流動性領域的傳染風險。
Elixir,受影響最嚴重的協議之一,宣布已支持 80% 的其穩定幣 deUSD 的贖回,這導致該代幣失去了與美元的掛鉤——突顯了在此類危機中這些合成資產的脆弱性。這一後果強調了在去中心化金融中需要強健的風險管理機制。
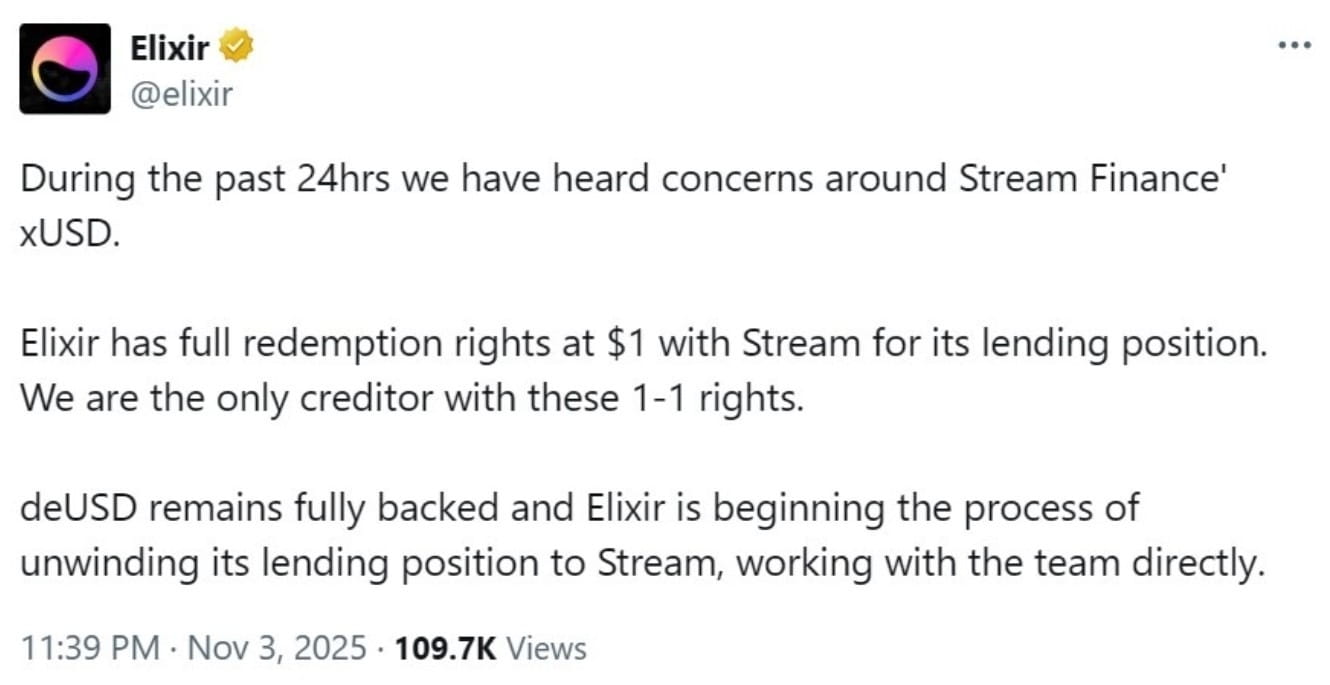 來源:Elixir
為了促進負責任的風險評估,RedStone 推出了 Credora,一個 DeFi 原生的風險評估平台。它為像 Morpho 和 Spark 這樣的協議提供實時的信貸和擔保分析,旨在提高市場的透明度。該平台意在支持數據驅動的決策,這在 10 月的市場衝擊中至關重要,當時出現了 200 億美元的清算。
此外,行業利益相關者正在動員以影響監管政策,通過組建以太坊協議倡導聯盟 (EPAA)。該聯盟由以太坊基金會支持,包括 Aave、Uniswap、Lido、Curve、Spark、Aragon 和 The Graph 等 DeFi 協議,旨在倡導一個平衡的監管環境,認識到去中心化基礎設施和鏈上治理的重要性。
 以太坊協議揭示了新的聯盟。來源:EPAA
儘管動盪,DeFi 活動仍然具有韌性,Web3 遊戲和 DeFi 平台等領域繼續積極吸引用戶。根據最近的報告,像 Raydium 和 Jupiter 交易所等協議保持著顯著的使用率,顯示出即使在市場壓力期間,該領域仍在持續創新。
市場數據顯示,上週大多數頂級加密貨幣出現下跌,像 USDX 和 Paparazzi 等代幣分別暴跌 69% 和 54%,反映出加密市場持續的波動性。隨著風險因素持續存在,行業參與者強調需要改進安全性、透明度和監管明確性,以促進基於區塊鏈的金融可持續增長。
感謝您持續關注本週在 DeFi 和更廣泛的加密空間中的重大發展。下週加入我們,獲取更多關於區塊鏈技術和去中心化金融演變的見解。
本文章最初發表於《DeFi 隨著市場動盪而獲得透明度,促使信任復甦》於加密貨幣新聞快訊上——您可信賴的加密新聞來源,比特幣新聞和區塊鏈更新。