

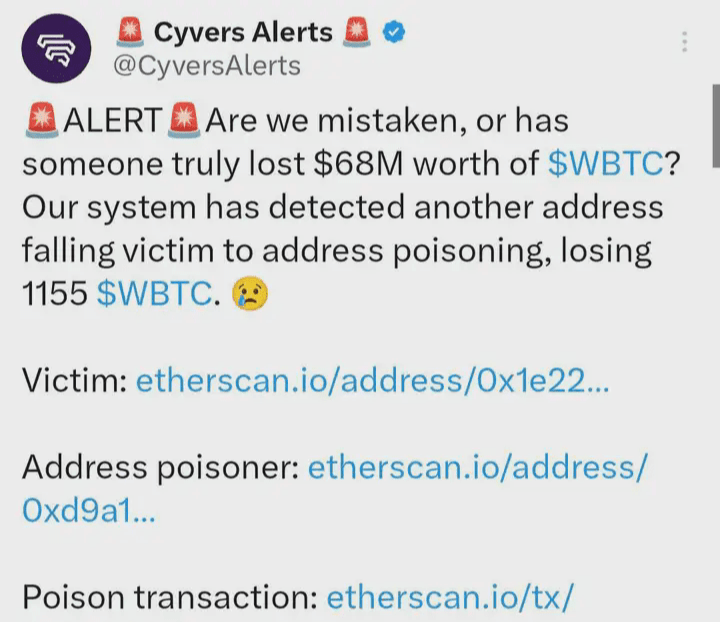
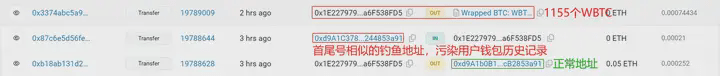
一個富豪,被黑客盜取了1155個比特幣。6800萬美金因爲一個小小的失誤,可能就再也找不回來了。黑客觀察了受害者的錢包,發現他經常向一個地址大額轉賬。於是黑客創建了一個首位號碼相似的錢包地址,向受害者轉賬了一筆小錢。受害者誤把黑客的錢包當作自己的另一個錢包,向黑客地址轉賬。一口氣轉賬了6800萬美金,這筆錢就這麼沒了。
這告訴我們,在幣圈,每個人都是自己財產安全的第一責任人。在區塊鏈黑暗森林世界裏,首先牢記下面這兩大安全法則:
零信任。簡單來說就是保持懷疑,而且是始終保持懷疑。
持續驗證。你要相信,你就必須有能力去驗證你懷疑的點,並把這種能力養成習慣。
新手必學(區塊鏈黑暗森林自救手冊)
一張圖
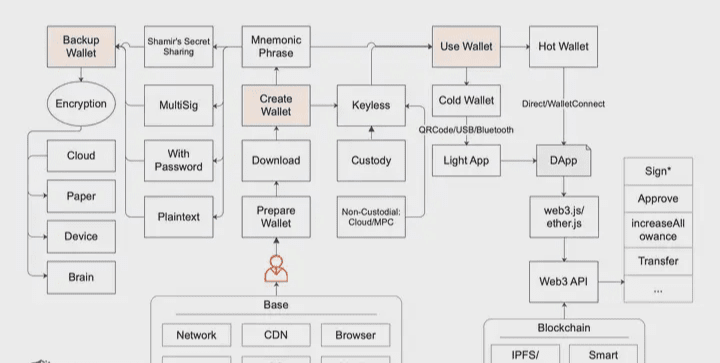
在仔細看後文之前,你可以先粗略過下這張圖。這從流程上包括三大部分:創建錢包、備份錢包及使用錢包。
我們順着這三大流程,將涉及到的每個關鍵點展開分析。
創建錢包
錢包最最最核心的就是那個私鑰(或助記詞)。
私鑰即身份,如果私鑰丟了或被盜了,那麼這個身份也就不是你的了。錢包應用其實很多,知名的也不少,我並不打算也不可能一一介紹。不過該手冊確實會提到一些具體的錢包,請注意,能被提到的必然是我有基本信任的,但我不擔保你在使用過程中可能出現的安全問題或目標錢包可能出現並不在我預期內的安全風險(後文我不會再不斷去廢話這些,引子裏提到的兩大安全法則希望你牢記心中)。
錢包從應用分類來說主要包括幾種:PC 錢包、瀏覽器擴展錢包、移動端錢包、硬件錢包及網頁錢包等。從觸網與否來說主要可以分爲冷錢包和熱錢包。當我們要進入這個世界,首先要思考將擁有的錢包的用途,用途決定了你將用哪個錢包,同時用途也決定了你會如何對待這個錢包。
無論你選擇什麼錢包,但至少有一點可以肯定的:在這個世界玩久了後,你不可能只有一個錢包。
於是這裏我們又需要記住一個安全原則:做好隔離,也就是雞蛋不要放在一個籃子裏。一般來說使用越頻繁的錢包,自然也加大了出問題的風險。時刻牢記:面對一個新事物時,先準備個單獨的錢包,用單獨的小資金去玩一段時間。除非你已經如我這般,經歷無數,對許多事物都瞭然於心。但,常在河邊走,哪有不溼鞋呢?
Download
單這麼簡單的一點,其實也不簡單,原因:
許多人(真是許多人)找不到正確的官網,正確的應用市場,於是安裝了假錢包。
許多許多人對下載了的應用不知道如何確認是否被篡改過。
於是,出師未捷身先死。還沒來得及進入這個世界,就已經錢包空空了。
針對上面的第 1 點,找到正確的官網是有技巧的,比如:
Google(注意搜索結果裏的廣告條目,非常不靠譜)
行業知名收錄,如 CoinMarketCap
多問一些比較信任的人
好,上面這幾點得到的信息可以全部結合起來參考,互相佐證,最終真相只有一個:)恭喜你,找到了正確的官網。
接着,你要下載安裝應用了,如果是 PC 錢包,根據官網提供的下載鏈接,下載後需要自己去安裝。但在安裝之前,建議做下是否篡改的校驗工作,雖然這個做法並無法防止源頭就被完全篡改的情況(比如官方自己內部作惡、內部被黑、官網被入侵替換了相關信息等等),但可以防止如:源頭被部分篡改、被中間人劫持篡改等這些情況。
是否篡改的校驗,實際上就是文件一致性校驗。常見的方式有兩種:
一種是哈希校驗,比如 MD5、SHA256 等,MD5 絕大多數情況下夠用,但存在被哈希碰撞的極小風險,所以業內一般選擇 SHA256,夠用且夠安全。
另一種是 GPG 簽名校驗,這個其實也很流行,強烈建議掌握 GPG 工具、命令、方法,雖然對於新人來說有那麼些費力,但上手後,相信我,你會很快樂的。
話雖至此,其實業內這樣做的項目方並不多,所以一旦遇到,真是難能可貴,彌足珍惜,比如一款比特幣錢包 Sparrow Wallet,下載頁面的“Verifying the Release”簡直良心了,提到的兩種方式都有清晰指南,可以直接參考學習。
這個頁面提到的 GPG 工具有兩個:
GPG Suite,macOS 下運行的。
Gpg4win,Windows 下運行的。
如果你細心觀察,你會發現這兩個 GPG 工具的下載相關頁面其實都有給出兩種方法的一致性校驗說明,但不好意思的是,並沒手把手教你如何校驗。估計吧,都是認爲你會是聰明人,該補上的知識你已經補上了:)
如果是瀏覽器擴展錢包,比如這世界家喻戶曉的 MetaMask,你唯一有機會注意的就是目標擴展下載頁面裏的用戶數多不多、評分情況如何,比如 MetaMask 在 Chrome 網上應用店裏,用戶數可是超過一千萬的,同時有兩千多用戶評分的,雖然最終評分並不高。有人要說這不可以刷出來嗎?這位朋友,是這樣的,刷,我相信,不過刷的量如此之巨大,當各方是傻子呢。
如果是移動端錢包,判斷方式類似擴展錢包,不過需要注意的是,iPhone 的 App Store 是分區的,所以如果你用 App Store 國區賬號下載到了錢包,建議只有一個:別用!換成如美區的 App Store 賬號下載吧。另外,通過正確的官網也能引導到正確的下載位置(比如全球知名的 Trust Wallet 等,官網安全一定要做好,官網都被黑了,那這安全責任就真大了)。
如果是硬件錢包,簡單來說,可以從官網源頭的引導下購買,不要直接去在線商城,到手後也需要留意是否存在被異動手腳的情況,當然有些針對硬件包裝的異動是很高明的,不一定都能看得出。此時建議:無論如何,使用時,先連續至少三次從頭開始的創建,記錄下生成的助記詞、相關錢包地址,不會重複就行。
如果是網頁錢包,非常不建議使用這種在線的錢包,除非你不得已,那麼識別好是官方的後,速戰速決吧,千萬別有任何感情依賴。
Mnemonic Phrase
一般來說,我們創建了錢包後,直接打交道的關鍵信息是助記詞(而不是私鑰),畢竟助記詞是方便人類記憶的。助記詞是有標準約定的(如 BIP39),這就對助記詞提了要求,比如一般 12 個英文單詞,也可以是其他數量(3 的倍數),不過不會超過 24 個單詞,要不然太複雜也就不助記了,數量少於 12 的話,安全性也不靠譜,12、15、18、21、24 都好說。不過從業內習慣來說,一般流行的是 12 位,安全性足夠,有的安全嚴謹到變態的如 Ledger 這類硬件錢包,24 位標配走起。還有除了英文單詞,也可以是其他的,比如中文、日文、韓文等等。但也不是什麼單詞都可以,有一個固定 2048 個單詞列表。
創建錢包時,助記詞的出現是非常敏感的,請留意你身邊沒有人、攝像頭等一切可以導致偷窺發生的情況。同時留意下助記詞是不是足夠隨機出現,正常來說這些知名錢包生成的助記詞隨機數是絕對足夠的,這不以防萬一?你真的很難知道,拿到手的錢包到底有沒有萬一的貓膩。你也不要嫌麻煩,這些安全小習慣形成後,相信我,你真的會很快樂。最後,有的場景下,你甚至可以考慮斷網來創建錢包,尤其是你準備把該錢包當成冷錢包使用時,斷網簡直就是暴力美學。
Keyless,顧名思義是無私鑰的意思。在這我們把 Keyless 分爲兩大場景(注意,這裏的區分不代表業內公認區分方式,只能說是方便我講解):
Custodial,即託管方式。比如中心化交易所、錢包,用戶只需註冊賬號,並不擁有私鑰,安全完全依託於這些中心化平臺。
Non-Custodial,即非託管方式。用戶唯一掌握類似私鑰的權力,但卻不是直接的私鑰(或助記詞)。比如依託知名 Cloud 平臺做託管、認證授權,此時知名 Cloud 平臺成爲木桶的那塊短板。還有利用了安全多方計算(MPC)來確保不存在單點風險,同時也結合知名 Cloud,將用戶體驗做到最好。
對我來說,Keyless 的幾種方式我都有使用。實力雄厚及口碑良好的中心化平臺體驗好,只要不是因爲自身原因導致的被盜幣(比如賬號相關權限被盜),這些平臺也會兜底賠付。至於 MPC 爲主的 Keyless 方案是我覺得很有前景且應該儘快普及的,我用過不錯的如(ZenGo、Fireblocks、Safeheron)。優勢很明顯,我這簡單提幾點:
MPC 算法工程實踐在這些知名區塊鏈上,越來越成熟,只需針對私鑰開展即可。
一套思路可以解決不同區塊鏈的多籤方案差異巨大的問題,使其在用戶感知上通用,這是我們常說的:通用多籤。
可以確保真實的私鑰從不出現,通過多方計算解決單點風險。
結合知名 Cloud(或有人提的 Web2)讓 MPC 不僅安全且體驗更順滑。
優點明顯,但缺點也是有的,我也簡單提幾點:
滿足業內公認標準且開源的,這方面的成熟度還遠不夠,各位仍需努力。
有不少人說基本只玩以太坊系列(或者說基於 EVM 的區塊鏈),那麼 Gnosis Safe 這種智能合約方式的多籤方案也就夠了。
無論哪種方式,只要是你覺得安全可控的、用起來舒服的,那麼都是好方式,仁者見仁智者見智。
好,創建錢包的相關安全注意點就先介紹這些,有一些通用性的安全問題會統一在之後介紹,先不着急:)
備份錢包
許多挺厲害的人都在這踩坑了,其中包括我,常在河邊走,溼鞋我也認,好在這不是個大資產錢包,並且最終我在慢霧的兄弟幫我破解解決了。這也是厲害的地方,我沒備份好,我踩坑了,但我卻有厲害的資源能幫我解決這個坑。不過我也會冒冷汗,人之常情。冒冷汗的感覺你肯定也不喜歡,那就集中精力學習下如何安全地備份錢包吧。
助記詞/私鑰類型
我們所說的備份錢包,其實歸根結底是備份助記詞(或私鑰,爲了方便介紹,後文一般情況下只提助記詞)。我們拿到的助記詞其實可以主要分爲幾種類型:
明文
帶密碼
多籤
Shamir's Secret Sharing,簡稱 SSS
這幾種類型,我簡單展開說說。
明文,很好理解,那 12 個英文單詞你拿到了,裏面的資產就是你的了。其實這個時候可以考慮做些特別的“亂序規律”,甚至把某個把單詞替換爲其他的單詞。這樣做對於壞人來說頭疼了,但如果這個“規律”你自己忘記了,就輪到你頭疼了。千萬不要覺得你頭疼是不可能的,相信我,一年、兩年、五年後,記憶這東西真的會錯亂。幾年前,我玩 Ledger 硬件錢包時,就踩坑了,助記詞 24 個單詞,我抄寫備份時打亂了順序,幾年後我忘記了排序規律,且不記得自己是不是替換了其中的單詞。如前面說的,我的問題後來解決了,專門的破解程序碰撞出了正確的助記詞順序且糾正了其中的個把單詞。
帶密碼,根據標準,助記詞是可以帶密碼的,助記詞還是那樣的助記詞,只是帶上密碼後會得到不一樣的種子,這個種子就是之後拿來派生出一系列私鑰、公鑰及對應地址。此時,你不僅要備份好助記詞,這個密碼也千萬別忘記了。順便說下,帶密碼的形式,除了配套助記詞,私鑰也有相關標準(如 BIP38),還有如以太坊系列常見的 Keystore 文件。
多籤,可以理解爲目標資金需要多個人簽名授權纔可以使用,多籤很靈活,可以設置審批策略,比如 3 個人都有鑰匙(助記詞或私鑰),需要滿足至少 2 人的簽名審批,目標資金纔可以使用。每個區塊鏈都會有自己的多籤解決方案,比特幣系列的很好理解,知名的比特幣錢包都原生支持多籤。不過以太坊系列的,主要通過智能合約來實現多籤,如 Gnosis Safe。另外,除了這些比較普遍的多籤方案,還有一類正在流行的:MPC(Secure Multi-Party Computation),即安全多方計算,和傳統多籤體驗接近,但原理卻很不一樣,通過 MPC,可以實現通用多籤,並不需要不同鏈不同的多籤方式。
SSS,Shamir 祕密共享方案,作用就是將種子分割爲多個分片(常見的每個分片有 20 個單詞),恢復錢包時,需要使用指定數量的分片才能恢復。
用了多籤、SSS 這類方案,其實會放心很多,避免了單點風險,但管理上也相對複雜了,而且這很多時候會涉及到多個人。便捷與安全是永恆的矛盾,具體看自己。但在法則、原則上千萬別偷懶。
Encryption
加密是個非常非常大的概念,無論對稱、非對稱還是其他什麼高級的,只要加密了後,多年以後,你或者你的災備人可以很好解開,而其他人解不開的加密就是好加密。
根據“零信任”這個安全法則,當我們在備份錢包時,每個環節都要假設可能會被入侵,哪怕物理環境,如保險箱。別忘了,這個世界除了你自己,並沒有其他人是完全可信的,其實有的時候自己也不可信,比如記憶可能會淡忘、錯亂等。但我不會把這個世界假設的如此可怕,否則最終還是會把事情搞砸了。
備份時一定要特別考慮災備。災備主要就是要避免單點風險,萬一你沒了,萬一你備份目標所在的環境沒了,該怎麼辦?所以重要的東西,一定要有災備人;重要的東西,一定有多處備份。
那麼,災備人的選擇我就不廢話了,看你信任誰吧。我重點提提多處備份。先看看備份位置的幾個基本形態:
Cloud
Paper
Device
Brain
Cloud,許多人談雲備份色變,似乎黑客真的就上天入地,來無影去無蹤的。其實攻防對抗永遠都是成本對抗,看誰投入的大,無論是人才還是錢。對於我來說,我會比較信任 Google、Apple、微軟等提供的相關雲端服務,因爲我知道他們的安全團隊是如何實力,安全投入是如何之大。但除了對抗外部黑客入侵,我還很關心內部安全風控的能力及隱私數據保護有關的約束力。我比較信任的幾個,都算是把這些我在意的安全風險規避得不錯的。但凡事絕無絕對。如果我選擇這些雲來備份我非常重要的數據(如錢包),我一定還會給錢包再做至少一次加密的。
好,你掌握了 GPG:) 現在你已經在離線安全環境下用 GPG 加密了你的錢包(助記詞或私鑰)有關內容,你可以把加密後的文件直接扔到這些雲服務裏去了,保存好,沒事的。但這裏我需要提醒下,你 GPG 的私鑰別丟了、私鑰密碼別忘記了...
到這,安全帶來的麻煩似乎還沒適應,GPG 好不容易入門了,你還得備份好 GPG 的私鑰及私鑰密碼。其實真到這步了,你也熟悉了,再備份這點東西其實也就不麻煩了。這點我不展開,留給實踐出真知的你。
如果你想偷懶,還有一種方案是可以考慮的,只是安全性上會打點折扣,我不好衡量具體折扣多少,但有時候有的場景下我也會偷懶,於是我會考慮用知名的工具來做輔助。這個工具就是 1Password。1Password 新版本已經支持直接保存錢包相關內容,如助記詞、密碼、錢包地址等,這方便用戶。其實其他同類型工具(如 Bitwarden)也可以,只是使用起來不像這樣方便。
Paper,許多硬件錢包都會附帶幾張質量上乘的紙卡片,你可以將助記詞(明文、SSS 等形式的)抄寫在上面。除了紙質的,還有鋼板的(抗火抗水抗腐蝕,當然我沒驗證)。助記詞抄寫完成後,會做一次驗證,沒問題後,放進你覺得安全的位置,比如保險箱。其實我個人挺喜歡 Paper 的,Paper 所處環境不錯的話,壽命遠大於電子設備。
Device,各種設備吧,電子設備是常用的一種,電腦、iPad、iPhone、移動硬盤、U 盤等都可以拿來做備份,看個人喜好。然後設備間的安全傳輸,讓我比較有安全感的是:隔空投送(AirDrop)、USB 等這類點對點且挺難出現中間人劫持情況的方式。只是我天然對電子設備不放心的一點是多年後可能就壞了,所以會保持每年至少一次的檢查習慣。有一些重複做法(如加密)參考 Cloud 小點裏的說法就行。
Brain,腦記很爽很刺激,其實每個人都有自己的“記憶宮殿”的,這玩意不玄乎,可以訓練,熟能生巧,加深記憶。有不少東西確實還是腦記好,至於到底是不是隻唯一用腦記看你自己。反正注意兩種風險:一是時間會讓記憶淡忘或錯亂;二是自己可能出意外。這塊不多說了,請自行擴展。
現在你都備份好了。加密不能太過分了,否則多年以後等於“同歸於盡”,因爲到時候你可能自己都解不開。根據安全法則“持續驗證”,無論過不過分的加密及備份方法,一定要做到定期不定期地驗證,驗證頻率得看你的記憶,有時候轉頭可能就忘記了。驗證不代表一定都要完整解開看看,只要整個過程不會錯,採用部分驗證也是可以的。最後,也需要注意驗證過程的機密性及安全性。
好了,長舒一口氣,其實入門是最難的,以上你都準備好後,咱們開始真正進入這個黑暗森林吧:)
歡迎關注榕榕,可以看實盤學習交流,還能市場清楚方向和策略,無論市場是什麼風格,能提前知道,才便有時間去更好的掌握!!!

