

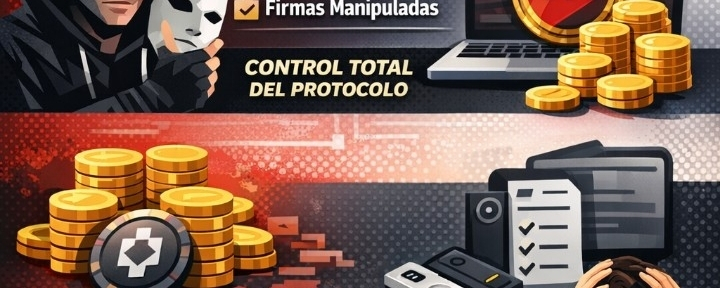
Este hackeo no fue un fallo técnico, sino un ataque de ingeniería social altamente sofisticado.
Los atacantes lograron que miembros del multisig firmaran transacciones maliciosas, obtuvieron control del protocolo, listaron un token falso como colateral y drenaron $285M en minutos.
La lección: en DeFi, la seguridad ya no depende solo del código, sino de la validación humana de cada firma.
Cómo se ejecutó el ataque (paso a paso)
1. -Preparación (semanas o meses antes)
Los atacantes crearon identidades falsas y ganaron confianza del equipo.
Incluso hubo contacto real (no solo online).
Paralelamente:
Crearon un token falso llamado CarbonVote (CVT)
Simularon precio con wash trading
Resultado: parecía un activo legítimo
2. - Manipulación de firmas (el punto crítico)
Engañaron a miembros del multisig para firmar transacciones “normales”
Pero esas firmas tenían autorizaciones ocultas
- Esto les dio control administrativo del protocolo
3. -Ataque final (1 de abril)
Una vez con control:
Listaron el token falso (CVT) como colateral válido
Depositaron cientos de millones en ese token falso
El sistema lo aceptó como si fuera dinero real
Luego:
Ejecutaron 31 retiros masivos en minutos
Sacaron activos reales del protocolo
4. -Lavado de fondos
Convirtieron los fondos rápidamente
Los movieron de Solana a Ethereum
Dificultaron la recuperación