


要點
通過本指南,您將瞭解如何保護您的Binance賬戶,包括如何使用提前警報在資金轉移之前防止錯誤。
我們將討論目前最常見的欺詐和賬戶劫持策略,這是如今數字金融領域的兩大主要安全威脅。
最後,您將看到一些簡單但影響巨大的設置,您可以在幾分鐘內啓用——生物識別、密碼密鑰和反欺詐代碼——以構建多層保護,即使在犯罪變得越來越複雜時仍然有效。
目前,絕大多數數字金融領域的安全事件分爲兩類:欺詐,您被欺騙自願批准一筆轉賬,以及賬戶盜用,惡意行爲者試圖獲取訪問權限以便在未獲您同意的情況下轉移您的資金。請繼續閱讀以瞭解這兩種攻擊的常見跡象、重要的早期警報以中斷它們以及簡單的賬戶設置來補充多層保護。
欺詐與賬戶盜用:有什麼不同?
欺詐是一種犯罪計劃,旨在欺騙一個人自願將資金髮送給騙子或故意授予訪問權限以進行轉賬。此形式依賴於通過欺騙建立信任,然後利用這種信任。簡單來說,犯罪分子“說服”受害者向他們發送資金。
賬戶盜用攻擊(ATO)是惡意行爲者試圖通過惡意手段(例如:安裝惡意軟件)在未經過用戶知情或同意的情況下獲取訪問權限,最終轉移受害者未主動批准的資金。這就像通過技術手段破門而入並竊取資金。然而,ATO攻擊通常也始於欺詐聯繫,犯罪分子試圖獲取賬戶登錄信息或祕密安裝惡意軟件以“入侵”受害者的賬戶。
需要警惕的欺詐形式
欺詐通常依賴於緊迫和恐慌來迫使您點擊、掃描或分享,而在您來不及驗證來源之前。以下是一些我們正在記錄的常見策略,您應保持警惕。
冒充和僞造支持
冒充仍然是犯罪分子最持久的策略之一。這種形式包括僞造短信、虛假支持電話號碼、看似真實的網站和社交媒體賬戶,攻擊者用其假裝成Binance的代表。目標是用騙子控制的渠道替換您信任的渠道,然後引導您採取風險行爲。
在2026年,騙子甚至可能冒充支持部門,施壓用戶安裝屏幕共享應用程序。一旦獲取屏幕訪問權限,他們將一步步指導您提款或直接控制並在您的設備上發起提款命令。
鏈上的冒充和欺詐
鏈上冒充和欺詐依賴於讓您與錯誤的平臺或資產互動,或將資金髮送到錯誤的目的地。常見的例子包括看似真實的代幣、虛假的空投、虛假平臺和欺詐項目。
投資欺詐
投資欺詐可能看起來像合法的賺錢機會,但目標是讓您將資金髮送到由騙子控制的錢包或平臺。邀請通常包括保證收益的VIP級別或限時獎金,以營造緊迫感,並附帶精心製作的僞造確認和提款截圖以建立可信度。
當您存入資金時,欺詐將轉入抽乾模式。提款通常被高得不合理的“稅收”、“燃氣費”或“解鎖費”所阻止,您可能會被施壓要求再存入資金以“恢復”賬戶。在許多情況下,顯示的利潤是虛構的,平臺將在收集足夠資金後消失。
僞裝成工作的龐氏騙局或任務
僞裝成工作的龐氏騙局或任務平臺承諾在完成簡單行爲或招募新人員時提供穩定的高回報。實際上,支付來自新參與者的資金,而不是實際利潤。隨着招募的減緩,模型將崩潰,後來的參與者將遭受損失。
常見的賬戶盜用手法
賬戶盜用常常利用緊迫感和恐慌來迫使您點擊、掃描或分享,而在您來不及驗證來源之前,目標是侵入您的賬戶。以下是一些需要警惕的常見手法。
僞造攻擊
僞造攻擊仍然是攻擊者針對加密貨幣用戶的最常見方式之一,因爲它依賴於緊迫感、壓力和錯誤的信任。我們將分析三種常見的僞造攻擊模式,但手法並不靜止。騙子不斷調整情節,以應對用戶的警覺性。最好的防禦措施是始終對突然的消息保持懷疑,通過官方渠道驗證來源,並在您點擊、掃描或分享任何內容之前慢下來。
僞造的消息和支持鏈接:騙子在Telegram或通過電子郵件冒充“Binance支持”,營造緊迫感,併發送一個“驗證”或“重置”的鏈接,導致一個僞造的網站,旨在竊取您的登錄信息或2FA代碼。
僞造Apple ID攻擊:攻擊者發送僞造的Apple警報短信以竊取您的Apple ID,隨後利用訪問權限獲取同步的密碼、Face ID或密碼密鑰,以入侵包括Binance在內的關聯賬戶,並試圖進行未經授權的提款。
通過電子郵件附件傳播的惡意軟件:誘人的電子郵件(通常附有ZIP文件或附件)可能會在您打開時自動安裝惡意軟件。起初您可能不會注意到任何問題,但惡意軟件可能會悄悄竊取數據,獲取賬戶或錢包的控制權,或通過結合心理操控技術與技術漏洞來削弱設備的安全設置,目的是抽乾您的資金。
面部欺詐和二維碼
不要被欺騙和詐騙。騙子可能假裝成支持或Binance的工作人員,並要求您發送面部視頻以“驗證”或發送僞裝成獎勵或最終更新的二維碼,以便立即訪問賬戶。
來自Binance的早期警報
如果您即將向與欺詐活動相關的地址轉賬,Binance可能會發送早期警報。不要忽視這些警報。請暫停檢查地址,並考慮是否有壓力要求您轉賬,特別是如果有人自稱是Binance員工或客戶支持。
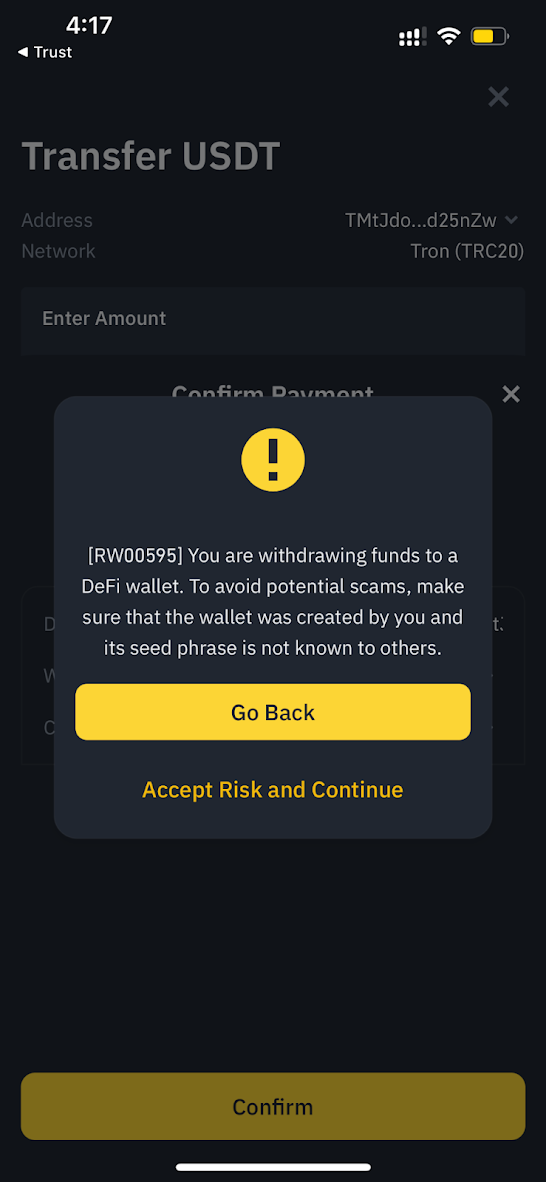
移動設備上的早期警報
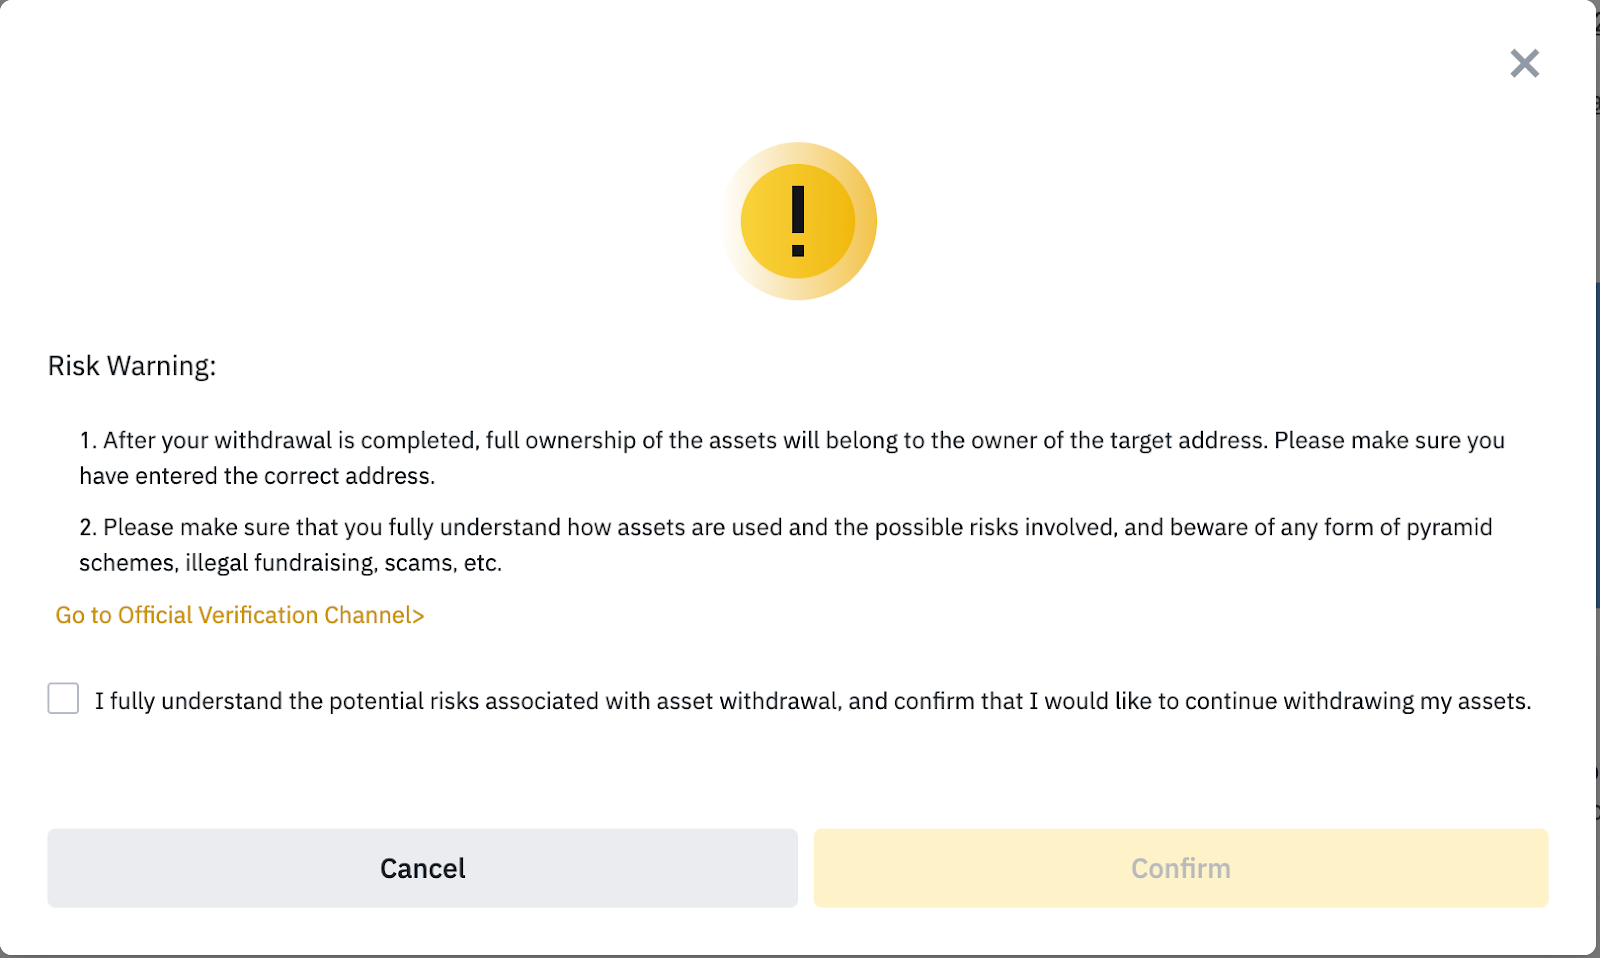
計算機上的早期警報
當風險信號處於高位時,Binance可能會暫時暫停賬戶的提款。這是最後一道防線,作爲一種緊急停止措施,以防止賬戶在我們驗證發生了什麼時被清空。提款僅在安全檢查和賬戶持有人的確認後恢復。
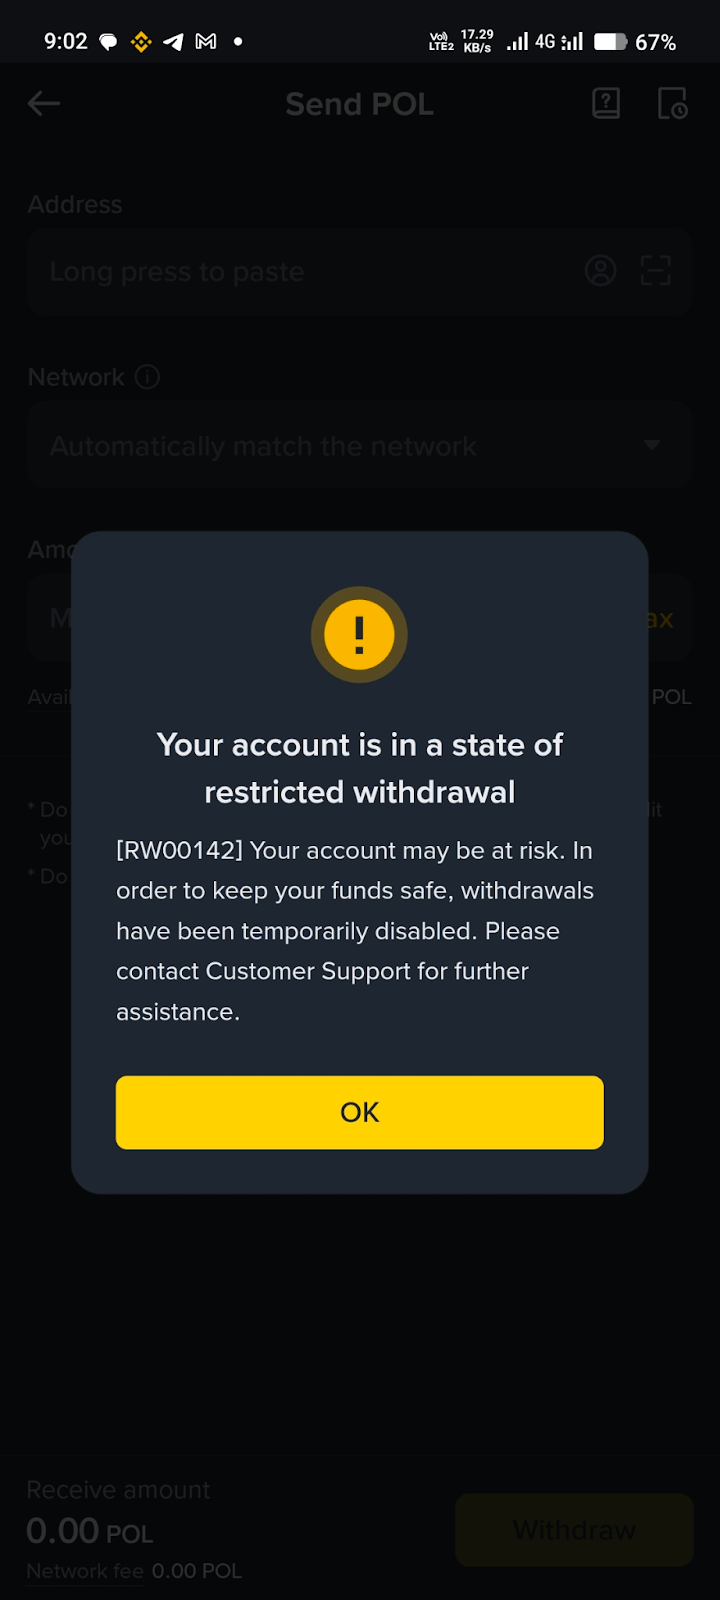
在移動設備上阻止提款
簡單的設置來保護自己
強大的安全設置是防止賬戶被盜用的最有效方法之一。在2026年,以下是保護您賬戶的三種最新方法。
生物識別:使用面部或指紋驗證添加一層基於設備的強大保護,比密碼或一次性代碼更難被侵入。
密碼密鑰:添加基於存儲在您設備上的密碼驗證的無密碼身份驗證,幫助減少僞造攻擊和SIM交換攻擊的風險,同時簡化在受支持設備上的登錄。
在2026年,僅選擇一種安全措施通常是不夠的,因爲欺詐形式變得越來越複雜。這就是爲什麼生物識別、密碼密鑰和反欺詐碼結合使用時效果最佳,爲您提供多層保護。
安全提示:提前驗證,持續學習
請記住,保持所有賬戶活動、檢查安全性和支持對話在Binance應用程序或Binance官方網站上。如果一條消息要求您撥打某個電話號碼、切換到其他應用程序或點擊一個陌生的鏈接,請將其視爲可疑。在懷疑時,請使用Binance Verify來驗證鏈接、電子郵件和聯繫信息,並在Square上關注Binance Risk Sniper,Binance Academy,以及我們安全博客鏈,以便隨時更新有關欺詐和預防技巧的信息。
總結
如果您最近沒有查看賬戶的安全設置,請花幾分鐘時間設置生物識別,儘可能啓用密碼密鑰,並添加反欺詐碼。這些措施可以保護您的賬戶,即使您收到一條令人信服的消息或點擊了不該點擊的內容。欺詐發展迅速,但通過更新與安全相關的資源,您可以早期識別欺詐行爲和賬戶盜用嘗試,同時避免代價高昂的錯誤。
閱讀更多
請注意:原始英文內容與任何翻譯版本之間可能存在差異(這些版本可能由AI生成)。如有差異,請參考原始英文版本以獲取最準確的信息。