


Scam Sniffer 透露,自 2024 年 11 月以來,Telegram 上的加密網絡釣魚詐騙猛增了 2,000% 以上,標誌着其向複雜的惡意軟件驅動策略的轉變。
惡意活動的激增凸顯了依賴該平臺的加密社區的風險日益增加。
Telegram 加密貨幣釣魚詐騙日益猖獗
Scam Sniffer 在 X(推特)上分享的數據顯示,Telegram 詐騙的盛行程度現已超過傳統網絡釣魚。雖然常規網絡釣魚攻擊保持穩定,但惡意 Telegram 羣組詐騙卻呈爆發式增長,使用戶面臨前所未有的風險。
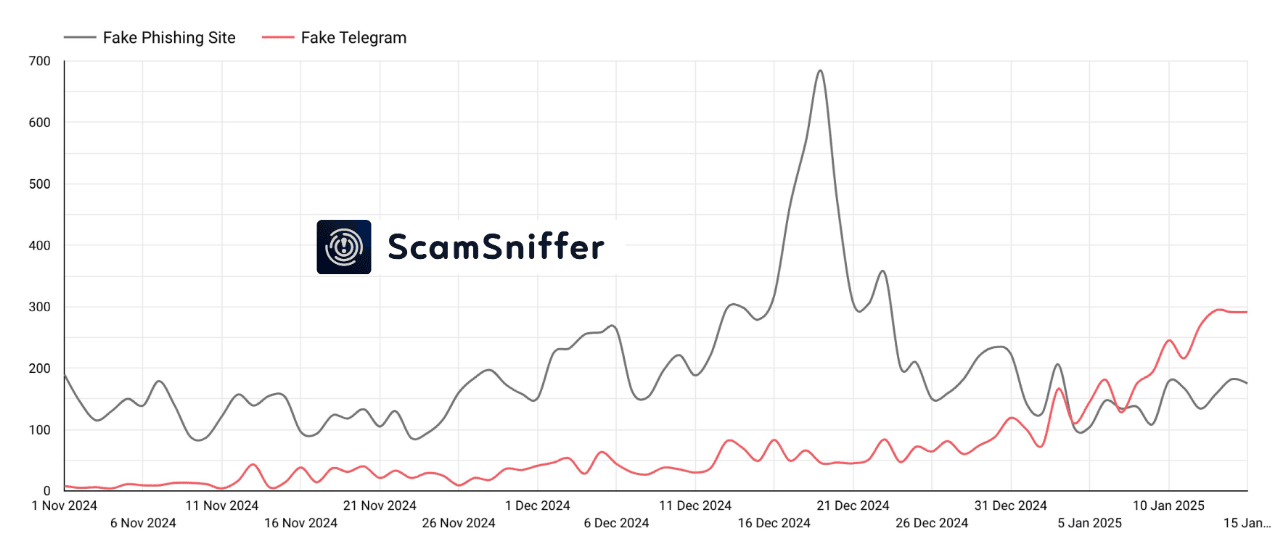 Telegram惡意軟件詐騙與傳統網絡釣魚。來源:詐騙嗅探器在X上的帖子
引用一種新的欺詐形式,安全研究人員指出,與典型的“連接錢包”網絡釣魚方案不同,這些基於Telegram的詐騙採用了更復雜的方法。具體而言,詐騙嗅探器指出:
虛假驗證機器人:僞裝爲安全工具,這些機器人欺騙用戶執行惡意命令。
虛假交易和空投羣組:這些羣組以獨家投資機會或免費加密貨幣的承諾誘騙受害者。
“獨家”阿爾法羣組:冒充加密影響者,詐騙者製造緊迫感以誘騙受害者。
一旦受害者與詐騙互動——無論是執行代碼還是安裝“驗證”軟件——他們就有暴露敏感信息的風險。這包括密碼、錢包文件、瀏覽器數據,甚至剪貼板活動,所有這些都可能被利用來竊取加密貨幣。
戰術的轉變恰逢用戶對簽名詐騙和網絡釣魚鏈接變得更加謹慎。根據詐騙嗅探器的說法,惡意軟件爲攻擊者提供了更廣泛的訪問權限,並使追蹤損失變得顯著困難。在這種背景下,研究人員警告說,這種演變代表了加密詐騙中的一個令人不安的趨勢。
爲了應對這些威脅,詐騙嗅探器建議避免運行未知命令或執行來自不可信來源的腳本。他還警告不要安裝在Telegram羣組中推廣的未經驗證的軟件。
“沒有合法的加密服務會要求你執行命令、安裝驗證軟件或運行剪貼板中的腳本,”詐騙嗅探器重申。
反詐騙平臺還提倡使用硬件錢包,通過將私鑰離線存儲提供額外的安全層。
Telegram的角色受到審查
Telegram惡意軟件詐騙的增長與加密貨幣詐騙中的其他顯著趨勢相吻合。安全公司正在識別出促進欺詐活動的Telegram頻道,進一步強調了該平臺的脆弱性。
詐騙者還冒充加密影響者,邀請用戶加入“獨家”Telegram羣組。詐騙嗅探器在12月的帖子中詳細說明了這些羣組如何使用虛假驗證機器人將惡意PowerShell代碼注入受害者的系統。
“針對加密用戶的新型複雜詐騙通過虛假Telegram羣組進行。攻擊者冒充多個加密影響者,並使用惡意機器人進行驗證,”詐騙嗅探器表示。
Telegram因其處理加密詐騙的方法受到批評。在西班牙,該平臺在媒體公司對其促進詐騙和盜版的角色提出投訴後被暫時暫停。同時,一位用戶在X上表達了對該平臺在遏制此類活動方面努力不足的沮喪。
關於Telegram監管的擔憂在其首席執行官帕維爾·杜羅夫在法國被捕後加劇。杜羅夫被指控在促進通過Telegram進行的有組織犯罪活動的非法交易中有同謀行爲。
他分享說,當局警告他可能會因Telegram上發生的非法活動而承擔個人責任,因爲該平臺缺乏行動。
然而,問題並沒有消失。Telegram惡意軟件詐騙繼續增長,清楚表明用戶需要保持警惕。隨着該平臺受到更嚴格的審查,詐騙變得越來越普遍,加密用戶需要比以往任何時候都更加謹慎。