

#xrd
xrd
14,418 次瀏覽
34 討論中
熱門
最新
·
--
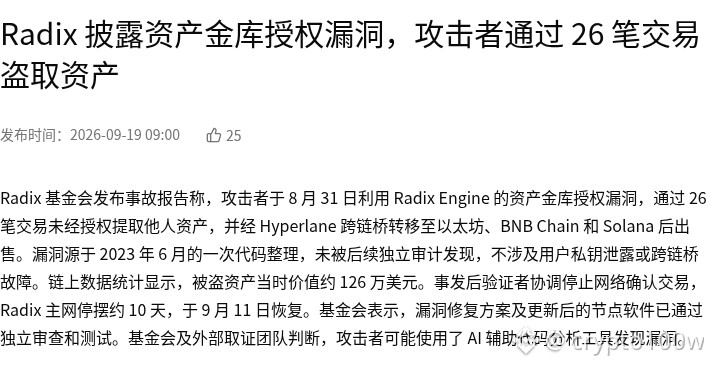
Radix披露資產金庫授權漏洞
Radix 基金會披露 8 月 31 日資產金庫授權漏洞細節:攻擊者利用 Radix Engine 權限校驗缺陷,通過 26 筆交易未經授權提取用戶和 dApp 資產,並經 Hyperlane 跨鏈轉出。團隊稱漏洞已修復,事件已進入恢復與取證階段。 市場解讀對 XRD 偏利空。問題出在執行層而不是單個應用或私鑰泄露,打擊的是公鏈最核心的資產安全信任;即便修復完成,交易者也會重新定價 Radix 生態的安全折價。短線重點看主網恢復後的資金迴流、交易所功能恢復和生態 TVL 是否止跌。
來源:吳說
#XRD
配圖1:Radix披露資產金庫授權漏洞 · 來源頁面局部截圖
圖片來源:https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645
30
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#英国FCA获法院令追缴85.1万英镑
15,151 次瀏覽
104 討論中
2
#Chainlink上线CCIP2支持企业验证
29,977 次瀏覽
148 討論中
3
#黄金跌至4144美元
113,933 次瀏覽
450 討論中
4
#QNT从日内高点回落逾40%
47,179 次瀏覽
250 討論中
5
#USDT一周新增84.59万持有者
8,818 次瀏覽
48 討論中
6
#韩股Kospi指数跌2.7%三星SK海力士跌超5%
44,827 次瀏覽
139 討論中
7
#Bitget确认3.88亿美元资产被盗
78,150 次瀏覽
142 討論中
8
#比特币跌破8.3万美元
151,662 次瀏覽
608 討論中
9
#Bitget公布安全事件时间线
34,356 次瀏覽
82 討論中
10
#比特币现货ETF周净流入23.9亿美元
37,741 次瀏覽
176 討論中