

#walletrisk
walletrisk
103 次瀏覽
6 討論中
熱門
最新

🔴 $BTC 漏洞暴露高額手續費攻擊途徑——補丁已部署!🚨
📊 惡意節點劫持了加費流程,用僞造交易替換合法交易,並等待用戶批准被擡高的手續費——這實際上等於授權了一筆隱蔽轉賬。🦈 這種“手續費泵升”伎倆利用了交易者用來加快確認的同一機制,反過來攻擊他們。
💡 開發者現已修補這一漏洞,但這次事件凸顯了與不可信的服務器端錢包功能交互所隱藏的風險。保持警惕,檢查你的加費設置,並考慮對關鍵操作進行離線簽名。💬 這次事件後,你會如何加強錢包安全?👇
⚠️ 本內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #WalletRisk #Crypto
🛡️ 🔥
🔴 $BTC 漏洞暴露高額手續費攻擊途徑——補丁已部署!🚨
📊 惡意節點劫持了加費流程,用僞造交易替換合法交易,並等待用戶批准被擡高的手續費——這實際上等於授權了一筆隱蔽轉賬。🦈 這種“手續費泵升”伎倆利用了交易者用來加快確認的同一機制,反過來攻擊他們。
💡 開發者現已修補這一漏洞,但這次事件凸顯了與不可信的服務器端錢包功能交互所隱藏的風險。保持警惕,檢查你的加費設置,並考慮對關鍵操作進行離線簽名。💬 這次事件後,你會如何加強錢包安全?👇
⚠️ 本內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #WalletRisk #Crypto
🛡️ 🔥
📊 惡意節點劫持了加費流程,用僞造交易替換合法交易,並等待用戶批准被擡高的手續費——這實際上等於授權了一筆隱蔽轉賬。🦈 這種“手續費泵升”伎倆利用了交易者用來加快確認的同一機制,反過來攻擊他們。
💡 開發者現已修補這一漏洞,但這次事件凸顯了與不可信的服務器端錢包功能交互所隱藏的風險。保持警惕,檢查你的加費設置,並考慮對關鍵操作進行離線簽名。💬 這次事件後,你會如何加強錢包安全?👇
⚠️ 本內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #WalletRisk #Crypto
🛡️ 🔥
9
·
--
詐騙合約正大規模涌現。
據@web3_antivirus_io 稱,已分析1.008億份合約,其中424萬份被標記爲詐騙合約,包括過去30天內發現的341萬份。
惡意合約在用戶批准、簽名或連接錢包之前,看上去與普通合約無異。
檢查錢包風險、合約活動、授權情況、毒性評分及可疑地址。
#比特币 #ScamContracts #WalletRisk
詐騙合約正大規模涌現。
據@web3_antivirus_io 稱,已分析1.008億份合約,其中424萬份被標記爲詐騙合約,包括過去30天內發現的341萬份。
惡意合約在用戶批准、簽名或連接錢包之前,看上去與普通合約無異。
檢查錢包風險、合約活動、授權情況、毒性評分及可疑地址。
#比特币 #ScamContracts #WalletRisk
據@web3_antivirus_io 稱,已分析1.008億份合約,其中424萬份被標記爲詐騙合約,包括過去30天內發現的341萬份。
惡意合約在用戶批准、簽名或連接錢包之前,看上去與普通合約無異。
檢查錢包風險、合約活動、授權情況、毒性評分及可疑地址。
#比特币 #ScamContracts #WalletRisk
121

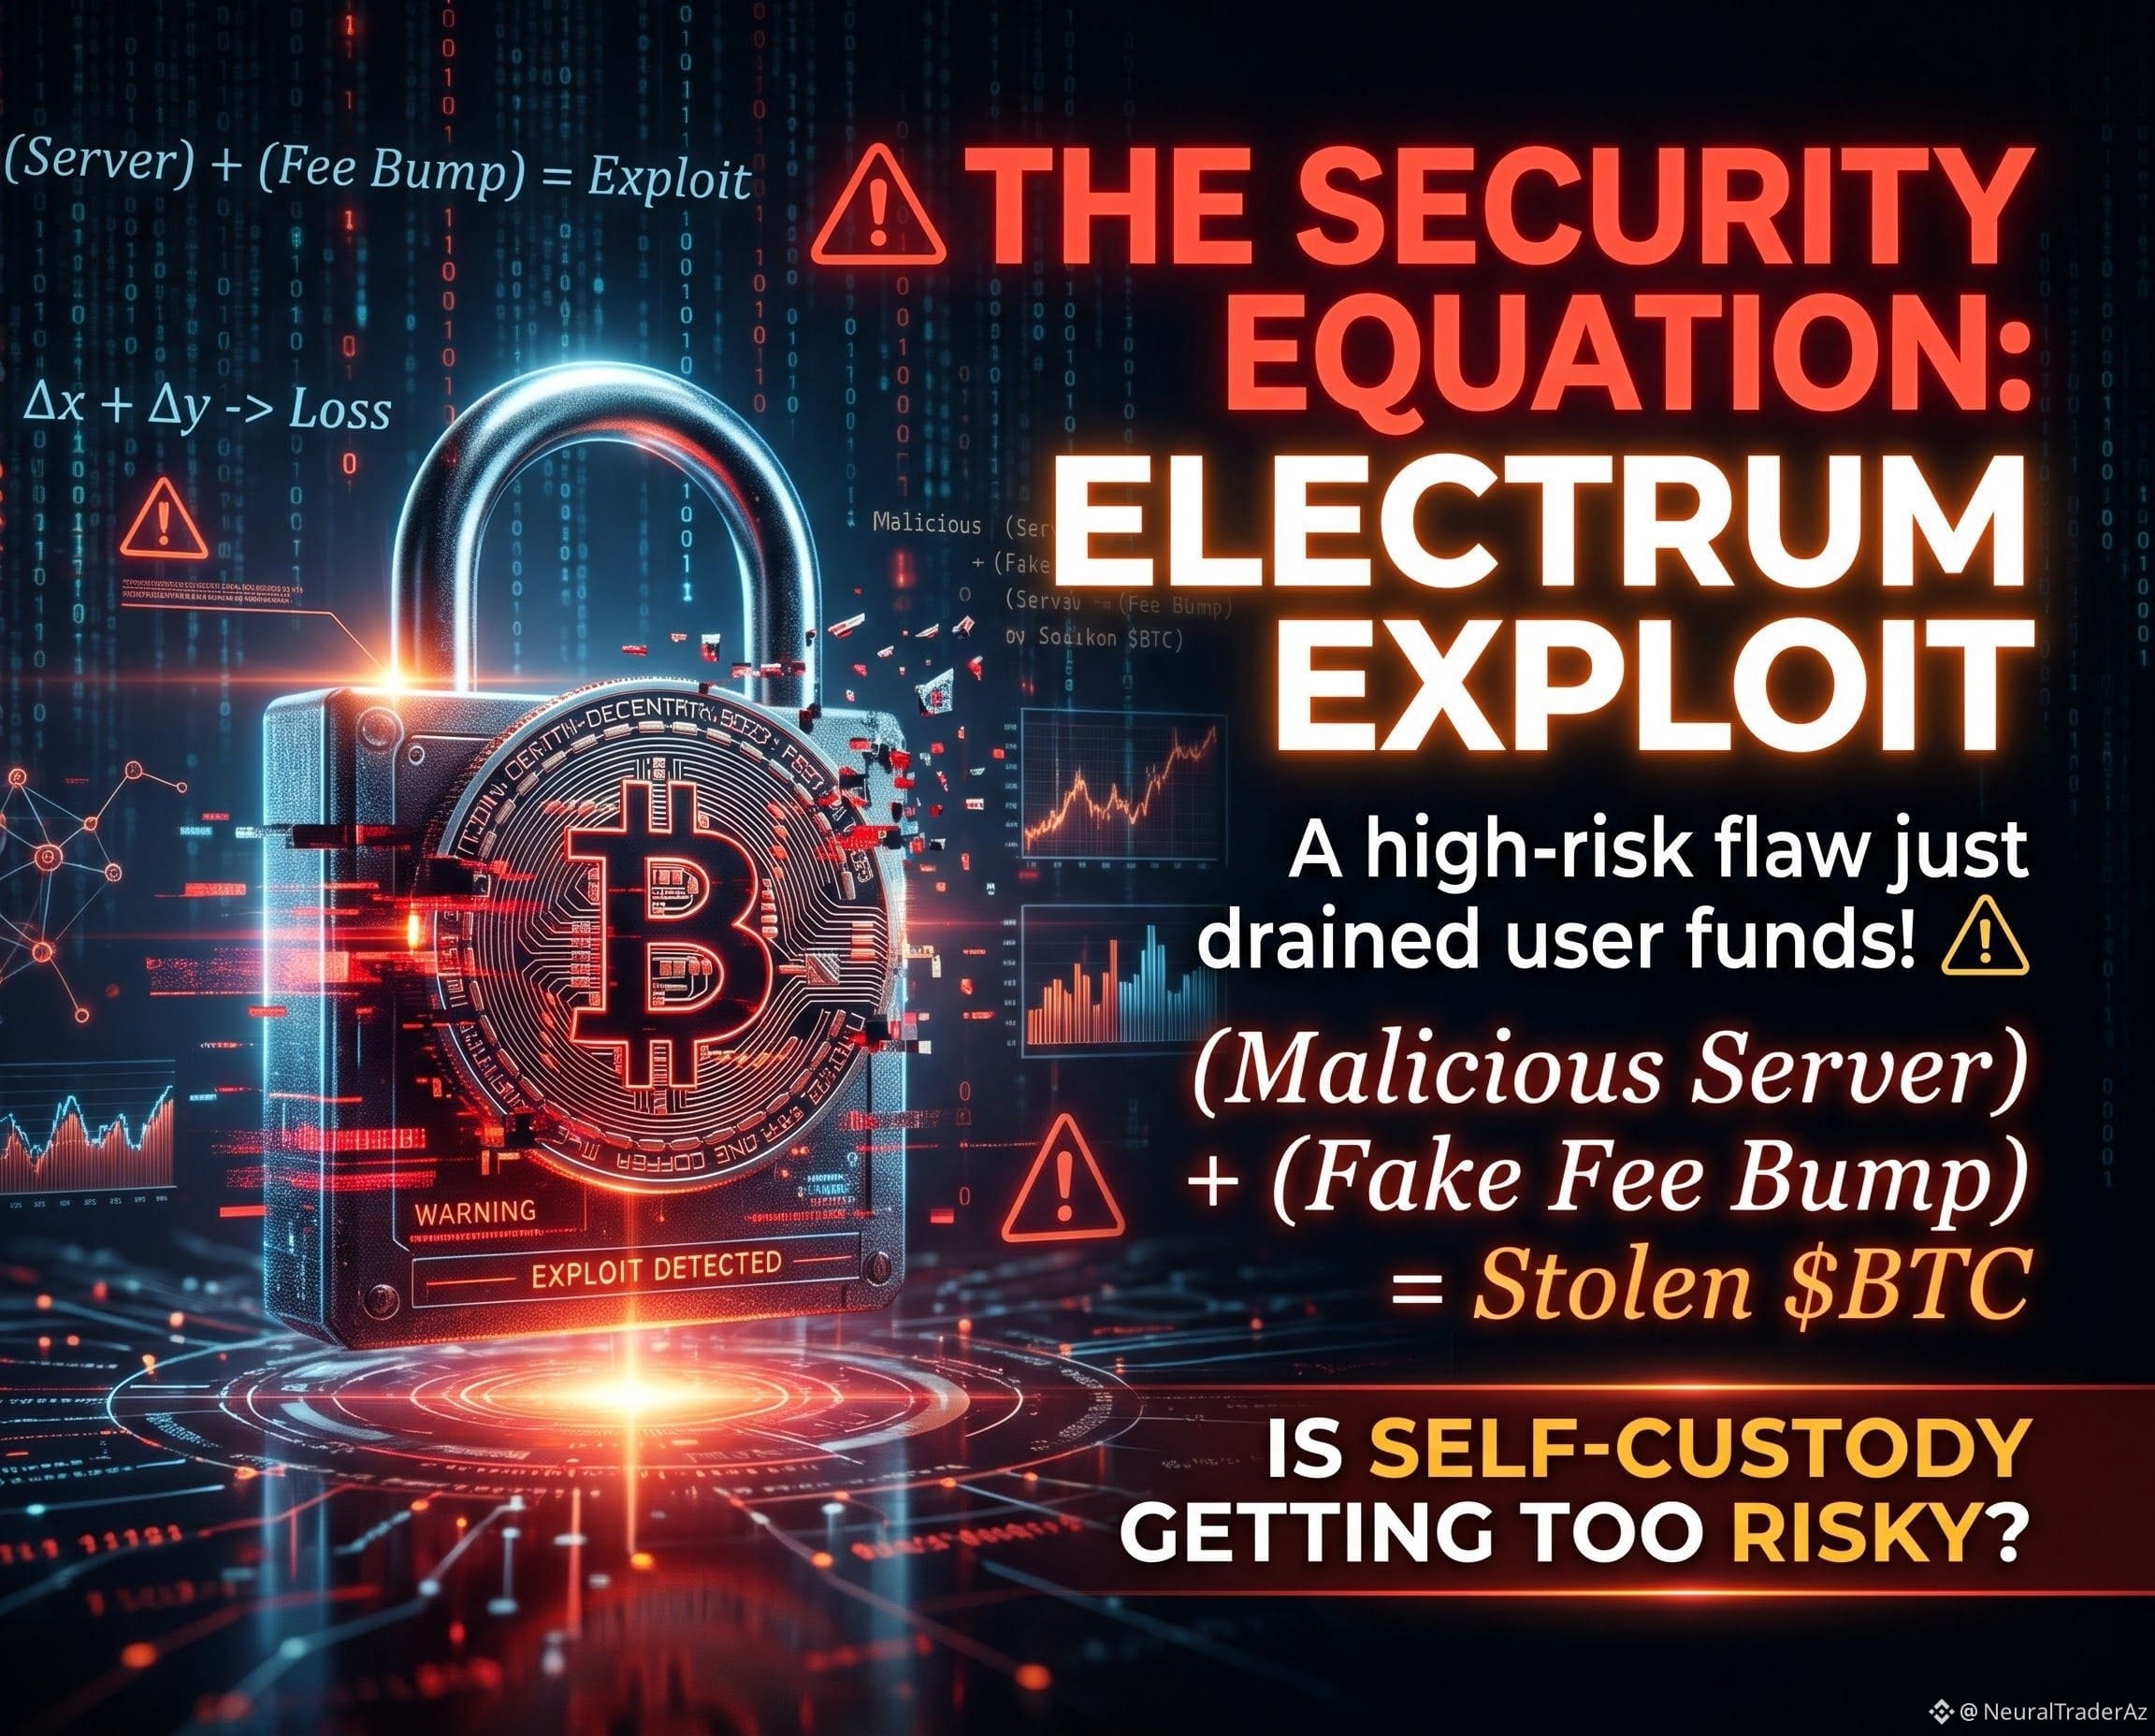
🚨 $BTC ELECTRUM 漏洞暴露嚴重的自我託管風險 ⚡
📊 這次攻擊會用僞造交易替換一筆合法的待處理交易,然後誘騙用戶落入提高手續費的陷阱。惡意服務器通過仿冒收款地址的末四位字符,悄無聲息地躲過用戶察覺,同時讓錢包簽署這筆假轉賬。🦈 這種攻擊手法利用了用戶主動調整手續費與節點驗證邏輯之間的信任缺口,將常規的提高手續費操作變成直接竊取 BTC 的手段。
💡 Electrum 在 v4.8.3 中發佈的緊急補丁堵住了這一漏洞,但現在用戶有責任在確認任何手續費變更前核對完整地址。立即升級,並仔細檢查每筆轉賬的所有收款地址,確保自我託管安全。💬 這次事件後,你會如何加強錢包安全習慣?👇
⚠️ 以上不是財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #CryptoSecurity #Electrum #WalletRisk #Bitcoin
🔥 💎
4

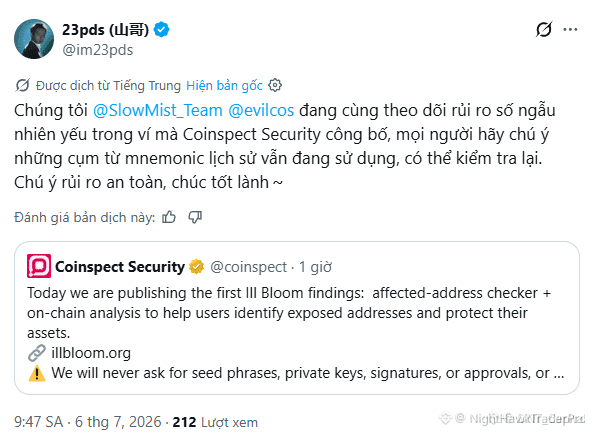
$BTC WALLET 漏洞致使數千用戶面臨資金損失風險 🔥
安全公司 Coinspect 發現了一項名爲“Ill Bloom”的漏洞,該漏洞可讓攻擊者完全控制存在問題的錢包。該缺陷自 2018 年起就已存在,並影響 $BTC 、$ETH 和 $SOL 等主要鏈。僅在 5 月 27 日當天,就有約 300 萬美元被盜,近幾個小時內又被轉走了約 200 萬美元。
數千個錢包仍存在風險,而在數週前仍在不斷生成一些弱種子。這不是區塊鏈問題——而是私鑰生成缺陷。如果你使用的是舊錢包,請檢查你的地址是否已被攻破。
你最近是否驗證過自己錢包的安全性?
非財務建議。請始終管理你的風險。
#BTC #SecurityAlert #CryptoSafety #WalletRisk #IllBloom
🔥
41
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#谷歌财报能否守住基本盘
139,155 次瀏覽
292 討論中
2
#微软财报能否兑现ai红利
69,355 次瀏覽
165 討論中
3
#FOMC会议
253,100 次瀏覽
554 討論中
4
#OSMO拟从社区池销毁1亿枚代币
0 次瀏覽
30 討論中
5
#以太坊跌破2300美元
213,399 次瀏覽
671 討論中
6
#比特币再度跌破8万美元
205,578 次瀏覽
778 討論中
7
#泰国推出WORPT稳定币QR支付应用
115,895 次瀏覽
339 討論中
8
#Strategy未购比特币斥资2.05亿美元回购STRC
319,485 次瀏覽
952 討論中
9
#BitMine增持10452枚ETH
305,126 次瀏覽
1,180 討論中
10
#韩国考虑对加密交易所征教育税
147,868 次瀏覽
682 討論中