

#veaa
veaa
416 次瀏覽
5 討論中
熱門
最新
·
--
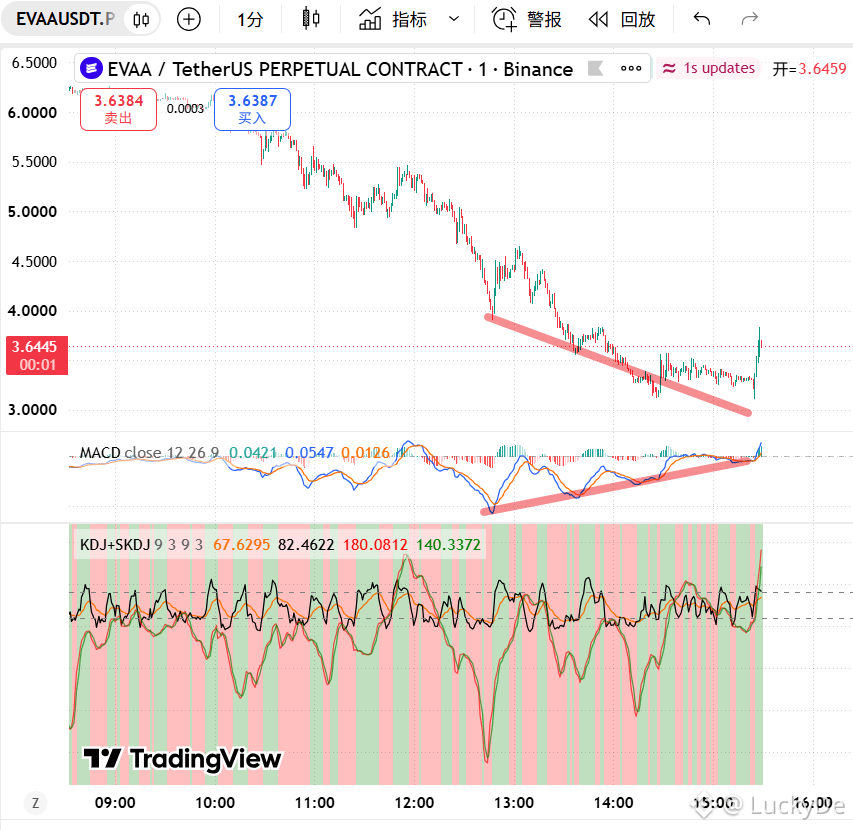
這個操盤手真的很強悍,$veaa。
我本來一直擔心它不會反彈,怕直接一路砸到底。結果這操盤手有操守、有紀律,走勢很講章法。
我在1分鐘圖上看到底背離:底部不斷擡高、價格不斷下壓,到了臨界點直接彈起來,反彈確立。我之前已經止盈離場了,現在就看這波反彈能走多遠。
這操盤手不是還吹牛說要拉到13塊、20塊甚至100萬嗎?真拉到100萬,我一定請你來操盤$BTC!
#VEAA #Crypto
這個操盤手真的很強悍,$veaa。
我本來一直擔心它不會反彈,怕直接一路砸到底。結果這操盤手有操守、有紀律,走勢很講章法。
我在1分鐘圖上看到底背離:底部不斷擡高、價格不斷下壓,到了臨界點直接彈起來,反彈確立。我之前已經止盈離場了,現在就看這波反彈能走多遠。
這操盤手不是還吹牛說要拉到13塊、20塊甚至100萬嗎?真拉到100萬,我一定請你來操盤$BTC !
#VEAA #Crypto
我本來一直擔心它不會反彈,怕直接一路砸到底。結果這操盤手有操守、有紀律,走勢很講章法。
我在1分鐘圖上看到底背離:底部不斷擡高、價格不斷下壓,到了臨界點直接彈起來,反彈確立。我之前已經止盈離場了,現在就看這波反彈能走多遠。
這操盤手不是還吹牛說要拉到13塊、20塊甚至100萬嗎?真拉到100萬,我一定請你來操盤$BTC !
#VEAA #Crypto
45
·
--
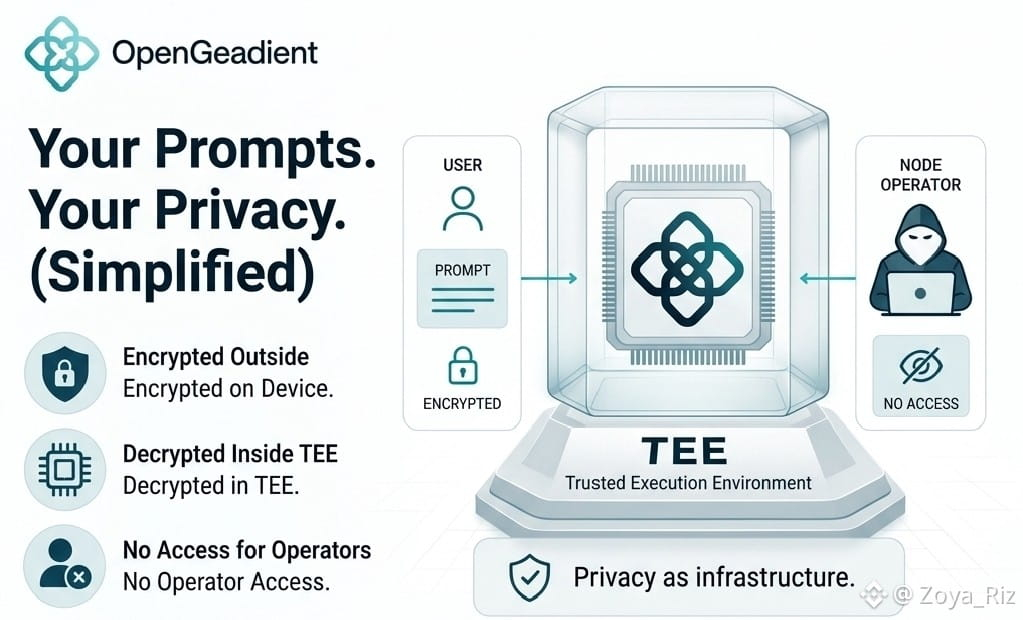
$OPG 今天我深入探討了一下 @OpenGradient ,老實說沒想到會在一個概念上花這麼多時間。TEE 可信執行環境
現在大多數關於 AI 的對話都圍繞著能力。更聰明的模型、更低的延遲、更好的輸出。但我心裡一直有個不同的問題:
誰實際上可以訪問我輸入這些系統的內容?
我們與 AI 分享了很多東西,包括早期的想法、敏感的研究,這些是我們絕對不會公開發表的。這些數據會流向某個地方,但大多數人根本不會問去哪裡了。
我對 TEE 方法印象深刻的是,提示僅在安全的硬體區塊內被解密。理論上,即使是運行節點的人也無法看到你的輸入。基礎設施處理你的數據,但無法閱讀它。
這不僅僅是一個隱私功能,而是一個信任架構的有意義轉變。
我還在繼續探討的另一個線索是 $OPG 在網路擴展時的角色。安全基礎設施是一部分。代幣在這個生態系統中的運作方式——激勵、用法、網路動態——是我希望在形成強烈意見之前更好地了解的內容。
但隱私的角度?
這正是吸引我的地方。
很多項目說他們在為 AI 建設,但很少有人認真思考用戶數據在表面下發生了什麼。
#opgtoken @OpenGradient
#OPN $OPG
#veaa
$OPG 今天我深入探討了一下 @OpenGradient ,老實說沒想到會在一個概念上花這麼多時間。TEE 可信執行環境
現在大多數關於 AI 的對話都圍繞著能力。更聰明的模型、更低的延遲、更好的輸出。但我心裡一直有個不同的問題:
誰實際上可以訪問我輸入這些系統的內容?
我們與 AI 分享了很多東西,包括早期的想法、敏感的研究,這些是我們絕對不會公開發表的。這些數據會流向某個地方,但大多數人根本不會問去哪裡了。
我對 TEE 方法印象深刻的是,提示僅在安全的硬體區塊內被解密。理論上,即使是運行節點的人也無法看到你的輸入。基礎設施處理你的數據,但無法閱讀它。
這不僅僅是一個隱私功能,而是一個信任架構的有意義轉變。
我還在繼續探討的另一個線索是 $OPG 在網路擴展時的角色。安全基礎設施是一部分。代幣在這個生態系統中的運作方式——激勵、用法、網路動態——是我希望在形成強烈意見之前更好地了解的內容。
但隱私的角度?
這正是吸引我的地方。
很多項目說他們在為 AI 建設,但很少有人認真思考用戶數據在表面下發生了什麼。
#opgtoken @OpenGradient
#OPN $OPG
#veaa
現在大多數關於 AI 的對話都圍繞著能力。更聰明的模型、更低的延遲、更好的輸出。但我心裡一直有個不同的問題:
誰實際上可以訪問我輸入這些系統的內容?
我們與 AI 分享了很多東西,包括早期的想法、敏感的研究,這些是我們絕對不會公開發表的。這些數據會流向某個地方,但大多數人根本不會問去哪裡了。
我對 TEE 方法印象深刻的是,提示僅在安全的硬體區塊內被解密。理論上,即使是運行節點的人也無法看到你的輸入。基礎設施處理你的數據,但無法閱讀它。
這不僅僅是一個隱私功能,而是一個信任架構的有意義轉變。
我還在繼續探討的另一個線索是 $OPG 在網路擴展時的角色。安全基礎設施是一部分。代幣在這個生態系統中的運作方式——激勵、用法、網路動態——是我希望在形成強烈意見之前更好地了解的內容。
但隱私的角度?
這正是吸引我的地方。
很多項目說他們在為 AI 建設,但很少有人認真思考用戶數據在表面下發生了什麼。
#opgtoken @OpenGradient
#OPN $OPG
#veaa
23
18
533
·
--
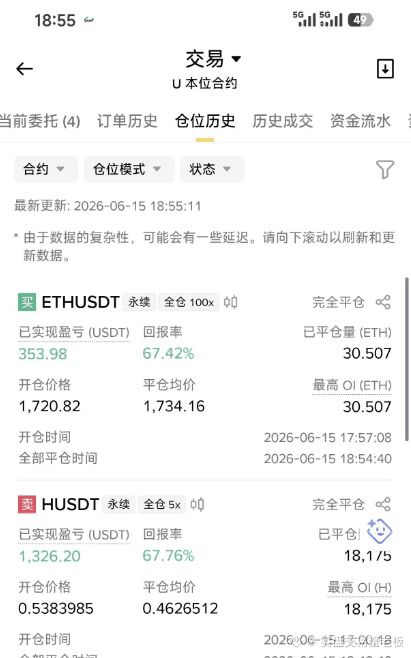
#BEAT 多數交易者存在覈心認知偏差,誤認爲全倉持倉能提升行情抵禦能力,該邏輯完全不成立。
全倉屬於高風險雙向工具,合理倉位管理下可提升資金利用效率,無規劃滿倉操作則會大幅放大回撤風險,加速賬戶虧損。
賬戶觸發強制平倉的核心變量並非單純槓桿倍率,核心決定因素是賬戶實際投入本金佔比、持倉盈虧緩衝空間,倉位體量纔是風控第一核心要素。#VEAA
1. 單筆虧損硬性管控:無論逐倉/全倉模式,單次交易最大虧損嚴格控制在賬戶總資金2%-3%以內,單次虧損不會對賬戶整體體量造成實質性衝擊;
2. 震盪行情保持空倉觀望:區間橫盤階段摒棄頻繁開倉誘惑,僅等待清晰趨勢突破、確定性交易信號出現後再執行進場操作。
若長期受倉位管理問題困擾,無需自行摸索試錯,遵循標準化風控體系穩步執行,交易的核心比拼從來都是賬戶存續週期。
短線盈利依託行情機遇,長期複利完全依託系統化風險管控。
#NEAR单日涨22.2% #迪拜VARA发布加密风险管理新指引
#BEAT 多數交易者存在覈心認知偏差,誤認爲全倉持倉能提升行情抵禦能力,該邏輯完全不成立。
全倉屬於高風險雙向工具,合理倉位管理下可提升資金利用效率,無規劃滿倉操作則會大幅放大回撤風險,加速賬戶虧損。
賬戶觸發強制平倉的核心變量並非單純槓桿倍率,核心決定因素是賬戶實際投入本金佔比、持倉盈虧緩衝空間,倉位體量纔是風控第一核心要素。#VEAA
1. 單筆虧損硬性管控:無論逐倉/全倉模式,單次交易最大虧損嚴格控制在賬戶總資金2%-3%以內,單次虧損不會對賬戶整體體量造成實質性衝擊;
2. 震盪行情保持空倉觀望:區間橫盤階段摒棄頻繁開倉誘惑,僅等待清晰趨勢突破、確定性交易信號出現後再執行進場操作。
若長期受倉位管理問題困擾,無需自行摸索試錯,遵循標準化風控體系穩步執行,交易的核心比拼從來都是賬戶存續週期。
短線盈利依託行情機遇,長期複利完全依託系統化風險管控。
#NEAR单日涨22.2% #迪拜VARA发布加密风险管理新指引
全倉屬於高風險雙向工具,合理倉位管理下可提升資金利用效率,無規劃滿倉操作則會大幅放大回撤風險,加速賬戶虧損。
賬戶觸發強制平倉的核心變量並非單純槓桿倍率,核心決定因素是賬戶實際投入本金佔比、持倉盈虧緩衝空間,倉位體量纔是風控第一核心要素。#VEAA
1. 單筆虧損硬性管控:無論逐倉/全倉模式,單次交易最大虧損嚴格控制在賬戶總資金2%-3%以內,單次虧損不會對賬戶整體體量造成實質性衝擊;
2. 震盪行情保持空倉觀望:區間橫盤階段摒棄頻繁開倉誘惑,僅等待清晰趨勢突破、確定性交易信號出現後再執行進場操作。
若長期受倉位管理問題困擾,無需自行摸索試錯,遵循標準化風控體系穩步執行,交易的核心比拼從來都是賬戶存續週期。
短線盈利依託行情機遇,長期複利完全依託系統化風險管控。
#NEAR单日涨22.2% #迪拜VARA发布加密风险管理新指引
139
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#多名巨鲸逢低买入,比特币回升突破6万美元
133,348 次瀏覽
387 討論中
2
#Solana公布2027路线图拟将计算容量翻倍
8,851 次瀏覽
48 討論中
3
#加州英伟达调查涉潜在刑事违法
13,172 次瀏覽
55 討論中
4
#贝莱德推出港元数字流动性基金
4,976 次瀏覽
33 討論中
5
#英伟达一个半月市值减少2.7万亿美元
250,595 次瀏覽
372 討論中
6
#全球股市创三年来最长连跌,投资者避险情绪升温
707,850 次瀏覽
1,300 討論中
7
#贝莱德IBIT单日流出5.41亿美元创纪录
138,740 次瀏覽
204 討論中
8
#Anthropic上市次日大跌,股价接近破发
195,144 次瀏覽
316 討論中
9
#TwentyOneCapital增持172.25枚BTC
104,792 次瀏覽
116 討論中
10
#香港代币化存款拟不列虚拟资产
108,442 次瀏覽
327 討論中