

#trezor
trezor
62,662 次瀏覽
285 討論中
熱門
最新
文章
Trezor 遭遇 2023 年第三起數據泄露:物流合作伙伴被指負有責任Trezor 用戶在又一起與第三方物流合作伙伴有關的重大數據泄露事件後面臨新的風險,這也引發了人們對加密貨幣領域供應鏈安全的重大疑問。
11 月 16 日,Trezor 確認這是其 2023 年發生的第三起客戶數據泄露事件。這次事件源於總部位於捷克的物流服務商 Skladon 遭到入侵,約 27,000 筆在 8 月 9 日至 11 月 7 日期間下達的訂單相關敏感數據遭到泄露。被泄露的信息包括全名、電話號碼、收貨地址、電子郵件地址和產品詳情。值得注意的是,Trezor 表示,錢包 PIN 碼和恢復短語未受影響。
Trezor 遭遇 2023 年第三起數據泄露:物流合作伙伴被指負有責任
Trezor 用戶在又一起與第三方物流合作伙伴有關的重大數據泄露事件後面臨新的風險,這也引發了人們對加密貨幣領域供應鏈安全的重大疑問。
11 月 16 日,Trezor 確認這是其 2023 年發生的第三起客戶數據泄露事件。這次事件源於總部位於捷克的物流服務商 Skladon 遭到入侵,約 27,000 筆在 8 月 9 日至 11 月 7 日期間下達的訂單相關敏感數據遭到泄露。被泄露的信息包括全名、電話號碼、收貨地址、電子郵件地址和產品詳情。值得注意的是,Trezor 表示,錢包 PIN 碼和恢復短語未受影響。
11 月 16 日,Trezor 確認這是其 2023 年發生的第三起客戶數據泄露事件。這次事件源於總部位於捷克的物流服務商 Skladon 遭到入侵,約 27,000 筆在 8 月 9 日至 11 月 7 日期間下達的訂單相關敏感數據遭到泄露。被泄露的信息包括全名、電話號碼、收貨地址、電子郵件地址和產品詳情。值得注意的是,Trezor 表示,錢包 PIN 碼和恢復短語未受影響。
93

·
--
Trezor表示,其一家物流合作伙伴遭遇數據泄露,約27,000筆硬件錢包訂單的客戶信息因此暴露。
2026年11月16日,Trezor表示,其物流合作伙伴Skladon報告稱,11月15日發現未經授權的訪問,這與11月7日發生的一起數據泄露事件有關。據悉,攻擊者導出了2026年8月9日至11月7日期間約27,000筆訂單的數據,其中包括客戶全名、電話號碼、收貨地址、電子郵箱地址和訂單詳情。Trezor表示,其自身系統未遭入侵,也沒有涉及錢包備份、PIN碼或助記密碼。
目前更大的風險是針對性詐騙,因爲騙子可以引用真實的訂單詳情。一些客戶已報告接到詐騙電話。Trezor表示,絕不會致電用戶,也不會索要錢包備份。該公司已在18個歐洲國家推出匿名自提服務,並計劃將訂單數據的保留期限從90天縮短至45天。
#Trezor #CryptoSecurity #自主託管
請自行研究(DYOR)。以上內容不構成財務建議。
Trezor表示,其一家物流合作伙伴遭遇數據泄露,約27,000筆硬件錢包訂單的客戶信息因此暴露。
2026年11月16日,Trezor表示,其物流合作伙伴Skladon報告稱,11月15日發現未經授權的訪問,這與11月7日發生的一起數據泄露事件有關。據悉,攻擊者導出了2026年8月9日至11月7日期間約27,000筆訂單的數據,其中包括客戶全名、電話號碼、收貨地址、電子郵箱地址和訂單詳情。Trezor表示,其自身系統未遭入侵,也沒有涉及錢包備份、PIN碼或助記密碼。
目前更大的風險是針對性詐騙,因爲騙子可以引用真實的訂單詳情。一些客戶已報告接到詐騙電話。Trezor表示,絕不會致電用戶,也不會索要錢包備份。該公司已在18個歐洲國家推出匿名自提服務,並計劃將訂單數據的保留期限從90天縮短至45天。
#Trezor #CryptoSecurity #自主託管
請自行研究(DYOR)。以上內容不構成財務建議。
2026年11月16日,Trezor表示,其物流合作伙伴Skladon報告稱,11月15日發現未經授權的訪問,這與11月7日發生的一起數據泄露事件有關。據悉,攻擊者導出了2026年8月9日至11月7日期間約27,000筆訂單的數據,其中包括客戶全名、電話號碼、收貨地址、電子郵箱地址和訂單詳情。Trezor表示,其自身系統未遭入侵,也沒有涉及錢包備份、PIN碼或助記密碼。
目前更大的風險是針對性詐騙,因爲騙子可以引用真實的訂單詳情。一些客戶已報告接到詐騙電話。Trezor表示,絕不會致電用戶,也不會索要錢包備份。該公司已在18個歐洲國家推出匿名自提服務,並計劃將訂單數據的保留期限從90天縮短至45天。
#Trezor #CryptoSecurity #自主託管
請自行研究(DYOR)。以上內容不構成財務建議。
29

·
--
🚨 $BTC 最安全錢包裏的背叛
Trezor 確認,其物流合作伙伴 Skladon 遭到黑客攻擊,約 27,000 筆訂單的數據遭到泄露:購買冷錢包用戶的姓名、電話、電子郵件和送貨地址。對我來說,這是今天最嚴重的事:你買來保護加密貨幣的設備,最終卻暴露了你的住址。
看看這個沒人注意到的細節:
→ 攻擊發生在 11 月 7 日,Skladon 卻在 8 天后的 15 日才發出通知;泄露的數據涉及 8 月 9 日至 11 月 7 日的訂單。
→ 已有受影響客戶接到詐騙電話:騙子掌握你的姓名、電話號碼,以及你擁有 Trezor 的證據,說起話來自然很有說服力。
→ 這是今年第三次因合作伙伴而發生的數據泄露:ShipMonk 在 8 月暴露了近 14,000 名客戶的信息;現在 Trezor 將數據保留期從 90 天縮短至 45 天。
經歷這些之後,你還會放心把地址交給冷錢包公司嗎?👇
$BTC
#Trezor #SeguridadCrypto #網絡釣魚
🚨 $BTC 最安全錢包裏的背叛
Trezor 確認,其物流合作伙伴 Skladon 遭到黑客攻擊,約 27,000 筆訂單的數據遭到泄露:購買冷錢包用戶的姓名、電話、電子郵件和送貨地址。對我來說,這是今天最嚴重的事:你買來保護加密貨幣的設備,最終卻暴露了你的住址。
看看這個沒人注意到的細節:
→ 攻擊發生在 11 月 7 日,Skladon 卻在 8 天后的 15 日才發出通知;泄露的數據涉及 8 月 9 日至 11 月 7 日的訂單。
→ 已有受影響客戶接到詐騙電話:騙子掌握你的姓名、電話號碼,以及你擁有 Trezor 的證據,說起話來自然很有說服力。
→ 這是今年第三次因合作伙伴而發生的數據泄露:ShipMonk 在 8 月暴露了近 14,000 名客戶的信息;現在 Trezor 將數據保留期從 90 天縮短至 45 天。
經歷這些之後,你還會放心把地址交給冷錢包公司嗎?👇
$BTC
#Trezor #SeguridadCrypto #網絡釣魚
Trezor 確認,其物流合作伙伴 Skladon 遭到黑客攻擊,約 27,000 筆訂單的數據遭到泄露:購買冷錢包用戶的姓名、電話、電子郵件和送貨地址。對我來說,這是今天最嚴重的事:你買來保護加密貨幣的設備,最終卻暴露了你的住址。
看看這個沒人注意到的細節:
→ 攻擊發生在 11 月 7 日,Skladon 卻在 8 天后的 15 日才發出通知;泄露的數據涉及 8 月 9 日至 11 月 7 日的訂單。
→ 已有受影響客戶接到詐騙電話:騙子掌握你的姓名、電話號碼,以及你擁有 Trezor 的證據,說起話來自然很有說服力。
→ 這是今年第三次因合作伙伴而發生的數據泄露:ShipMonk 在 8 月暴露了近 14,000 名客戶的信息;現在 Trezor 將數據保留期從 90 天縮短至 45 天。
經歷這些之後,你還會放心把地址交給冷錢包公司嗎?👇
$BTC
#Trezor #SeguridadCrypto #網絡釣魚
2
3.9k

·
--
Trezor第二次物流被攻破:硬件錢包供應鏈安全再亮紅燈
硬件錢包Trezor在三個月內遭遇第二家物流商被攻破,買家地址與訂單詳情再度暴露,供應鏈環節正從偶發風險升級爲系統性隱患。
據Decrypt報道,Trezor確認第二家物流合作伙伴在三個月內被攻破,導致買家地址與訂單詳情等數據暴露。這是該公司在較短時間內第二次因物流渠道出現數據漏洞,意味着攻擊者獲取信息的入口已從產品本身延伸到包裹流轉的中間環節。
這一事件之所以值得從資金面與機構視角審視,是因爲硬件錢包的用戶結構與市場流動性高度相關。早期持有者與機構資金往往更傾向於冷存儲,而供應鏈數據的泄露可能削弱這部分資金對硬件錢包的信任。信任一旦鬆動,潛在的影響不在於立即的拋售壓力,而在於增量資金是否願意繼續將資產交由這類基礎設施託管。
從技術層面看,漏洞的核心不在錢包固件本身,而在物流鏈。攻擊者只需突破一家物流商,即可拿到買家地址與訂單詳情這類原本應被隔離的信息。對機構而言,這意味着安全邊界正在被拉長:產品安全、倉儲安全、物流安全被串聯成一條脆弱的鏈條,任何一環失守都可能波及整體。
市場可能如何反應,目前看方向中性偏空,但缺乏直接拋售依據。這屬於風險警示類事件,而非重大市場衝擊,短期內不太可能引發大規模資產轉移。真正需要觀察的,是這類事件是否會與近期其他安全事件疊加,形成對硬件錢包賽道的系統性質疑。
反方因素在於,單次物流漏洞並不等於錢包失效,用戶資產仍在私鑰保護之下,數據泄露與資產被盜之間存在明顯界限。但不可忽視的是,三個月內第二家物流商被攻破,說明這不是孤立事件,而是供應鏈層面被反覆利用的軟肋。
接下來觀察什麼:需要關注Trezor後續的安全響應與補償措施,以及市場對其信任度的邊際變化。若此類事件持續發酵,硬件錢包賽道的估值邏輯或面臨重估。
#Trezor #HardwareWallet #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
Trezor第二次物流被攻破:硬件錢包供應鏈安全再亮紅燈
硬件錢包Trezor在三個月內遭遇第二家物流商被攻破,買家地址與訂單詳情再度暴露,供應鏈環節正從偶發風險升級爲系統性隱患。
據Decrypt報道,Trezor確認第二家物流合作伙伴在三個月內被攻破,導致買家地址與訂單詳情等數據暴露。這是該公司在較短時間內第二次因物流渠道出現數據漏洞,意味着攻擊者獲取信息的入口已從產品本身延伸到包裹流轉的中間環節。
這一事件之所以值得從資金面與機構視角審視,是因爲硬件錢包的用戶結構與市場流動性高度相關。早期持有者與機構資金往往更傾向於冷存儲,而供應鏈數據的泄露可能削弱這部分資金對硬件錢包的信任。信任一旦鬆動,潛在的影響不在於立即的拋售壓力,而在於增量資金是否願意繼續將資產交由這類基礎設施託管。
從技術層面看,漏洞的核心不在錢包固件本身,而在物流鏈。攻擊者只需突破一家物流商,即可拿到買家地址與訂單詳情這類原本應被隔離的信息。對機構而言,這意味着安全邊界正在被拉長:產品安全、倉儲安全、物流安全被串聯成一條脆弱的鏈條,任何一環失守都可能波及整體。
市場可能如何反應,目前看方向中性偏空,但缺乏直接拋售依據。這屬於風險警示類事件,而非重大市場衝擊,短期內不太可能引發大規模資產轉移。真正需要觀察的,是這類事件是否會與近期其他安全事件疊加,形成對硬件錢包賽道的系統性質疑。
反方因素在於,單次物流漏洞並不等於錢包失效,用戶資產仍在私鑰保護之下,數據泄露與資產被盜之間存在明顯界限。但不可忽視的是,三個月內第二家物流商被攻破,說明這不是孤立事件,而是供應鏈層面被反覆利用的軟肋。
接下來觀察什麼:需要關注Trezor後續的安全響應與補償措施,以及市場對其信任度的邊際變化。若此類事件持續發酵,硬件錢包賽道的估值邏輯或面臨重估。
#Trezor #HardwareWallet #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
硬件錢包Trezor在三個月內遭遇第二家物流商被攻破,買家地址與訂單詳情再度暴露,供應鏈環節正從偶發風險升級爲系統性隱患。
據Decrypt報道,Trezor確認第二家物流合作伙伴在三個月內被攻破,導致買家地址與訂單詳情等數據暴露。這是該公司在較短時間內第二次因物流渠道出現數據漏洞,意味着攻擊者獲取信息的入口已從產品本身延伸到包裹流轉的中間環節。
這一事件之所以值得從資金面與機構視角審視,是因爲硬件錢包的用戶結構與市場流動性高度相關。早期持有者與機構資金往往更傾向於冷存儲,而供應鏈數據的泄露可能削弱這部分資金對硬件錢包的信任。信任一旦鬆動,潛在的影響不在於立即的拋售壓力,而在於增量資金是否願意繼續將資產交由這類基礎設施託管。
從技術層面看,漏洞的核心不在錢包固件本身,而在物流鏈。攻擊者只需突破一家物流商,即可拿到買家地址與訂單詳情這類原本應被隔離的信息。對機構而言,這意味着安全邊界正在被拉長:產品安全、倉儲安全、物流安全被串聯成一條脆弱的鏈條,任何一環失守都可能波及整體。
市場可能如何反應,目前看方向中性偏空,但缺乏直接拋售依據。這屬於風險警示類事件,而非重大市場衝擊,短期內不太可能引發大規模資產轉移。真正需要觀察的,是這類事件是否會與近期其他安全事件疊加,形成對硬件錢包賽道的系統性質疑。
反方因素在於,單次物流漏洞並不等於錢包失效,用戶資產仍在私鑰保護之下,數據泄露與資產被盜之間存在明顯界限。但不可忽視的是,三個月內第二家物流商被攻破,說明這不是孤立事件,而是供應鏈層面被反覆利用的軟肋。
接下來觀察什麼:需要關注Trezor後續的安全響應與補償措施,以及市場對其信任度的邊際變化。若此類事件持續發酵,硬件錢包賽道的估值邏輯或面臨重估。
#Trezor #HardwareWallet #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
4

·
--
Trezor遭第三家物流商劫持,2.7萬客戶數據泄露
硬件錢包的安全邊界,正在被一條看似不起眼的物流鏈悄悄擊穿。
據Cointelegraph報道,Trezor官方警告稱,一名攻擊者已能夠訪問與27,000名客戶相關的姓名、電話號碼和配送地址。這是今年第三家合作物流商被攻破,意味着攻擊者已多次從供應鏈的同一薄弱環節切入。
爲什麼這一事件值得警惕?過去幾個月裏,硬件錢包廠商的物流環節已不止一次暴露問題。第一次、第二次 breach 的影響範圍相對有限,而這一次涉及的客戶數量明顯上升,且發生在三個月內的第三次。這種「重複中招」的態勢,比單次事件更能說明問題:物流信息本身,可能已成爲硬件錢包最大的數據漏洞。
從數據層面看,本次泄露的核心指標有兩個:物流商被攻破次數爲3次,受影響客戶數爲27,000人。需要指出的是,泄露內容主要爲姓名、電話和地址等個人信息,並非私鑰或助記詞這類直接控制資產的敏感信息。因此,這更偏向於一場針對用戶隱私的數據泄露,而非直接的資產被盜風險。
市場會如何反應?由於Trezor屬於硬件基礎設施層,且本次未涉及私鑰泄露,對加密資產價格的直接影響可能有限。但事件暴露出硬件錢包信任鏈條中的脆弱一環,長期來看,或會影響部分用戶對硬件錢包安全性的判斷。
反方因素在於,泄露範圍被限定在物流信息,攻擊者尚無法直接動用鏈上資產。真正的風險或許在於,個人信息泄露可能被用於精準釣魚,爲後續的社會工程學攻擊鋪路。
接下來需要觀察的是:Trezor是否會公佈更詳細的受影響範圍與應對措施,以及後續是否會出現利用這些泄露信息發起的釣魚攻擊。供應鏈安全的這道防線,值得持續跟蹤。
#Trezor #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
Trezor遭第三家物流商劫持,2.7萬客戶數據泄露
硬件錢包的安全邊界,正在被一條看似不起眼的物流鏈悄悄擊穿。
據Cointelegraph報道,Trezor官方警告稱,一名攻擊者已能夠訪問與27,000名客戶相關的姓名、電話號碼和配送地址。這是今年第三家合作物流商被攻破,意味着攻擊者已多次從供應鏈的同一薄弱環節切入。
爲什麼這一事件值得警惕?過去幾個月裏,硬件錢包廠商的物流環節已不止一次暴露問題。第一次、第二次 breach 的影響範圍相對有限,而這一次涉及的客戶數量明顯上升,且發生在三個月內的第三次。這種「重複中招」的態勢,比單次事件更能說明問題:物流信息本身,可能已成爲硬件錢包最大的數據漏洞。
從數據層面看,本次泄露的核心指標有兩個:物流商被攻破次數爲3次,受影響客戶數爲27,000人。需要指出的是,泄露內容主要爲姓名、電話和地址等個人信息,並非私鑰或助記詞這類直接控制資產的敏感信息。因此,這更偏向於一場針對用戶隱私的數據泄露,而非直接的資產被盜風險。
市場會如何反應?由於Trezor屬於硬件基礎設施層,且本次未涉及私鑰泄露,對加密資產價格的直接影響可能有限。但事件暴露出硬件錢包信任鏈條中的脆弱一環,長期來看,或會影響部分用戶對硬件錢包安全性的判斷。
反方因素在於,泄露範圍被限定在物流信息,攻擊者尚無法直接動用鏈上資產。真正的風險或許在於,個人信息泄露可能被用於精準釣魚,爲後續的社會工程學攻擊鋪路。
接下來需要觀察的是:Trezor是否會公佈更詳細的受影響範圍與應對措施,以及後續是否會出現利用這些泄露信息發起的釣魚攻擊。供應鏈安全的這道防線,值得持續跟蹤。
#Trezor #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
硬件錢包的安全邊界,正在被一條看似不起眼的物流鏈悄悄擊穿。
據Cointelegraph報道,Trezor官方警告稱,一名攻擊者已能夠訪問與27,000名客戶相關的姓名、電話號碼和配送地址。這是今年第三家合作物流商被攻破,意味着攻擊者已多次從供應鏈的同一薄弱環節切入。
爲什麼這一事件值得警惕?過去幾個月裏,硬件錢包廠商的物流環節已不止一次暴露問題。第一次、第二次 breach 的影響範圍相對有限,而這一次涉及的客戶數量明顯上升,且發生在三個月內的第三次。這種「重複中招」的態勢,比單次事件更能說明問題:物流信息本身,可能已成爲硬件錢包最大的數據漏洞。
從數據層面看,本次泄露的核心指標有兩個:物流商被攻破次數爲3次,受影響客戶數爲27,000人。需要指出的是,泄露內容主要爲姓名、電話和地址等個人信息,並非私鑰或助記詞這類直接控制資產的敏感信息。因此,這更偏向於一場針對用戶隱私的數據泄露,而非直接的資產被盜風險。
市場會如何反應?由於Trezor屬於硬件基礎設施層,且本次未涉及私鑰泄露,對加密資產價格的直接影響可能有限。但事件暴露出硬件錢包信任鏈條中的脆弱一環,長期來看,或會影響部分用戶對硬件錢包安全性的判斷。
反方因素在於,泄露範圍被限定在物流信息,攻擊者尚無法直接動用鏈上資產。真正的風險或許在於,個人信息泄露可能被用於精準釣魚,爲後續的社會工程學攻擊鋪路。
接下來需要觀察的是:Trezor是否會公佈更詳細的受影響範圍與應對措施,以及後續是否會出現利用這些泄露信息發起的釣魚攻擊。供應鏈安全的這道防線,值得持續跟蹤。
#Trezor #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
4

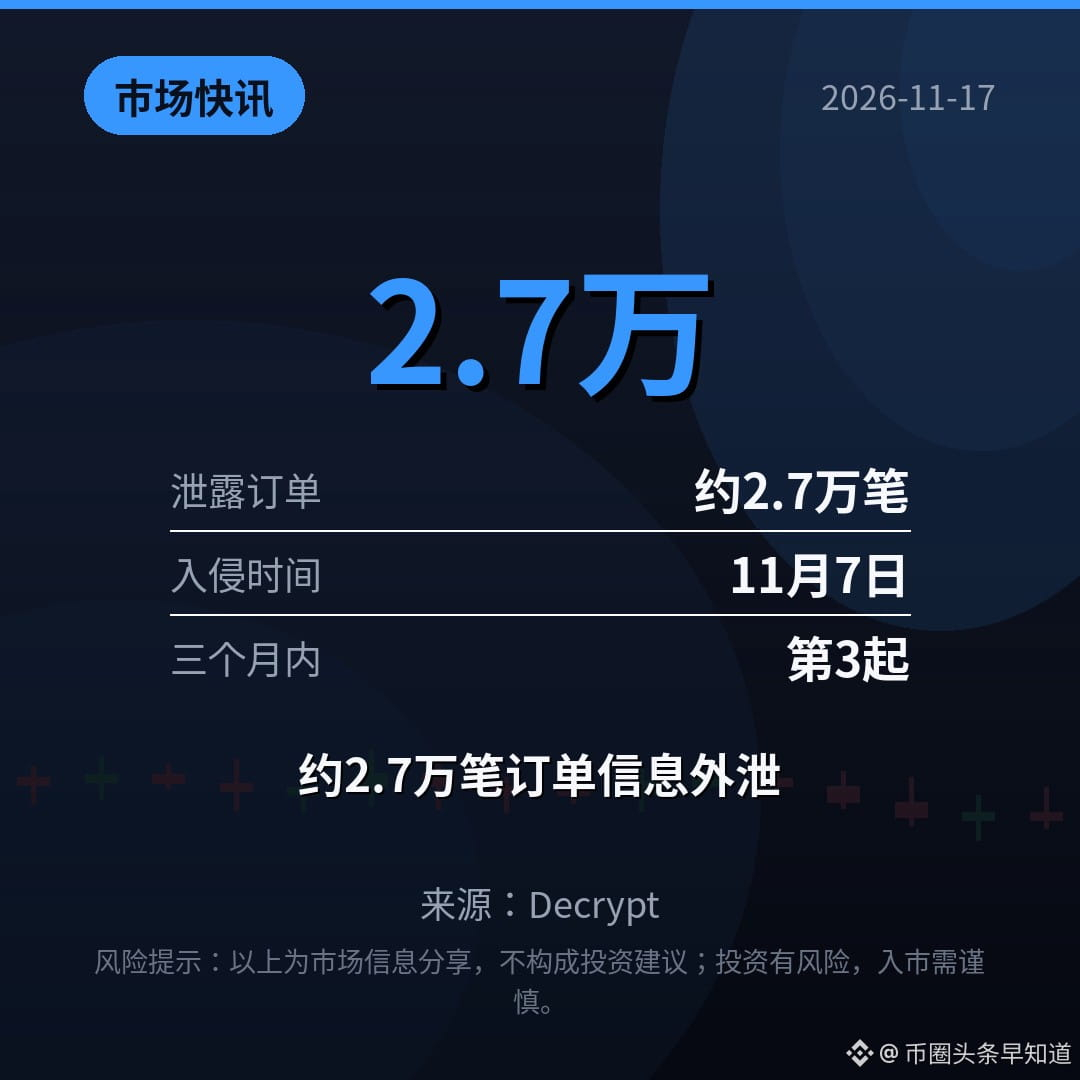

·
--
Trezor表示,攻擊者可能竊取了其物流合作伙伴Skladon保存的約27,000筆訂單的聯繫信息、配送信息和購買詳情,這些訂單下單時間爲8月9日至11月7日。設備仍然安全,但請警惕針對性網絡釣魚。#Trezor #安全
Trezor表示,攻擊者可能竊取了其物流合作伙伴Skladon保存的約27,000筆訂單的聯繫信息、配送信息和購買詳情,這些訂單下單時間爲8月9日至11月7日。設備仍然安全,但請警惕針對性網絡釣魚。#Trezor #安全
5
·
--
Trezor 確認 3 個 Safe 5 錢包中藏有竊取加密貨幣的植入物
Trezor 確認,經銷商 CryptoBilis 售出的 3 個 Safe 5 硬件錢包藏有植入物——主板與屏幕之間的一塊額外電路板,會複製恢復詞和密碼短語,然後通過移動網絡將其發送給攻擊者。
這 3 個錢包均於 8 月 20 日至 9 月 23 日期間購入。11 月 11 日發佈的固件 2.13.1 可阻止這些植入物,但無法保護已被複制的短語。Trezor 已削減約 80% 的經銷商網絡;目前尚無客戶報告資金損失。
從 CryptoBilis 購買了錢包?請使用全新的恢復短語,將加密資產轉移到新錢包中。硬件錢包僅從官方渠道購買。
以上內容不構成財務建議。
#Trezor #CryptoSecurity #比特幣
Trezor 確認 3 個 Safe 5 錢包中藏有竊取加密貨幣的植入物
Trezor 確認,經銷商 CryptoBilis 售出的 3 個 Safe 5 硬件錢包藏有植入物——主板與屏幕之間的一塊額外電路板,會複製恢復詞和密碼短語,然後通過移動網絡將其發送給攻擊者。
這 3 個錢包均於 8 月 20 日至 9 月 23 日期間購入。11 月 11 日發佈的固件 2.13.1 可阻止這些植入物,但無法保護已被複制的短語。Trezor 已削減約 80% 的經銷商網絡;目前尚無客戶報告資金損失。
從 CryptoBilis 購買了錢包?請使用全新的恢復短語,將加密資產轉移到新錢包中。硬件錢包僅從官方渠道購買。
以上內容不構成財務建議。
#Trezor #CryptoSecurity #比特幣
Trezor 確認,經銷商 CryptoBilis 售出的 3 個 Safe 5 硬件錢包藏有植入物——主板與屏幕之間的一塊額外電路板,會複製恢復詞和密碼短語,然後通過移動網絡將其發送給攻擊者。
這 3 個錢包均於 8 月 20 日至 9 月 23 日期間購入。11 月 11 日發佈的固件 2.13.1 可阻止這些植入物,但無法保護已被複制的短語。Trezor 已削減約 80% 的經銷商網絡;目前尚無客戶報告資金損失。
從 CryptoBilis 購買了錢包?請使用全新的恢復短語,將加密資產轉移到新錢包中。硬件錢包僅從官方渠道購買。
以上內容不構成財務建議。
#Trezor #CryptoSecurity #比特幣
4

·
--
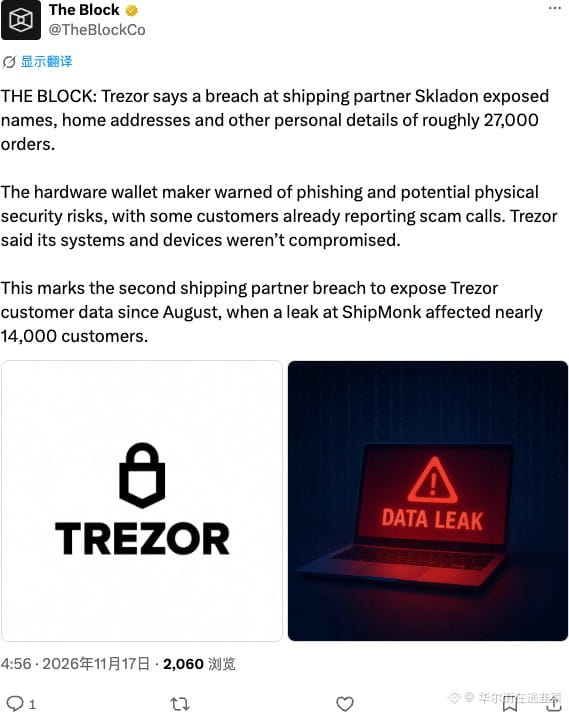
Trezor 又雙叒出事了,物流商 Skladon 泄露了約 27,000 名用戶信息。這已經是八月以來的第二次,雖然設備沒中招,但信任早就碎了一地。冷錢包主打物理隔離,現在風控形同虛設,這種信任危機比技術漏洞更致命。
#Trezor #HardwareWallet #Security
Trezor 又雙叒出事了,物流商 Skladon 泄露了約 27,000 名用戶信息。這已經是八月以來的第二次,雖然設備沒中招,但信任早就碎了一地。冷錢包主打物理隔離,現在風控形同虛設,這種信任危機比技術漏洞更致命。
#Trezor #HardwareWallet #Security
#Trezor #HardwareWallet #Security
27
·
--
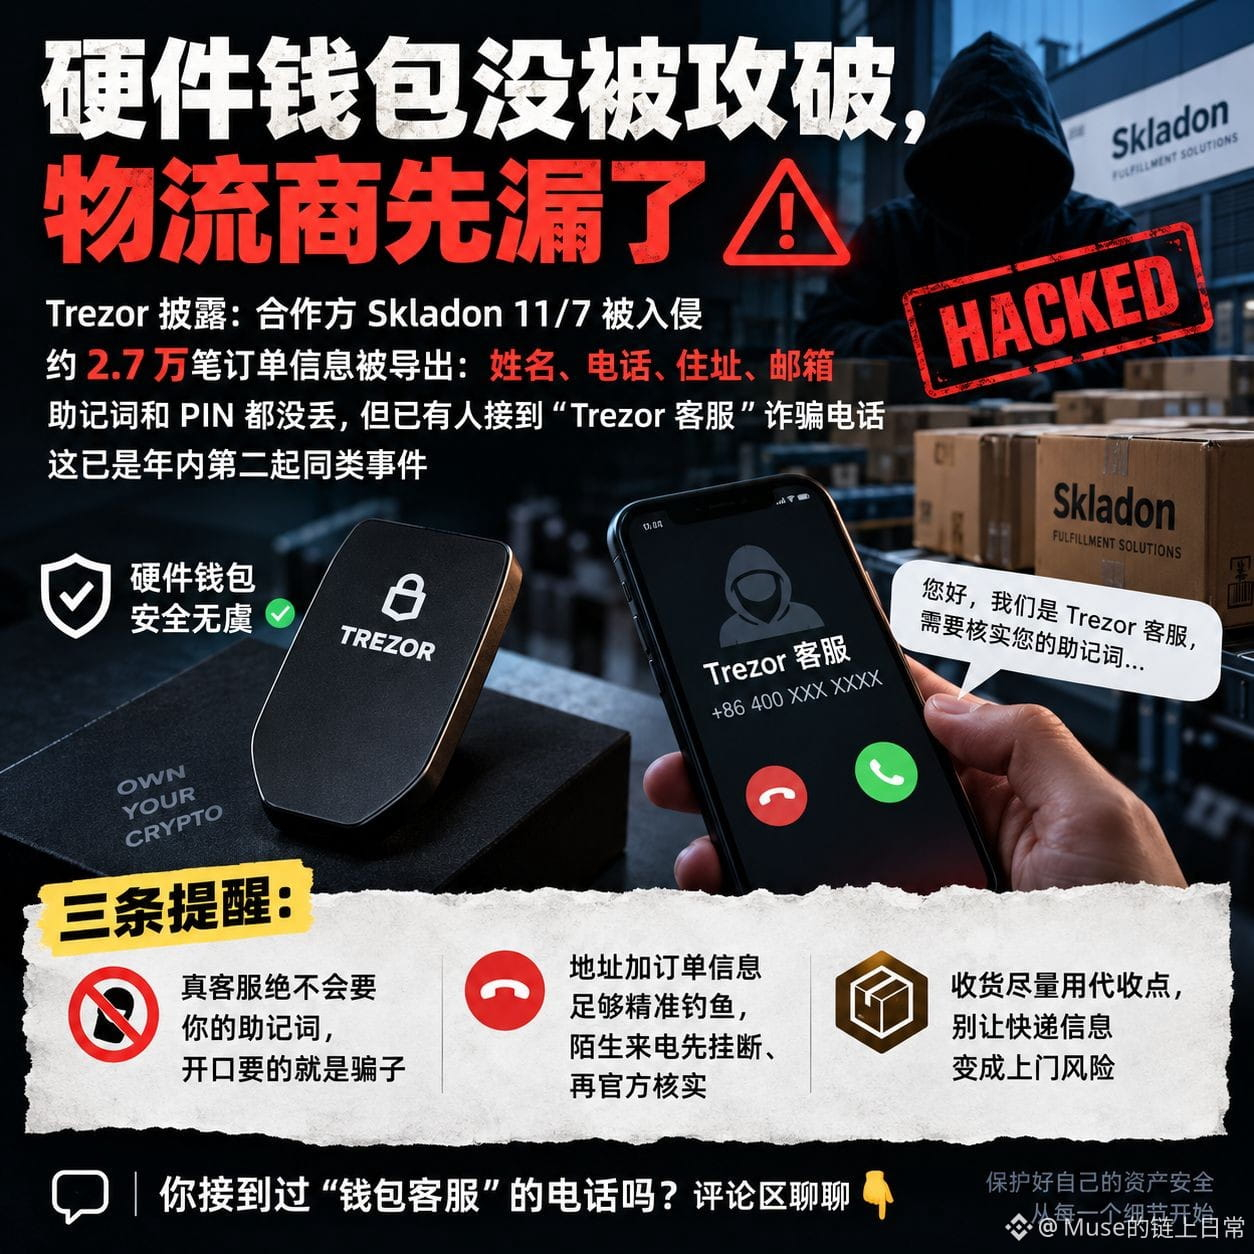
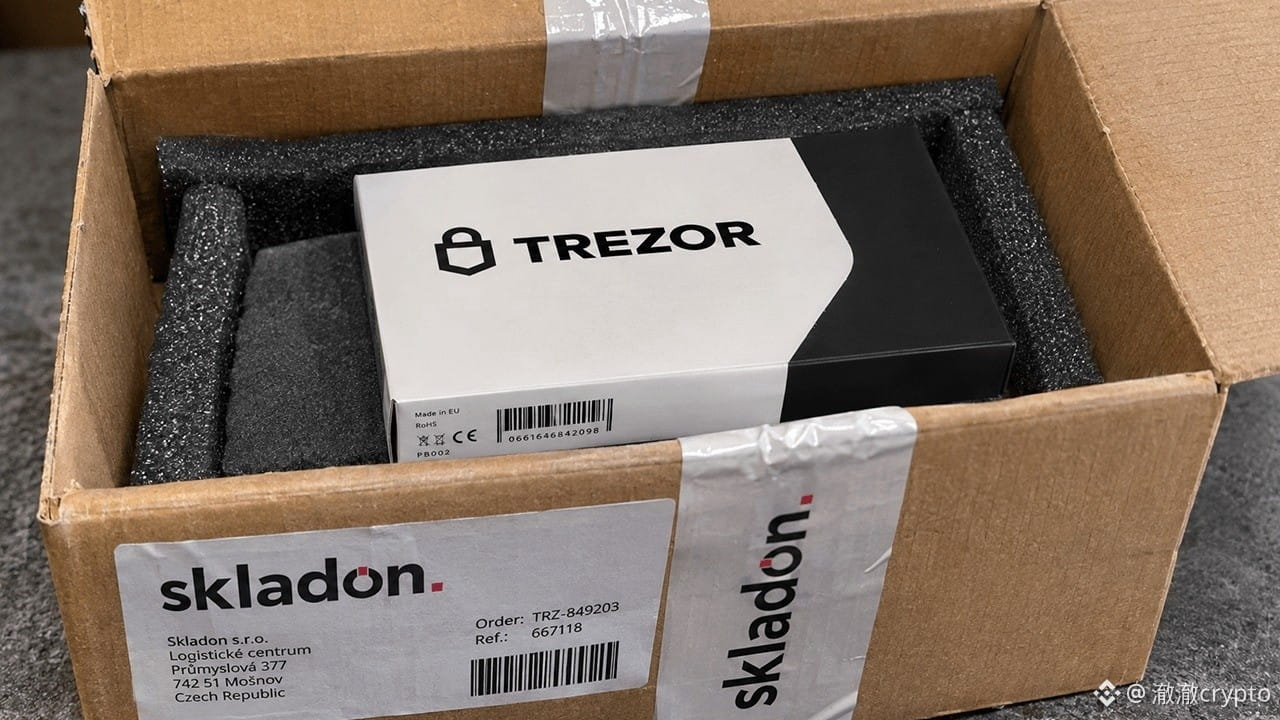
硬件錢包的快遞單,比錢包本身先漏了:Trezor 約 2.7 萬個訂單的信息被端了
Trezor 11 月 16 日官宣:物流商 Skladon 11 月 7 日被入侵,11 月 15 日才通知 Trezor。
8 月 9 日到 11 月 7 日的約 2.7 萬個訂單被導出,姓名、電話、家庭住址、郵箱、型號和價格全在裏面,美國用戶沒受影響。
已經有用戶接到冒充客服的詐騙電話,騙子開口就能報出你的真實訂單信息。
設備、助記詞、PIN 碼都沒事,錢丟不了,但地址都漏了,防騙電話的難度直接拉滿。
這也是 Trezor 今年第三起第三方泄露:8 月 ShipMonk 約 1.4 萬單、9 月郵件商 Brevo 34.7 萬個聯繫人。
8 月 9 日到 11 月 7 日下過單的,任何提訂單的電話、短信、郵件先當騙子處理,只走官網聯繫客服。
這個判斷只有一個反證:Trezor 改口說數據沒外流,否則就按泄露處理。
你覺得硬件錢包廠商該不該爲物流商泄露負責,還是這鍋全在外包商?
$BTC $ETH $SOL
#硬件钱包 #Trezor
硬件錢包的快遞單,比錢包本身先漏了:Trezor 約 2.7 萬個訂單的信息被端了
Trezor 11 月 16 日官宣:物流商 Skladon 11 月 7 日被入侵,11 月 15 日才通知 Trezor。
8 月 9 日到 11 月 7 日的約 2.7 萬個訂單被導出,姓名、電話、家庭住址、郵箱、型號和價格全在裏面,美國用戶沒受影響。
已經有用戶接到冒充客服的詐騙電話,騙子開口就能報出你的真實訂單信息。
設備、助記詞、PIN 碼都沒事,錢丟不了,但地址都漏了,防騙電話的難度直接拉滿。
這也是 Trezor 今年第三起第三方泄露:8 月 ShipMonk 約 1.4 萬單、9 月郵件商 Brevo 34.7 萬個聯繫人。
8 月 9 日到 11 月 7 日下過單的,任何提訂單的電話、短信、郵件先當騙子處理,只走官網聯繫客服。
這個判斷只有一個反證:Trezor 改口說數據沒外流,否則就按泄露處理。
你覺得硬件錢包廠商該不該爲物流商泄露負責,還是這鍋全在外包商?
$BTC $ETH $SOL
#硬件钱包 #Trezor
Trezor 11 月 16 日官宣:物流商 Skladon 11 月 7 日被入侵,11 月 15 日才通知 Trezor。
8 月 9 日到 11 月 7 日的約 2.7 萬個訂單被導出,姓名、電話、家庭住址、郵箱、型號和價格全在裏面,美國用戶沒受影響。
已經有用戶接到冒充客服的詐騙電話,騙子開口就能報出你的真實訂單信息。
設備、助記詞、PIN 碼都沒事,錢丟不了,但地址都漏了,防騙電話的難度直接拉滿。
這也是 Trezor 今年第三起第三方泄露:8 月 ShipMonk 約 1.4 萬單、9 月郵件商 Brevo 34.7 萬個聯繫人。
8 月 9 日到 11 月 7 日下過單的,任何提訂單的電話、短信、郵件先當騙子處理,只走官網聯繫客服。
這個判斷只有一個反證:Trezor 改口說數據沒外流,否則就按泄露處理。
你覺得硬件錢包廠商該不該爲物流商泄露負責,還是這鍋全在外包商?
$BTC $ETH $SOL
#硬件钱包 #Trezor
57

·
--
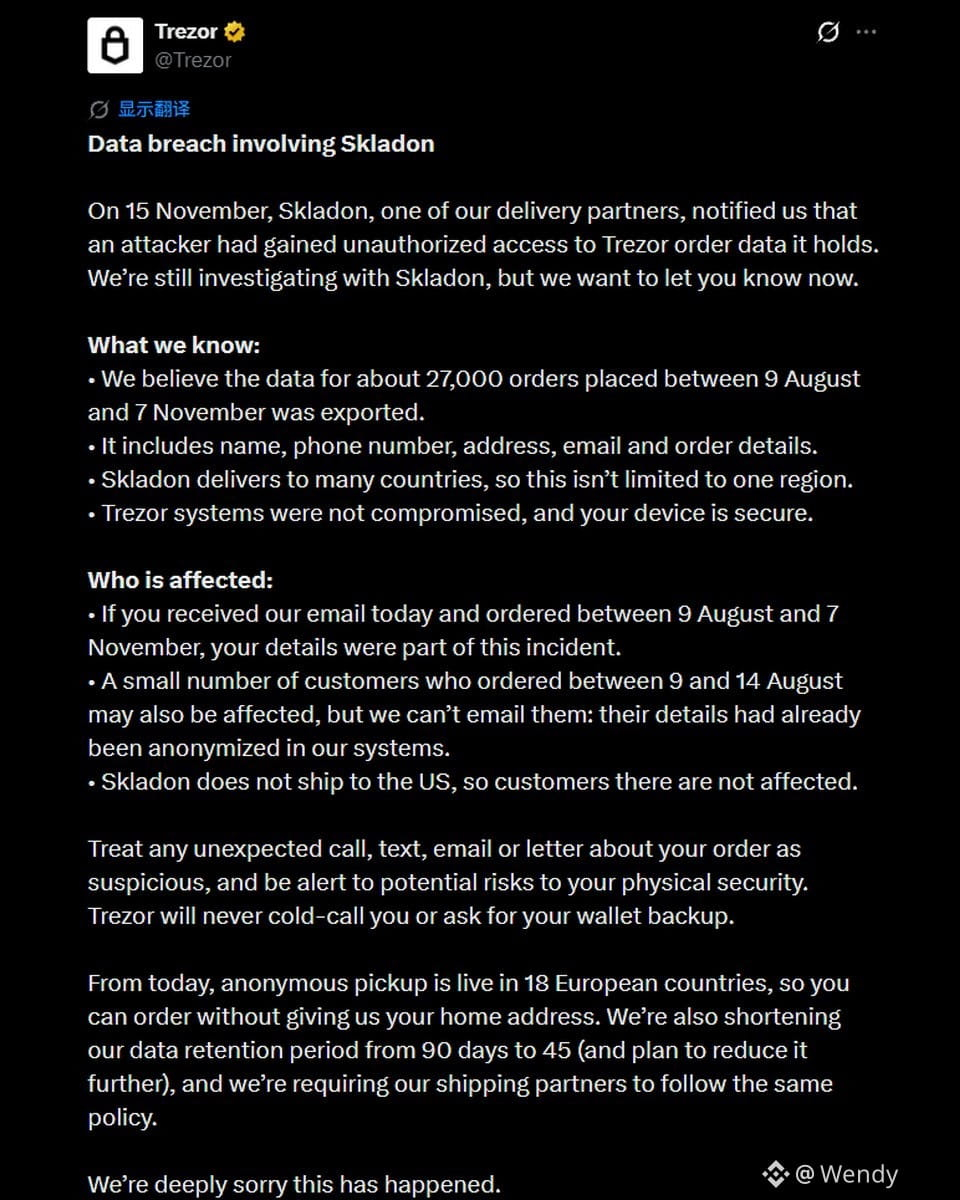
TREZOR 數據泄露,27,000 筆客戶訂單信息曝光!
硬件錢包製造商 Trezor 披露,其運輸合作伙伴 Skladon 遭遇安全漏洞。
據 Trezor 稱,攻擊者可能訪問了約 27,000 筆訂單的個人信息,這些訂單下單時間爲 8 月 9 日至 11 月 7 日。
泄露的數據包括:
• 客戶姓名和電話號碼
• 家庭住址
• 電子郵箱地址
• 訂單詳情
此次泄露影響了多個國家,但美國客戶未受影響。
值得注意的是,Trezor 表示,其自身系統和硬件錢包仍然安全。
⚠️ 如果你最近購買過 Trezor,請警惕釣魚郵件、可疑來電以及潛在的人身安全風險。
#Trezor #CryptoSecurity
{future}(BNBUSDT)
TREZOR 數據泄露,27,000 筆客戶訂單信息曝光!
硬件錢包製造商 Trezor 披露,其運輸合作伙伴 Skladon 遭遇安全漏洞。
據 Trezor 稱,攻擊者可能訪問了約 27,000 筆訂單的個人信息,這些訂單下單時間爲 8 月 9 日至 11 月 7 日。
泄露的數據包括:
• 客戶姓名和電話號碼
• 家庭住址
• 電子郵箱地址
• 訂單詳情
此次泄露影響了多個國家,但美國客戶未受影響。
值得注意的是,Trezor 表示,其自身系統和硬件錢包仍然安全。
⚠️ 如果你最近購買過 Trezor,請警惕釣魚郵件、可疑來電以及潛在的人身安全風險。
#Trezor #CryptoSecurity
硬件錢包製造商 Trezor 披露,其運輸合作伙伴 Skladon 遭遇安全漏洞。
據 Trezor 稱,攻擊者可能訪問了約 27,000 筆訂單的個人信息,這些訂單下單時間爲 8 月 9 日至 11 月 7 日。
泄露的數據包括:
• 客戶姓名和電話號碼
• 家庭住址
• 電子郵箱地址
• 訂單詳情
此次泄露影響了多個國家,但美國客戶未受影響。
值得注意的是,Trezor 表示,其自身系統和硬件錢包仍然安全。
⚠️ 如果你最近購買過 Trezor,請警惕釣魚郵件、可疑來電以及潛在的人身安全風險。
#Trezor #CryptoSecurity
13
5.7k

·
--
Trezor 27,000 筆訂單資料透過配送合作夥伴外洩——詐騙者已開始打電話給受害者。
事實:Trezor 於 11 月 16 日星期一揭露,配送合作夥伴 Skladon 在 11 月 7 日遭入侵,但直到 11 月 15 日才通知 Trezor。約 27,000 筆訂單資料(8 月 9 日至 11 月 7 日)疑似已遭匯出:姓名、電話號碼、配送地址、電子郵件,以及購買明細(Cointelegraph,11 月 17 日;PANews,11 月 16 日)。Trezor 自身系統並未遭入侵,裝置也仍然安全;PIN 碼、密語和錢包備份並未外洩,因為這些資料本來就沒有儲存。美國客戶不受影響,因為 Skladon 不配送至美國。這是 Trezor 今年第三次發生合作夥伴資料外洩,前兩次分別是 8 月的 ShipMonk 和 9 月的 Brevo(347,149 個電子郵件地址)。
我的看法:這裡最危險的不是錢包——硬體錢包仍然安全——而是資料。姓名加上住家地址,再加上受害者持有加密貨幣這項資訊,正是詐騙和人身威脅的完美素材。已有部分受影響客戶回報接到詐騙電話(crypto.news)。Trezor 的應對措施包括在 18 個歐洲國家提供匿名取貨,並將資料保留期限從 90 天縮短至 45 天——這些措施方向正確,但通知晚了八天。
我接下來會留意:Trezor 是否公布受影響國家名單,以及是否出現冒充 Trezor 支援團隊的新一波網路釣魚。如果你在 8 月至 11 月期間訂購過 Trezor:絕不要透過任何電話向任何人透露助記詞。
你有沒有接過可疑電話或收到聲稱來自錢包製造商的可疑電子郵件?歡迎在留言區分享,提醒其他人提高警覺。
這是我的分析,不是財務建議——務必自行研究(DYOR)。
#Keamanan #Trezor
Trezor 27,000 筆訂單資料透過配送合作夥伴外洩——詐騙者已開始打電話給受害者。
事實:Trezor 於 11 月 16 日星期一揭露,配送合作夥伴 Skladon 在 11 月 7 日遭入侵,但直到 11 月 15 日才通知 Trezor。約 27,000 筆訂單資料(8 月 9 日至 11 月 7 日)疑似已遭匯出:姓名、電話號碼、配送地址、電子郵件,以及購買明細(Cointelegraph,11 月 17 日;PANews,11 月 16 日)。Trezor 自身系統並未遭入侵,裝置也仍然安全;PIN 碼、密語和錢包備份並未外洩,因為這些資料本來就沒有儲存。美國客戶不受影響,因為 Skladon 不配送至美國。這是 Trezor 今年第三次發生合作夥伴資料外洩,前兩次分別是 8 月的 ShipMonk 和 9 月的 Brevo(347,149 個電子郵件地址)。
我的看法:這裡最危險的不是錢包——硬體錢包仍然安全——而是資料。姓名加上住家地址,再加上受害者持有加密貨幣這項資訊,正是詐騙和人身威脅的完美素材。已有部分受影響客戶回報接到詐騙電話(crypto.news)。Trezor 的應對措施包括在 18 個歐洲國家提供匿名取貨,並將資料保留期限從 90 天縮短至 45 天——這些措施方向正確,但通知晚了八天。
我接下來會留意:Trezor 是否公布受影響國家名單,以及是否出現冒充 Trezor 支援團隊的新一波網路釣魚。如果你在 8 月至 11 月期間訂購過 Trezor:絕不要透過任何電話向任何人透露助記詞。
你有沒有接過可疑電話或收到聲稱來自錢包製造商的可疑電子郵件?歡迎在留言區分享,提醒其他人提高警覺。
這是我的分析,不是財務建議——務必自行研究(DYOR)。
#Keamanan #Trezor
事實:Trezor 於 11 月 16 日星期一揭露,配送合作夥伴 Skladon 在 11 月 7 日遭入侵,但直到 11 月 15 日才通知 Trezor。約 27,000 筆訂單資料(8 月 9 日至 11 月 7 日)疑似已遭匯出:姓名、電話號碼、配送地址、電子郵件,以及購買明細(Cointelegraph,11 月 17 日;PANews,11 月 16 日)。Trezor 自身系統並未遭入侵,裝置也仍然安全;PIN 碼、密語和錢包備份並未外洩,因為這些資料本來就沒有儲存。美國客戶不受影響,因為 Skladon 不配送至美國。這是 Trezor 今年第三次發生合作夥伴資料外洩,前兩次分別是 8 月的 ShipMonk 和 9 月的 Brevo(347,149 個電子郵件地址)。
我的看法:這裡最危險的不是錢包——硬體錢包仍然安全——而是資料。姓名加上住家地址,再加上受害者持有加密貨幣這項資訊,正是詐騙和人身威脅的完美素材。已有部分受影響客戶回報接到詐騙電話(crypto.news)。Trezor 的應對措施包括在 18 個歐洲國家提供匿名取貨,並將資料保留期限從 90 天縮短至 45 天——這些措施方向正確,但通知晚了八天。
我接下來會留意:Trezor 是否公布受影響國家名單,以及是否出現冒充 Trezor 支援團隊的新一波網路釣魚。如果你在 8 月至 11 月期間訂購過 Trezor:絕不要透過任何電話向任何人透露助記詞。
你有沒有接過可疑電話或收到聲稱來自錢包製造商的可疑電子郵件?歡迎在留言區分享,提醒其他人提高警覺。
這是我的分析,不是財務建議——務必自行研究(DYOR)。
#Keamanan #Trezor
41

Trezor 警告:通過物流合作伙伴泄露了 27,000 筆訂單的數據
- 黑客獲取了客戶姓名、電話號碼和收貨地址
- 涉及 Trezor 物流供應商處理的 27,000 筆訂單
- 這是今年發生的第三起合作伙伴數據泄露事件
- 個人數據可能被用於詐騙
#BinanceSquare #CryptoNews #Trezor #Security #加密錢包
$btc $eth
vlikevn Titanbot
來源:CoinTelegraph
Trezor 警告:通過物流合作伙伴泄露了 27,000 筆訂單的數據
- 黑客獲取了客戶姓名、電話號碼和收貨地址
- 涉及 Trezor 物流供應商處理的 27,000 筆訂單
- 這是今年發生的第三起合作伙伴數據泄露事件
- 個人數據可能被用於詐騙
#BinanceSquare #CryptoNews #Trezor #Security #加密錢包
$btc $eth
vlikevn Titanbot
來源:CoinTelegraph
- 黑客獲取了客戶姓名、電話號碼和收貨地址
- 涉及 Trezor 物流供應商處理的 27,000 筆訂單
- 這是今年發生的第三起合作伙伴數據泄露事件
- 個人數據可能被用於詐騙
#BinanceSquare #CryptoNews #Trezor #Security #加密錢包
$btc $eth
vlikevn Titanbot
來源:CoinTelegraph
Trezor因運輸合作伙伴遭遇今年第三次攻擊而導致客戶數據泄露
- 攻擊者獲取了27,000筆Trezor訂單的姓名、電話號碼和配送地址
- 漏洞源自一家運輸服務提供商
- 這是2026年涉及Trezor合作伙伴的第三起數據泄露事件
- Trezor已提醒用戶警惕利用這些信息發起的網絡釣魚攻擊
- 私鑰和加密資產未受影響,因爲它們離線存儲在設備上
RSS來源未提供運輸合作伙伴的名稱或具體補救措施等更多細節。
#BinanceSquare #CryptoNews #Trezor #Security #硬件錢包
$btc $eth
vlikevn Titanbot
來源:CoinTelegraph
Trezor因運輸合作伙伴遭遇今年第三次攻擊而導致客戶數據泄露
- 攻擊者獲取了27,000筆Trezor訂單的姓名、電話號碼和配送地址
- 漏洞源自一家運輸服務提供商
- 這是2026年涉及Trezor合作伙伴的第三起數據泄露事件
- Trezor已提醒用戶警惕利用這些信息發起的網絡釣魚攻擊
- 私鑰和加密資產未受影響,因爲它們離線存儲在設備上
RSS來源未提供運輸合作伙伴的名稱或具體補救措施等更多細節。
#BinanceSquare #CryptoNews #Trezor #Security #硬件錢包
$btc $eth
vlikevn Titanbot
來源:CoinTelegraph
- 攻擊者獲取了27,000筆Trezor訂單的姓名、電話號碼和配送地址
- 漏洞源自一家運輸服務提供商
- 這是2026年涉及Trezor合作伙伴的第三起數據泄露事件
- Trezor已提醒用戶警惕利用這些信息發起的網絡釣魚攻擊
- 私鑰和加密資產未受影響,因爲它們離線存儲在設備上
RSS來源未提供運輸合作伙伴的名稱或具體補救措施等更多細節。
#BinanceSquare #CryptoNews #Trezor #Security #硬件錢包
$btc $eth
vlikevn Titanbot
來源:CoinTelegraph
3
Trezor客戶數據因第三方安全漏洞泄露
- Trezor警告稱,客戶數據(姓名、電話號碼、送貨地址)遭到泄露。
- 攻擊者通過運輸服務提供商獲取了27,000筆訂單的信息。
- 這是Trezor今年發生的第三起安全漏洞事件。
#BinanceSquare #CryptoNews #Trezor
$btc $eth
#vlikevn #Titanbot
來源:CoinTelegraph
Trezor客戶數據因第三方安全漏洞泄露
- Trezor警告稱,客戶數據(姓名、電話號碼、送貨地址)遭到泄露。
- 攻擊者通過運輸服務提供商獲取了27,000筆訂單的信息。
- 這是Trezor今年發生的第三起安全漏洞事件。
#BinanceSquare #CryptoNews #Trezor
$btc $eth
#vlikevn #Titanbot
來源:CoinTelegraph
- Trezor警告稱,客戶數據(姓名、電話號碼、送貨地址)遭到泄露。
- 攻擊者通過運輸服務提供商獲取了27,000筆訂單的信息。
- 這是Trezor今年發生的第三起安全漏洞事件。
#BinanceSquare #CryptoNews #Trezor
$btc $eth
#vlikevn #Titanbot
來源:CoinTelegraph
161

Trezor 已確認其物流合作伙伴 Skladon 再次發生數據泄露,影響了 27,000 名用戶。雖然硬件錢包仍然安全,但客戶地址泄露帶來了重大的現實人身風險。這嚴酷地提醒我們:冷存儲的安全性,取決於購買流程周邊的數據鏈是否安全。如果你最近下過單,請格外警惕高明的網絡釣魚攻擊和冷電話詐騙。在加密貨幣領域,隱私不僅關乎密鑰,也關乎元數據。$BTC #Security #CryptoSafety #Trezor
Trezor 已確認其物流合作伙伴 Skladon 再次發生數據泄露,影響了 27,000 名用戶。雖然硬件錢包仍然安全,但客戶地址泄露帶來了重大的現實人身風險。這嚴酷地提醒我們:冷存儲的安全性,取決於購買流程周邊的數據鏈是否安全。如果你最近下過單,請格外警惕高明的網絡釣魚攻擊和冷電話詐騙。在加密貨幣領域,隱私不僅關乎密鑰,也關乎元數據。$BTC #Security #CryptoSafety #Trezor
22

·
--
🚨 Trezor稱合作伙伴遭遇數據泄露,約27,000筆訂單的信息曝光
物流合作伙伴Skladon於11月15日告知Trezor,其系統在11月7日遭到未經授權的訪問。Trezor認爲,攻擊者導出了8月9日至11月7日期間約27,000筆訂單的姓名、電話號碼、電子郵箱、配送地址和訂單詳情。Trezor表示,其自身系統未遭入侵,且“未涉及任何錢包備份、PIN碼或口令”。部分客戶已報告接到冒充客服人員的詐騙電話。這是自8月以來第二起物流合作伙伴數據泄露事件。
⭐ 種子短語並未泄露,但硬件錢包買家的姓名和家庭住址遭到泄露,而詐騙電話正是利用了這些信息。
#Trezor #安全
🚨 Trezor稱合作伙伴遭遇數據泄露,約27,000筆訂單的信息曝光
物流合作伙伴Skladon於11月15日告知Trezor,其系統在11月7日遭到未經授權的訪問。Trezor認爲,攻擊者導出了8月9日至11月7日期間約27,000筆訂單的姓名、電話號碼、電子郵箱、配送地址和訂單詳情。Trezor表示,其自身系統未遭入侵,且“未涉及任何錢包備份、PIN碼或口令”。部分客戶已報告接到冒充客服人員的詐騙電話。這是自8月以來第二起物流合作伙伴數據泄露事件。
⭐ 種子短語並未泄露,但硬件錢包買家的姓名和家庭住址遭到泄露,而詐騙電話正是利用了這些信息。
#Trezor #安全
物流合作伙伴Skladon於11月15日告知Trezor,其系統在11月7日遭到未經授權的訪問。Trezor認爲,攻擊者導出了8月9日至11月7日期間約27,000筆訂單的姓名、電話號碼、電子郵箱、配送地址和訂單詳情。Trezor表示,其自身系統未遭入侵,且“未涉及任何錢包備份、PIN碼或口令”。部分客戶已報告接到冒充客服人員的詐騙電話。這是自8月以來第二起物流合作伙伴數據泄露事件。
⭐ 種子短語並未泄露,但硬件錢包買家的姓名和家庭住址遭到泄露,而詐騙電話正是利用了這些信息。
#Trezor #安全
95
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#Anthropic创纪录上市,1.5万亿美元市值合理吗?
571,675 次瀏覽
1,547 討論中
2
#加息预期叠加美股分流,比特币跌破6.2万美元
252,116 次瀏覽
752 討論中
3
#Ledger调查柏林遭篡改硬件钱包
78,016 次瀏覽
356 討論中
4
#英伟达董事会曝分歧,三名董事支持黄仁勋回归
357,058 次瀏覽
826 討論中
5
#GTA6正式发售,TTWO股价能否迎来提振?
202,828 次瀏覽
428 討論中
6
#香港拟对四类虚拟资产服务发牌
9,774 次瀏覽
41 討論中
7
#贝莱德比特币ETF录得最大单日流出
25,014 次瀏覽
114 討論中
8
#美联储纪要放鹰,比特币继续承压
1M 次瀏覽
2,760 討論中
9
#13F机构比特币现货ETP持仓创纪录
84,530 次瀏覽
361 討論中
10
#Strategy旗下STRC优先股跌破100美元面值
147,999 次瀏覽
139 討論中