

#teku
teku
2 次瀏覽
2 討論中
熱門
最新
·
--
以太坊最新的“安全漏洞”頭條需要更準確地解讀。
這並不是主網共識漏洞,也不是錢包遭到入侵。
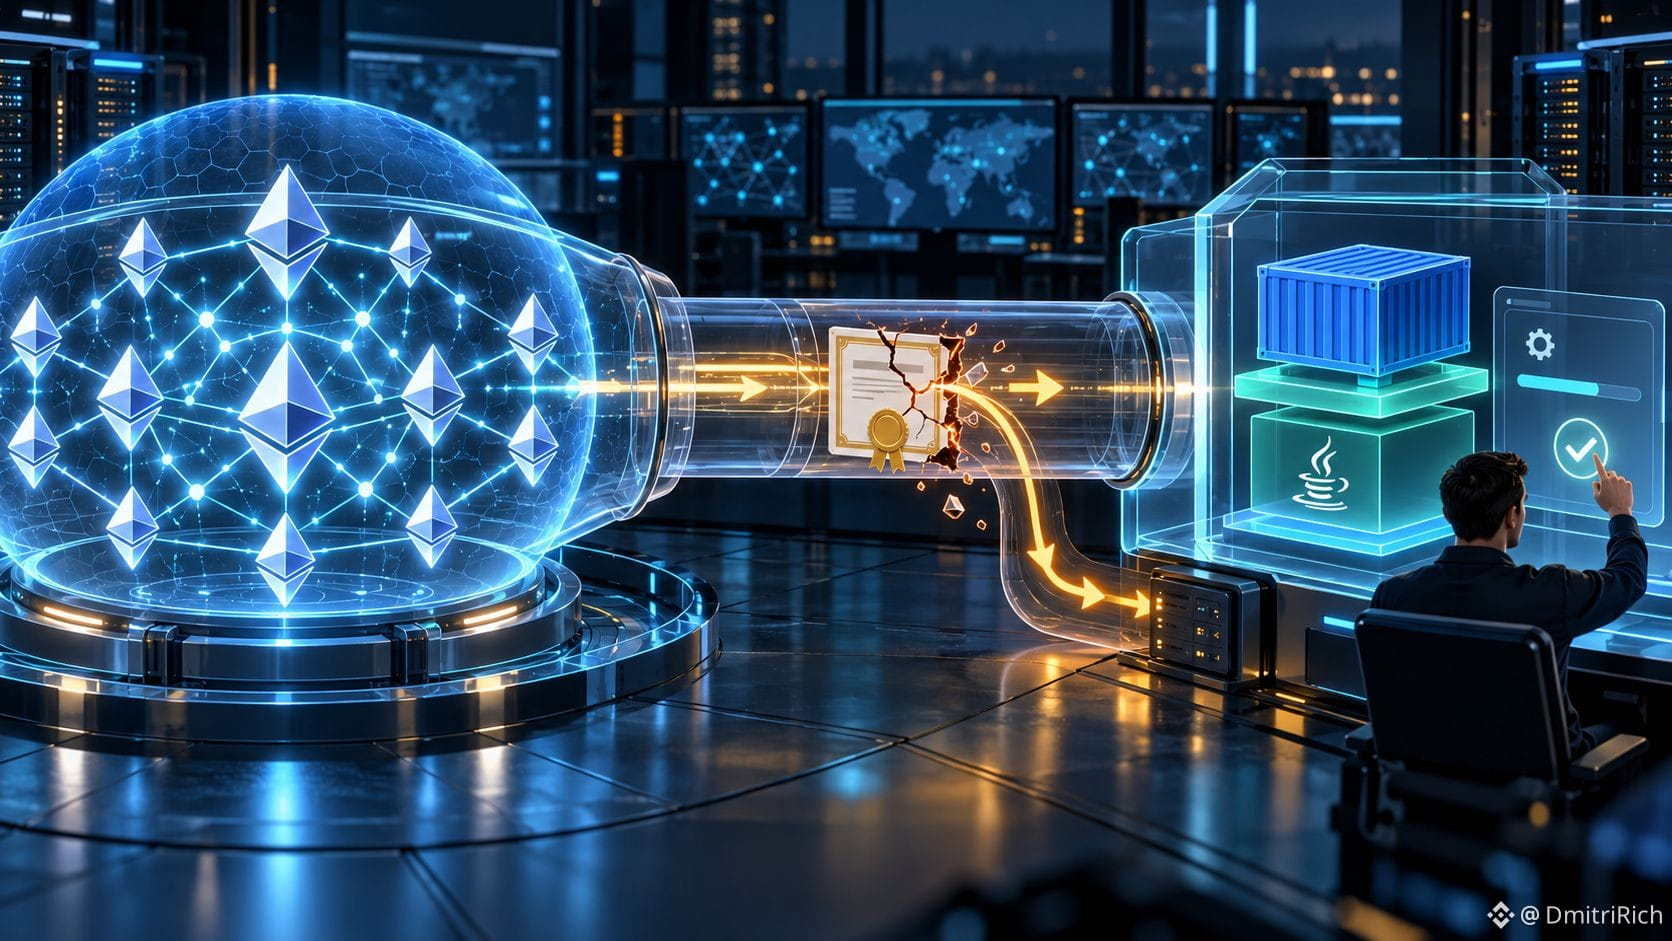
薄弱的 eMudhra 證書密鑰可能讓攻擊者冒充某些 #Teku 和 #Besu 配置所信任的外部服務,從而有可能重定向驗證者獎勵。
默認配置的 Teku 主網節點未受影響,也沒有報告任何利用該漏洞的情況。
Teku 26.10.3 和 Besu 26.10.2 已從 Docker 鏡像中移除受影響的根證書。容易被忽略的風險在於二進制安裝:更新 #Ethereum 客戶端並不會更新主機的 Java 信任庫。
運營者應單獨修補 Java;Java 26 用戶需要遷移到受支持的版本。
對於 $ETH 持有者來說,網絡並未遭受攻擊。對於運營者來說,這是一次基礎設施補丁更新,不應因爲它不是頭條而置之不理。
{future}(ETHUSDT)
以太坊最新的“安全漏洞”頭條需要更準確地解讀。
這並不是主網共識漏洞,也不是錢包遭到入侵。
薄弱的 eMudhra 證書密鑰可能讓攻擊者冒充某些 #Teku 和 #Besu 配置所信任的外部服務,從而有可能重定向驗證者獎勵。
默認配置的 Teku 主網節點未受影響,也沒有報告任何利用該漏洞的情況。
Teku 26.10.3 和 Besu 26.10.2 已從 Docker 鏡像中移除受影響的根證書。容易被忽略的風險在於二進制安裝:更新 #Ethereum 客戶端並不會更新主機的 Java 信任庫。
運營者應單獨修補 Java;Java 26 用戶需要遷移到受支持的版本。
對於 $ETH 持有者來說,網絡並未遭受攻擊。對於運營者來說,這是一次基礎設施補丁更新,不應因爲它不是頭條而置之不理。
71
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#FOMC会议
903,219 次瀏覽
2,685 討論中
2
#美国中期选举倒计时,美股博弈窗口已开启?
26,920 次瀏覽
132 討論中
3
#英国央行征询代币化抵押品意见
6,022 次瀏覽
53 討論中
4
#巴西加密交易所须周五前申请牌照
11,700 次瀏覽
78 討論中
5
#ICE联手TradeXYZ拟推美国永续合约
20,572 次瀏覽
71 討論中
6
#SolidusLabs称Hyperliquid原油合约疑遭幌骗
16,248 次瀏覽
111 討論中
7
#德鲁肯米勒成为TradeXYZ投资者
16,867 次瀏覽
54 討論中
8
#俄拟限非托管钱包不含国际结算
27,614 次瀏覽
171 討論中
9
#Alphabet财报不及预期盘后跌10%
88,416 次瀏覽
142 討論中
10
#纳指100期货下跌0.9%
66,538 次瀏覽
204 討論中