

#ledgertech
ledgertech
12,693 次瀏覽
12 討論中
熱門
最新

·
--
安全警報:與硬件錢包相關的9000萬美元盜竊案
據《金融時報》報道,犯罪分子篡改了正版 Ledger 設備,以竊取助記詞。此案凸顯,即使是硬件錢包,如果通過遭到入侵的分銷渠道購買,也可能存在安全漏洞。
#ledgertech #LedgerAttack #ledger #link #btc
安全警報:與硬件錢包相關的9000萬美元盜竊案
據《金融時報》報道,犯罪分子篡改了正版 Ledger 設備,以竊取助記詞。此案凸顯,即使是硬件錢包,如果通過遭到入侵的分銷渠道購買,也可能存在安全漏洞。
#ledgertech #LedgerAttack #ledger #link #btc
據《金融時報》報道,犯罪分子篡改了正版 Ledger 設備,以竊取助記詞。此案凸顯,即使是硬件錢包,如果通過遭到入侵的分銷渠道購買,也可能存在安全漏洞。
#ledgertech #LedgerAttack #ledger #link #btc
54
🚨 Ledger 錢包內部發現間諜芯片!!!
當你輸入 24 個單詞時,芯片會讀取這些單詞,並通過移動網絡發送給攻擊者。- 超過 300 個錢包被洗劫 - 被盜金額高達 9300 萬美元 - MediaMarkt 暫停在歐洲銷售 Ledger
所有已確認的損失都來自同一家經銷商(CryptoBilis)。Ledger 表示,尚未確認從其官方網站購買的設備發生過盜竊事件。如果你的錢包不是在 ledger.com 購買的:請在另一臺設備上創建新的助記詞,並轉移你的資金。你是在哪裏買的?👇 🟢 官方網站 🟡 Amazon / 商店 🔴 經銷商 #Ledger #Seguridad #ledgertech
當你輸入 24 個單詞時,芯片會讀取這些單詞,並通過移動網絡發送給攻擊者。- 超過 300 個錢包被洗劫 - 被盜金額高達 9300 萬美元 - MediaMarkt 暫停在歐洲銷售 Ledger
所有已確認的損失都來自同一家經銷商(CryptoBilis)。Ledger 表示,尚未確認從其官方網站購買的設備發生過盜竊事件。如果你的錢包不是在 ledger.com 購買的:請在另一臺設備上創建新的助記詞,並轉移你的資金。你是在哪裏買的?👇 🟢 官方網站 🟡 Amazon / 商店 🔴 經銷商 #Ledger #Seguridad #ledgertech
1
128

·
--
硬件錢包也被盯上了!Ledger確認設備遭植入未授權硬件
很多人買硬件錢包,就是爲了“把資產掌握在自己手裏”。
但這次事件提醒所有用戶:
自託管的第一步,是確保設備本身可信。
Ledger確認,在調查 CryptoBilis 經銷商相關錢包盜竊事件時,發現一名受影響用戶的設備內部存在未授權硬件植入。
目前已知:
問題涉及 CryptoBilis 渠道銷售的部分設備
CryptoBilis已暫停所有硬件錢包銷售和發貨
Ledger表示暫無證據顯示自身系統、服務或安全基礎設施遭入侵
受影響用戶被建議不要初始化未使用設備,已使用用戶考慮遷移資產至新設備。
這件事最大的啓示:
區塊鏈安全,不只是保護私鑰。
過去大家關注:
私鑰有沒有泄露
助記詞有沒有保管好
交易有沒有籤錯
但這次事件把另一個問題擺到了臺前:
設備供應鏈是否可信?
硬件錢包的安全,不僅來自代碼,也來自從生產、運輸到用戶手中的每一個環節。
對於Crypto用戶來說:
儘量通過官方渠道購買設備
不使用來源不明的二手錢包
永遠不要向任何人透露助記詞
資產安全沒有捷徑。
真正的自託管,是技術安全 + 使用習慣 + 風險意識共同組成的防線。
#ledgertech #ledger确认用户设备遭植入未授权硬件
2
3.6k
·
--
🚨 Ledger 安全警報!
Ledger 已確認發生一起安全事件:在一位用戶的設備中發現了未經授權安裝的硬件植入物,引發了人們對硬件錢包安全性和用戶信任的擔憂。
調查仍在進行中。用戶應保持警惕,並關注 Ledger 發佈的官方消息。🔐
#ledgertech #CryptoSecurityIncident $BTC $ETH
🚨 Ledger 安全警報!
Ledger 已確認發生一起安全事件:在一位用戶的設備中發現了未經授權安裝的硬件植入物,引發了人們對硬件錢包安全性和用戶信任的擔憂。
調查仍在進行中。用戶應保持警惕,並關注 Ledger 發佈的官方消息。🔐
#ledgertech #CryptoSecurityIncident $BTC $ETH
Ledger 已確認發生一起安全事件:在一位用戶的設備中發現了未經授權安裝的硬件植入物,引發了人們對硬件錢包安全性和用戶信任的擔憂。
調查仍在進行中。用戶應保持警惕,並關注 Ledger 發佈的官方消息。🔐
#ledgertech #CryptoSecurityIncident $BTC $ETH
59
文章
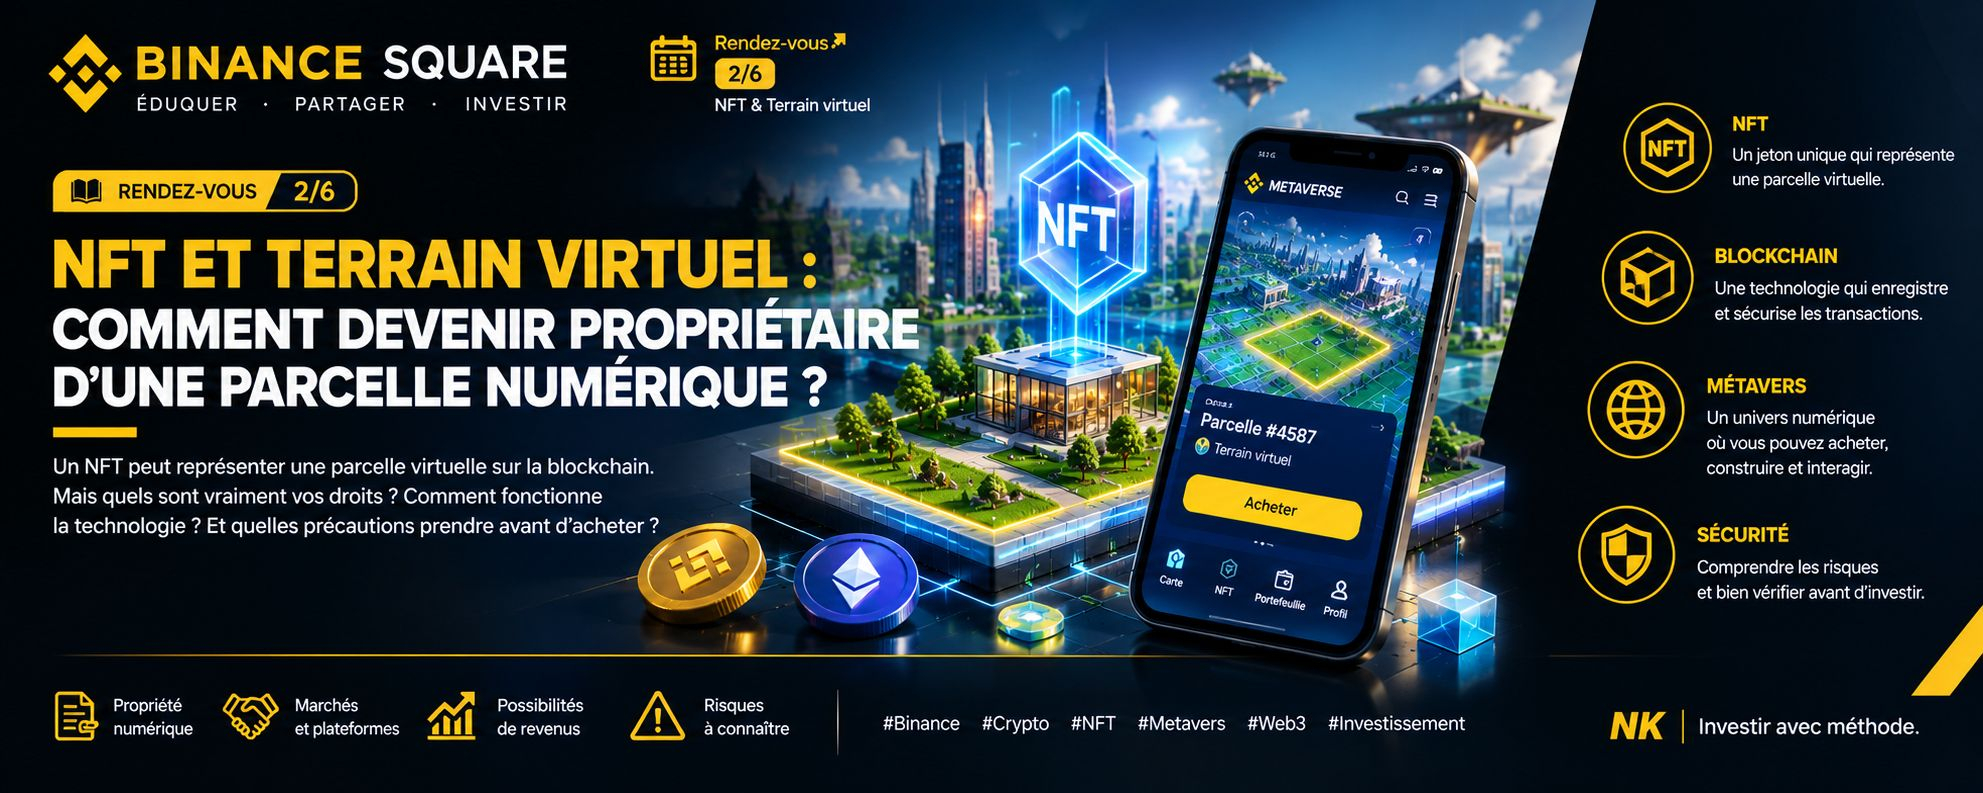
主題 2/6
NFT 與虛擬土地:如何成爲數字地塊的所有者? 想象一下,不用出門、不必與賣家見面,也無需收到傳統的土地所有權文件,就能購買一塊土地。取而代之的是,你進行一筆記錄在區塊鏈上的數字交易,並獲得一個代表虛擬地塊的 NFT。
歡迎來到虛擬房地產的世界!
但請注意:擁有一個代表虛擬土地的 NFT,並不意味着你自動擁有一塊實體土地,也不意味着你享有傳統房地產所有者的全部權利。
主題 2/6 NFT 與虛擬土地:如何成爲數字地塊的所有者?
想象一下,不用出門、不必與賣家見面,也無需收到傳統的土地所有權文件,就能購買一塊土地。取而代之的是,你進行一筆記錄在區塊鏈上的數字交易,並獲得一個代表虛擬地塊的 NFT。
歡迎來到虛擬房地產的世界!
但請注意:擁有一個代表虛擬土地的 NFT,並不意味着你自動擁有一塊實體土地,也不意味着你享有傳統房地產所有者的全部權利。
歡迎來到虛擬房地產的世界!
但請注意:擁有一個代表虛擬土地的 NFT,並不意味着你自動擁有一塊實體土地,也不意味着你享有傳統房地產所有者的全部權利。
1
184

登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#Uniswap与a16z寻求伊利诺伊州DeFi税收豁免
25,747 次瀏覽
162 討論中
2
#港元稳定币HKDAP将上线Solana
80,314 次瀏覽
74 討論中
3
#加密杠杆头寸24小时清算15亿美元
326,079 次瀏覽
932 討論中
4
#Trezor称CryptoBilis售出钱包或含恶意组件
25,181 次瀏覽
79 討論中
5
#KOSPI下跌3.53%重回6000点下方
71,240 次瀏覽
291 討論中
6
#亚马逊盘前下跌约7%
39,916 次瀏覽
150 討論中
7
#美国中期选举倒计时,美股博弈窗口已开启?
470,206 次瀏覽
1,605 討論中
8
#Strategy旗下STRC165天来首次升至99.95美元
161,988 次瀏覽
344 討論中
9
#币安将上线PREDICT现货交易
295,686 次瀏覽
641 討論中
10
#瑞士首只现货比特币ETF预计11月上市
145,503 次瀏覽
342 討論中