

#ios
ios
40,312 次瀏覽
172 討論中
熱門
最新

·
--
【事件追蹤】CZ喊話iPhone用戶速更iOS,防DarkSword
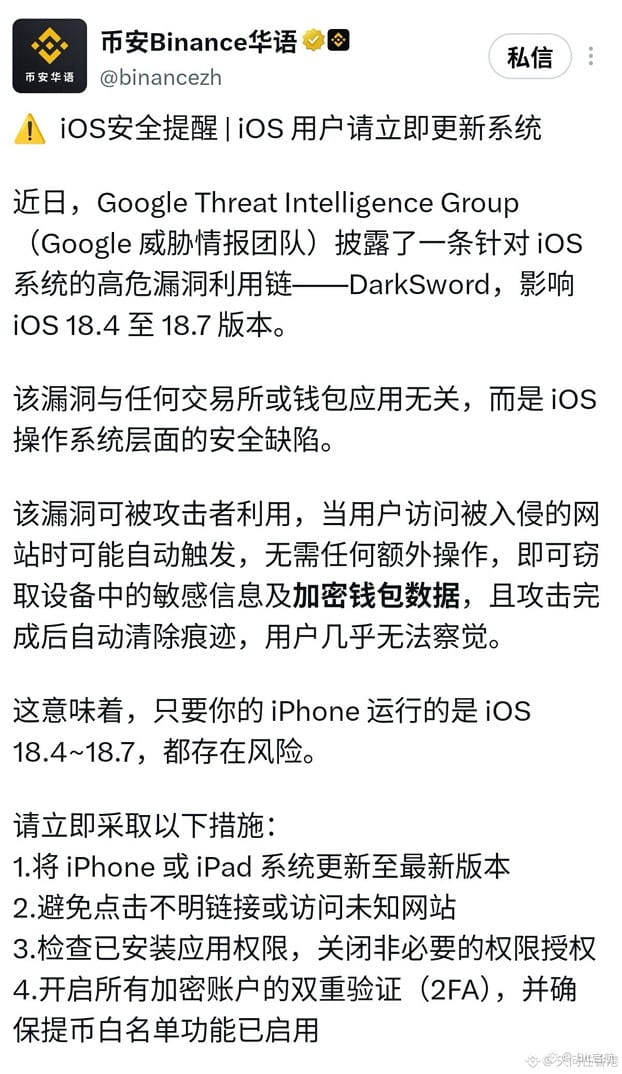
CZ今日提醒iPhone用戶儘快更新iOS:DarkSword是經惡意網站傳播的iOS漏洞鏈,可竊取設備敏感數據、威脅錢包安全,相關漏洞已隨蘋果更新修復。
CZ強調錢包App無法替系統升級,自託管就得自己負責安全。更新了嗎?
$BTC $ETH $BNB
#DarkSword #iOS #自託管
來源:CryptoEconomy
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
【事件追蹤】CZ喊話iPhone用戶速更iOS,防DarkSword
CZ今日提醒iPhone用戶儘快更新iOS:DarkSword是經惡意網站傳播的iOS漏洞鏈,可竊取設備敏感數據、威脅錢包安全,相關漏洞已隨蘋果更新修復。
CZ強調錢包App無法替系統升級,自託管就得自己負責安全。更新了嗎?
$BTC $ETH $BNB
#DarkSword #iOS #自託管
來源:CryptoEconomy
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
CZ今日提醒iPhone用戶儘快更新iOS:DarkSword是經惡意網站傳播的iOS漏洞鏈,可竊取設備敏感數據、威脅錢包安全,相關漏洞已隨蘋果更新修復。
CZ強調錢包App無法替系統升級,自託管就得自己負責安全。更新了嗎?
$BTC $ETH $BNB
#DarkSword #iOS #自託管
來源:CryptoEconomy
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。

·
--
刷到一條挺嚇人的:專門盯加密用戶的 iOS 漏洞利用工具包 DarkSword,又被翻出來了。
安全研究員和圈內人整理的口徑:打開惡意網站,Safari 就能中招——不用連錢包、也不用點簽名,就能摸到密碼、文件,還有錢包私鑰和助記詞。目前至少 18 個惡意站、20 多個受影響錢包,累計損失大約 557 萬美元;暗網上還有人在賣源碼,報價大約 3 萬美元。
CZ 也提醒了:趕緊更新 iOS,尤其是很久沒升系統的。錢包 App 替代不了系統更新,自託管就得自己扛安全。
蘋果對已知鏈路裏的漏洞已經陸續打過補丁——系統別拖着不升。#安全 #iOS
刷到一條挺嚇人的:專門盯加密用戶的 iOS 漏洞利用工具包 DarkSword,又被翻出來了。
安全研究員和圈內人整理的口徑:打開惡意網站,Safari 就能中招——不用連錢包、也不用點簽名,就能摸到密碼、文件,還有錢包私鑰和助記詞。目前至少 18 個惡意站、20 多個受影響錢包,累計損失大約 557 萬美元;暗網上還有人在賣源碼,報價大約 3 萬美元。
CZ 也提醒了:趕緊更新 iOS,尤其是很久沒升系統的。錢包 App 替代不了系統更新,自託管就得自己扛安全。
蘋果對已知鏈路裏的漏洞已經陸續打過補丁——系統別拖着不升。#安全 #iOS
安全研究員和圈內人整理的口徑:打開惡意網站,Safari 就能中招——不用連錢包、也不用點簽名,就能摸到密碼、文件,還有錢包私鑰和助記詞。目前至少 18 個惡意站、20 多個受影響錢包,累計損失大約 557 萬美元;暗網上還有人在賣源碼,報價大約 3 萬美元。
CZ 也提醒了:趕緊更新 iOS,尤其是很久沒升系統的。錢包 App 替代不了系統更新,自託管就得自己扛安全。
蘋果對已知鏈路裏的漏洞已經陸續打過補丁——系統別拖着不升。#安全 #iOS
64
🚨 突發新聞
幣安創始人 CZ 向 iOS 用戶發出了緊急安全警告。
據報道,一種名爲“DarkSword”的新漏洞已經出現,攻擊者可能通過一個簡單的 Safari 鏈接入侵 iOS 設備。
CZ 呼籲用戶立即更新 iOS 設備,尤其是那些長期未更新軟件的用戶。
他還強調了一條重要的安全信息:
“沒有任何錢包軟件能夠更新你的操作系統。自我託管意味着自我負責。”
⚠️ 加密貨幣用戶絕不應忽視設備安全。保護錢包,首先要保護好設備。
保持警惕,並及時更新軟件。
#加密貨幣 #安全 #幣安 #DarkSword #iOS $PIEVERSE
{alpha}(560x0e63b9c287e32a05e6b9ab8ee8df88a2760225a9)
🚨 突發新聞
幣安創始人 CZ 向 iOS 用戶發出了緊急安全警告。
據報道,一種名爲“DarkSword”的新漏洞已經出現,攻擊者可能通過一個簡單的 Safari 鏈接入侵 iOS 設備。
CZ 呼籲用戶立即更新 iOS 設備,尤其是那些長期未更新軟件的用戶。
他還強調了一條重要的安全信息:
“沒有任何錢包軟件能夠更新你的操作系統。自我託管意味着自我負責。”
⚠️ 加密貨幣用戶絕不應忽視設備安全。保護錢包,首先要保護好設備。
保持警惕,並及時更新軟件。
#加密貨幣 #安全 #幣安 #DarkSword #iOS $PIEVERSE
幣安創始人 CZ 向 iOS 用戶發出了緊急安全警告。
據報道,一種名爲“DarkSword”的新漏洞已經出現,攻擊者可能通過一個簡單的 Safari 鏈接入侵 iOS 設備。
CZ 呼籲用戶立即更新 iOS 設備,尤其是那些長期未更新軟件的用戶。
他還強調了一條重要的安全信息:
“沒有任何錢包軟件能夠更新你的操作系統。自我託管意味着自我負責。”
⚠️ 加密貨幣用戶絕不應忽視設備安全。保護錢包,首先要保護好設備。
保持警惕,並及時更新軟件。
#加密貨幣 #安全 #幣安 #DarkSword #iOS $PIEVERSE
273

·
--
🚨 加密貨幣安全警報:你的加密貨幣在手機上真的安全嗎?
iPhone 上的 Trust Wallet 用戶報告稱,加密貨幣不翼而飛。專家懷疑有間諜軟件能夠竊取敏感信息。
據 Security Alliance 稱,一週內發生了四起 iOS 安全事件,造成約 434,000 美元的損失。隨後又報告了六起案件,另造成 127,000 美元的損失。
DarkSword 是被懷疑的威脅之一。這款工具可能會利用某些舊版本 #iOS 中的漏洞。
最令人擔憂的是什麼?你的手機可能在你毫無察覺的情況下遭到入侵。而在加密貨幣世界裏,一個安全漏洞就可能讓你損失慘重。
#安全
🚨 加密貨幣安全警報:你的加密貨幣在手機上真的安全嗎?
iPhone 上的 Trust Wallet 用戶報告稱,加密貨幣不翼而飛。專家懷疑有間諜軟件能夠竊取敏感信息。
據 Security Alliance 稱,一週內發生了四起 iOS 安全事件,造成約 434,000 美元的損失。隨後又報告了六起案件,另造成 127,000 美元的損失。
DarkSword 是被懷疑的威脅之一。這款工具可能會利用某些舊版本 #iOS 中的漏洞。
最令人擔憂的是什麼?你的手機可能在你毫無察覺的情況下遭到入侵。而在加密貨幣世界裏,一個安全漏洞就可能讓你損失慘重。
#安全
iPhone 上的 Trust Wallet 用戶報告稱,加密貨幣不翼而飛。專家懷疑有間諜軟件能夠竊取敏感信息。
據 Security Alliance 稱,一週內發生了四起 iOS 安全事件,造成約 434,000 美元的損失。隨後又報告了六起案件,另造成 127,000 美元的損失。
DarkSword 是被懷疑的威脅之一。這款工具可能會利用某些舊版本 #iOS 中的漏洞。
最令人擔憂的是什麼?你的手機可能在你毫無察覺的情況下遭到入侵。而在加密貨幣世界裏,一個安全漏洞就可能讓你損失慘重。
#安全
4
5.3k

·
--
🔴 $BTC iOS 木馬警報:DARK SWORD 正在竊取密鑰!🚨
🛡️ DarkSword 正盯上 iPhone 和 iPad 錢包,直接從鑰匙串中竊取私鑰。📊 這種惡意軟件能繞過沙盒防護,在你察覺到安全漏洞之前,就劫持備忘錄和本地錢包文件。🦈 精明的資金持有者已經開始手忙腳亂地將資產轉移到僅使用硬件的錢包中,而市場其他人則在觀望事態發展。💡 立即更新 iOS,檢查所有已安裝的應用,並考慮將重要資產從移動設備中轉移出去。
💬 你如何加固自己的加密資產,以抵禦這波 iOS 攻擊?👇
⚠️ 本內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #iOS #Crypto #Alert
🛡️ 🔥
🔴 $BTC iOS 木馬警報:DARK SWORD 正在竊取密鑰!🚨
🛡️ DarkSword 正盯上 iPhone 和 iPad 錢包,直接從鑰匙串中竊取私鑰。📊 這種惡意軟件能繞過沙盒防護,在你察覺到安全漏洞之前,就劫持備忘錄和本地錢包文件。🦈 精明的資金持有者已經開始手忙腳亂地將資產轉移到僅使用硬件的錢包中,而市場其他人則在觀望事態發展。💡 立即更新 iOS,檢查所有已安裝的應用,並考慮將重要資產從移動設備中轉移出去。
💬 你如何加固自己的加密資產,以抵禦這波 iOS 攻擊?👇
⚠️ 本內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #iOS #Crypto #Alert
🛡️ 🔥
🛡️ DarkSword 正盯上 iPhone 和 iPad 錢包,直接從鑰匙串中竊取私鑰。📊 這種惡意軟件能繞過沙盒防護,在你察覺到安全漏洞之前,就劫持備忘錄和本地錢包文件。🦈 精明的資金持有者已經開始手忙腳亂地將資產轉移到僅使用硬件的錢包中,而市場其他人則在觀望事態發展。💡 立即更新 iOS,檢查所有已安裝的應用,並考慮將重要資產從移動設備中轉移出去。
💬 你如何加固自己的加密資產,以抵禦這波 iOS 攻擊?👇
⚠️ 本內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #iOS #Crypto #Alert
🛡️ 🔥
20

文章
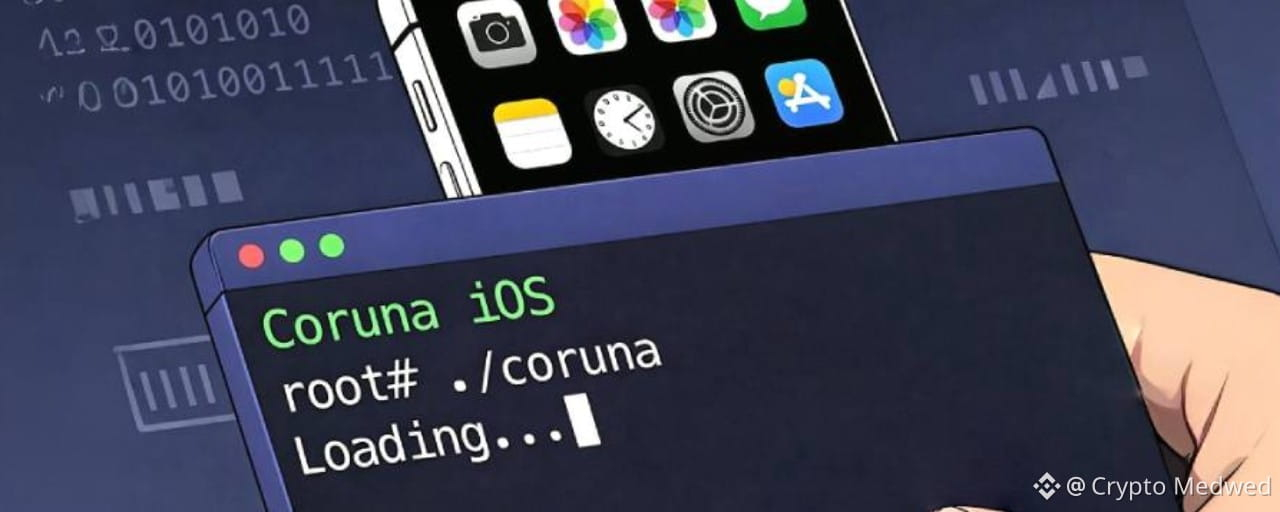
注意!你的加密貨幣可能直接從智能手機上被盜!❗️ 近日有消息稱,安裝在同一部 iPhone 上的 Trust Wallet 和 Keeper(原 Tonkeeper)錢包遭遇加密貨幣盜竊。據推測,攻擊者通過 iOS 漏洞獲得了設備本身的訪問權限。DarkSword 和 Coruna 漏洞利用工具受到懷疑,但目前尚無證據證實它們在此次事件中確實被使用。
注意!你的加密貨幣可能直接從智能手機上被盜!
❗️ 近日有消息稱,安裝在同一部 iPhone 上的 Trust Wallet 和 Keeper(原 Tonkeeper)錢包遭遇加密貨幣盜竊。據推測,攻擊者通過 iOS 漏洞獲得了設備本身的訪問權限。DarkSword 和 Coruna 漏洞利用工具受到懷疑,但目前尚無證據證實它們在此次事件中確實被使用。
2.9k
·
--
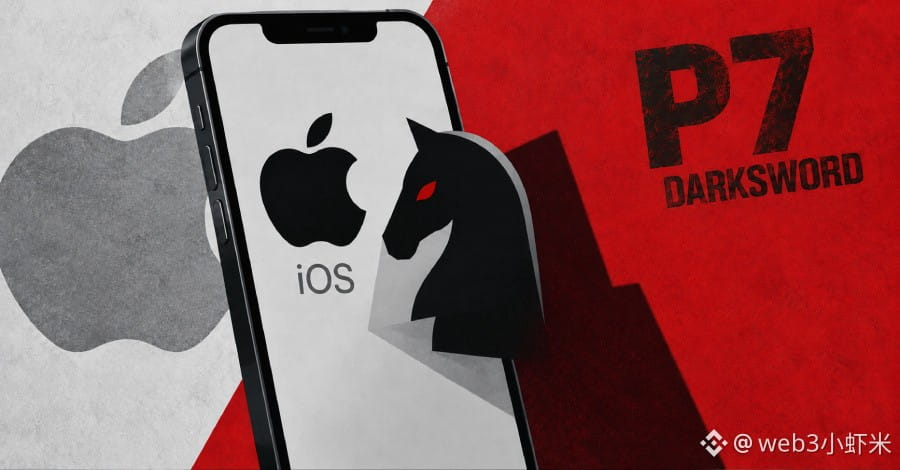
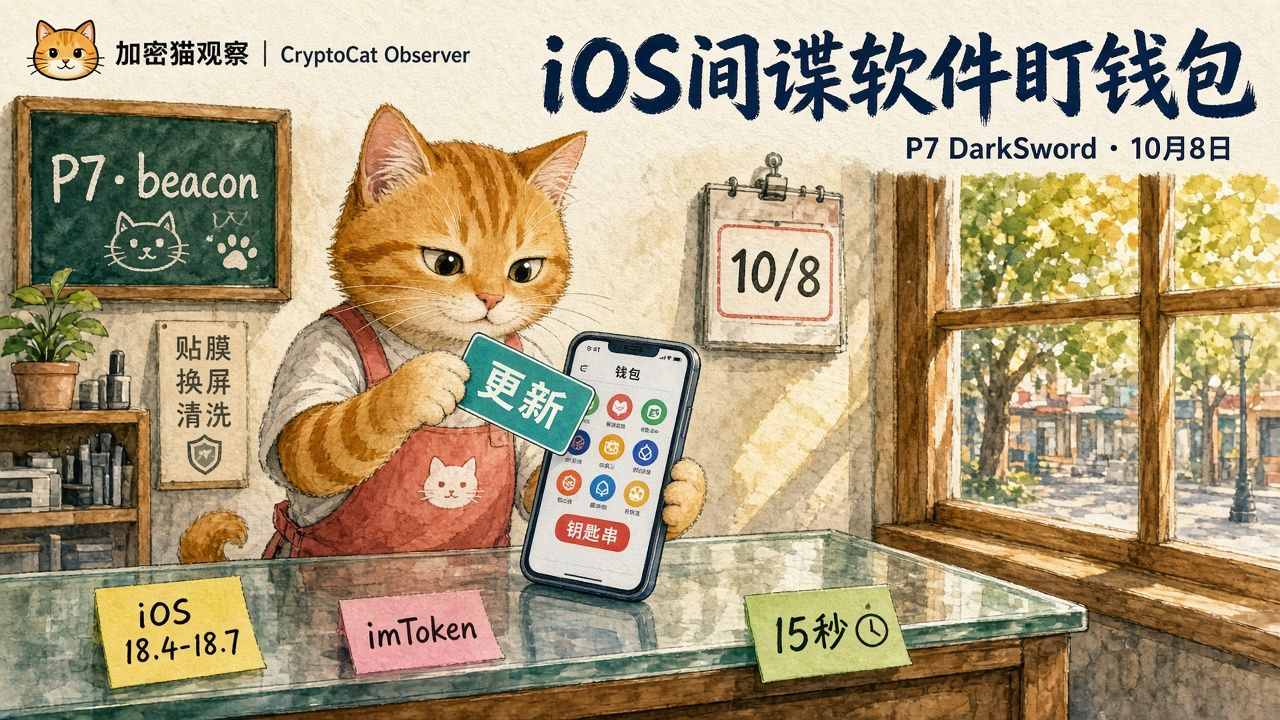
移動安全公司 iVerify 於10月8日發佈調查報告:其在8月處置的一次感染中確認此前未見的 DarkSword iOS 漏洞利用套件變種,命名爲 P7 DarkSword。與常見變種相比,P7 縮小機上痕跡,增加在設備本地提取鑰匙串與加密錢包數據,並加入與攻擊者基礎設施的雙向指揮控制(C2)。植入體注入 SpringBoard,默認約每15秒向 /beacon 輪詢任務;指令含 wallet_scan(掃描已裝錢包應用)與 wallet_extract(提取 imToken 等相關錢包數據),還可外傳筆記、相冊與鑰匙串 JSON。
The Hacker News 於10月11日跟進稱,該家族面向未打補丁的 iOS 18.4–18.7 設備;另有關聯投放路徑通過過期電商追蹤域名把訪客導向僞加密交易頁並下發利用鏈。公開建議是儘快升級到廠商已修復版本;若設備曾被入侵,應將資產遷至新錢包並重新生成助記詞。此爲供應鏈之外的軟件側錢包竊密事實更新,與硬件植入調查相互獨立。
#安全 #iOS #钱包 不構成投資建議
移動安全公司 iVerify 於10月8日發佈調查報告:其在8月處置的一次感染中確認此前未見的 DarkSword iOS 漏洞利用套件變種,命名爲 P7 DarkSword。與常見變種相比,P7 縮小機上痕跡,增加在設備本地提取鑰匙串與加密錢包數據,並加入與攻擊者基礎設施的雙向指揮控制(C2)。植入體注入 SpringBoard,默認約每15秒向 /beacon 輪詢任務;指令含 wallet_scan(掃描已裝錢包應用)與 wallet_extract(提取 imToken 等相關錢包數據),還可外傳筆記、相冊與鑰匙串 JSON。
The Hacker News 於10月11日跟進稱,該家族面向未打補丁的 iOS 18.4–18.7 設備;另有關聯投放路徑通過過期電商追蹤域名把訪客導向僞加密交易頁並下發利用鏈。公開建議是儘快升級到廠商已修復版本;若設備曾被入侵,應將資產遷至新錢包並重新生成助記詞。此爲供應鏈之外的軟件側錢包竊密事實更新,與硬件植入調查相互獨立。
#安全 #iOS #钱包 不構成投資建議
The Hacker News 於10月11日跟進稱,該家族面向未打補丁的 iOS 18.4–18.7 設備;另有關聯投放路徑通過過期電商追蹤域名把訪客導向僞加密交易頁並下發利用鏈。公開建議是儘快升級到廠商已修復版本;若設備曾被入侵,應將資產遷至新錢包並重新生成助記詞。此爲供應鏈之外的軟件側錢包竊密事實更新,與硬件植入調查相互獨立。
#安全 #iOS #钱包 不構成投資建議
122

·
--
五年了,Fortnite終於殺回iOS App Store!Epic和蘋果這官司打得夠久,現在除了澳大利亞基本全球都能玩了。庫克:這波我虧麻了 蒂姆:這波我贏麻了 #Fortnite #iOS
五年了,Fortnite終於殺回iOS App Store!Epic和蘋果這官司打得夠久,現在除了澳大利亞基本全球都能玩了。庫克:這波我虧麻了 蒂姆:這波我贏麻了 #Fortnite #iOS
55
SlowMist 尚未確認通過 iPhone 的 Safari 進行的此次攻擊是否導致了加密貨幣被盜。所分析的惡意軟件利用了已在 iOS 18.4–18.6.2 中修復的漏洞,目前尚不清楚其是否適用於 iOS 26.5。該公司對可能的損失仍保持沉默。
#SlowMist #iOS #CryptoSecurity #BinanceSquare
閱讀更多:https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
SlowMist 尚未確認通過 iPhone 的 Safari 進行的此次攻擊是否導致了加密貨幣被盜。所分析的惡意軟件利用了已在 iOS 18.4–18.6.2 中修復的漏洞,目前尚不清楚其是否適用於 iOS 26.5。該公司對可能的損失仍保持沉默。
#SlowMist #iOS #CryptoSecurity #BinanceSquare
閱讀更多:https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
閱讀更多:https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
78
·
--
文章
突發:Darksword 瞄準 iOS 26.5 錢包——加密世界岌岌可危洪水已經開始。SlowMist 最新警報顯示,攻擊者已劫持 Darksword 漏洞利用鏈,入侵 iOS 26.5 設備,從自我託管錢包中竊取私鑰。在一份令人不寒而慄的聲明中,首席信息安全官 23pds 警告稱,該攻擊途徑繞過了蘋果最新的安全補丁,導致數百萬用戶面臨暴露風險。
這不是傳聞;這是一個確鑿的事實——Darksword 鏈曾一度沉寂,如今已被重新工程化以利用最新的 iOS 更新。後果是什麼?所有擁有加密錢包的 iOS 用戶現在都可能成爲潛在目標,且隨着信心受損,市場可能出現突然下跌。#iOS #Darksword #CryptoSecurity
突發:Darksword 瞄準 iOS 26.5 錢包——加密世界岌岌可危
洪水已經開始。SlowMist 最新警報顯示,攻擊者已劫持 Darksword 漏洞利用鏈,入侵 iOS 26.5 設備,從自我託管錢包中竊取私鑰。在一份令人不寒而慄的聲明中,首席信息安全官 23pds 警告稱,該攻擊途徑繞過了蘋果最新的安全補丁,導致數百萬用戶面臨暴露風險。
這不是傳聞;這是一個確鑿的事實——Darksword 鏈曾一度沉寂,如今已被重新工程化以利用最新的 iOS 更新。後果是什麼?所有擁有加密錢包的 iOS 用戶現在都可能成爲潛在目標,且隨着信心受損,市場可能出現突然下跌。#iOS #Darksword #CryptoSecurity
這不是傳聞;這是一個確鑿的事實——Darksword 鏈曾一度沉寂,如今已被重新工程化以利用最新的 iOS 更新。後果是什麼?所有擁有加密錢包的 iOS 用戶現在都可能成爲潛在目標,且隨着信心受損,市場可能出現突然下跌。#iOS #Darksword #CryptoSecurity
40
·
--
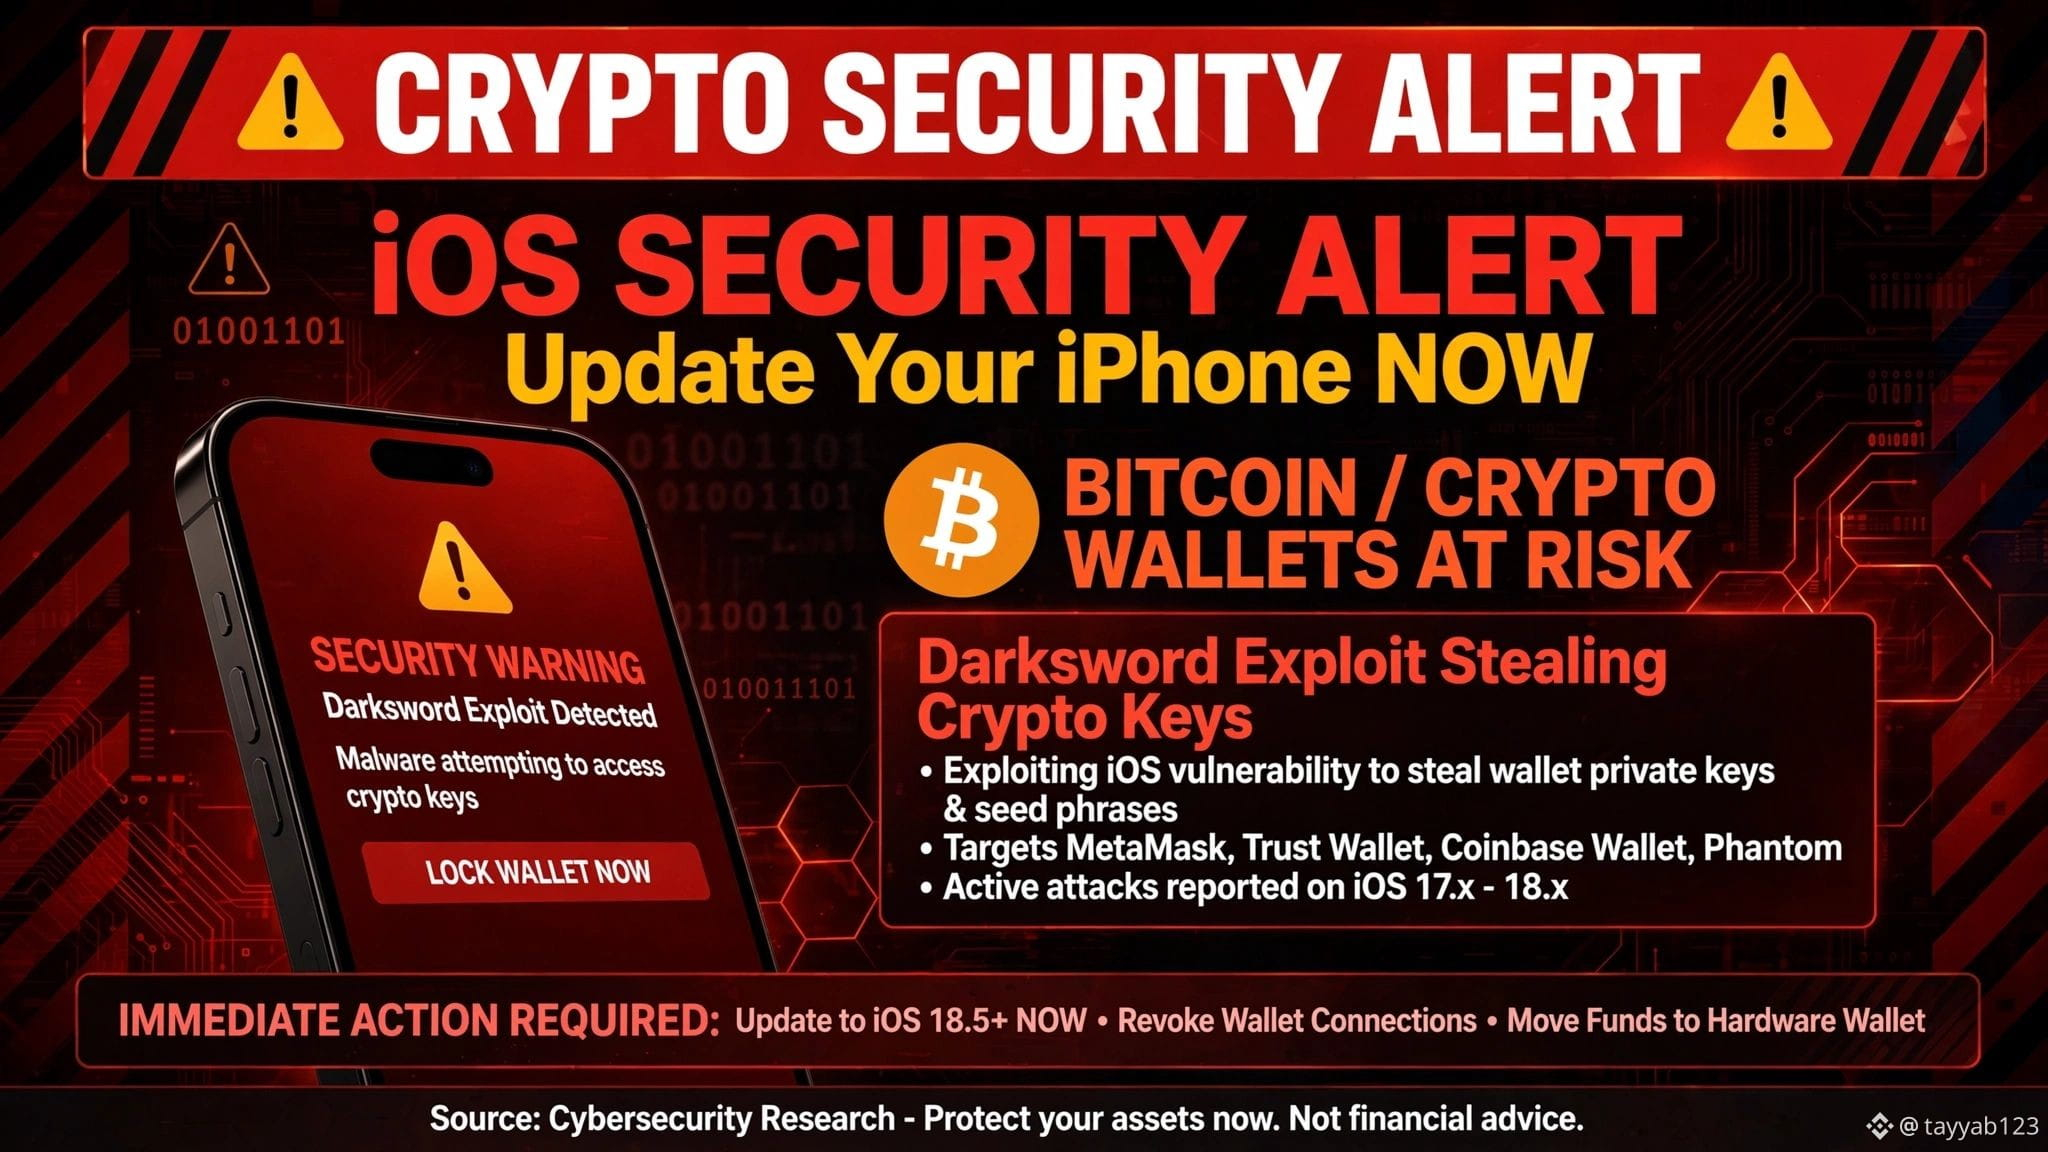
🚨 iOS 安全警報 - 加密用戶更新 NOW! 🚨
SlowMist 首席信息安全官提醒道:
Darksword 漏洞正在通過 Safari 入侵 iPhone!
- $IOST :12 至 26.5 的所有版本都存在風險
- 只需點一下惡意鏈接,就會竊取錢包的私鑰 & 助記詞
- MetaMask、Trust Wallet、Phantom 都是攻擊目標
Google 已確認:這 6 個漏洞形成了一條攻擊鏈,可獲取內核級別的訪問權限。
✅ 你該做什麼:
1. 立即將 iOS 更新到 26.7 / 18.7.3
2. 從不安裝 FomoPeek App v1.1-1.2(已發現爲惡意軟件)
3. 助記詞的截圖/不要保存在 Notes(筆記)中
4. 將資金轉移到硬件錢包
把下面也提醒你的朋友:他們如果在用 iPhone!
#CryptoSecurity #iOS #Bitcoin #Alert
🚨 iOS 安全警報 - 加密用戶更新 NOW! 🚨
SlowMist 首席信息安全官提醒道:
Darksword 漏洞正在通過 Safari 入侵 iPhone!
- $IOST :12 至 26.5 的所有版本都存在風險
- 只需點一下惡意鏈接,就會竊取錢包的私鑰 & 助記詞
- MetaMask、Trust Wallet、Phantom 都是攻擊目標
Google 已確認:這 6 個漏洞形成了一條攻擊鏈,可獲取內核級別的訪問權限。
✅ 你該做什麼:
1. 立即將 iOS 更新到 26.7 / 18.7.3
2. 從不安裝 FomoPeek App v1.1-1.2(已發現爲惡意軟件)
3. 助記詞的截圖/不要保存在 Notes(筆記)中
4. 將資金轉移到硬件錢包
把下面也提醒你的朋友:他們如果在用 iPhone!
#CryptoSecurity #iOS #Bitcoin #Alert
SlowMist 首席信息安全官提醒道:
Darksword 漏洞正在通過 Safari 入侵 iPhone!
- $IOST :12 至 26.5 的所有版本都存在風險
- 只需點一下惡意鏈接,就會竊取錢包的私鑰 & 助記詞
- MetaMask、Trust Wallet、Phantom 都是攻擊目標
Google 已確認:這 6 個漏洞形成了一條攻擊鏈,可獲取內核級別的訪問權限。
✅ 你該做什麼:
1. 立即將 iOS 更新到 26.7 / 18.7.3
2. 從不安裝 FomoPeek App v1.1-1.2(已發現爲惡意軟件)
3. 助記詞的截圖/不要保存在 Notes(筆記)中
4. 將資金轉移到硬件錢包
把下面也提醒你的朋友:他們如果在用 iPhone!
#CryptoSecurity #iOS #Bitcoin #Alert
131
·
--
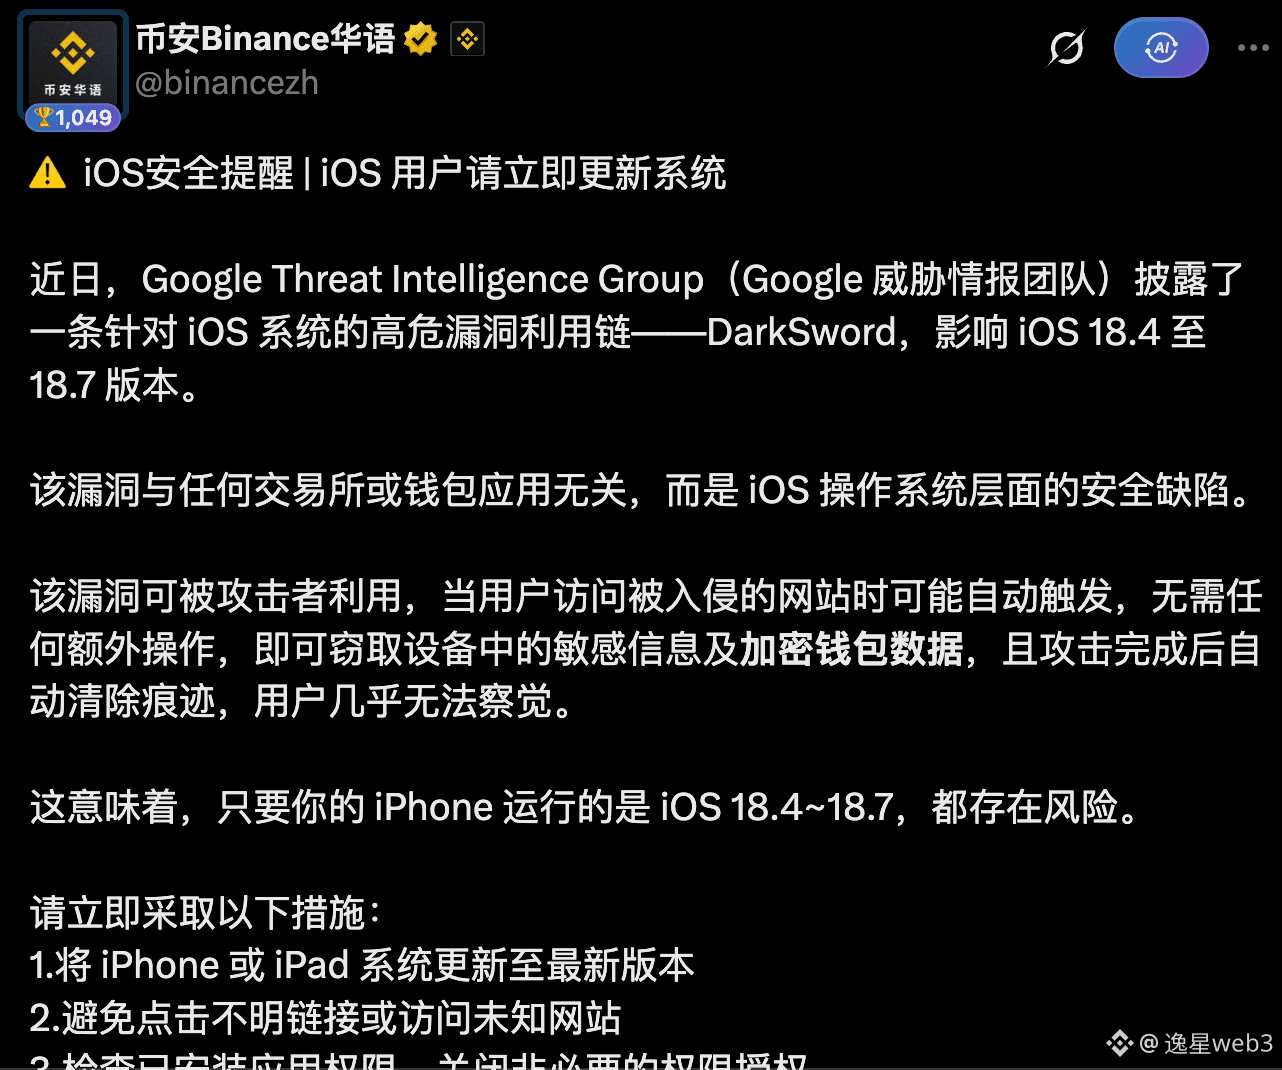
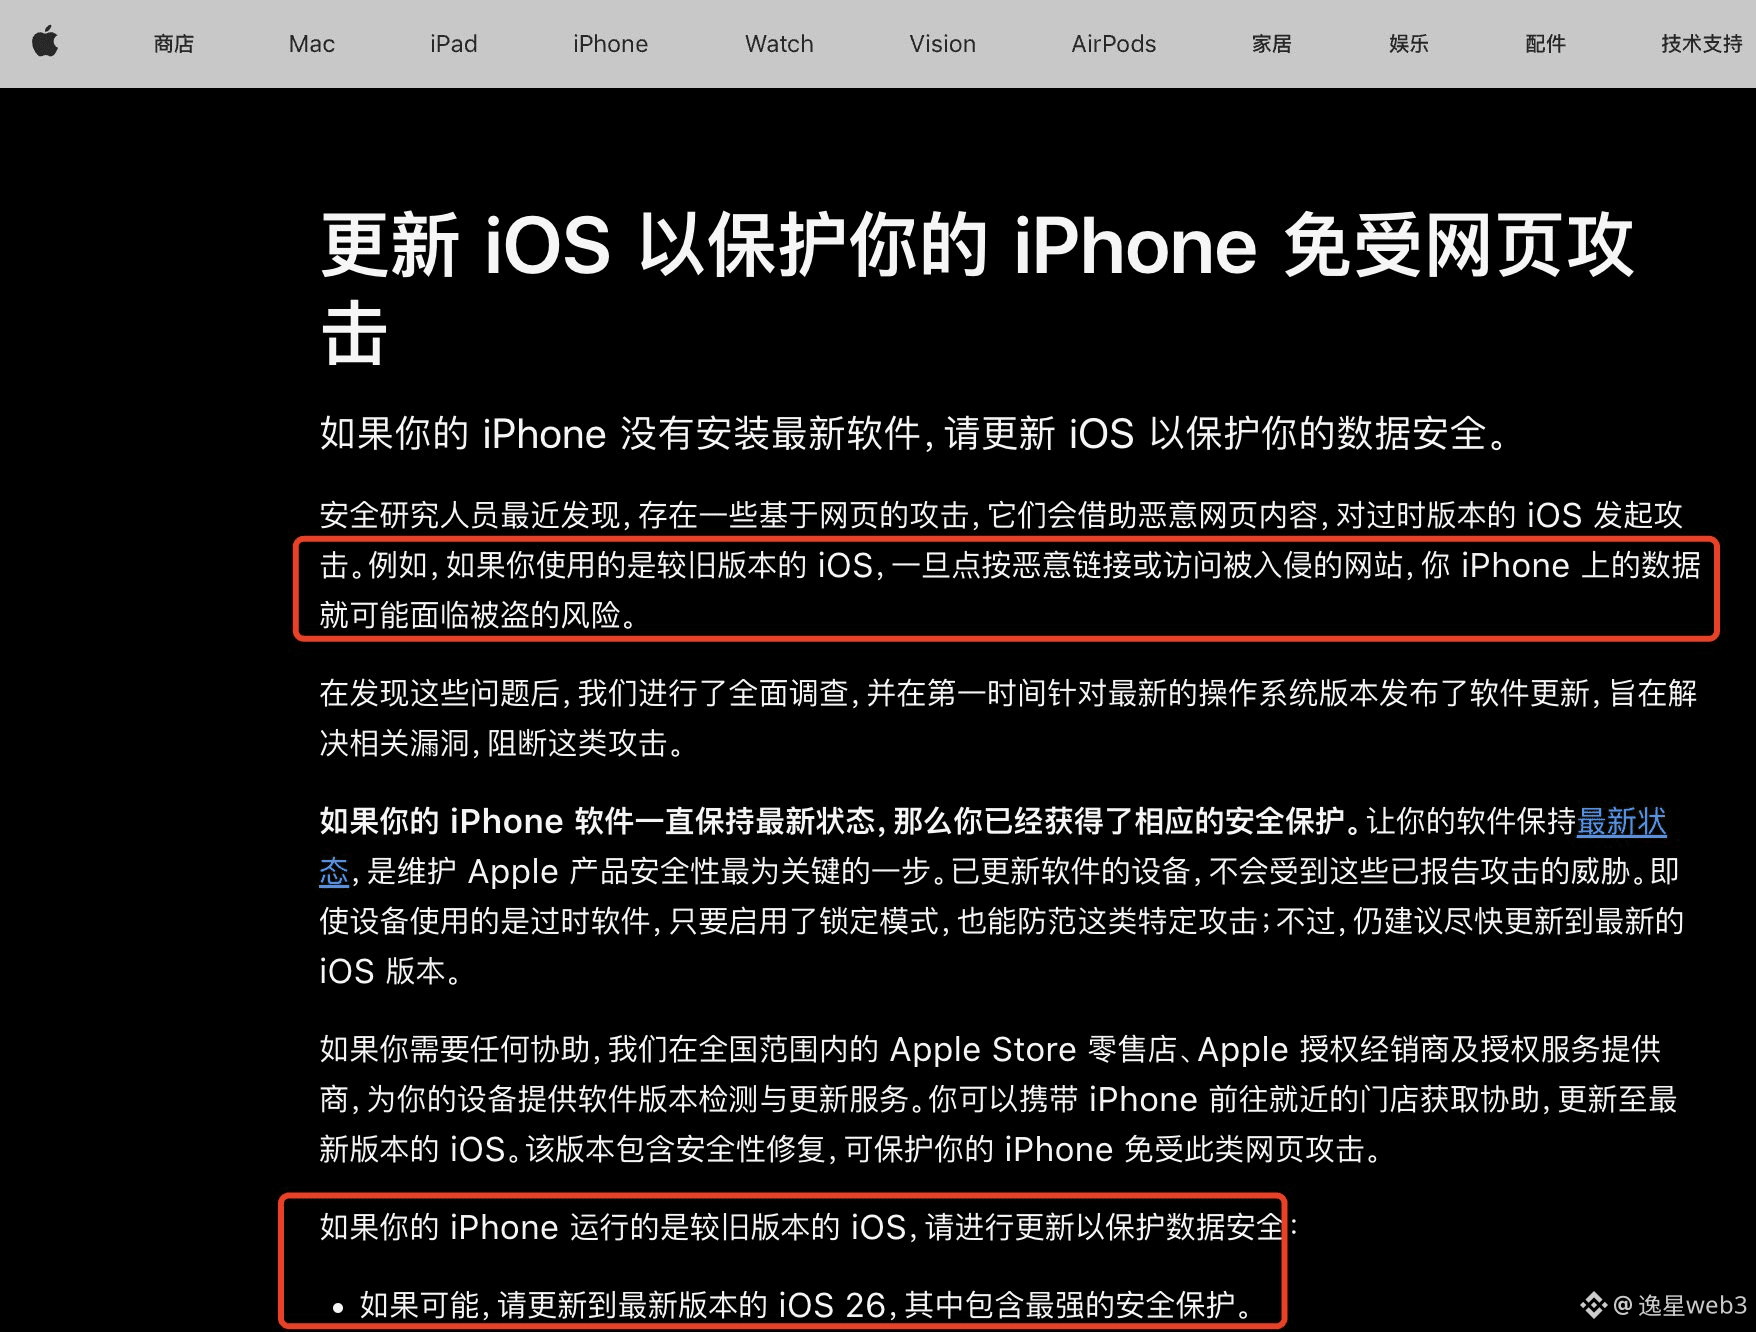
幣安 3 月就提醒了 IOS 舊版存在漏洞 ⚠️
這次 FomoPeek 可能是利用了早就發現的 IOS 高危漏洞 — DarkSword:
用戶不需要下載特定 APP,只要 Safari 網頁點擊某個鏈接,
惡意代碼就會執行,盜取用戶 iPhone 上的數據
當時,幣安、Google、蘋果都有提醒 IOS 用戶升級系統:
Google 在 3 月關於 IOS 漏洞 DarkSword 的研究
Google 觀察到,攻擊者能獲得不限於:
郵件、通話記錄、聯繫人
設備 Keychain
照片、備忘錄、iCloud Drive
Safari 歷史、書籤和 Cookie
加密貨幣錢包數據
已安裝的 APP 列表和 APP 全部文件
Apple 在 4 月的安全公告中,提醒用戶升級到最新系統
但並未提及漏洞名稱和泄漏範圍,只是提醒用戶儘快升級
也就是說,FomoPeek 只是一個入口,讓用戶以爲 App Store 下載的 APP 是安全的
即使未安裝 APP,點擊 Safari 中的不明鏈接,依然可能被執行惡意代碼
所以,所有 IOS 26 以下的用戶都應該更新到 IOS 26.7 或 IOS 27
#iOS #安全漏洞
幣安 3 月就提醒了 IOS 舊版存在漏洞 ⚠️
這次 FomoPeek 可能是利用了早就發現的 IOS 高危漏洞 — DarkSword:
用戶不需要下載特定 APP,只要 Safari 網頁點擊某個鏈接,
惡意代碼就會執行,盜取用戶 iPhone 上的數據
當時,幣安、Google、蘋果都有提醒 IOS 用戶升級系統:
Google 在 3 月關於 IOS 漏洞 DarkSword 的研究
Google 觀察到,攻擊者能獲得不限於:
郵件、通話記錄、聯繫人
設備 Keychain
照片、備忘錄、iCloud Drive
Safari 歷史、書籤和 Cookie
加密貨幣錢包數據
已安裝的 APP 列表和 APP 全部文件
Apple 在 4 月的安全公告中,提醒用戶升級到最新系統
但並未提及漏洞名稱和泄漏範圍,只是提醒用戶儘快升級
也就是說,FomoPeek 只是一個入口,讓用戶以爲 App Store 下載的 APP 是安全的
即使未安裝 APP,點擊 Safari 中的不明鏈接,依然可能被執行惡意代碼
所以,所有 IOS 26 以下的用戶都應該更新到 IOS 26.7 或 IOS 27
#iOS #安全漏洞
這次 FomoPeek 可能是利用了早就發現的 IOS 高危漏洞 — DarkSword:
用戶不需要下載特定 APP,只要 Safari 網頁點擊某個鏈接,
惡意代碼就會執行,盜取用戶 iPhone 上的數據
當時,幣安、Google、蘋果都有提醒 IOS 用戶升級系統:
Google 在 3 月關於 IOS 漏洞 DarkSword 的研究
Google 觀察到,攻擊者能獲得不限於:
郵件、通話記錄、聯繫人
設備 Keychain
照片、備忘錄、iCloud Drive
Safari 歷史、書籤和 Cookie
加密貨幣錢包數據
已安裝的 APP 列表和 APP 全部文件
Apple 在 4 月的安全公告中,提醒用戶升級到最新系統
但並未提及漏洞名稱和泄漏範圍,只是提醒用戶儘快升級
也就是說,FomoPeek 只是一個入口,讓用戶以爲 App Store 下載的 APP 是安全的
即使未安裝 APP,點擊 Safari 中的不明鏈接,依然可能被執行惡意代碼
所以,所有 IOS 26 以下的用戶都應該更新到 IOS 26.7 或 IOS 27
#iOS #安全漏洞
逸星web3
·
--
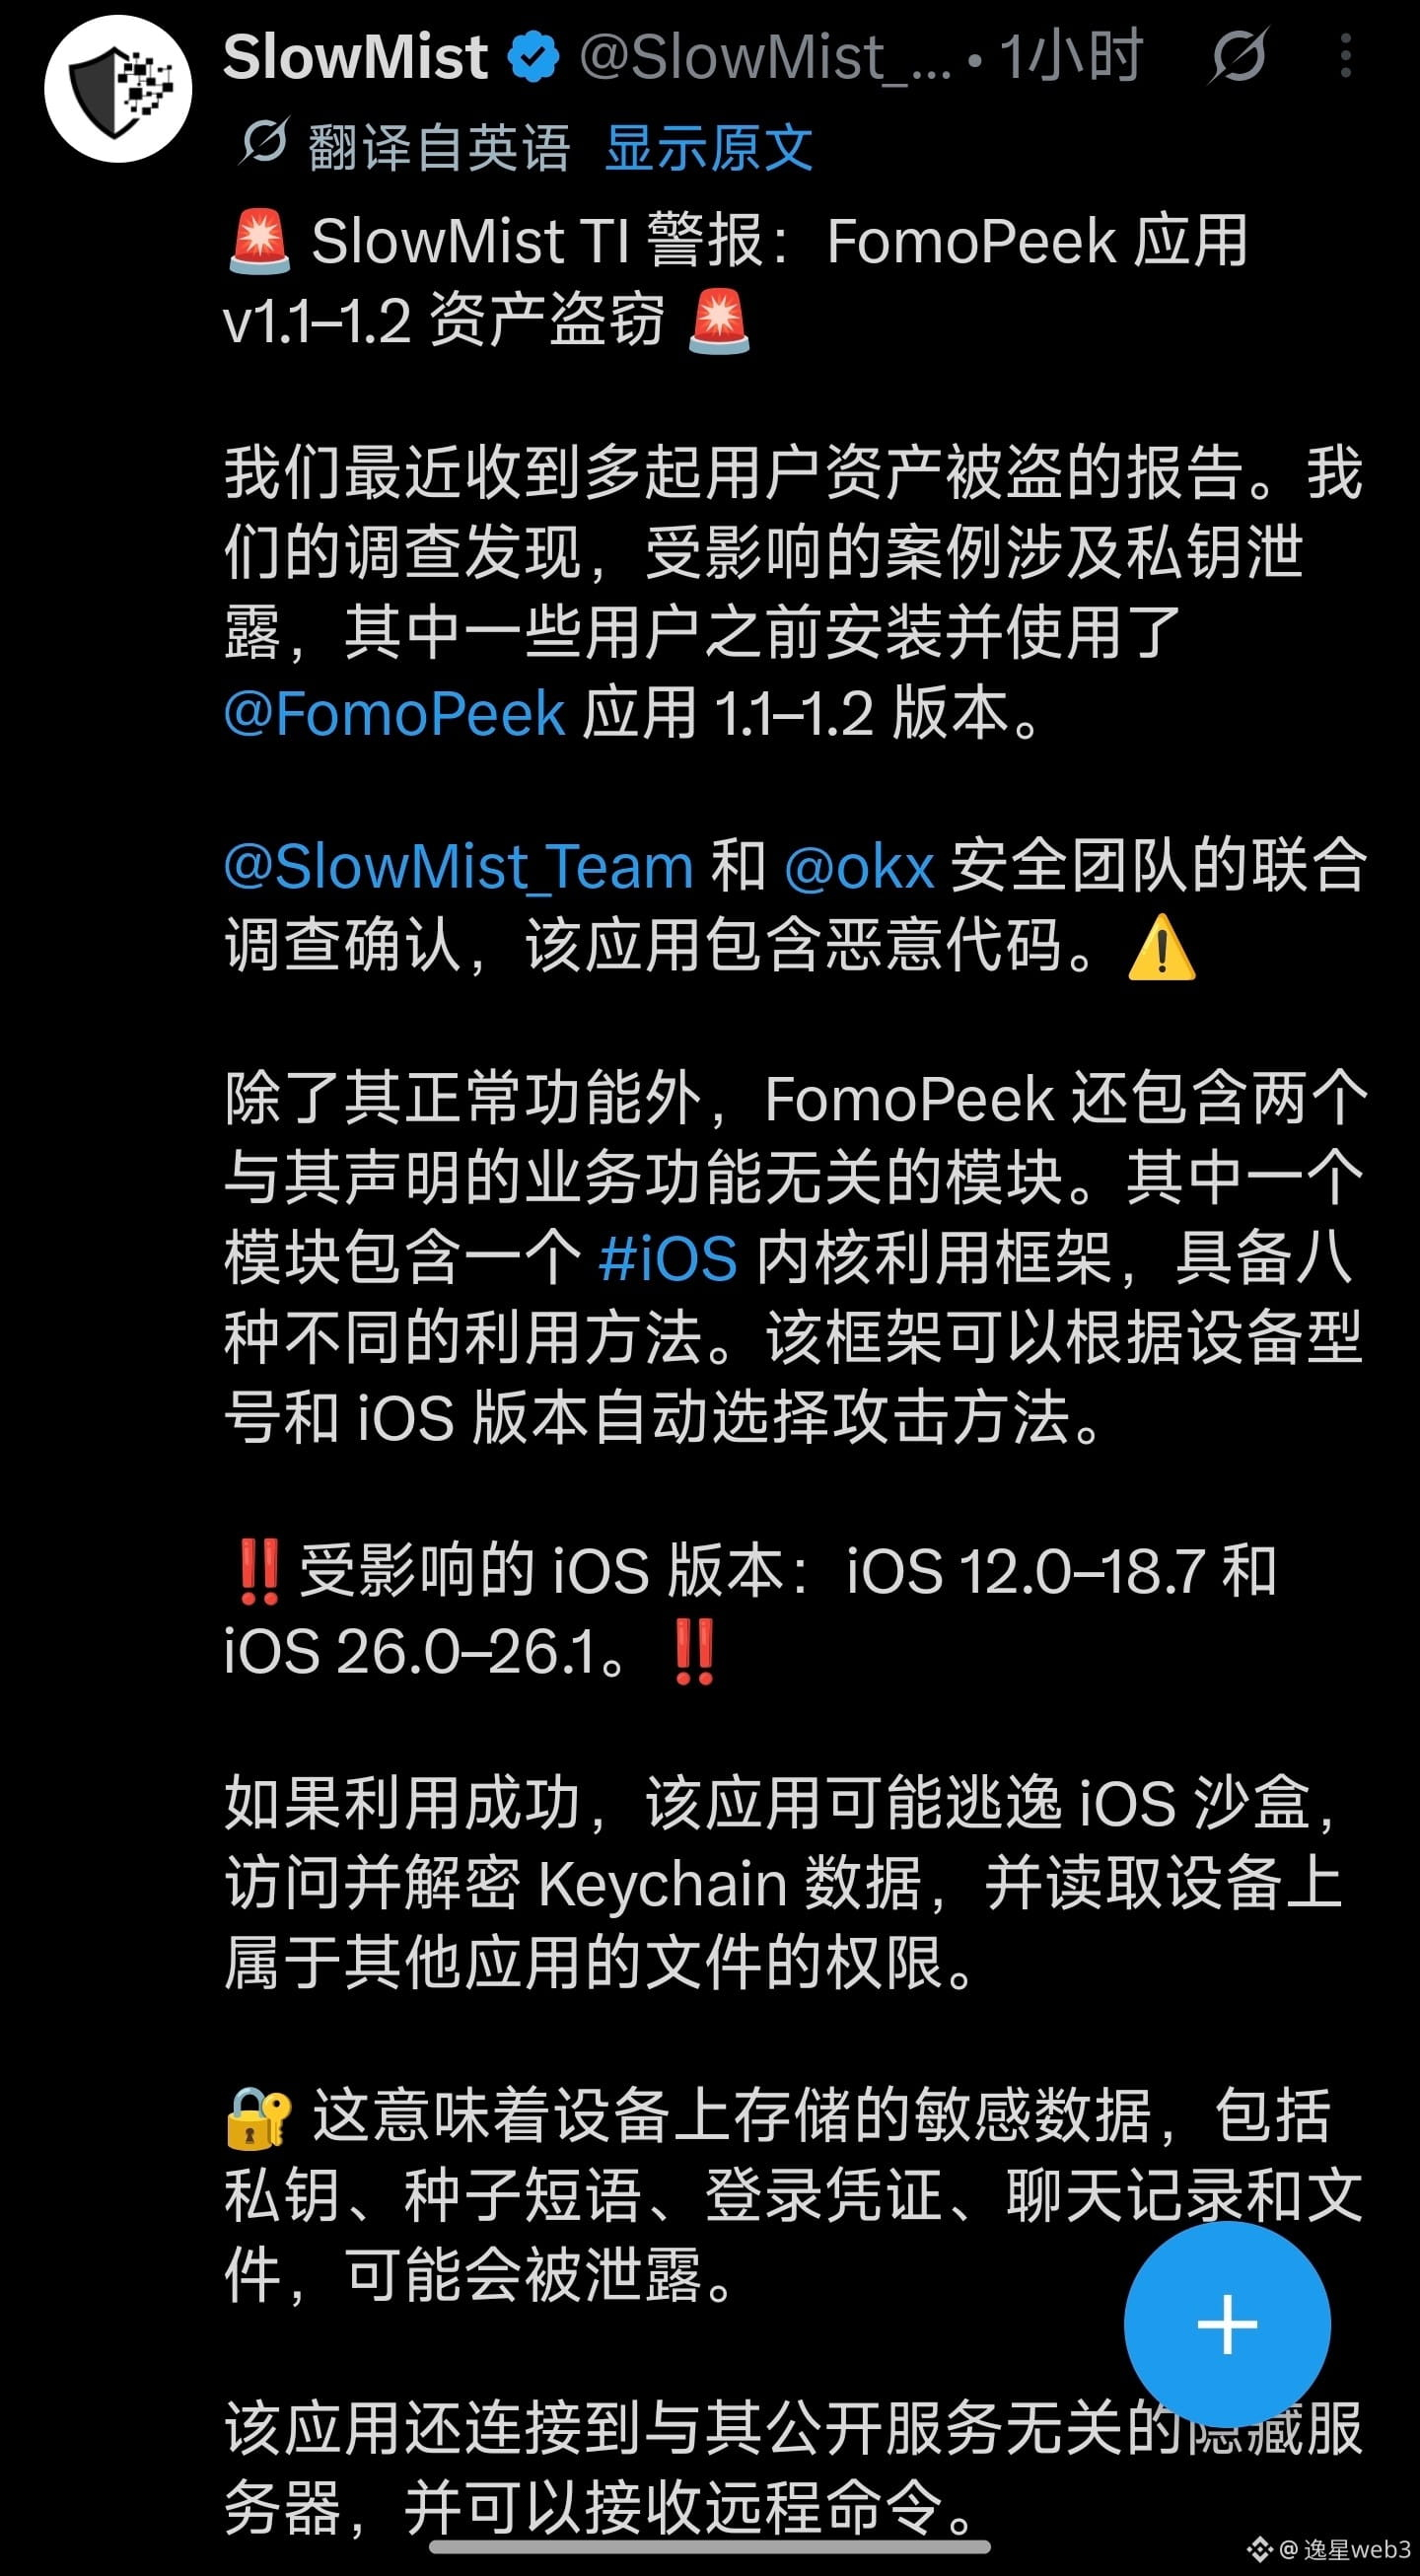
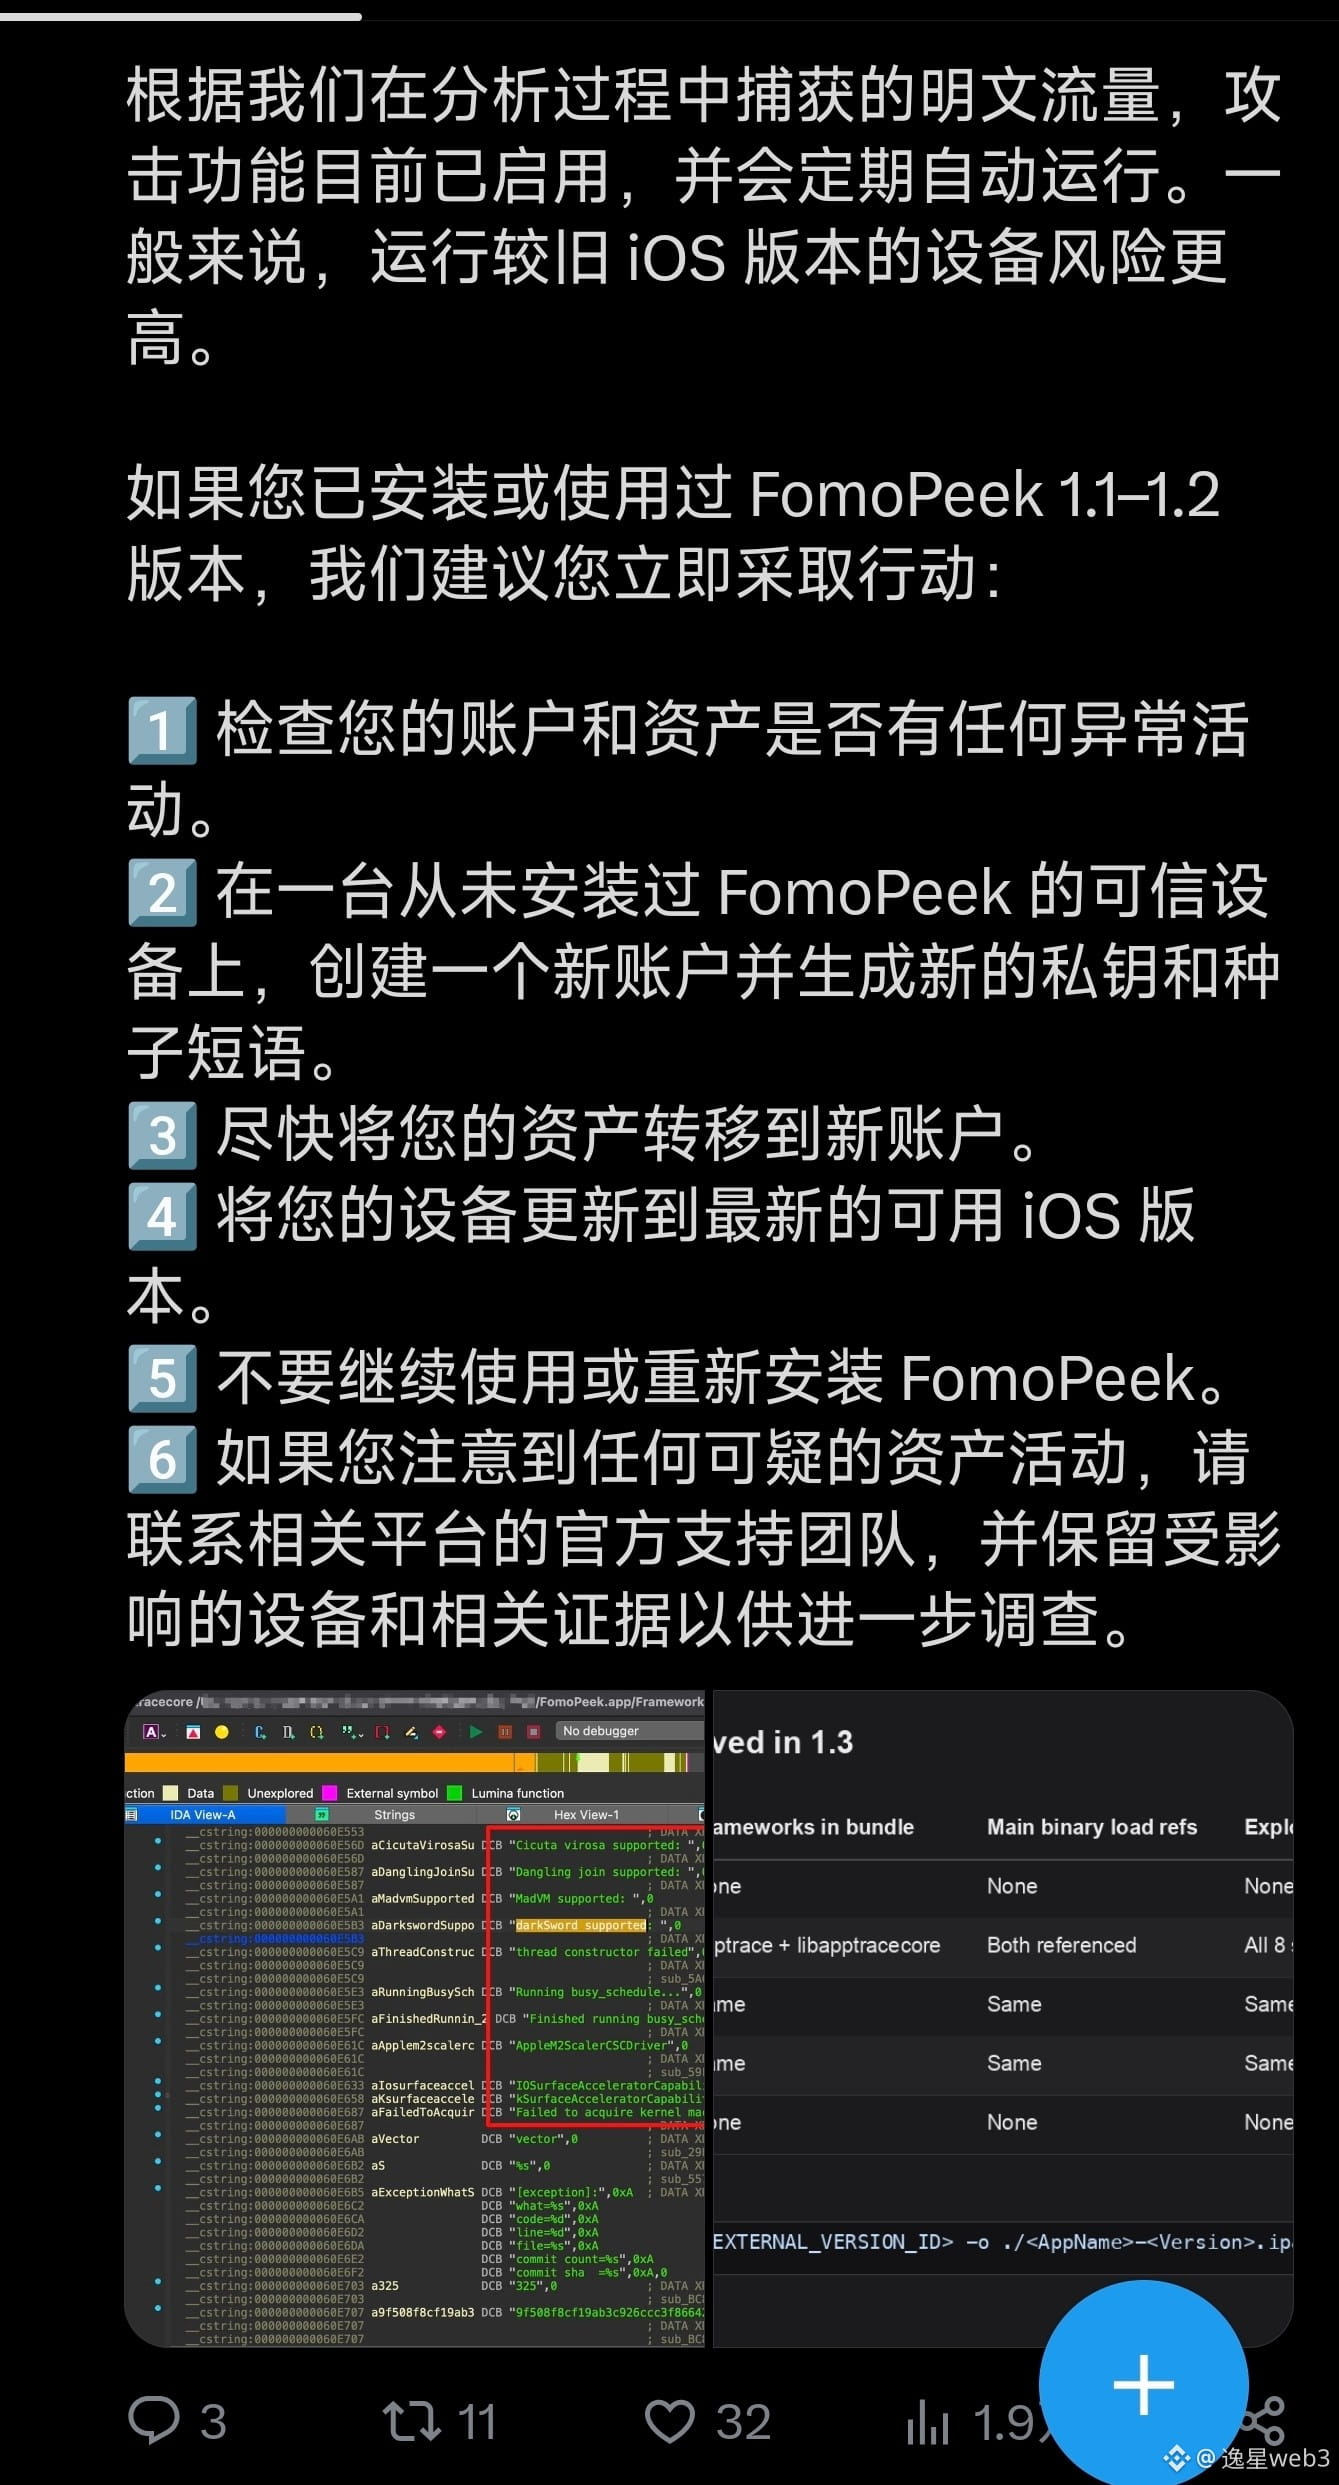
IOS 系統也不是絕對安全,
APP Store 下載的軟件也會藏 “毒”
有人助記詞 存在備忘錄中,被盜了 6000 u
✨ 牢記:
1️⃣ 及時更新 IOS 版本
這次 IOS 26.1 也出現漏洞
2️⃣ 助記詞寫紙上最安全
#iOS #安全漏洞
APP Store 下載的軟件也會藏 “毒”
有人助記詞 存在備忘錄中,被盜了 6000 u
✨ 牢記:
1️⃣ 及時更新 IOS 版本
這次 IOS 26.1 也出現漏洞
2️⃣ 助記詞寫紙上最安全
#iOS #安全漏洞
3
4
2.3k
·
--
文章
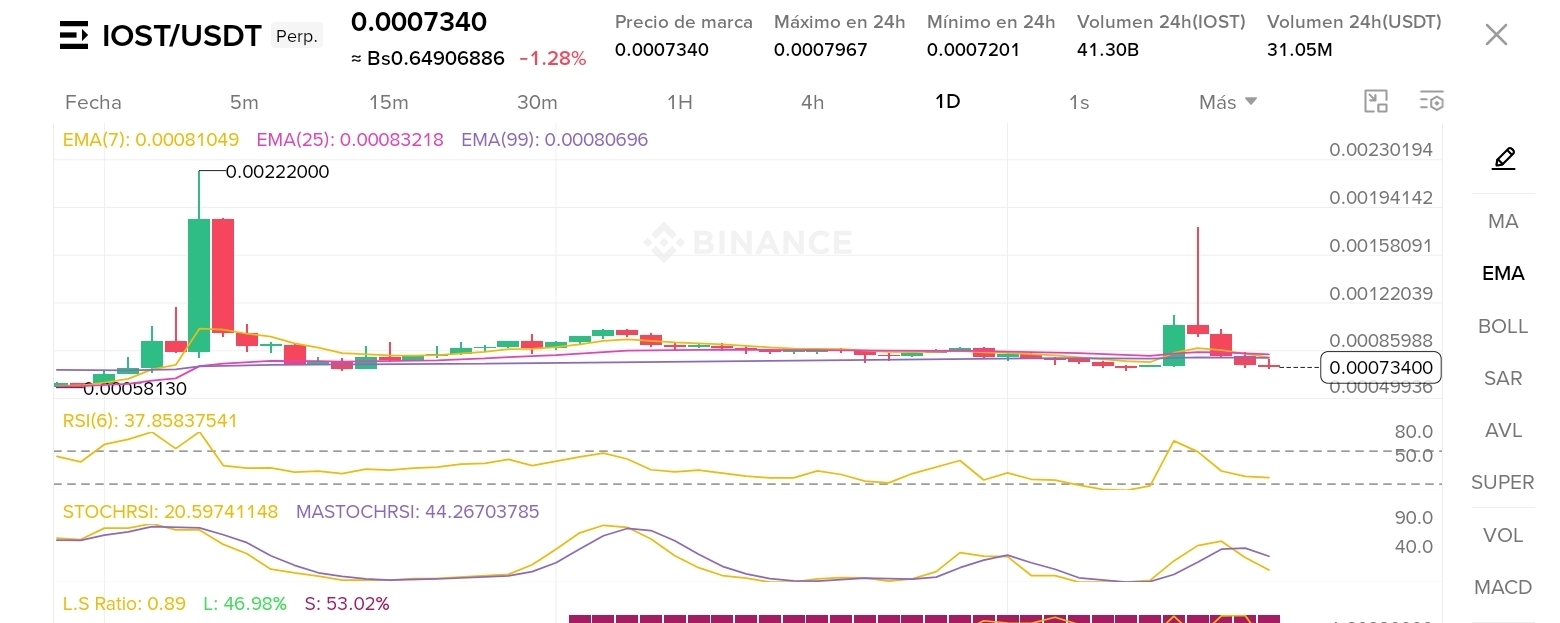
🚀IOST 受到關注:靜悄悄地吸籌,還是暴風雨前的寧靜🚀 $IOST 受到關注:靜悄悄地吸籌,還是暴風雨前的寧靜?📊🔥
IOST/USDT 日線圖上的價格走勢呈現出一個值得所有交易者密切關注的有趣局面。在此前的上漲行情觸及 0.00222000 高點後,該資產進入了盤整階段,波動性也有所收窄。
此刻的關鍵指標告訴我們什麼?👇
當前價格:$0.0007340 USD(-1.28%)。
指數移動平均線(EMA):EMA(7) [0.00081049]、EMA(25) [0.00083218] 和 EMA(99) [0.00080696] 彼此靠得很近,並橫向交叉,反映出短期內明顯的猶豫不決,市場處於區間震盪狀態。
🚀IOST 受到關注:靜悄悄地吸籌,還是暴風雨前的寧靜
🚀 $IOST 受到關注:靜悄悄地吸籌,還是暴風雨前的寧靜?📊🔥
IOST/USDT 日線圖上的價格走勢呈現出一個值得所有交易者密切關注的有趣局面。在此前的上漲行情觸及 0.00222000 高點後,該資產進入了盤整階段,波動性也有所收窄。
此刻的關鍵指標告訴我們什麼?👇
當前價格:$0.0007340 USD(-1.28%)。
指數移動平均線(EMA):EMA(7) [0.00081049]、EMA(25) [0.00083218] 和 EMA(99) [0.00080696] 彼此靠得很近,並橫向交叉,反映出短期內明顯的猶豫不決,市場處於區間震盪狀態。
IOST/USDT 日線圖上的價格走勢呈現出一個值得所有交易者密切關注的有趣局面。在此前的上漲行情觸及 0.00222000 高點後,該資產進入了盤整階段,波動性也有所收窄。
此刻的關鍵指標告訴我們什麼?👇
當前價格:$0.0007340 USD(-1.28%)。
指數移動平均線(EMA):EMA(7) [0.00081049]、EMA(25) [0.00083218] 和 EMA(99) [0.00080696] 彼此靠得很近,並橫向交叉,反映出短期內明顯的猶豫不決,市場處於區間震盪狀態。
521

⚠️ $BTC 用戶警報:iOS 木馬威脅正瞄準鑰匙串 💥
隨着 DarkSword 利用 iOS 沙盒漏洞竊取鑰匙串憑據和錢包文件,精明的資金操盤者正加強設備安全管理。🦈📊
攻擊途徑專門針對活躍於加密貨幣領域的 iPhone/iPad 用戶,將日常應用變成暗中竊取密鑰的工具。💡📌 更新操作系統並審查已安裝的應用,如今已成爲每位認真交易者不可或缺的防護措施。💬 你有把握自己的移動設備已做好防護,能夠抵禦這種悄無聲息的竊取嗎?👇
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #iOS #CryptoRisk #SmartMoney
🦈 🔥
⚠️ $BTC 用戶警報:iOS 木馬威脅正瞄準鑰匙串 💥
隨着 DarkSword 利用 iOS 沙盒漏洞竊取鑰匙串憑據和錢包文件,精明的資金操盤者正加強設備安全管理。🦈📊
攻擊途徑專門針對活躍於加密貨幣領域的 iPhone/iPad 用戶,將日常應用變成暗中竊取密鑰的工具。💡📌 更新操作系統並審查已安裝的應用,如今已成爲每位認真交易者不可或缺的防護措施。💬 你有把握自己的移動設備已做好防護,能夠抵禦這種悄無聲息的竊取嗎?👇
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #iOS #CryptoRisk #SmartMoney
🦈 🔥
隨着 DarkSword 利用 iOS 沙盒漏洞竊取鑰匙串憑據和錢包文件,精明的資金操盤者正加強設備安全管理。🦈📊
攻擊途徑專門針對活躍於加密貨幣領域的 iPhone/iPad 用戶,將日常應用變成暗中竊取密鑰的工具。💡📌 更新操作系統並審查已安裝的應用,如今已成爲每位認真交易者不可或缺的防護措施。💬 你有把握自己的移動設備已做好防護,能夠抵禦這種悄無聲息的竊取嗎?👇
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #iOS #CryptoRisk #SmartMoney
🦈 🔥
8
·
--
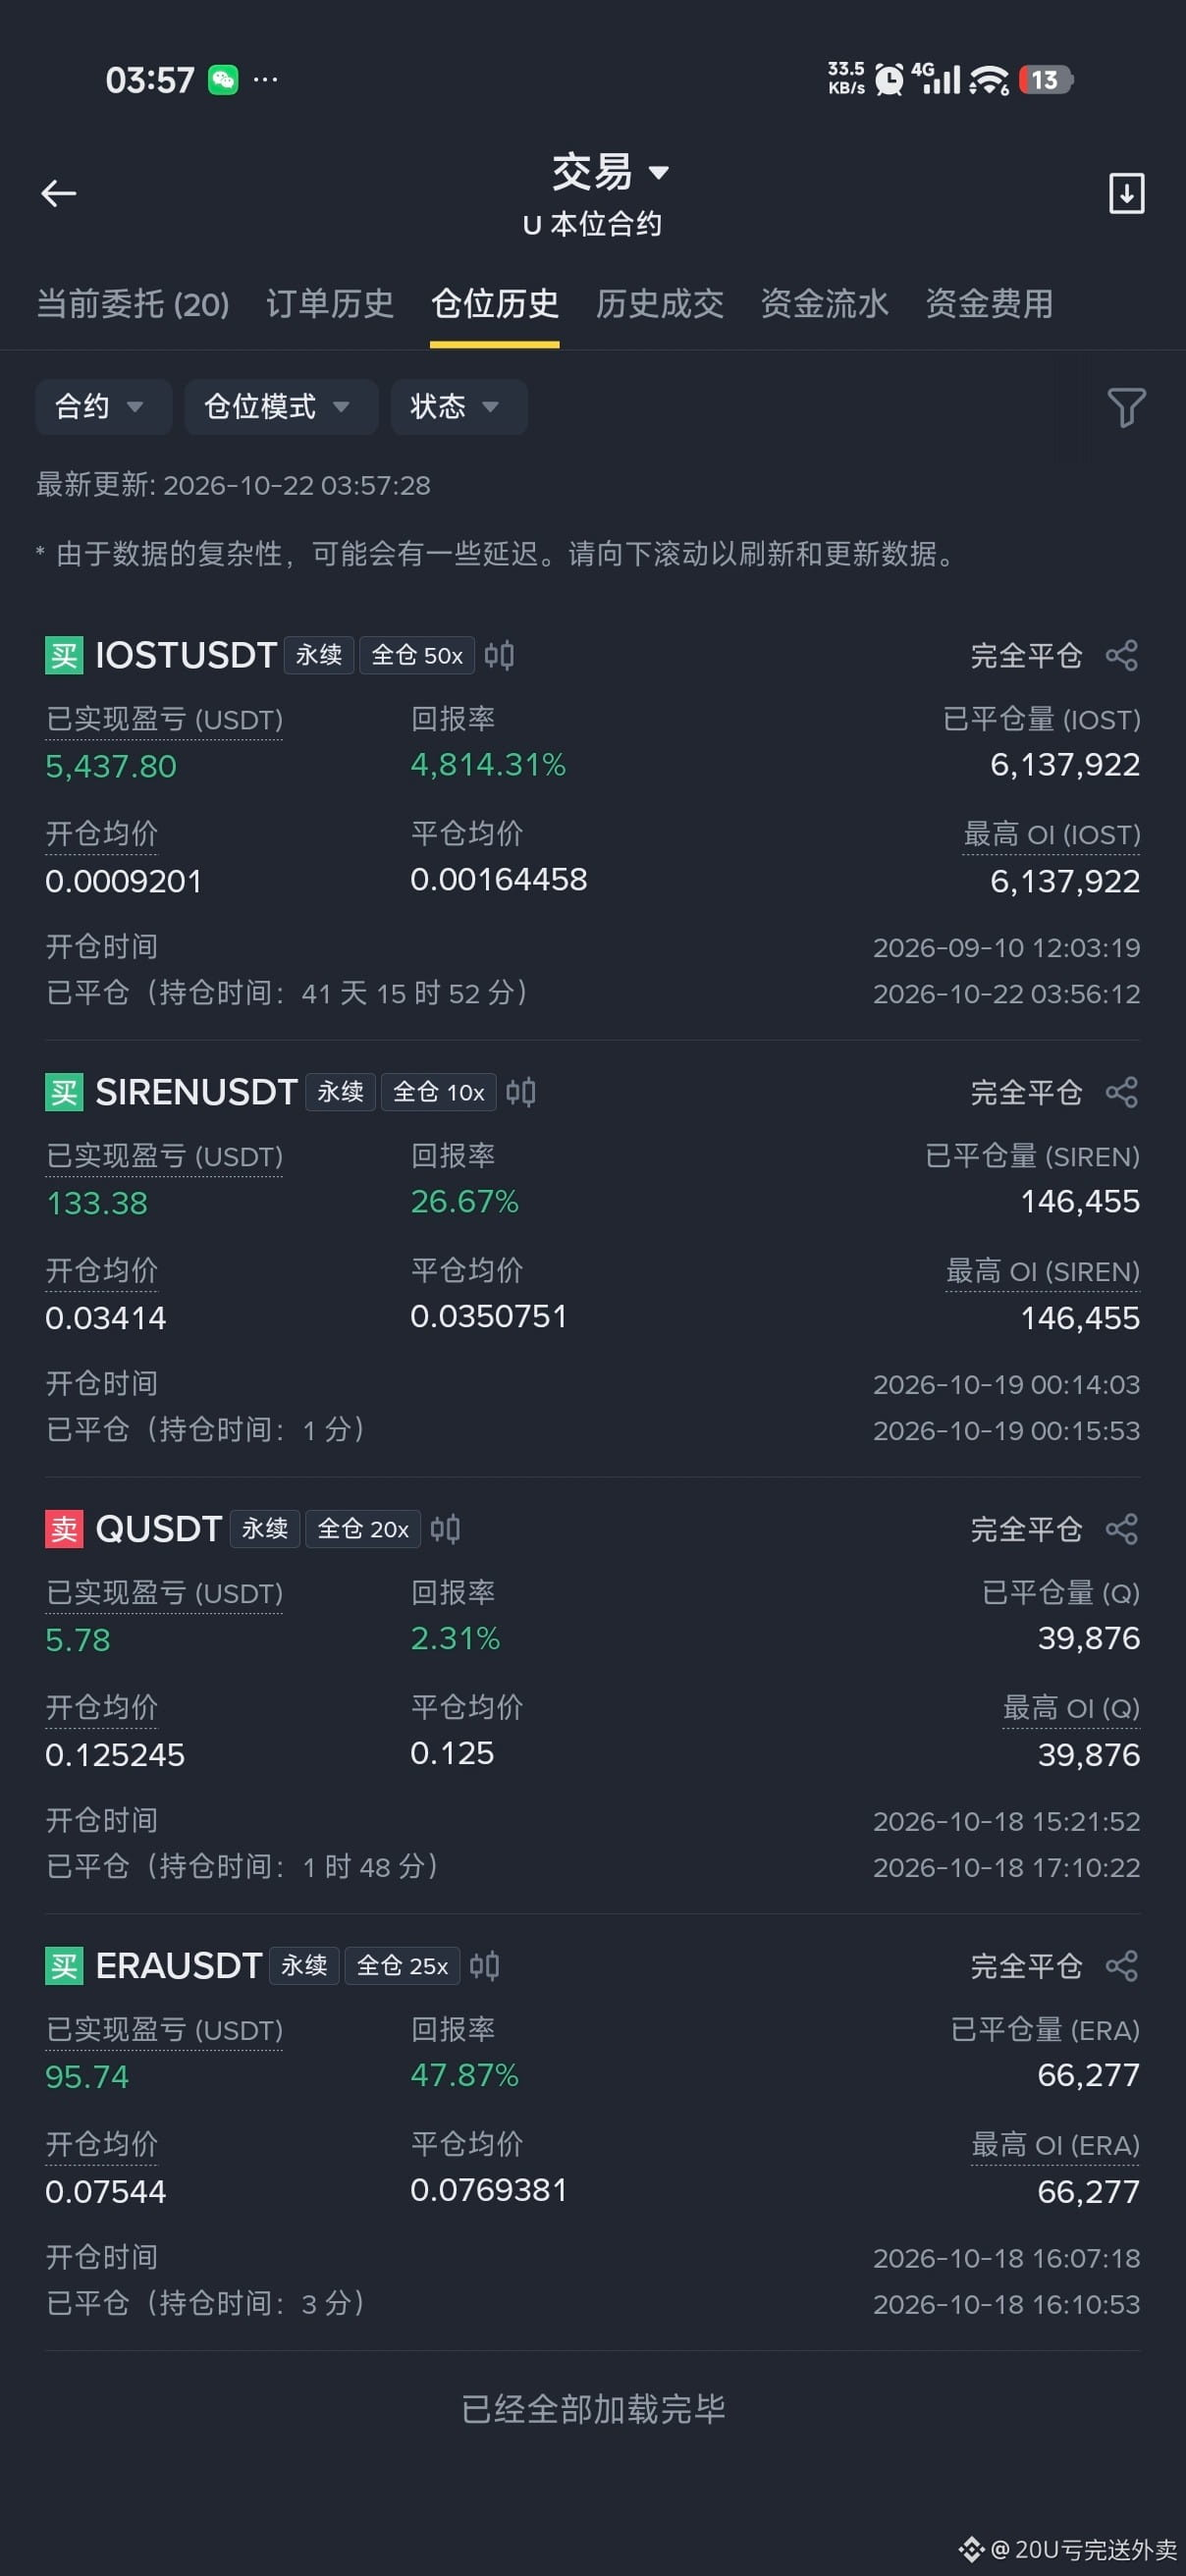
#ios $IOST 慢就是快,持倉41天,浮虧最高1600多U,忍住了,沒割,今天終於上漲幅榜了,連喫帶拿狠狠吸了狗莊一回血。今天睡的肯定會格外香甜!😍😍😍😍
#ios $IOST 慢就是快,持倉41天,浮虧最高1600多U,忍住了,沒割,今天終於上漲幅榜了,連喫帶拿狠狠吸了狗莊一回血。今天睡的肯定會格外香甜!😍😍😍😍
2
3k
💡 我的交易策略:✅ 入場前等待確認。✅ 始終設置止損。✅ 做好風險管理。✅ 絕不根據情緒進行交易。
記住:耐心和紀律是長期成功的關鍵。🔥
你怎麼看 IOS/USDT——看漲 📈 還是看跌 📉?
#IOS #IOSUSDT #CryptoTrading #Binance #Altcoins
$BTC $SUI
💡 我的交易策略:✅ 入場前等待確認。✅ 始終設置止損。✅ 做好風險管理。✅ 絕不根據情緒進行交易。
記住:耐心和紀律是長期成功的關鍵。🔥
你怎麼看 IOS/USDT——看漲 📈 還是看跌 📉?
#IOS #IOSUSDT #CryptoTrading #Binance #Altcoins
$BTC $SUI
記住:耐心和紀律是長期成功的關鍵。🔥
你怎麼看 IOS/USDT——看漲 📈 還是看跌 📉?
#IOS #IOSUSDT #CryptoTrading #Binance #Altcoins
$BTC $SUI
1
1.1k
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#非农就业数据推升加息预期
572,568 次瀏覽
1,620 討論中
2
#CPI前瞻,12月利率走向迎关键考验
114,621 次瀏覽
310 討論中
3
#美国拟收紧数据中心监管,AI扩张或面临新约束
212,024 次瀏覽
717 討論中
4
#ARK拟推14只AI及代币化主题ETF
48,387 次瀏覽
149 討論中
5
#估值承压下Anthropic还能如期上市吗
235,571 次瀏覽
345 討論中
6
#美伊局势再生变,避险需求会否升温?
81,904 次瀏覽
196 討論中
7
#比特币ETF净流出4.12亿美元
56,991 次瀏覽
126 討論中
8
#比特币反弹至7.5万美元芯片股领涨
121,801 次瀏覽
269 討論中
9
#港证监会拟限加密及交易所字眼
72,119 次瀏覽
156 討論中
10
#新人宝典:从零了解TradFi
199,790 次瀏覽
110 討論中