

#electrumwalletbug
electrumwalletbug
15 次瀏覽
2 討論中
熱門
最新

#ElectrumWalletBugLetRogueServersStealFunds
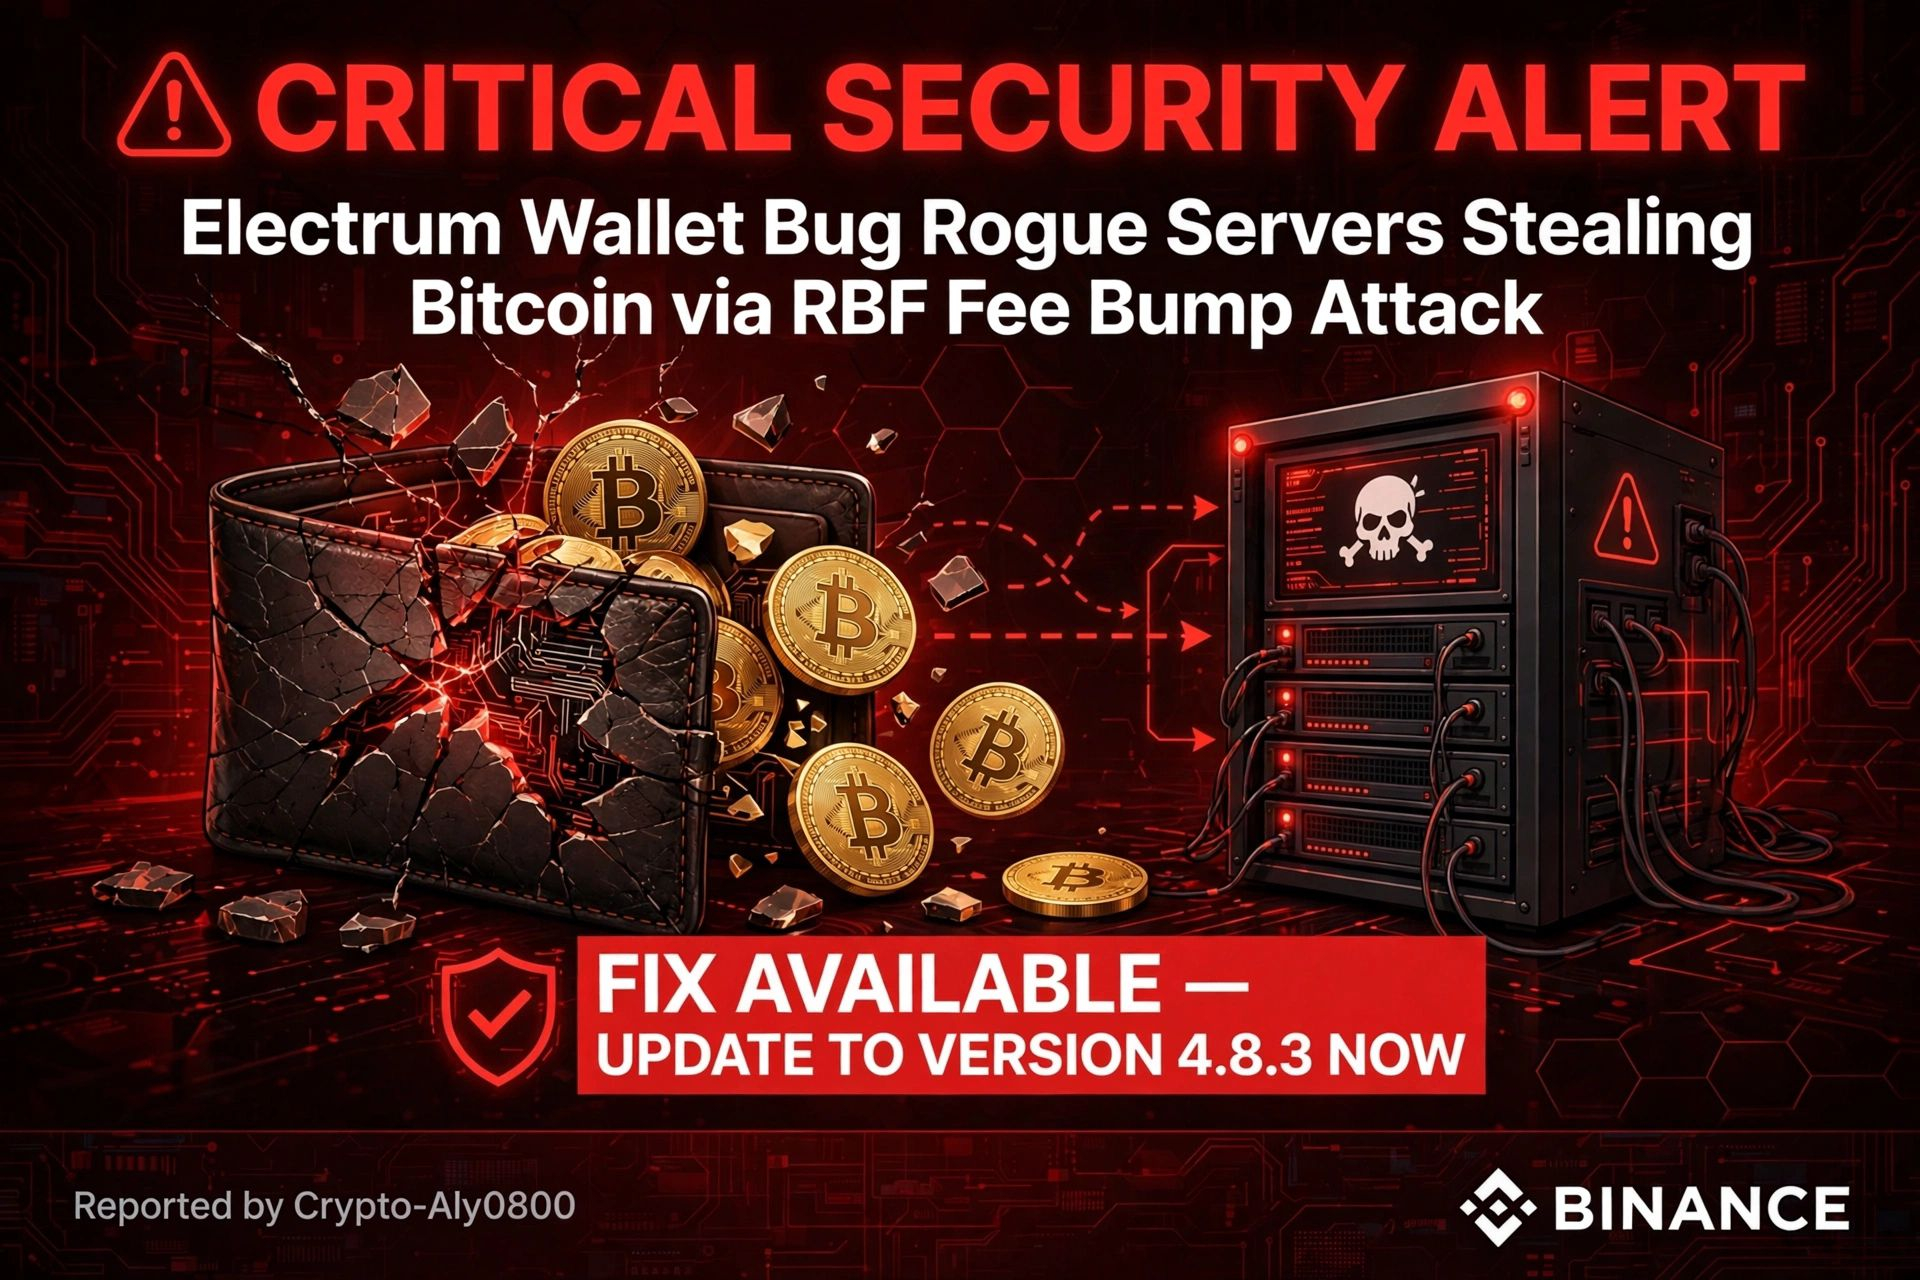
重要提示:Electrum Wallet 已修復一個此前已遭利用的重大漏洞。
1. 用戶廣播一筆常規 BTC 交易。
2. 惡意 Electrum 服務器攔截該交易,並不將其發送到網絡。
3. 服務器在錢包歷史記錄中插入一筆欺詐性交易,指示資金轉入攻擊者的地址,但該交易的簽名無效。
4. 這筆僞造交易顯示爲“卡住”,且手續費爲零。
5. 用戶嘗試使用 Replace-By-Fee (RBF) 加快交易時,會在不知情的情況下爲欺詐性交易簽名。
攻擊者還使用了仿冒地址,其末四位與真實收款地址相同,導致快速覈對失效。
10 月報告了兩起案例。
一名用戶確認,在提高手續費後資金遭到損失。
一名使用兩臺 Trezor 設備的多重簽名用戶及時識別出了僞造交易。
- 所有早於 4.8.3 的版本均存在漏洞。
- 4.8.3 版本新增了對未確認支出交易的簽名驗證。
請僅從 http://electrum.org 下載,
並驗證簽名。
僅連接到可信或自託管服務器。
使用任何 RBF 簽名前,務必覈對完整地址和金額。
不要倉促提高手續費。
此信息僅用於教育目的。
請更新你的錢包。
#electrumwalletbug #BitcoinSecurity
97
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#股票财报季
5.8M 次瀏覽
11,873 討論中
2
#Anthropic滚动12个月营收增长约1200%
1,490 次瀏覽
41 討論中
3
#Anthropic预计今日公布S1招股书
4,671 次瀏覽
72 討論中
4
#据报韩国考虑第四次推迟加密税
30,355 次瀏覽
264 討論中
5
#富兰克林邓普顿申请股息转比特币ETF
59,395 次瀏覽
294 討論中
6
#Strategy市值超越纳斯达克跻身全球前400
42,420 次瀏覽
243 討論中
7
#加拿大提议稳定币赎回规则
62,520 次瀏覽
201 討論中
8
#Electrum钱包漏洞致资金被盗
75,356 次瀏覽
424 討論中
9
#阿根廷法院驳回米莱LIBRA案
77,865 次瀏覽
350 討論中
10
#SK海力士据报拟派特别股息
64,685 次瀏覽
287 討論中