

#digitalsecurity
digitalsecurity
128,290 次瀏覽
117 討論中
熱門
最新
·
--
網絡安全風險不止存在於數字世界
據彭博社報道,丹麥製冷及工業設備製造商丹佛斯據稱遭到黑客攻擊。
此次事件發生的時機引發了人們對其可能影響企業製冷系統的擔憂,尤其是在氣溫升高之際。丹佛斯此前曾發佈安全漏洞補丁。
這提醒我們,網絡安全不僅關乎保護數據。互聯的工業系統也可能在日常生活中發揮重要作用。
以下三點值得關注:
此次事件是否影響了運營
已知漏洞是否與此次事件有關
受影響的系統能多快得到保護
你認爲企業是否已採取足夠措施來保護互聯工業設備?
#Cybersecurity #Technology #DigitalSecurity
網絡安全風險不止存在於數字世界
據彭博社報道,丹麥製冷及工業設備製造商丹佛斯據稱遭到黑客攻擊。
此次事件發生的時機引發了人們對其可能影響企業製冷系統的擔憂,尤其是在氣溫升高之際。丹佛斯此前曾發佈安全漏洞補丁。
這提醒我們,網絡安全不僅關乎保護數據。互聯的工業系統也可能在日常生活中發揮重要作用。
以下三點值得關注:
此次事件是否影響了運營
已知漏洞是否與此次事件有關
受影響的系統能多快得到保護
你認爲企業是否已採取足夠措施來保護互聯工業設備?
#Cybersecurity #Technology #DigitalSecurity
據彭博社報道,丹麥製冷及工業設備製造商丹佛斯據稱遭到黑客攻擊。
此次事件發生的時機引發了人們對其可能影響企業製冷系統的擔憂,尤其是在氣溫升高之際。丹佛斯此前曾發佈安全漏洞補丁。
這提醒我們,網絡安全不僅關乎保護數據。互聯的工業系統也可能在日常生活中發揮重要作用。
以下三點值得關注:
此次事件是否影響了運營
已知漏洞是否與此次事件有關
受影響的系統能多快得到保護
你認爲企業是否已採取足夠措施來保護互聯工業設備?
#Cybersecurity #Technology #DigitalSecurity
1
9

·
--
加密釣魚詐騙警報:保護你的數字財富我們都曾被告知網絡詐騙的風險,但最近的一起事件凸顯了它們究竟有多麼高超以及代價有多麼高昂。根據一位安全專家的說法,今年4月,一名 Hyperliquid 用戶在一次谷歌廣告釣魚詐騙中損失了55萬美元。這並非孤立事件——我們現在看到,安全非營利組織每隔幾周就會攔截超過360個惡意的谷歌廣告網址。
概念:釣魚詐騙是指通過誘騙個人泄露敏感信息或將有價值的資產發送給未經授權的第三方。這類詐騙往往源自看似合法的渠道,比如谷歌廣告,而且可能令人難以置信地信服。
加密釣魚詐騙警報:保護你的數字財富
我們都曾被告知網絡詐騙的風險,但最近的一起事件凸顯了它們究竟有多麼高超以及代價有多麼高昂。根據一位安全專家的說法,今年4月,一名 Hyperliquid 用戶在一次谷歌廣告釣魚詐騙中損失了55萬美元。這並非孤立事件——我們現在看到,安全非營利組織每隔幾周就會攔截超過360個惡意的谷歌廣告網址。
概念:釣魚詐騙是指通過誘騙個人泄露敏感信息或將有價值的資產發送給未經授權的第三方。這類詐騙往往源自看似合法的渠道,比如谷歌廣告,而且可能令人難以置信地信服。
概念:釣魚詐騙是指通過誘騙個人泄露敏感信息或將有價值的資產發送給未經授權的第三方。這類詐騙往往源自看似合法的渠道,比如谷歌廣告,而且可能令人難以置信地信服。
25

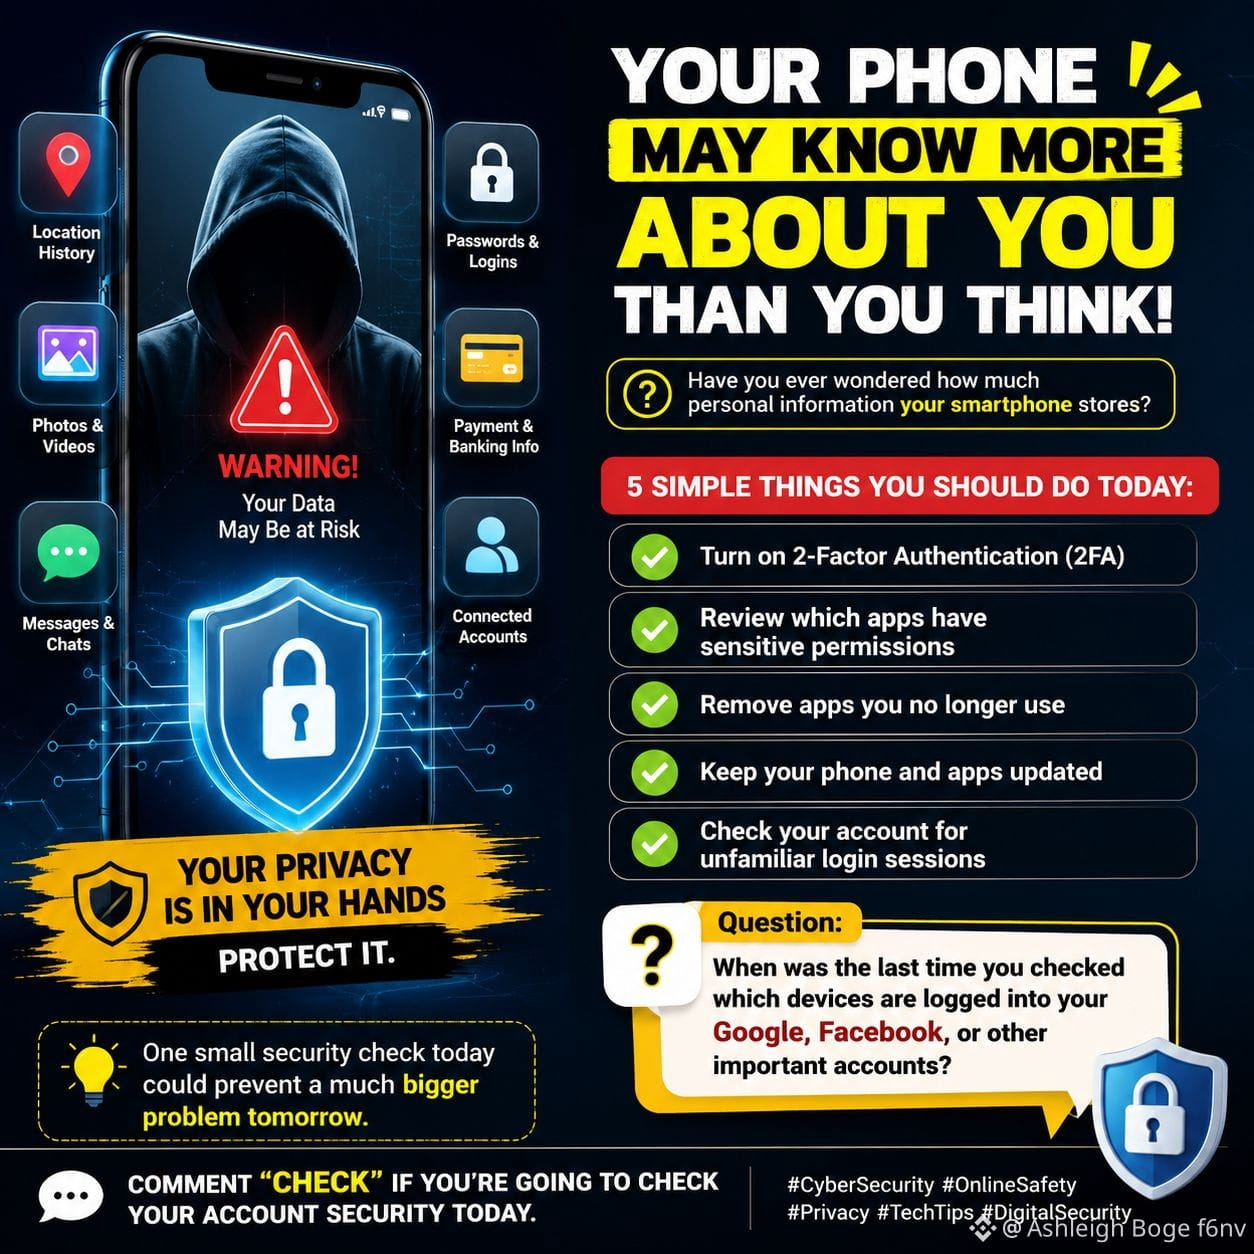
🚨 你的手機可能比你想像得更了解你!📱
你有沒有想過,你的智慧型手機會儲存多少個人資訊?
你的手機可能包含:🔐 密碼 & 登入工作階段
📍 位置歷史
📸 照片 & 影片
💬 私密對話
💳 支付 & 銀行資訊
📱 連結到你帳戶的應用程式
因此,手機安全性絕對不是你可以忽視的事。
今天你應該做的 5 件簡單事:
✅ 開啟雙重驗證(2FA)
✅ 檢查哪些應用程式擁有敏感權限
✅ 移除你不再使用的應用程式
✅ 保持手機與應用程式更新
✅ 檢查你的帳戶是否有不熟悉的登入工作階段
💡 今天做一個小小的安全檢查,就可能避免明天更大的麻煩。
問題:
你上一次檢查有哪些裝置登入了你的 Google、Facebook 或其他重要帳戶是什麼時候?
👇 如果你今天要檢查帳戶安全,留言「CHECK」。
#CyberSecurity #AndroidSecurity #PrivacyProtection #TechTips #OnlineSafety #digitalsecurity #BinanceSquare
119
·
--
文章
加密釣魚詐騙警報:保護你的數字財富我們都曾被告知網絡詐騙的風險,但最近的一起事件凸顯了它們究竟有多麼高超以及代價有多麼高昂。根據一位安全專家的說法,今年4月,一名 Hyperliquid 用戶在一次谷歌廣告釣魚詐騙中損失了55萬美元。這並非孤立事件——我們現在看到,安全非營利組織每隔幾周就會攔截超過360個惡意的谷歌廣告網址。
概念:釣魚詐騙是指通過誘騙個人泄露敏感信息或將有價值的資產發送給未經授權的第三方。這類詐騙往往源自看似合法的渠道,比如谷歌廣告,而且可能令人難以置信地信服。
加密釣魚詐騙警報:保護你的數字財富
我們都曾被告知網絡詐騙的風險,但最近的一起事件凸顯了它們究竟有多麼高超以及代價有多麼高昂。根據一位安全專家的說法,今年4月,一名 Hyperliquid 用戶在一次谷歌廣告釣魚詐騙中損失了55萬美元。這並非孤立事件——我們現在看到,安全非營利組織每隔幾周就會攔截超過360個惡意的谷歌廣告網址。
概念:釣魚詐騙是指通過誘騙個人泄露敏感信息或將有價值的資產發送給未經授權的第三方。這類詐騙往往源自看似合法的渠道,比如谷歌廣告,而且可能令人難以置信地信服。
概念:釣魚詐騙是指通過誘騙個人泄露敏感信息或將有價值的資產發送給未經授權的第三方。這類詐騙往往源自看似合法的渠道,比如谷歌廣告,而且可能令人難以置信地信服。
25

·
--
🔐 ONEA NETWORK——沒有信任,再多的連接也沒有意義。
想象一下,未來的數字支付能夠跨越地域限制,不同服務可以自然協同,數字資產也能融入日常生活。
但在這一切發生之前,有一個問題必須先得到重視:
人們能否信任自己使用的系統?
速度很重要,便捷很重要,連接能力很重要。
但安全、透明與可靠,同樣不可缺少。
🌐 互聯數字經濟的基礎
隨着數字交互不斷增加,用戶需要清楚自己正在確認什麼、資產如何處理,以及可能面臨哪些風險。
企業需要可靠的基礎設施,社區需要透明的信息,用戶需要更加安全的交互方式。
任何技術都無法消除所有風險。真正的信任,需要負責任的設計、持續改進和誠實溝通。
🔗 ONEA 希望探索的方向
ONEA Network 正在探索一個連接支付、數字資產、服務與社區的數字生態。
長期機會不僅在於讓價值流動得更快,也在於讓數字交互更加便捷,同時把安全與用戶信心放在重要位置。
🚀 未來的數字支付,不可能只依靠便捷性建立。
更重要的是,人們是否有充分的理由信任它。
連接創造可能。
信任讓參與成爲現實。
#ONEA #ONEANetwork #Web3 #DigitalSecurity
1
1
37
·
--
正在連接自動交易軟件?🤖 在將其關聯到實盤賬戶之前,請確認文件未遭篡改。安全防護從代碼運行之前就已開始。🛡️
請嚴格按照以下步驟操作,確保安裝的是正版且未被篡改的交易機器人:
1. 僅從官方 GitHub 倉庫或指定的社區網站下載。任何來自不明博客或私信的文件都應視爲未經驗證。
2. 爲確認文件完整性,請獨立計算下載的安裝程序的 SHA-256 摘要,並與維護者公佈的摘要進行比對。
3. 對於技術用戶,使用項目的公鑰驗證加密簽名,可以進一步確認構建者的身份。
4. 如果計算出的摘要與公佈的摘要不一致,或來源可疑,請立即停止安裝,並從官方來源重新下載。
5. 請記住:機器人會處理內部流程,但關鍵步驟——從正確來源下載、運行校驗和命令並比對結果——必須由你親自完成。✅
如需瞭解這些必要檢查的詳細操作指南,請查看我們的官方文檔:https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
請始終將安全檢查視爲最重要的交易操作。
#TradingBotSecurity #CryptoAutomation #BotVerification #DigitalSecurity #Crypto
1
74

🚨 微軟在 X 上的賬戶遭受加密貨幣詐騙活動入侵
微軟公司在 X 平臺的官方賬戶(關注用戶超過 1300 萬)遭到入侵。入侵者利用該賬戶推廣一款未知的數字貨幣,涉嫌實施騙局,據信該騙局旨在操縱價格。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Microsoft #CyberSecurity #X #CryptoScam #DigitalSecurity
📰 來源:slashdot.org
🚨 微軟在 X 上的賬戶遭受加密貨幣詐騙活動入侵
微軟公司在 X 平臺的官方賬戶(關注用戶超過 1300 萬)遭到入侵。入侵者利用該賬戶推廣一款未知的數字貨幣,涉嫌實施騙局,據信該騙局旨在操縱價格。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Microsoft #CyberSecurity #X #CryptoScam #DigitalSecurity
📰 來源:slashdot.org
微軟公司在 X 平臺的官方賬戶(關注用戶超過 1300 萬)遭到入侵。入侵者利用該賬戶推廣一款未知的數字貨幣,涉嫌實施騙局,據信該騙局旨在操縱價格。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Microsoft #CyberSecurity #X #CryptoScam #DigitalSecurity
📰 來源:slashdot.org
34

印度臨時限制Telegram
印度政府通過電子和信息技術部(MeitY)對Telegram應用實施了臨時封鎖。這一措施是應國家測試機構(NTA)的要求而採取的安全措施,旨在防止欺詐活動和假"泄漏"試卷在即將於6月21日進行的NEET-UG 2026重新考試前流通。
限制的關鍵點:
封鎖持續時間:Telegram平臺的訪問限制到2026年6月22日。
功能限制:Telegram被要求在印度禁用"編輯消息"功能,直到2026年6月30日。這一具體措施旨在防止不法分子編輯舊消息,以在考試後製造假"證據"來證明試卷泄漏。
原因:NTA報告稱,有組織的作弊團伙正在利用該平臺欺詐學生及其家庭,虛假承諾獲取考試材料。
平臺迴應:Telegram首席執行官帕維爾·杜羅夫公開批評這一舉措,認爲該限制給數百萬合法用戶帶來了不便,同時聲稱此類活動只會轉移到其他平臺。
NTA重申,所有關於NEET-UG試卷泄漏的指控都是欺詐行爲,並建議學生僅依賴官方渠道獲取考試更新。
$NVDAB
{spot}(NVDABUSDT)
$SPCXB
{spot}(SPCXBUSDT)
$TSLAB
{spot}(TSLABUSDT)
#TelegramBan #NEETUG2026 #DigitalSecurity #EducationIndia #TechNews
免責聲明:此信息僅基於截至2026年6月17日的報告,提供用於教育和信息目的。官方政府政策和時間表可能會有所變化。請通過官方政府門戶或可靠新聞媒體覈實信息。提及特定應用程序或工具並不構成認可或法律建議。
印度臨時限制Telegram
印度政府通過電子和信息技術部(MeitY)對Telegram應用實施了臨時封鎖。這一措施是應國家測試機構(NTA)的要求而採取的安全措施,旨在防止欺詐活動和假"泄漏"試卷在即將於6月21日進行的NEET-UG 2026重新考試前流通。
限制的關鍵點:
封鎖持續時間:Telegram平臺的訪問限制到2026年6月22日。
功能限制:Telegram被要求在印度禁用"編輯消息"功能,直到2026年6月30日。這一具體措施旨在防止不法分子編輯舊消息,以在考試後製造假"證據"來證明試卷泄漏。
原因:NTA報告稱,有組織的作弊團伙正在利用該平臺欺詐學生及其家庭,虛假承諾獲取考試材料。
平臺迴應:Telegram首席執行官帕維爾·杜羅夫公開批評這一舉措,認爲該限制給數百萬合法用戶帶來了不便,同時聲稱此類活動只會轉移到其他平臺。
NTA重申,所有關於NEET-UG試卷泄漏的指控都是欺詐行爲,並建議學生僅依賴官方渠道獲取考試更新。
$NVDAB
$SPCXB
$TSLAB
#TelegramBan #NEETUG2026 #DigitalSecurity #EducationIndia #TechNews
免責聲明:此信息僅基於截至2026年6月17日的報告,提供用於教育和信息目的。官方政府政策和時間表可能會有所變化。請通過官方政府門戶或可靠新聞媒體覈實信息。提及特定應用程序或工具並不構成認可或法律建議。
176
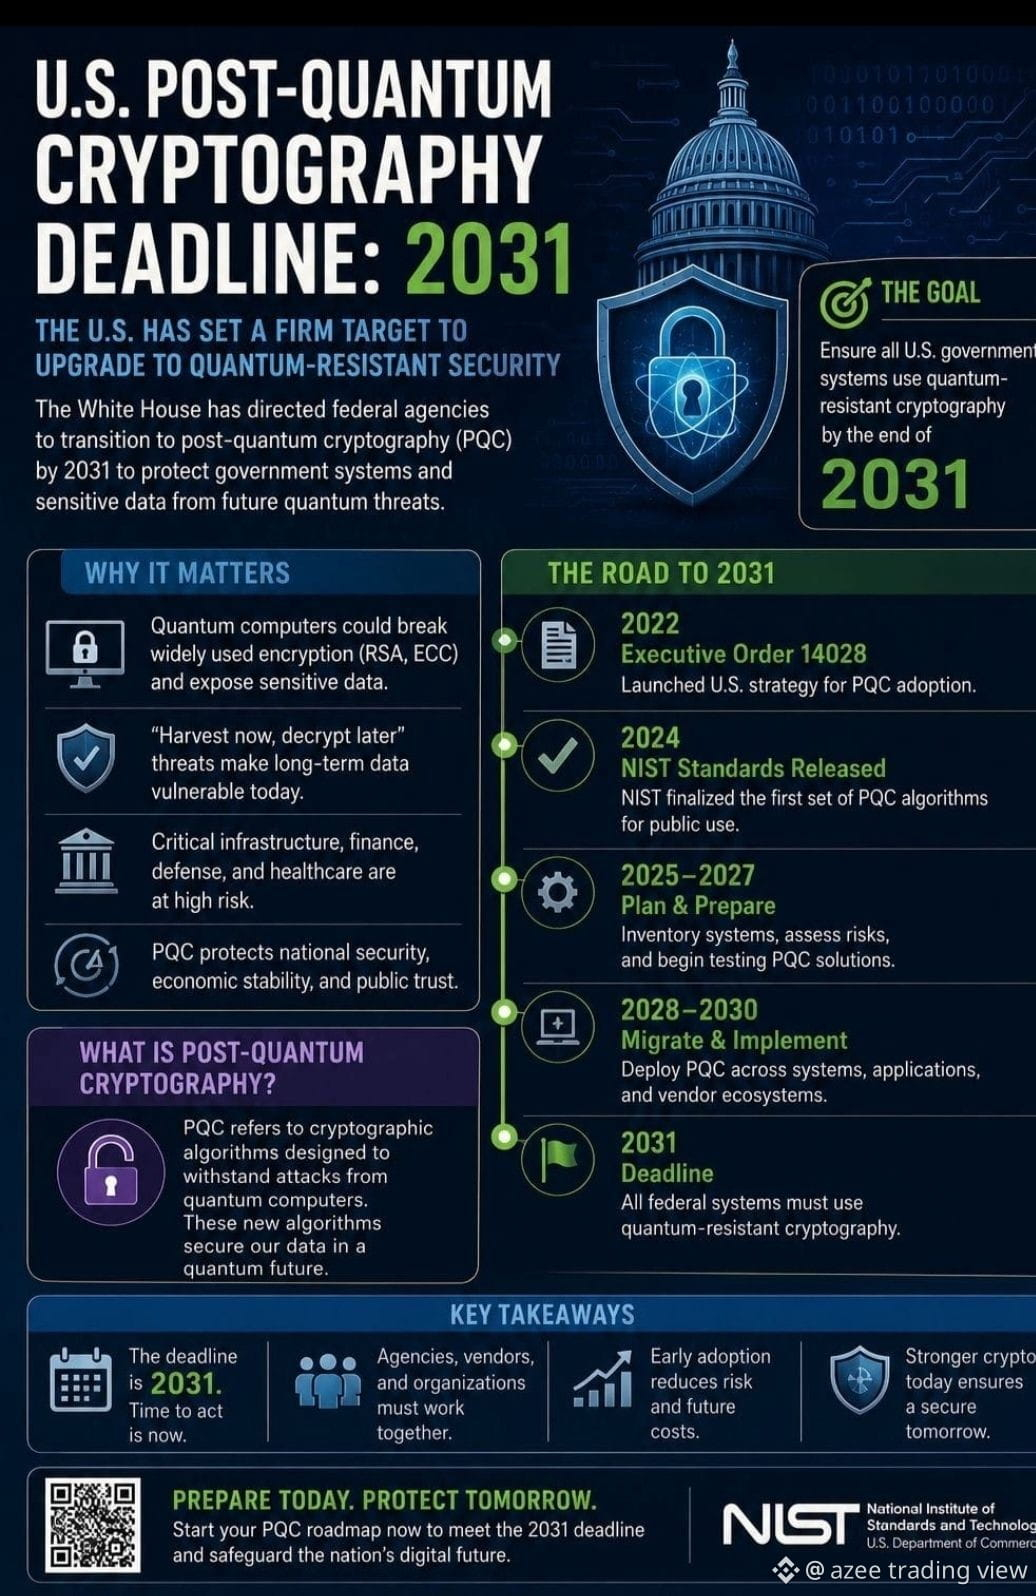
⚛️🔐 量子安全的未來即將到來
🇺🇸 美國正在加速邁向後量子密碼學(PQC),以準備數字系統迎接下一個計算時代。
📅 2030–2031 目標:
政府系統預計將向抗量子安全轉型。
🚀 關鍵點
🔐 更強大的未來加密
☁️ 雲計算與技術行業正在準備
🧠 量子計算正在改變網絡安全
📊 PQC 路線圖
🔵 現在 → 識別與規劃
🟣 下一步 → 升級系統
🟢 未來 → 量子準備安全
🛠️ 工具:安全審計 • PQC 標準 • 雲保護 • 加密規劃
網絡安全的未來正在今天構建 🌐✨
#QuantumComputing2026 #PQC #Cybersecurity #AI #digitalsecurity
🇺🇸 美國正在加速邁向後量子密碼學(PQC),以準備數字系統迎接下一個計算時代。
📅 2030–2031 目標:
政府系統預計將向抗量子安全轉型。
🚀 關鍵點
🔐 更強大的未來加密
☁️ 雲計算與技術行業正在準備
🧠 量子計算正在改變網絡安全
📊 PQC 路線圖
🔵 現在 → 識別與規劃
🟣 下一步 → 升級系統
🟢 未來 → 量子準備安全
🛠️ 工具:安全審計 • PQC 標準 • 雲保護 • 加密規劃
網絡安全的未來正在今天構建 🌐✨
#QuantumComputing2026 #PQC #Cybersecurity #AI #digitalsecurity
89
🤖 人工智能:網絡攻擊中的武器與目標
據 CrowdStrike 的報告,在網絡攻擊中由人工智能支持的活動顯著增長了 89%。這種增長影響了修復安全漏洞的時間框架,使其縮短到僅 48 小時。報告顯示,人工智能已成爲網絡安全攻擊中不可或缺的一部分,無論是作爲攻擊者的工具,還是這些攻擊的潛在目標。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #AI #CrowdStrike #TechNews #DigitalSecurity
📰 來源:theregister.com
🤖 人工智能:網絡攻擊中的武器與目標
據 CrowdStrike 的報告,在網絡攻擊中由人工智能支持的活動顯著增長了 89%。這種增長影響了修復安全漏洞的時間框架,使其縮短到僅 48 小時。報告顯示,人工智能已成爲網絡安全攻擊中不可或缺的一部分,無論是作爲攻擊者的工具,還是這些攻擊的潛在目標。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #AI #CrowdStrike #TechNews #DigitalSecurity
📰 來源:theregister.com
據 CrowdStrike 的報告,在網絡攻擊中由人工智能支持的活動顯著增長了 89%。這種增長影響了修復安全漏洞的時間框架,使其縮短到僅 48 小時。報告顯示,人工智能已成爲網絡安全攻擊中不可或缺的一部分,無論是作爲攻擊者的工具,還是這些攻擊的潛在目標。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #AI #CrowdStrike #TechNews #DigitalSecurity
📰 來源:theregister.com
31
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#谷歌财报能否守住基本盘
21,548 次瀏覽
111 討論中
2
#微软财报能否兑现ai红利
14,926 次瀏覽
78 討論中
3
#FOMC会议
175,857 次瀏覽
423 討論中
4
#以太坊跌破2300美元
159,020 次瀏覽
588 討論中
5
#比特币再度跌破8万美元
149,530 次瀏覽
670 討論中
6
#泰国推出WORPT稳定币QR支付应用
71,717 次瀏覽
278 討論中
7
#Strategy未购比特币斥资2.05亿美元回购STRC
256,434 次瀏覽
879 討論中
8
#BitMine增持10452枚ETH
254,628 次瀏覽
1,112 討論中
9
#韩国考虑对加密交易所征教育税
125,798 次瀏覽
640 討論中
10
#OCC敦促社区银行进军稳定币支付
110,137 次瀏覽
423 討論中