

#cst
cst
6,154 次瀏覽
48 討論中
熱門
最新
·
--
CST 和 CSCT 代幣合約聯合漏洞賞金計劃的詳細規則
一、項目概述
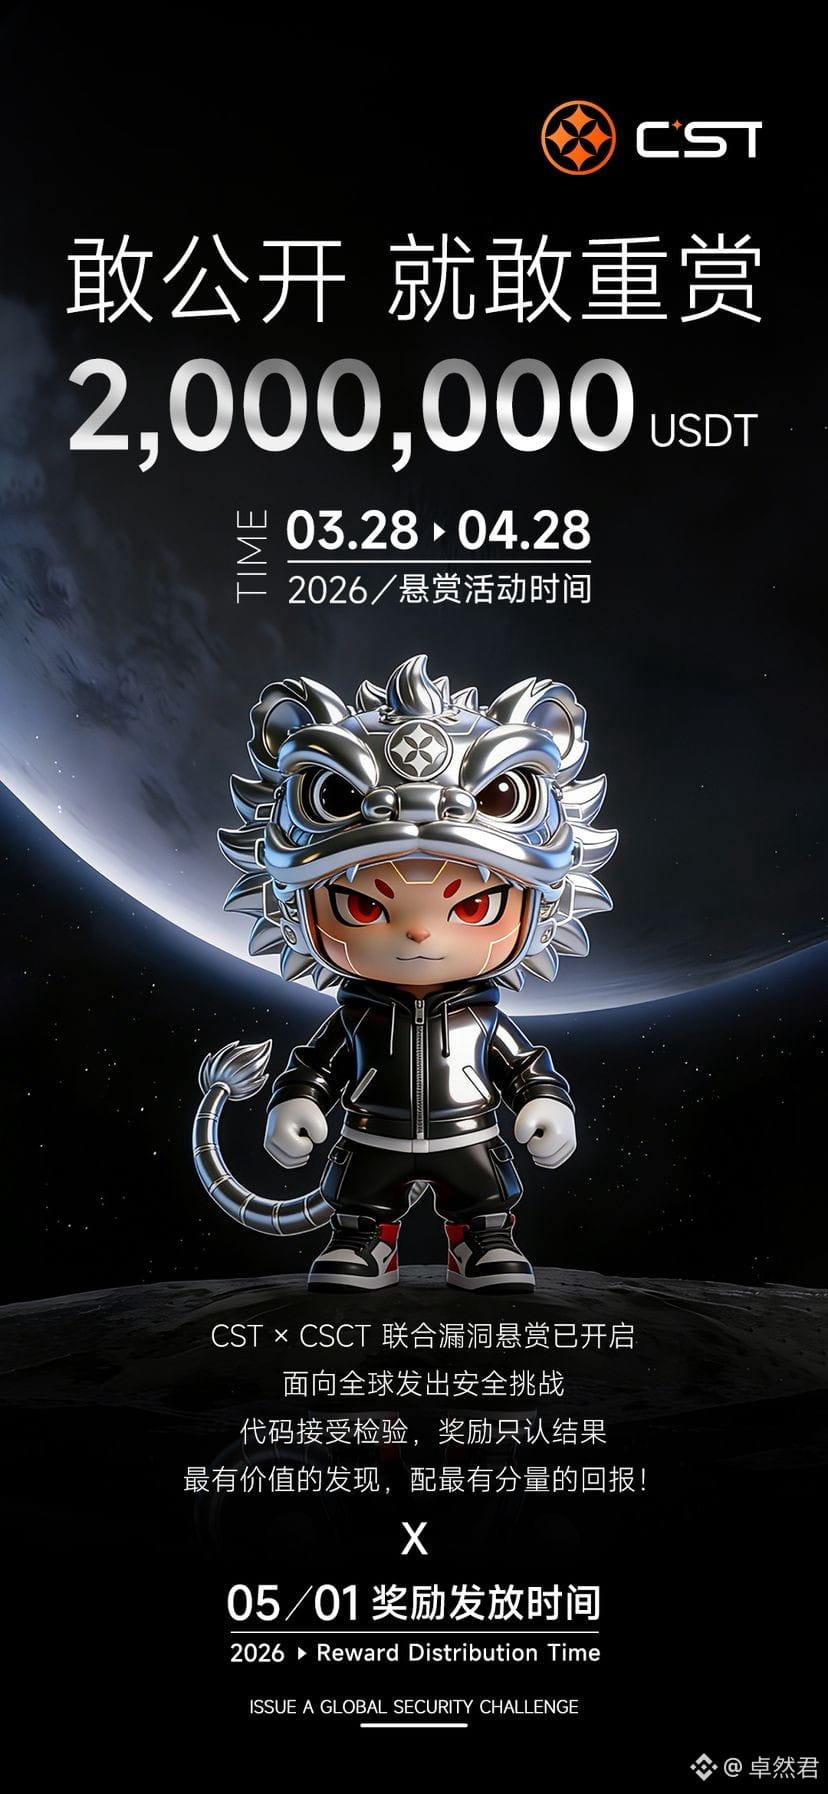
爲了進一步提升 CST 和 CSCT 代幣合約的安全性,保護用戶資產,我們正式啓動聯合漏洞賞金計劃。我們誠摯邀請全球安全研究人員、白帽黑客和開發者對我們的代幣合約進行深入的審計和測試。對於首位提交有效漏洞並幫助我們修復潛在安全風險的報告者,我們將根據漏洞的嚴重程度給予獎勵。
總獎勵池:2,000,000 USDT
獎勵期:2026年3月28日至2026年4月28日
獎勵發放日期:2026年5月1日
涵蓋的合同:
CST代幣合約地址:0x677476c15F339d341F4B82cC06A7672403deF5f0
CSCT代幣合約地址:0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
獎勵池錢包地址:TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
#CST #DDA基金会 #200万U漏洞悬赏 #BNB
4
3
356
·
--
文章
大家一起尋找代幣合約漏洞CST 與 CSCT 代幣合約聯合漏洞獎勵細則
一、計劃概述
爲了進一步提高 CST 與 CSCT 代幣合約的安全性,保障用戶資產安全,我們正式啓動聯合漏洞獎勵計劃。我們誠邀全球的安全研究員、白帽黑客和開發者對我們的代幣合約進行深入審計與測試。對於提交有效漏洞,並幫助我們修復潛在安全風險的第一報告人,我們將根據漏洞的危害等級發放相應獎勵。
總獎勵池:2,000,000 USDT
獎勵日期:2026年3月28日至4月28日
大家一起尋找代幣合約漏洞
CST 與 CSCT 代幣合約聯合漏洞獎勵細則
一、計劃概述
爲了進一步提高 CST 與 CSCT 代幣合約的安全性,保障用戶資產安全,我們正式啓動聯合漏洞獎勵計劃。我們誠邀全球的安全研究員、白帽黑客和開發者對我們的代幣合約進行深入審計與測試。對於提交有效漏洞,並幫助我們修復潛在安全風險的第一報告人,我們將根據漏洞的危害等級發放相應獎勵。
總獎勵池:2,000,000 USDT
獎勵日期:2026年3月28日至4月28日
一、計劃概述
爲了進一步提高 CST 與 CSCT 代幣合約的安全性,保障用戶資產安全,我們正式啓動聯合漏洞獎勵計劃。我們誠邀全球的安全研究員、白帽黑客和開發者對我們的代幣合約進行深入審計與測試。對於提交有效漏洞,並幫助我們修復潛在安全風險的第一報告人,我們將根據漏洞的危害等級發放相應獎勵。
總獎勵池:2,000,000 USDT
獎勵日期:2026年3月28日至4月28日
2
162
·
--
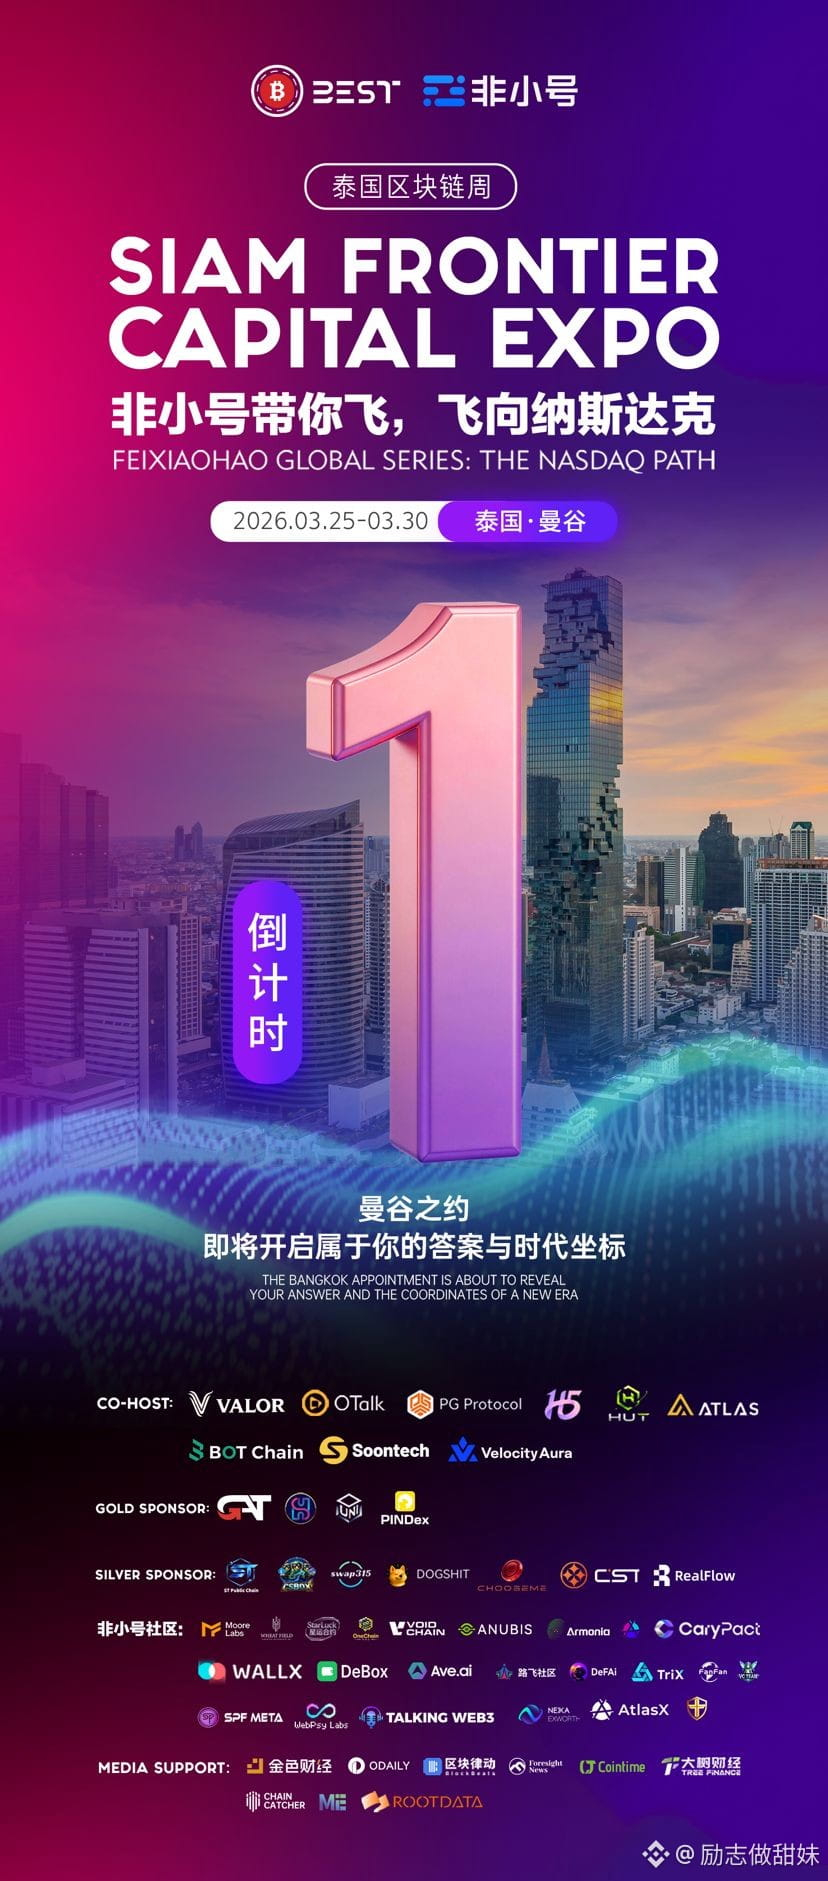
泰國峯會倒計時1天,DDA基金會作爲銀牌贊助已經準備好了,明天帶CST正式亮相。今天懸賞活動也開了,200萬U的獎金,歡迎技術大佬來挑戰。DDA基金會從2019年由多家核心技術公司聯合創立至今,一直走的是技術路線,這次線上線下同時發力,節奏感很強。#CST #DDA基金会 #200万U漏洞悬赏
泰國峯會倒計時1天,DDA基金會作爲銀牌贊助已經準備好了,明天帶CST正式亮相。今天懸賞活動也開了,200萬U的獎金,歡迎技術大佬來挑戰。DDA基金會從2019年由多家核心技術公司聯合創立至今,一直走的是技術路線,這次線上線下同時發力,節奏感很強。#CST #DDA基金会 #200万U漏洞悬赏
170
1
23
522
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#黄金跌至4144美元
3,463 次瀏覽
44 討論中
2
#QNT从日内高点回落逾40%
1,462 次瀏覽
33 討論中
3
#Bitget确认3.88亿美元资产被盗
2,450 次瀏覽
28 討論中
4
#比特币跌破8.3万美元
55,886 次瀏覽
286 討論中
5
#Bitget公布安全事件时间线
6,251 次瀏覽
44 討論中
6
#比特币现货ETF周净流入23.9亿美元
7,834 次瀏覽
85 討論中
7
#美联储拟定支付稳定币规则
47,431 次瀏覽
205 討論中
8
#中国或允许阿里字节买英伟达芯片
28,908 次瀏覽
137 討論中
9
#中美公布300亿美元关税减免清单
52,496 次瀏覽
119 討論中
10
#韩国FSC考虑引入虚拟资产做市商制度
23,719 次瀏覽
87 討論中