

#certin
certin
15 次瀏覽
2 討論中
熱門
最新

·
--
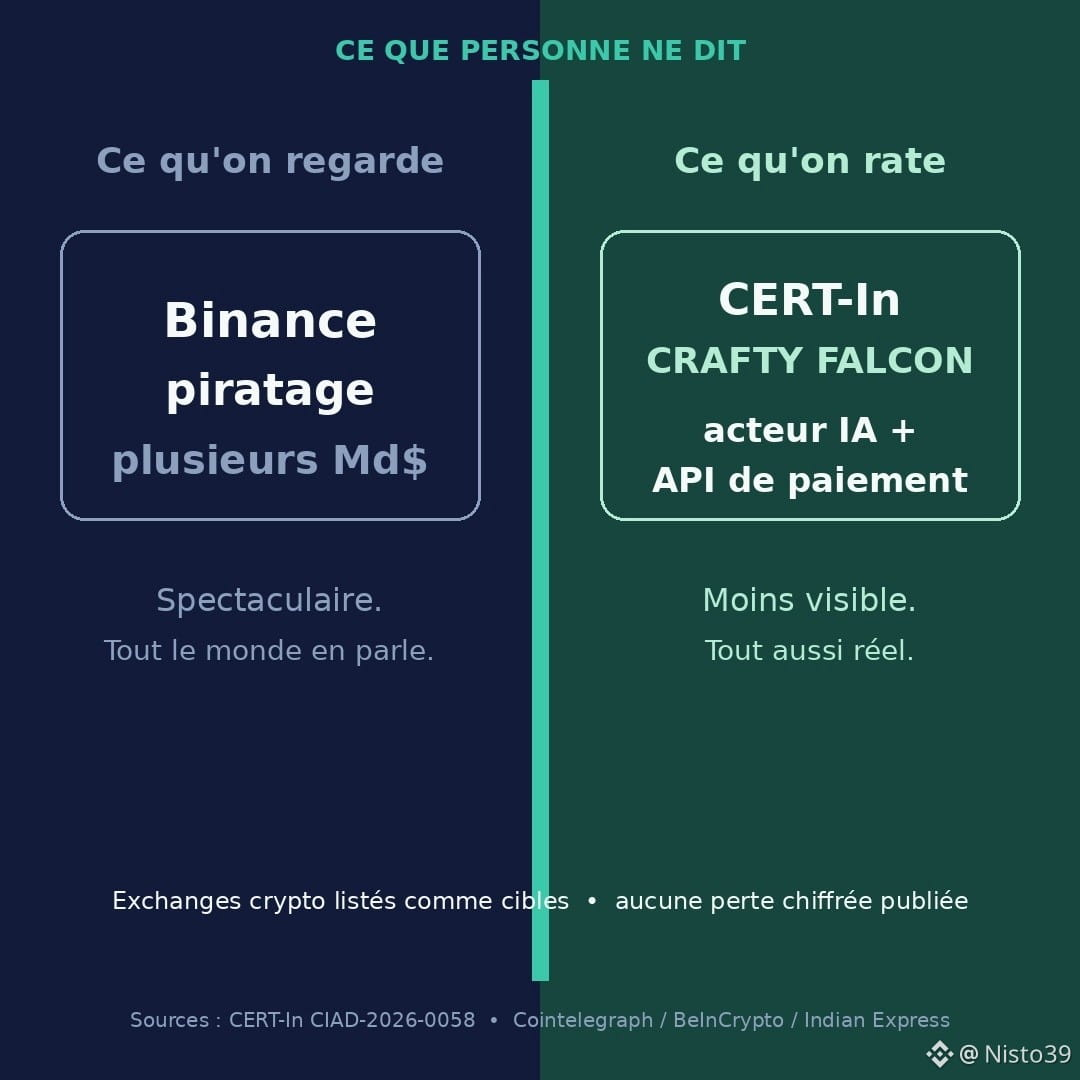
所有人的目光都聚焦在幣安遭黑客攻擊這件事上——數十億美元被凍結,報道還熱乎着。很正常。這事確實轟動。
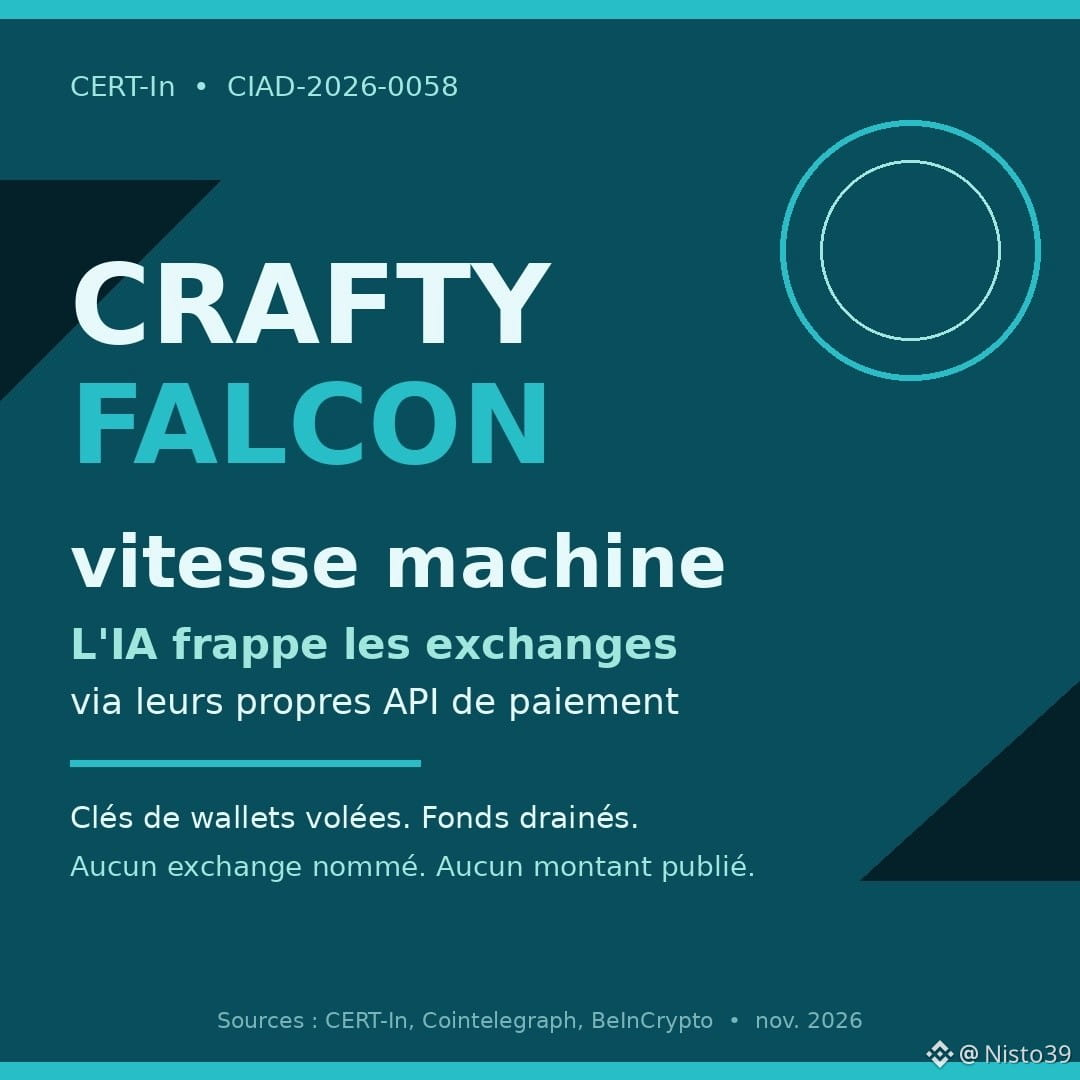
幾乎沒人關注的是:11月4日,CERT-In 發佈了關鍵警報 CIAD-2026-0058。十月更新。一名攻擊者:CRAFTY FALCON。
這不是腳本小子。據 CERT-In 稱,這是一個藉助 AI 的金融攻擊者,“用機器智能監視目標,以機器速度行動,並通過調用受害者自己的支付和付款 API 發起攻擊”。
目標:NBFC、金融科技公司、聚合商……以及加密貨幣交易所 / VDA 服務商。錢包密鑰被盜。資金被轉空。沒有點名任何交易所。沒有公佈任何金額。
作案手法:通過共享憑證,讓暴露在外的 UAT/預發佈環境連通生產環境;濫用雲服務(AWS SSM/Lambda);對應用進行逆向工程;繞過 IP 白名單;先進行微額測試轉賬(1 盧比),再發動大規模攻擊;選擇週末時段;使用 AI 生成腳本。
我的看法:熱錢包被攻破時,大家會談論 $BTC 和 $ETH 。攻擊通過內部支付 API 發起時——也就是那些看不見的管道——談論的人就少多了。CERT-In 要求全天候監控,並在週末增加人員。聽起來不酷。或許卻至關重要。
來源:CERT-In、Cointelegraph(11月5日)、BeInCrypto、Indian Express、Mint。本文不構成財務建議。
你的交易所週日加強監控:讓人安心,還是對一個普通週末反應過度?
#CryptoNews #Securite #CERTIn #Exchange #IA
所有人的目光都聚焦在幣安遭黑客攻擊這件事上——數十億美元被凍結,報道還熱乎着。很正常。這事確實轟動。
幾乎沒人關注的是:11月4日,CERT-In 發佈了關鍵警報 CIAD-2026-0058。十月更新。一名攻擊者:CRAFTY FALCON。
這不是腳本小子。據 CERT-In 稱,這是一個藉助 AI 的金融攻擊者,“用機器智能監視目標,以機器速度行動,並通過調用受害者自己的支付和付款 API 發起攻擊”。
目標:NBFC、金融科技公司、聚合商……以及加密貨幣交易所 / VDA 服務商。錢包密鑰被盜。資金被轉空。沒有點名任何交易所。沒有公佈任何金額。
作案手法:通過共享憑證,讓暴露在外的 UAT/預發佈環境連通生產環境;濫用雲服務(AWS SSM/Lambda);對應用進行逆向工程;繞過 IP 白名單;先進行微額測試轉賬(1 盧比),再發動大規模攻擊;選擇週末時段;使用 AI 生成腳本。
我的看法:熱錢包被攻破時,大家會談論 $BTC 和 $ETH 。攻擊通過內部支付 API 發起時——也就是那些看不見的管道——談論的人就少多了。CERT-In 要求全天候監控,並在週末增加人員。聽起來不酷。或許卻至關重要。
來源:CERT-In、Cointelegraph(11月5日)、BeInCrypto、Indian Express、Mint。本文不構成財務建議。
你的交易所週日加強監控:讓人安心,還是對一個普通週末反應過度?
#CryptoNews #Securite #CERTIn #Exchange #IA
幾乎沒人關注的是:11月4日,CERT-In 發佈了關鍵警報 CIAD-2026-0058。十月更新。一名攻擊者:CRAFTY FALCON。
這不是腳本小子。據 CERT-In 稱,這是一個藉助 AI 的金融攻擊者,“用機器智能監視目標,以機器速度行動,並通過調用受害者自己的支付和付款 API 發起攻擊”。
目標:NBFC、金融科技公司、聚合商……以及加密貨幣交易所 / VDA 服務商。錢包密鑰被盜。資金被轉空。沒有點名任何交易所。沒有公佈任何金額。
作案手法:通過共享憑證,讓暴露在外的 UAT/預發佈環境連通生產環境;濫用雲服務(AWS SSM/Lambda);對應用進行逆向工程;繞過 IP 白名單;先進行微額測試轉賬(1 盧比),再發動大規模攻擊;選擇週末時段;使用 AI 生成腳本。
我的看法:熱錢包被攻破時,大家會談論 $BTC 和 $ETH 。攻擊通過內部支付 API 發起時——也就是那些看不見的管道——談論的人就少多了。CERT-In 要求全天候監控,並在週末增加人員。聽起來不酷。或許卻至關重要。
來源:CERT-In、Cointelegraph(11月5日)、BeInCrypto、Indian Express、Mint。本文不構成財務建議。
你的交易所週日加強監控:讓人安心,還是對一個普通週末反應過度?
#CryptoNews #Securite #CERTIn #Exchange #IA
74
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#币安将恢复更多资产提现
1.4M 次瀏覽
3,874 討論中
2
#AnthropicIPO估值遭大型投资者质疑
5,406 次瀏覽
84 討論中
3
#美股走弱,加密货币市场普遍承压
302,122 次瀏覽
630 討論中
4
#美股遭遇2020年以来最严重抛售
14,141 次瀏覽
51 討論中
5
#StrategySTRC时隔超170天恢复发行
59,738 次瀏覽
241 討論中
6
#纳斯达克100指数下跌6%
25,512 次瀏覽
98 討論中
7
#希腊议会通过10%加密资本利得税法案
15,332 次瀏覽
66 討論中
8
#韩国KOSPI下跌触发熔断
28,058 次瀏覽
58 討論中
9
#ADP美国10月私营就业增加8.6万人
193,782 次瀏覽
278 討論中
10
#据报哈国政府投1亿美元加密基金
104,325 次瀏覽
430 討論中