

#blockaid
blockaid
8,200 次瀏覽
32 討論中
熱門
最新

Binance遭黑客攻擊可能是私鑰遭濫用,而非被盜:Blockaid CEO
- Blockaid CEO認爲,Binance遭黑客攻擊可能是私鑰遭濫用,而非被盜
- 懷疑攻擊者控制了Binance的交易簽名系統
- 與此前Bybit遭黑客攻擊事件進行比較
- 重要的是:私鑰遭到了不當使用
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
來源:CoinTelegraph
Binance遭黑客攻擊可能是私鑰遭濫用,而非被盜:Blockaid CEO
- Blockaid CEO認爲,Binance遭黑客攻擊可能是私鑰遭濫用,而非被盜
- 懷疑攻擊者控制了Binance的交易簽名系統
- 與此前Bybit遭黑客攻擊事件進行比較
- 重要的是:私鑰遭到了不當使用
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
來源:CoinTelegraph
- Blockaid CEO認爲,Binance遭黑客攻擊可能是私鑰遭濫用,而非被盜
- 懷疑攻擊者控制了Binance的交易簽名系統
- 與此前Bybit遭黑客攻擊事件進行比較
- 重要的是:私鑰遭到了不當使用
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
來源:CoinTelegraph
432

不到 1% 的被盜加密貨幣最終能追回——而所有人以爲存在的緊急關閉開關,從未被按下。
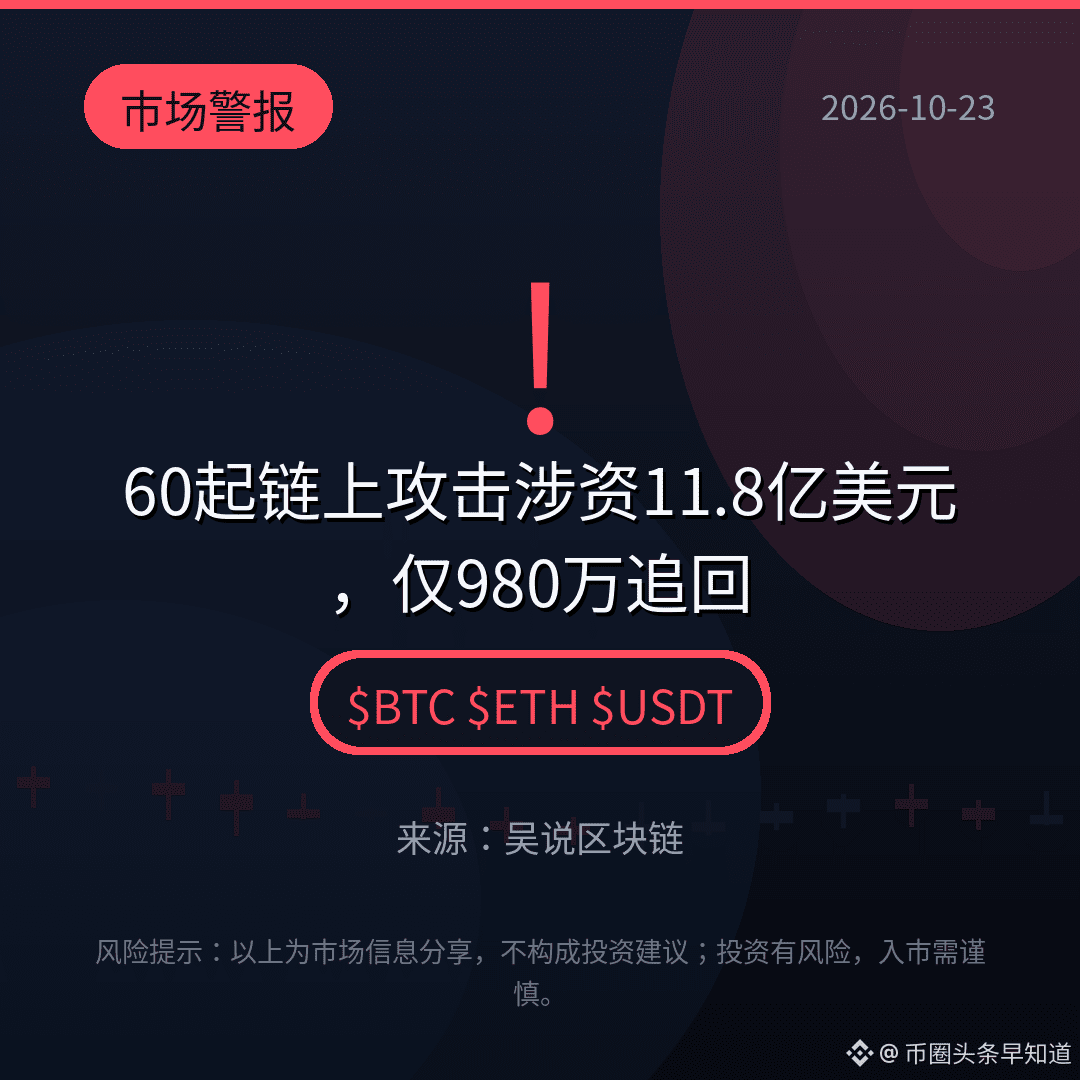
Blockaid 調查了 2026 年 1 月至 8 月發生的 60 起重大鏈上攻擊:共計 11.8 億美元被盜。截至 9 月 2 日,僅有 980 萬美元(0.8%)返還給受害者;另有 8140 萬美元被凍結,但尚未返還。60 起事件中,只有 5 起有資金被凍結或追回。
沒有任何資金通過發行方黑名單或交易所存款攔截機制追回:16 起事件符合條件,但沒有采取任何行動。
有 2.871 億美元仍留在已知錢包中,調查人員可以監控,卻無法凍結——這些資產主要是 ETH、BTC 和流動性質押代幣,沒有中央控制的緊急關閉開關。約 2.29 億美元可追溯至 4 月的 Drift 攻擊事件(107,165 ETH)。從攻擊到資金轉移的時間中位數爲 17 分鐘;22% 的資金在 60 秒內轉移。
在被凍結或追回的 9120 萬美元中,99.1% 來自協議治理或驗證者控制措施,其中以 Arbitrum、Syscoin 和 Stellar 爲主。
安全網在協議層,而它只攔下了 60 起事件中的 5 起。如果追回資金就像買彩票,你憑什麼信任自己使用的協議?$BTC $ETH NFA。請自行研究。
#CryptoNews #DeFi #Security #Blockaid
1
16


·
--
刷到 LayerZero × Blockaid 上線 Bridge Sentinel:給跨鏈 OFT 資產加了一道安全向 DVN。發行方可以把它設成必籤——不籤消息就不放行。
它不只覈對「有沒有真實源事件」,還會用實時威脅情報篩惡意對手方、被盜資金和活躍漏洞相關地址;另外盯 mint 額度上限、路由/權限配置變更,以及落地合約和受益地址,能在執行前攔一刀。
可選 Cosigner 做更主動的跨鏈防護。同場 verifier 市集裏還有 Fidelity FCAT、Deutsche Telekom、Google Cloud 等企業級 DVN。跨鏈這幾年被盜新聞看多了,這種能配置的事前安檢,比出事再追靠譜一點。
$ZRO #跨链 #安全 #LayerZero #Blockaid
它不只覈對「有沒有真實源事件」,還會用實時威脅情報篩惡意對手方、被盜資金和活躍漏洞相關地址;另外盯 mint 額度上限、路由/權限配置變更,以及落地合約和受益地址,能在執行前攔一刀。
可選 Cosigner 做更主動的跨鏈防護。同場 verifier 市集裏還有 Fidelity FCAT、Deutsche Telekom、Google Cloud 等企業級 DVN。跨鏈這幾年被盜新聞看多了,這種能配置的事前安檢,比出事再追靠譜一點。
$ZRO #跨链 #安全 #LayerZero #Blockaid
250

·
--
突破關於 Coldcard 設備(存儲比特幣私鑰)的一個歷史性漏洞,揭開了加密貨幣最基本原則背後的黑暗面:安全。Blockaid 首席執行官表示“這是加密貨幣的原罪”(3 #cryptosecurity, #blockaid, $BTC)。
根據 The Block 的一份最新報告,Coldcard 漏洞已使加密貨幣面臨被視爲“煤礦裏的金絲雀”的風險,也就是成爲由 AI 驅動的網絡安全威脅的早期預警。簡而言之,黑客成功破解了一個旨在保護加密貨幣最關鍵方面之一——用於簽署和驗證交易的私鑰——的安全系統。
突破
關於 Coldcard 設備(存儲比特幣私鑰)的一個歷史性漏洞,揭開了加密貨幣最基本原則背後的黑暗面:安全。Blockaid 首席執行官表示“這是加密貨幣的原罪”(3 #cryptosecurity, #blockaid, $BTC )。
根據 The Block 的一份最新報告,Coldcard 漏洞已使加密貨幣面臨被視爲“煤礦裏的金絲雀”的風險,也就是成爲由 AI 驅動的網絡安全威脅的早期預警。簡而言之,黑客成功破解了一個旨在保護加密貨幣最關鍵方面之一——用於簽署和驗證交易的私鑰——的安全系統。
根據 The Block 的一份最新報告,Coldcard 漏洞已使加密貨幣面臨被視爲“煤礦裏的金絲雀”的風險,也就是成爲由 AI 驅動的網絡安全威脅的早期預警。簡而言之,黑客成功破解了一個旨在保護加密貨幣最關鍵方面之一——用於簽署和驗證交易的私鑰——的安全系統。
12
·
--
文章
突破冷錢包設備 Coldcard 上發生的一起歷史性漏洞利用,因其存儲比特幣私鑰而揭示了加密貨幣最基本原則背後的黑暗面:安全。Blockaid 首席執行官表示:“這是加密貨幣的原罪”(3 #cryptosecurity, #blockaid, $BTC)。
根據《The Block》近期的一份報告,Coldcard 漏洞利用已讓加密貨幣面臨一種風險:成爲“煤礦裏的金絲雀”,以應對由 AI 驅動的網絡安全威脅。簡而言之,黑客成功破解了一個爲保障加密貨幣中最關鍵的方面而設計的安全系統——用於簽署和驗證交易的私鑰。
突破
冷錢包設備 Coldcard 上發生的一起歷史性漏洞利用,因其存儲比特幣私鑰而揭示了加密貨幣最基本原則背後的黑暗面:安全。Blockaid 首席執行官表示:“這是加密貨幣的原罪”(3 #cryptosecurity, #blockaid, $BTC )。
根據《The Block》近期的一份報告,Coldcard 漏洞利用已讓加密貨幣面臨一種風險:成爲“煤礦裏的金絲雀”,以應對由 AI 驅動的網絡安全威脅。簡而言之,黑客成功破解了一個爲保障加密貨幣中最關鍵的方面而設計的安全系統——用於簽署和驗證交易的私鑰。
根據《The Block》近期的一份報告,Coldcard 漏洞利用已讓加密貨幣面臨一種風險:成爲“煤礦裏的金絲雀”,以應對由 AI 驅動的網絡安全威脅。簡而言之,黑客成功破解了一個爲保障加密貨幣中最關鍵的方面而設計的安全系統——用於簽署和驗證交易的私鑰。
21

·
--
🚨 Verus以太坊橋被黑 — $11.58百萬被盜!
安全公司Blockaid實時標記了針對Verus-Ethereum橋的持續攻擊 — 當警報發出時,$11.58百萬已經被盜。
🔍 發生了什麼?
Verus-Ethereum橋是連接Verus區塊鏈與以太坊生態系統的跨鏈基礎設施。攻擊者利用橋的託管合約驗證邏輯中的一個漏洞來盜取用戶資金 — 這種模式在2026年已經變得司空見慣。
📊 2026年DeFi安全 — 通過數字看:
• 僅到4月中旬就損失超過$750M
• KelpDAO攻擊:$292M
• Drift協議黑客:$285M
• 2026年4月:有史以來最糟糕的月份 — 28起事件損失$625M
• 現在Verus橋:$11.58M+
⚠️ 如果你使用了Verus-Ethereum橋:
✅ 不要通過橋發起任何新交易
✅ 前往Revoke.cash撤銷任何與橋相關的授權
✅ 關注官方Verus和Blockaid賬戶獲取更新
🔐 專家見解:
2026年最大攻擊的共同點是什麼?黑客並沒有破壞區塊鏈 — 他們破壞了區塊鏈之間的信任層。直到橋接採用冗餘驗證、多籤控制和實時斷路器作爲標準實踐,這類事件將會繼續發生。
保持安全。保持信息靈通。DYOR。🙏
#Crypto #DeFi #Verus #BridgeHack #Blockaid #Web3Security #BinanceSquareFamily
46
⚠️ 三個漏洞,同一天損失 $35.55M:DeFi 在 24 小時內迎來“黑色星期二”
昨天對某個協議來說算不上糟糕。可對整個行業來說卻是糟透了。
AFX Trade:一把鑰匙換 $24.15M,而不是一個 bug
AFX 在 $ARB 上的橋合約做了它應該做的事:驗證有效簽名並釋放資金。問題在於,這些簽名來自被攻破的驗證者密鑰。攻擊者在 200 秒內將資金轉移到以太坊,並換成了超過 12,400 ETH。作爲網絡的 Arbitrum 並沒有任何關係,它被 AFX 自己的橋隔離了。
Verus:同一種傷口,兩次
Verus-以太坊 橋接損失 $7.54M,利用的是相同的路徑以及相同類型的故障,這也是它在 5 月份就曾遭遇並重創它的那種失誤。一年之內同一個 bug 重複兩次,意味着一些不太舒服的情況:修補症狀並不等同於解決根因。
B² Network:當“管理員”就是攻擊載體
這裏甚至都沒有發生被黑的橋。有人接管了質押合約的管理員權限,然後從那裏將盜來的代幣賣掉了。沒有加密學被破解,只有權限管理保護得不當。
這直接延續了我們一週前在 Ostium 看到的內容。連續三週、三種不同的說法,但都指向同一件事:智能合約的代碼已經不再是 DeFi 的薄弱環節。私鑰和管理員權限纔是,而這個問題不會靠一次 Solidity 審計就能解決。
你更信任帶自建橋的協議,還是使用已建立橋接方案的協議?👇
#DeFiSecurity #Arbitrum #CrossChainBridges #Blockaid
1
1
258
Kho Lending Rỗng:$9.3M 被 More Markets 消化
- Blockaid 發現攻擊者使用 Ankr 流動質押代幣與 E-mode 來繞過從 More Markets 的借貸
- Kho 內儲 WFLOW 被抽走約 $9.3 million
- 事件與區塊鏈利率系統的安全有關
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
來源:CoinTelegraph
Kho Lending Rỗng:$9.3M 被 More Markets 消化
- Blockaid 發現攻擊者使用 Ankr 流動質押代幣與 E-mode 來繞過從 More Markets 的借貸
- Kho 內儲 WFLOW 被抽走約 $9.3 million
- 事件與區塊鏈利率系統的安全有關
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
來源:CoinTelegraph
- Blockaid 發現攻擊者使用 Ankr 流動質押代幣與 E-mode 來繞過從 More Markets 的借貸
- Kho 內儲 WFLOW 被抽走約 $9.3 million
- 事件與區塊鏈利率系統的安全有關
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
來源:CoinTelegraph
49
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#币安已回填九成受影响资产
64,288 次瀏覽
179 討論中
2
#何一表示储备证明10种代币全额背书
14,182 次瀏覽
69 討論中
3
#币安SAFU基金完成7499枚BTC转移
123,521 次瀏覽
88 討論中
4
#RichardTeng表示无需用户承担损失
12,546 次瀏覽
51 討論中
5
#CZ称币安赔付到位最重要是保护用户
169,187 次瀏覽
394 討論中
6
#英特尔创1974年以来最差单日表现
66,355 次瀏覽
103 討論中
7
#TRM称柬埔寨赌场收10.7亿美元加密资产
77,614 次瀏覽
202 討論中
8
#USDC七日流通量减少约8亿枚
23,239 次瀏覽
159 討論中
9
#疑似朝鲜攻击占加密黑客损失近89%
457,093 次瀏覽
487 討論中
10
#OpenAI下调融资目标100亿美元
73,802 次瀏覽
209 討論中