

#adresse
adresse
232 次瀏覽
2 討論中
熱門
最新

·
--
文章
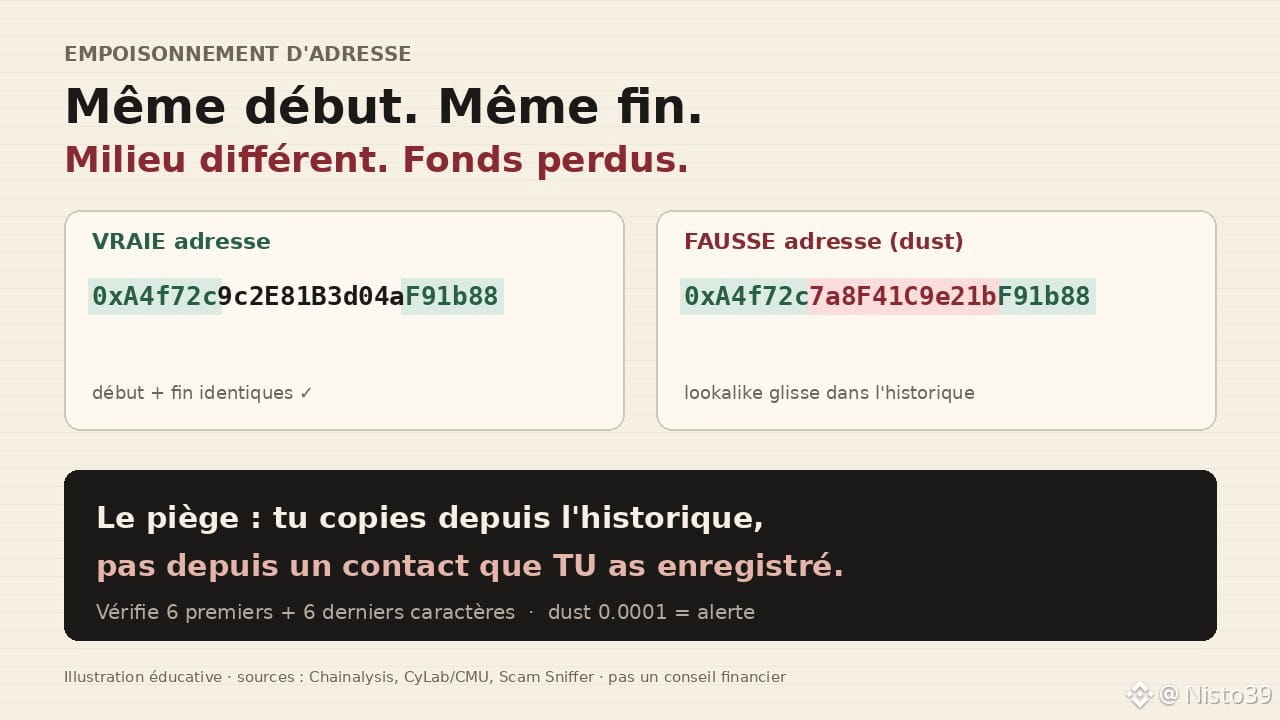
地址投毒:你的交易記錄設下的陷阱你從錢包的交易記錄裏複製了一個地址。開頭幾個字符沒錯,結尾幾個字符也沒錯。你轉了賬。錢卻到了……別人手裏。這不是程序故障,也不是網絡被黑了,而是一個叫“地址投毒”的陷阱。
沒人把這件事說得足夠清楚:你的交易記錄也是騙子的獵場。他們知道這一點,也會利用它。
運作機制,不說多餘術語
攻擊者會查看你經常往來的地址——朋友、交易所或某個合約。然後,他會用工具(有時是在暗網上買的)生成一個仿冒地址:開頭幾個字符相同,結尾幾個字符也相同,中間則不同。接着,他會從這個假地址給你轉一筆極小金額,也就是所謂的 dust(塵埃交易);或者發起一筆零金額交易。你的錢包會把這個地址記錄下來。下次你搜索“昨天那個地址”時,排在最前面的往往就是它。
地址投毒:你的交易記錄設下的陷阱
你從錢包的交易記錄裏複製了一個地址。開頭幾個字符沒錯,結尾幾個字符也沒錯。你轉了賬。錢卻到了……別人手裏。這不是程序故障,也不是網絡被黑了,而是一個叫“地址投毒”的陷阱。
沒人把這件事說得足夠清楚:你的交易記錄也是騙子的獵場。他們知道這一點,也會利用它。
運作機制,不說多餘術語
攻擊者會查看你經常往來的地址——朋友、交易所或某個合約。然後,他會用工具(有時是在暗網上買的)生成一個仿冒地址:開頭幾個字符相同,結尾幾個字符也相同,中間則不同。接着,他會從這個假地址給你轉一筆極小金額,也就是所謂的 dust(塵埃交易);或者發起一筆零金額交易。你的錢包會把這個地址記錄下來。下次你搜索“昨天那個地址”時,排在最前面的往往就是它。
沒人把這件事說得足夠清楚:你的交易記錄也是騙子的獵場。他們知道這一點,也會利用它。
運作機制,不說多餘術語
攻擊者會查看你經常往來的地址——朋友、交易所或某個合約。然後,他會用工具(有時是在暗網上買的)生成一個仿冒地址:開頭幾個字符相同,結尾幾個字符也相同,中間則不同。接着,他會從這個假地址給你轉一筆極小金額,也就是所謂的 dust(塵埃交易);或者發起一筆零金額交易。你的錢包會把這個地址記錄下來。下次你搜索“昨天那個地址”時,排在最前面的往往就是它。
1
753
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#币安将恢复更多资产提现
1.4M 次瀏覽
3,877 討論中
2
#AnthropicIPO估值遭大型投资者质疑
5,406 次瀏覽
88 討論中
3
#美股走弱,加密货币市场普遍承压
302,122 次瀏覽
634 討論中
4
#美股遭遇2020年以来最严重抛售
14,141 次瀏覽
58 討論中
5
#StrategySTRC时隔超170天恢复发行
59,738 次瀏覽
241 討論中
6
#纳斯达克100指数下跌6%
25,512 次瀏覽
99 討論中
7
#希腊议会通过10%加密资本利得税法案
15,332 次瀏覽
66 討論中
8
#韩国KOSPI下跌触发熔断
28,058 次瀏覽
59 討論中
9
#ADP美国10月私营就业增加8.6万人
193,782 次瀏覽
278 討論中
10
#据报哈国政府投1亿美元加密基金
104,325 次瀏覽
430 討論中