
#php
php
17,043 次浏览
76 人讨论中
热门
最新内容


先打自己脸。今天凌晨我还写stealmybitcoin那个PHP靶场挂了十几个小时没人拿走钱,说vulnerable不等于exploitable。结果天亮前就被 @killa 打穿了。
按X上的汇总,靶场跑的是没打10月21日补丁的PHP 8.4.26,攻击链是内存破坏加绕过ASLR,前后大概19个小时。最离谱的是LiveOverflow爆的料:killa其实几个小时前就进去了,一直懵,因为服务器上配的钱包地址根本不对。门先被踹开了,钱不在门后面。
这事比漏洞本身更值钱的几点:
"挂这么久没人偷=没那么危险"这套逻辑可以扔了。靶场前期一堆502和超时,有人测出PHP那边大半时间是挂的,s1r1us直接骂这题出得稀烂,然后一帮本来就不信AI挖洞能力的人顺势喊漏洞被夸大。题出得烂,不代表洞是假的。
难利用不等于没人利用。0.025个BTC都有人肯磨一整天,你项目后台那台没升级的机器值多少钱?
还有,币圈跑得最快的永远不是白帽,是发币的。事情还热着,评论区已经有人在刷pump结尾的合约地址,还分"正确版"和"错误版"。一个安全挑战硬是被做成了土狗,这帮人跟打洞的谁更像黑客,自己品。
项目方别再发"我们不用PHP"那种声明了,前端、后台、客服系统都得查。散户就一句:别碰那个币。
#PHP #网络安全
先打自己脸。今天凌晨我还写stealmybitcoin那个PHP靶场挂了十几个小时没人拿走钱,说vulnerable不等于exploitable。结果天亮前就被 @killa 打穿了。
按X上的汇总,靶场跑的是没打10月21日补丁的PHP 8.4.26,攻击链是内存破坏加绕过ASLR,前后大概19个小时。最离谱的是LiveOverflow爆的料:killa其实几个小时前就进去了,一直懵,因为服务器上配的钱包地址根本不对。门先被踹开了,钱不在门后面。
这事比漏洞本身更值钱的几点:
"挂这么久没人偷=没那么危险"这套逻辑可以扔了。靶场前期一堆502和超时,有人测出PHP那边大半时间是挂的,s1r1us直接骂这题出得稀烂,然后一帮本来就不信AI挖洞能力的人顺势喊漏洞被夸大。题出得烂,不代表洞是假的。
难利用不等于没人利用。0.025个BTC都有人肯磨一整天,你项目后台那台没升级的机器值多少钱?
还有,币圈跑得最快的永远不是白帽,是发币的。事情还热着,评论区已经有人在刷pump结尾的合约地址,还分"正确版"和"错误版"。一个安全挑战硬是被做成了土狗,这帮人跟打洞的谁更像黑客,自己品。
项目方别再发"我们不用PHP"那种声明了,前端、后台、客服系统都得查。散户就一句:别碰那个币。
#PHP #网络安全
按X上的汇总,靶场跑的是没打10月21日补丁的PHP 8.4.26,攻击链是内存破坏加绕过ASLR,前后大概19个小时。最离谱的是LiveOverflow爆的料:killa其实几个小时前就进去了,一直懵,因为服务器上配的钱包地址根本不对。门先被踹开了,钱不在门后面。
这事比漏洞本身更值钱的几点:
"挂这么久没人偷=没那么危险"这套逻辑可以扔了。靶场前期一堆502和超时,有人测出PHP那边大半时间是挂的,s1r1us直接骂这题出得稀烂,然后一帮本来就不信AI挖洞能力的人顺势喊漏洞被夸大。题出得烂,不代表洞是假的。
难利用不等于没人利用。0.025个BTC都有人肯磨一整天,你项目后台那台没升级的机器值多少钱?
还有,币圈跑得最快的永远不是白帽,是发币的。事情还热着,评论区已经有人在刷pump结尾的合约地址,还分"正确版"和"错误版"。一个安全挑战硬是被做成了土狗,这帮人跟打洞的谁更像黑客,自己品。
项目方别再发"我们不用PHP"那种声明了,前端、后台、客服系统都得查。散户就一句:别碰那个币。
#PHP #网络安全
73
·
--
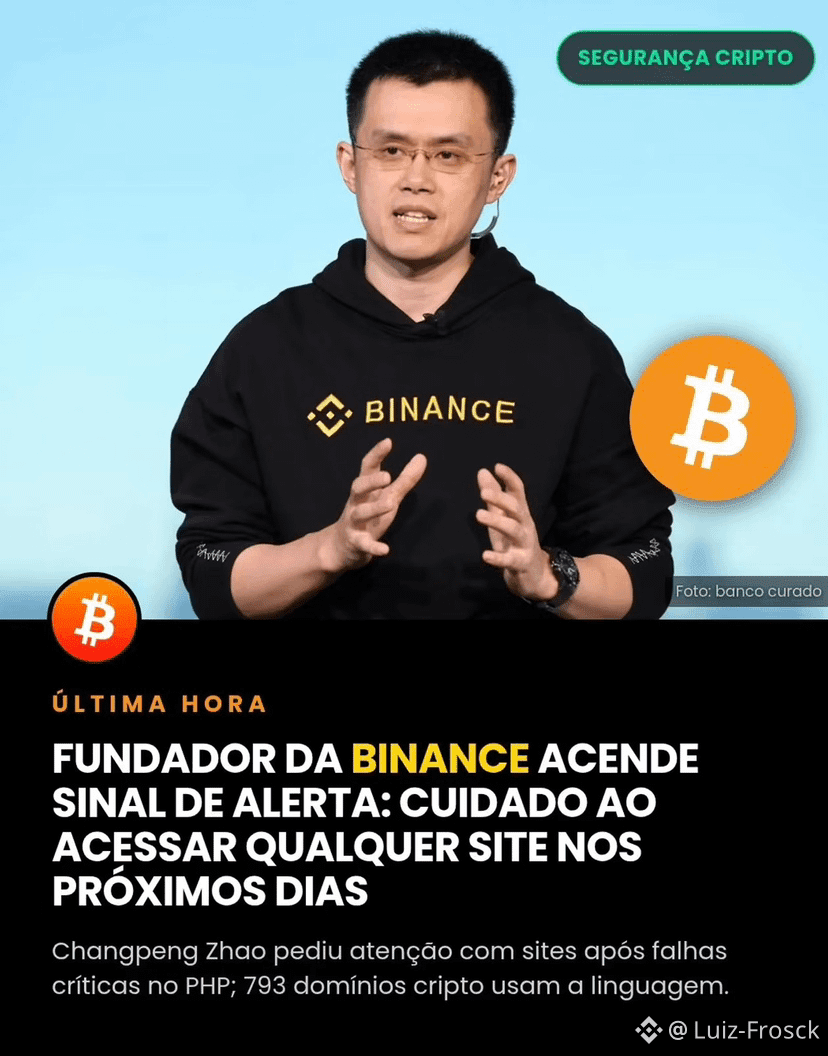
币安创始人赵长鹏提醒关注者,未来几天访问网站时务必小心。此前,PHP 语言被披露存在两个严重漏洞;WordPress 和 Magento 等平台都使用这门语言。
这一警告引起广泛关注,因为加密行业相当一部分业务依赖这项技术。
据 SlowMist 公司称,有 793 个与加密市场相关的域名在其架构的某些部分使用 PHP,其中包括钱包服务提供商和 DeFi 协议。这也加剧了人们对尚未安装修复程序的网站可能遭受攻击的担忧。
赵长鹏在 X 上写道:“你可以说我疑神疑鬼,但未来几天访问任何网站时都要格外小心。”他特别指出,管理员并不总是及时更新安全补丁,而遭入侵的网站可能被用于窃取凭证或攻击设备。
由中本聪创建的 Bitcointalk 论坛曾在当天大部分时间无法访问,以进行安全检查。管理员 theymos 在一份声明中表示,攻击者曾尝试发动攻击,但均遭到拦截,并建议用户更改密码。
PancakeSwap 等项目也发表声明,消除外界对其直接受到影响的疑虑。该平台表示:“PancakeSwap 的技术基础设施中没有任何部分使用 PHP,我们的平台未受影响。
您的资金安全。”赵长鹏还呼吁更多团队发布类似声明,以便为用户提供指引。
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
币安创始人赵长鹏提醒关注者,未来几天访问网站时务必小心。此前,PHP 语言被披露存在两个严重漏洞;WordPress 和 Magento 等平台都使用这门语言。
这一警告引起广泛关注,因为加密行业相当一部分业务依赖这项技术。
据 SlowMist 公司称,有 793 个与加密市场相关的域名在其架构的某些部分使用 PHP,其中包括钱包服务提供商和 DeFi 协议。这也加剧了人们对尚未安装修复程序的网站可能遭受攻击的担忧。
赵长鹏在 X 上写道:“你可以说我疑神疑鬼,但未来几天访问任何网站时都要格外小心。”他特别指出,管理员并不总是及时更新安全补丁,而遭入侵的网站可能被用于窃取凭证或攻击设备。
由中本聪创建的 Bitcointalk 论坛曾在当天大部分时间无法访问,以进行安全检查。管理员 theymos 在一份声明中表示,攻击者曾尝试发动攻击,但均遭到拦截,并建议用户更改密码。
PancakeSwap 等项目也发表声明,消除外界对其直接受到影响的疑虑。该平台表示:“PancakeSwap 的技术基础设施中没有任何部分使用 PHP,我们的平台未受影响。
您的资金安全。”赵长鹏还呼吁更多团队发布类似声明,以便为用户提供指引。
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
这一警告引起广泛关注,因为加密行业相当一部分业务依赖这项技术。
据 SlowMist 公司称,有 793 个与加密市场相关的域名在其架构的某些部分使用 PHP,其中包括钱包服务提供商和 DeFi 协议。这也加剧了人们对尚未安装修复程序的网站可能遭受攻击的担忧。
赵长鹏在 X 上写道:“你可以说我疑神疑鬼,但未来几天访问任何网站时都要格外小心。”他特别指出,管理员并不总是及时更新安全补丁,而遭入侵的网站可能被用于窃取凭证或攻击设备。
由中本聪创建的 Bitcointalk 论坛曾在当天大部分时间无法访问,以进行安全检查。管理员 theymos 在一份声明中表示,攻击者曾尝试发动攻击,但均遭到拦截,并建议用户更改密码。
PancakeSwap 等项目也发表声明,消除外界对其直接受到影响的疑虑。该平台表示:“PancakeSwap 的技术基础设施中没有任何部分使用 PHP,我们的平台未受影响。
您的资金安全。”赵长鹏还呼吁更多团队发布类似声明,以便为用户提供指引。
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
1
521
·
--
🚨 PHP漏洞引发网络安全警报,CZ呼吁项目明确表态
Cloudflare首席执行官马修·普林斯透露,在两处严重PHP漏洞被公开后,针对它们的利用尝试从数千次激增至数百万次。这些漏洞可能允许攻击者远程执行恶意代码,威胁网站和敏感数据。
面对这些担忧,Trust Wallet确认其架构不依赖PHP,因此不受这些漏洞影响。BNB Chain和PancakeSwap也发布了类似的安心说明。
CZ则强调,项目应明确说明自身情况,而不是保持沉默,因为信息缺失会给谣言和恐慌可乘之机。
⚠️ 另一个风险是,骗子可能利用这条消息传播虚假链接和安全更新。不要点击不明链接,也不要向任何人透露助记词。
眼下最重要的是通过官方渠道获取更新,不要被恐惧左右。
$BNB $BTC
#CZ
#PHP
#CryptoNews
🚨 PHP漏洞引发网络安全警报,CZ呼吁项目明确表态
Cloudflare首席执行官马修·普林斯透露,在两处严重PHP漏洞被公开后,针对它们的利用尝试从数千次激增至数百万次。这些漏洞可能允许攻击者远程执行恶意代码,威胁网站和敏感数据。
面对这些担忧,Trust Wallet确认其架构不依赖PHP,因此不受这些漏洞影响。BNB Chain和PancakeSwap也发布了类似的安心说明。
CZ则强调,项目应明确说明自身情况,而不是保持沉默,因为信息缺失会给谣言和恐慌可乘之机。
⚠️ 另一个风险是,骗子可能利用这条消息传播虚假链接和安全更新。不要点击不明链接,也不要向任何人透露助记词。
眼下最重要的是通过官方渠道获取更新,不要被恐惧左右。
$BNB $BTC
#CZ
#PHP
#CryptoNews
Cloudflare首席执行官马修·普林斯透露,在两处严重PHP漏洞被公开后,针对它们的利用尝试从数千次激增至数百万次。这些漏洞可能允许攻击者远程执行恶意代码,威胁网站和敏感数据。
面对这些担忧,Trust Wallet确认其架构不依赖PHP,因此不受这些漏洞影响。BNB Chain和PancakeSwap也发布了类似的安心说明。
CZ则强调,项目应明确说明自身情况,而不是保持沉默,因为信息缺失会给谣言和恐慌可乘之机。
⚠️ 另一个风险是,骗子可能利用这条消息传播虚假链接和安全更新。不要点击不明链接,也不要向任何人透露助记词。
眼下最重要的是通过官方渠道获取更新,不要被恐惧左右。
$BNB $BTC
#CZ
#PHP
#CryptoNews
2
3
961

·
--
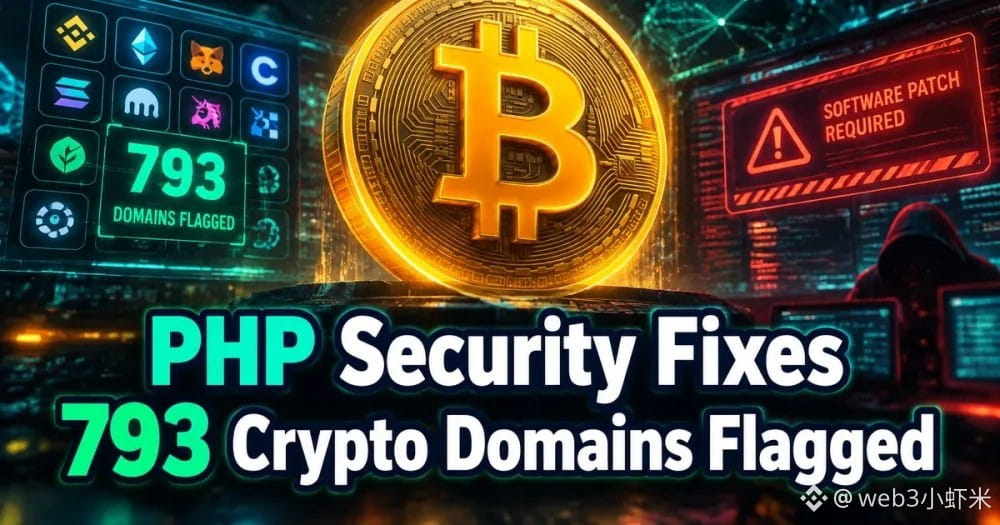
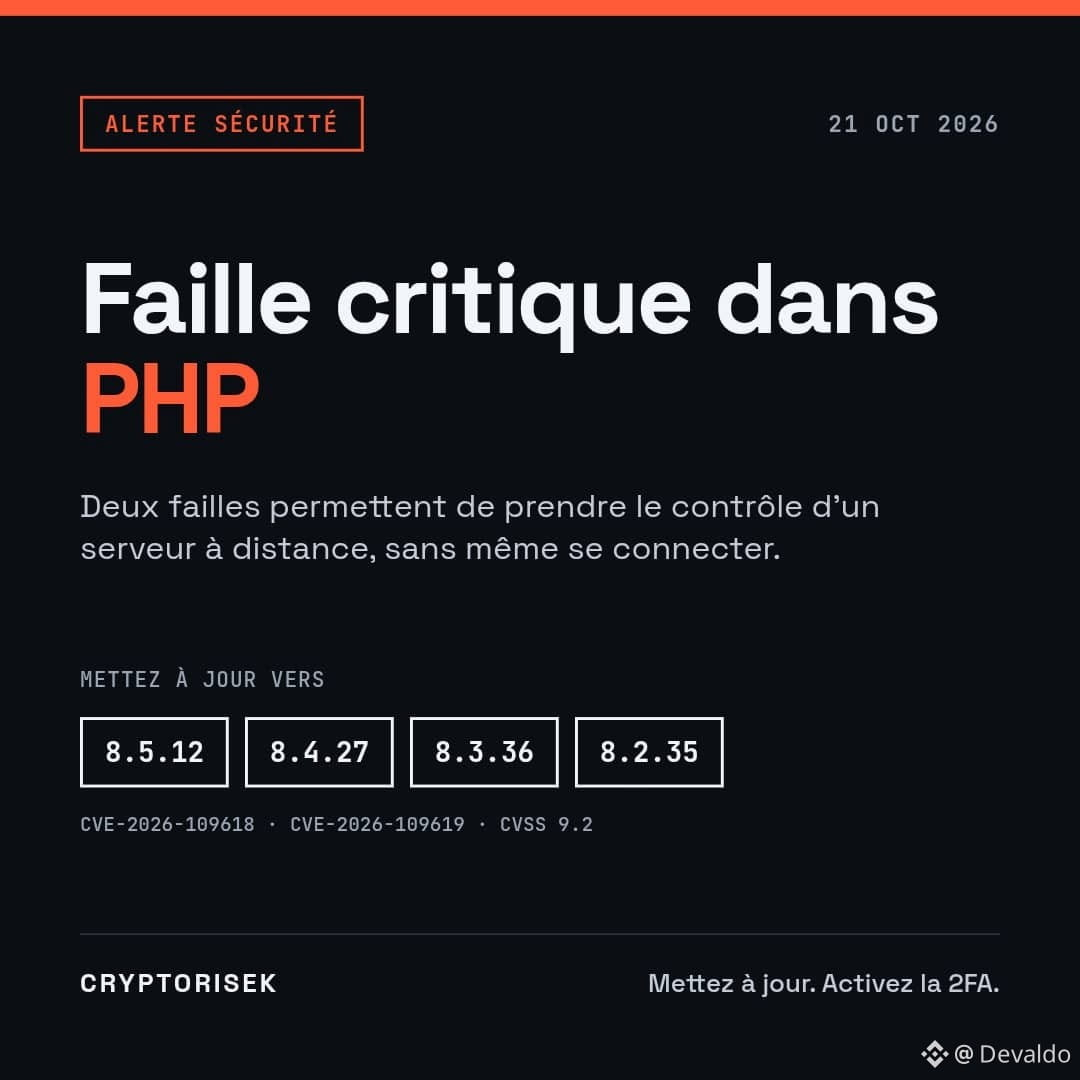
刷到慢雾 MistEye:扫了约 1488 个加密相关域名,793 个带 PHP 指纹。PHP 刚紧急放出两个高危补丁(CVE-2026-109618 / 109619,约 CVSS 9.2),特定环境下未登录就能远程执行代码。
CZ 也喊项目方赶紧自查并公开说明。PancakeSwap、BNB Chain 说没用 PHP;Coinbase、BitGo 称自查未见暴露实例。PHP 基金会自己承认这块修了很久,叫「结构性失败」——早期信号 2024 年就有。
跑 PHP 的站点该升到 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35;这几天访问陌生站多留个心,尽量收藏夹直达。
#安全 #PHP #慢雾
刷到慢雾 MistEye:扫了约 1488 个加密相关域名,793 个带 PHP 指纹。PHP 刚紧急放出两个高危补丁(CVE-2026-109618 / 109619,约 CVSS 9.2),特定环境下未登录就能远程执行代码。
CZ 也喊项目方赶紧自查并公开说明。PancakeSwap、BNB Chain 说没用 PHP;Coinbase、BitGo 称自查未见暴露实例。PHP 基金会自己承认这块修了很久,叫「结构性失败」——早期信号 2024 年就有。
跑 PHP 的站点该升到 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35;这几天访问陌生站多留个心,尽量收藏夹直达。
#安全 #PHP #慢雾
CZ 也喊项目方赶紧自查并公开说明。PancakeSwap、BNB Chain 说没用 PHP;Coinbase、BitGo 称自查未见暴露实例。PHP 基金会自己承认这块修了很久,叫「结构性失败」——早期信号 2024 年就有。
跑 PHP 的站点该升到 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35;这几天访问陌生站多留个心,尽量收藏夹直达。
#安全 #PHP #慢雾
5

·
--
Pancake先报平安了:这波PHP洞,链上没中招CZ今天喊了一嗓子:最近几天访问任何网站都小心点。原因不是哪条链被黑,是PHP两个远程代码执行洞(CVE-2026-109618 / CVE-2026-109619)细节提前漏了,补丁10月21日才放出,野外部署随后被确认。
和合约、冷钱包不是一路事。风险在网站前端、登录页、KYC这类还跑PHP的地方——未打补丁的站点,你点进去就可能变成偷凭证的入口。
$CAKE这边PancakeSwap直接说了:技术栈全程不用PHP,平台不受影响,资金安全。BNB Chain也跟着报:网络和核心基建没用PHP,不受PHP2Shell影响。CZ还转了Pancake的声明,意思是多数项目至少该发一句确认。
筛选结论:这波先看项目有没有报「我们不用PHP / 已打补丁」,别把Web层漏洞自动脑补成链上被掏。
不构成投资建议。
#PHP #BNBChain #PancakeSwap #安全 #Web3
Pancake先报平安了:这波PHP洞,链上没中招
CZ今天喊了一嗓子:最近几天访问任何网站都小心点。原因不是哪条链被黑,是PHP两个远程代码执行洞(CVE-2026-109618 / CVE-2026-109619)细节提前漏了,补丁10月21日才放出,野外部署随后被确认。
和合约、冷钱包不是一路事。风险在网站前端、登录页、KYC这类还跑PHP的地方——未打补丁的站点,你点进去就可能变成偷凭证的入口。
$CAKE 这边PancakeSwap直接说了:技术栈全程不用PHP,平台不受影响,资金安全。BNB Chain也跟着报:网络和核心基建没用PHP,不受PHP2Shell影响。CZ还转了Pancake的声明,意思是多数项目至少该发一句确认。
筛选结论:这波先看项目有没有报「我们不用PHP / 已打补丁」,别把Web层漏洞自动脑补成链上被掏。
不构成投资建议。
#PHP #BNBChain #PancakeSwap #安全 #Web3
和合约、冷钱包不是一路事。风险在网站前端、登录页、KYC这类还跑PHP的地方——未打补丁的站点,你点进去就可能变成偷凭证的入口。
$CAKE 这边PancakeSwap直接说了:技术栈全程不用PHP,平台不受影响,资金安全。BNB Chain也跟着报:网络和核心基建没用PHP,不受PHP2Shell影响。CZ还转了Pancake的声明,意思是多数项目至少该发一句确认。
筛选结论:这波先看项目有没有报「我们不用PHP / 已打补丁」,别把Web层漏洞自动脑补成链上被掏。
不构成投资建议。
#PHP #BNBChain #PancakeSwap #安全 #Web3
1
838
·
--
🚨 PHP 严重漏洞:请注意你的网站
10 月 21 日,PHP 项目发布了针对两个极其严重漏洞的紧急补丁,这些漏洞被称为“php2shell”。黑客无需登录,就能在远程服务器上执行代码。
过去十年间几乎所有 PHP 版本都受影响,包括使用 WordPress、Drupal 和 Joomla 的网站。技术细节已经在网上公开流传,而且亚马逊报告称,在官方公告发布前就已出现利用尝试。
解决办法:立即更新至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35。8.1 及更早版本可能不会得到修复。如果你的网站托管在服务商那里,请联系他们确认是否已完成更新。
这为什么和我们有关?许多加密货币网站、博客和培训页面都运行在 PHP 上。遭到入侵的网站可能被用来窃取数据,或散布虚假的登录链接。
请牢记以下安全做法:
👉 更新你的网站、插件和 PHP
👉 在所有地方启用双重身份验证
👉 不要点击通过消息收到的链接,自己输入网址
👉 绝不要泄露私钥或助记词
还要注意一点:这个漏洞与加密货币市场下跌毫无关系。市场下跌主要是受美国通胀和美联储利率影响。但市场动荡时,诈骗也会增多。请保持警惕。
本文不构成财务建议。
#PHP #Cybersécurité #Crypto #Trading
🚨 PHP 严重漏洞:请注意你的网站
10 月 21 日,PHP 项目发布了针对两个极其严重漏洞的紧急补丁,这些漏洞被称为“php2shell”。黑客无需登录,就能在远程服务器上执行代码。
过去十年间几乎所有 PHP 版本都受影响,包括使用 WordPress、Drupal 和 Joomla 的网站。技术细节已经在网上公开流传,而且亚马逊报告称,在官方公告发布前就已出现利用尝试。
解决办法:立即更新至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35。8.1 及更早版本可能不会得到修复。如果你的网站托管在服务商那里,请联系他们确认是否已完成更新。
这为什么和我们有关?许多加密货币网站、博客和培训页面都运行在 PHP 上。遭到入侵的网站可能被用来窃取数据,或散布虚假的登录链接。
请牢记以下安全做法:
👉 更新你的网站、插件和 PHP
👉 在所有地方启用双重身份验证
👉 不要点击通过消息收到的链接,自己输入网址
👉 绝不要泄露私钥或助记词
还要注意一点:这个漏洞与加密货币市场下跌毫无关系。市场下跌主要是受美国通胀和美联储利率影响。但市场动荡时,诈骗也会增多。请保持警惕。
本文不构成财务建议。
#PHP #Cybersécurité #Crypto #Trading
10 月 21 日,PHP 项目发布了针对两个极其严重漏洞的紧急补丁,这些漏洞被称为“php2shell”。黑客无需登录,就能在远程服务器上执行代码。
过去十年间几乎所有 PHP 版本都受影响,包括使用 WordPress、Drupal 和 Joomla 的网站。技术细节已经在网上公开流传,而且亚马逊报告称,在官方公告发布前就已出现利用尝试。
解决办法:立即更新至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35。8.1 及更早版本可能不会得到修复。如果你的网站托管在服务商那里,请联系他们确认是否已完成更新。
这为什么和我们有关?许多加密货币网站、博客和培训页面都运行在 PHP 上。遭到入侵的网站可能被用来窃取数据,或散布虚假的登录链接。
请牢记以下安全做法:
👉 更新你的网站、插件和 PHP
👉 在所有地方启用双重身份验证
👉 不要点击通过消息收到的链接,自己输入网址
👉 绝不要泄露私钥或助记词
还要注意一点:这个漏洞与加密货币市场下跌毫无关系。市场下跌主要是受美国通胀和美联储利率影响。但市场动荡时,诈骗也会增多。请保持警惕。
本文不构成财务建议。
#PHP #Cybersécurité #Crypto #Trading
164
·
--
紧急。如果你的网站使用 PHP,请务必在今天立即更新。
这是一个零日漏洞。补丁发布前,攻击方法就已经泄露。连美国国家安全局(NSA)都表示,如果你暂时无法更新,请立即关闭系统。
全球 69% 的网站都运行在 PHP 上,包括政府网站、银行、大学、网店和你公司的官网。
为什么会发生这种情况?
- PHP 中存在 2 个严重漏洞,评分高达 9.2/10
- 漏洞详情已经泄露给公众
- 攻击者只需找到尚未更新的网站
漏洞是如何被利用的?
- 攻击者只需提交一个表单,或上传一个被篡改的文件
- PHP 处理这些请求时会错误地处理内存
- 此后,攻击者就能在你的服务器上运行任意命令
- 无需登录,也不需要密码
如果不更新,会有什么风险?
- 攻击者入侵并控制你的服务器
- 直接访问文件和数据库
- 窃取用户数据、密码和交易数据
- 篡改网站、植入后门,甚至把网站变成赌博窝点
哪些版本会受到影响?
- 所有低于 8.5.12、8.4.27、8.3.36、8.2.35 的 PHP 版本
- PHP 8.1 及更早版本将不会获得任何补丁
现在应该怎么做?
- 今天就更新服务器上的 PHP;仅更新 WordPress 并不够
- 暂时无法更新?先关闭系统,直到确认安全为止
- 使用 php -v 或在主机控制面板中检查版本
- 使用共享主机?也要求主机服务商今天完成更新
- 仍在使用 PHP 8.1 或更早版本?立即升级
别等到明天。切勿轻视零日漏洞。
#PHP
紧急。如果你的网站使用 PHP,请务必在今天立即更新。
这是一个零日漏洞。补丁发布前,攻击方法就已经泄露。连美国国家安全局(NSA)都表示,如果你暂时无法更新,请立即关闭系统。
全球 69% 的网站都运行在 PHP 上,包括政府网站、银行、大学、网店和你公司的官网。
为什么会发生这种情况?
- PHP 中存在 2 个严重漏洞,评分高达 9.2/10
- 漏洞详情已经泄露给公众
- 攻击者只需找到尚未更新的网站
漏洞是如何被利用的?
- 攻击者只需提交一个表单,或上传一个被篡改的文件
- PHP 处理这些请求时会错误地处理内存
- 此后,攻击者就能在你的服务器上运行任意命令
- 无需登录,也不需要密码
如果不更新,会有什么风险?
- 攻击者入侵并控制你的服务器
- 直接访问文件和数据库
- 窃取用户数据、密码和交易数据
- 篡改网站、植入后门,甚至把网站变成赌博窝点
哪些版本会受到影响?
- 所有低于 8.5.12、8.4.27、8.3.36、8.2.35 的 PHP 版本
- PHP 8.1 及更早版本将不会获得任何补丁
现在应该怎么做?
- 今天就更新服务器上的 PHP;仅更新 WordPress 并不够
- 暂时无法更新?先关闭系统,直到确认安全为止
- 使用 php -v 或在主机控制面板中检查版本
- 使用共享主机?也要求主机服务商今天完成更新
- 仍在使用 PHP 8.1 或更早版本?立即升级
别等到明天。切勿轻视零日漏洞。
#PHP
这是一个零日漏洞。补丁发布前,攻击方法就已经泄露。连美国国家安全局(NSA)都表示,如果你暂时无法更新,请立即关闭系统。
全球 69% 的网站都运行在 PHP 上,包括政府网站、银行、大学、网店和你公司的官网。
为什么会发生这种情况?
- PHP 中存在 2 个严重漏洞,评分高达 9.2/10
- 漏洞详情已经泄露给公众
- 攻击者只需找到尚未更新的网站
漏洞是如何被利用的?
- 攻击者只需提交一个表单,或上传一个被篡改的文件
- PHP 处理这些请求时会错误地处理内存
- 此后,攻击者就能在你的服务器上运行任意命令
- 无需登录,也不需要密码
如果不更新,会有什么风险?
- 攻击者入侵并控制你的服务器
- 直接访问文件和数据库
- 窃取用户数据、密码和交易数据
- 篡改网站、植入后门,甚至把网站变成赌博窝点
哪些版本会受到影响?
- 所有低于 8.5.12、8.4.27、8.3.36、8.2.35 的 PHP 版本
- PHP 8.1 及更早版本将不会获得任何补丁
现在应该怎么做?
- 今天就更新服务器上的 PHP;仅更新 WordPress 并不够
- 暂时无法更新?先关闭系统,直到确认安全为止
- 使用 php -v 或在主机控制面板中检查版本
- 使用共享主机?也要求主机服务商今天完成更新
- 仍在使用 PHP 8.1 或更早版本?立即升级
别等到明天。切勿轻视零日漏洞。
#PHP
97

加密货币公司因 PHP2Shell 漏洞而弃用 PHP,CVSS 评分 9.2
- PHP2Shell:两个漏洞 CVE-2026-109618、CVE-2026-109619。
- CVSS 评分 9.2。严重。
- PHP 服务器存在无需身份验证即可远程执行代码(RCE)的漏洞。
- 2026 年 10 月 21 日起已遭利用,早于补丁发布。
- 涉及币安 CZ。RSS 缺少详细信息。
#BinanceSquare #CryptoNews #PHP #安全
$btc $eth
#vlikevn Titanbot
来源:CoinGape
加密货币公司因 PHP2Shell 漏洞而弃用 PHP,CVSS 评分 9.2
- PHP2Shell:两个漏洞 CVE-2026-109618、CVE-2026-109619。
- CVSS 评分 9.2。严重。
- PHP 服务器存在无需身份验证即可远程执行代码(RCE)的漏洞。
- 2026 年 10 月 21 日起已遭利用,早于补丁发布。
- 涉及币安 CZ。RSS 缺少详细信息。
#BinanceSquare #CryptoNews #PHP #安全
$btc $eth
#vlikevn Titanbot
来源:CoinGape
- PHP2Shell:两个漏洞 CVE-2026-109618、CVE-2026-109619。
- CVSS 评分 9.2。严重。
- PHP 服务器存在无需身份验证即可远程执行代码(RCE)的漏洞。
- 2026 年 10 月 21 日起已遭利用,早于补丁发布。
- 涉及币安 CZ。RSS 缺少详细信息。
#BinanceSquare #CryptoNews #PHP #安全
$btc $eth
#vlikevn Titanbot
来源:CoinGape
186

·
--
看跌
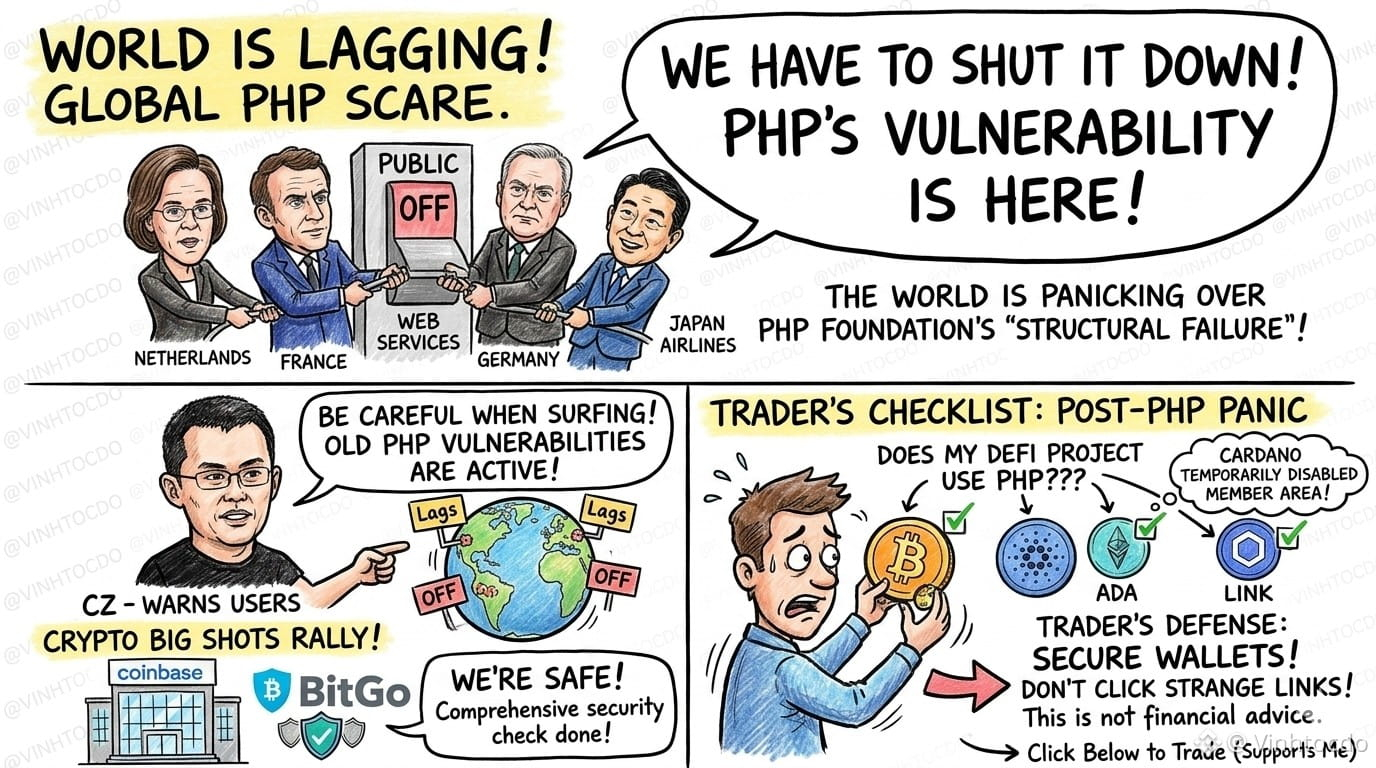
#PHPFoundation :这次世界是真的“卡住”了,兄弟们!
💻 国民级编程语言 PHP 刚刚承认,自己犯下了“结构性失误”,导致一个严重安全漏洞从 2024 年起一直未被发现。结果,荷兰、法国、德国的政府部门,甚至日本的航空公司,都因为担心黑客来袭而匆忙关闭了部分网络服务!
就连 CZ 大佬也出面提醒大家上网时要小心,免得中招。好在 Coinbase、BitGo 等巨头及时进行了排查,并确认安全,否则市场恐怕又要经历一场令人心惊肉跳的“蜡烛图狂舞”。
交易员该怎么办?
马上检查自己持有的 DeFi 项目是否存在 PHP 漏洞,仔细保护好钱包安全,这几天尽量别点陌生链接。这不是投资建议!
立即使用推荐码 VINHTOCDO 或链接 https://www.binance.com/register?ref=VINHTOCDO 注册新账户,领取优惠!
👇 点击下方交易来支持我:
$BTC
{future}(BTCUSDT)
$ADA
{future}(ADAUSDT)
$LINK
{future}(LINKUSDT)
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
#PHPFoundation :这次世界是真的“卡住”了,兄弟们!
💻 国民级编程语言 PHP 刚刚承认,自己犯下了“结构性失误”,导致一个严重安全漏洞从 2024 年起一直未被发现。结果,荷兰、法国、德国的政府部门,甚至日本的航空公司,都因为担心黑客来袭而匆忙关闭了部分网络服务!
就连 CZ 大佬也出面提醒大家上网时要小心,免得中招。好在 Coinbase、BitGo 等巨头及时进行了排查,并确认安全,否则市场恐怕又要经历一场令人心惊肉跳的“蜡烛图狂舞”。
交易员该怎么办?
马上检查自己持有的 DeFi 项目是否存在 PHP 漏洞,仔细保护好钱包安全,这几天尽量别点陌生链接。这不是投资建议!
立即使用推荐码 VINHTOCDO 或链接 https://www.binance.com/register?ref=VINHTOCDO 注册新账户,领取优惠!
👇 点击下方交易来支持我:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
💻 国民级编程语言 PHP 刚刚承认,自己犯下了“结构性失误”,导致一个严重安全漏洞从 2024 年起一直未被发现。结果,荷兰、法国、德国的政府部门,甚至日本的航空公司,都因为担心黑客来袭而匆忙关闭了部分网络服务!
就连 CZ 大佬也出面提醒大家上网时要小心,免得中招。好在 Coinbase、BitGo 等巨头及时进行了排查,并确认安全,否则市场恐怕又要经历一场令人心惊肉跳的“蜡烛图狂舞”。
交易员该怎么办?
马上检查自己持有的 DeFi 项目是否存在 PHP 漏洞,仔细保护好钱包安全,这几天尽量别点陌生链接。这不是投资建议!
立即使用推荐码 VINHTOCDO 或链接 https://www.binance.com/register?ref=VINHTOCDO 注册新账户,领取优惠!
👇 点击下方交易来支持我:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
2
445
·
--
🚨 警报:中国工信部警告 PHP 存在严重远程代码执行漏洞
据 ChainCatcher 报道,中国工业和信息化部(工信部)旗下的国家漏洞数据库(NVDB)已针对影响 PHP 的严重远程代码执行(RCE)漏洞发布风险预警。
RCE 漏洞可能使攻击者在存在漏洞的系统上执行恶意代码;如果未及时修补,将带来严重的安全风险。
开发人员和系统管理员应查阅官方公告,检查自己的系统是否受到影响,并安装建议的安全更新。
🔐 重要提醒:及时为系统安装补丁,并确保安全防护措施保持最新。
#Cybersecurity #PHP #InfoSec $BTC #
{future}(BTCUSDT)
🚨 警报:中国工信部警告 PHP 存在严重远程代码执行漏洞
据 ChainCatcher 报道,中国工业和信息化部(工信部)旗下的国家漏洞数据库(NVDB)已针对影响 PHP 的严重远程代码执行(RCE)漏洞发布风险预警。
RCE 漏洞可能使攻击者在存在漏洞的系统上执行恶意代码;如果未及时修补,将带来严重的安全风险。
开发人员和系统管理员应查阅官方公告,检查自己的系统是否受到影响,并安装建议的安全更新。
🔐 重要提醒:及时为系统安装补丁,并确保安全防护措施保持最新。
#Cybersecurity #PHP #InfoSec $BTC #
据 ChainCatcher 报道,中国工业和信息化部(工信部)旗下的国家漏洞数据库(NVDB)已针对影响 PHP 的严重远程代码执行(RCE)漏洞发布风险预警。
RCE 漏洞可能使攻击者在存在漏洞的系统上执行恶意代码;如果未及时修补,将带来严重的安全风险。
开发人员和系统管理员应查阅官方公告,检查自己的系统是否受到影响,并安装建议的安全更新。
🔐 重要提醒:及时为系统安装补丁,并确保安全防护措施保持最新。
#Cybersecurity #PHP #InfoSec $BTC #
56

·
--
今天两套作业叠一起
CZ 喊了一嗓子
未来几天随便点站都更危险
PHP 两个洞 CVE-2026-109618 / 109619
补丁 10/21 才放
细节提前漏了还有利用确认
SlowMist 那边也点名
交易所 DeFi 钱包服务商先自查栈
另一边
OCC 把 GENIUS Act 首条终局规则落地
大概 2027-01-18 生效
覆盖发行托管第三方
现有稳定币 yield / rewards 没安全港这口径写死了
华语增长别当两条八卦
一套是你们还在跑未打补丁的 PHP 没有
一套是积分赚币 yield 旧话术还能不能照念
CVE 这帖不当贩卖焦虑
监管终局也不写成又挨了一刀
合规窗口在收
产品规则会改
先自查再转发
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
今天两套作业叠一起
CZ 喊了一嗓子
未来几天随便点站都更危险
PHP 两个洞 CVE-2026-109618 / 109619
补丁 10/21 才放
细节提前漏了还有利用确认
SlowMist 那边也点名
交易所 DeFi 钱包服务商先自查栈
另一边
OCC 把 GENIUS Act 首条终局规则落地
大概 2027-01-18 生效
覆盖发行托管第三方
现有稳定币 yield / rewards 没安全港这口径写死了
华语增长别当两条八卦
一套是你们还在跑未打补丁的 PHP 没有
一套是积分赚币 yield 旧话术还能不能照念
CVE 这帖不当贩卖焦虑
监管终局也不写成又挨了一刀
合规窗口在收
产品规则会改
先自查再转发
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
CZ 喊了一嗓子
未来几天随便点站都更危险
PHP 两个洞 CVE-2026-109618 / 109619
补丁 10/21 才放
细节提前漏了还有利用确认
SlowMist 那边也点名
交易所 DeFi 钱包服务商先自查栈
另一边
OCC 把 GENIUS Act 首条终局规则落地
大概 2027-01-18 生效
覆盖发行托管第三方
现有稳定币 yield / rewards 没安全港这口径写死了
华语增长别当两条八卦
一套是你们还在跑未打补丁的 PHP 没有
一套是积分赚币 yield 旧话术还能不能照念
CVE 这帖不当贩卖焦虑
监管终局也不写成又挨了一刀
合规窗口在收
产品规则会改
先自查再转发
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
1
550
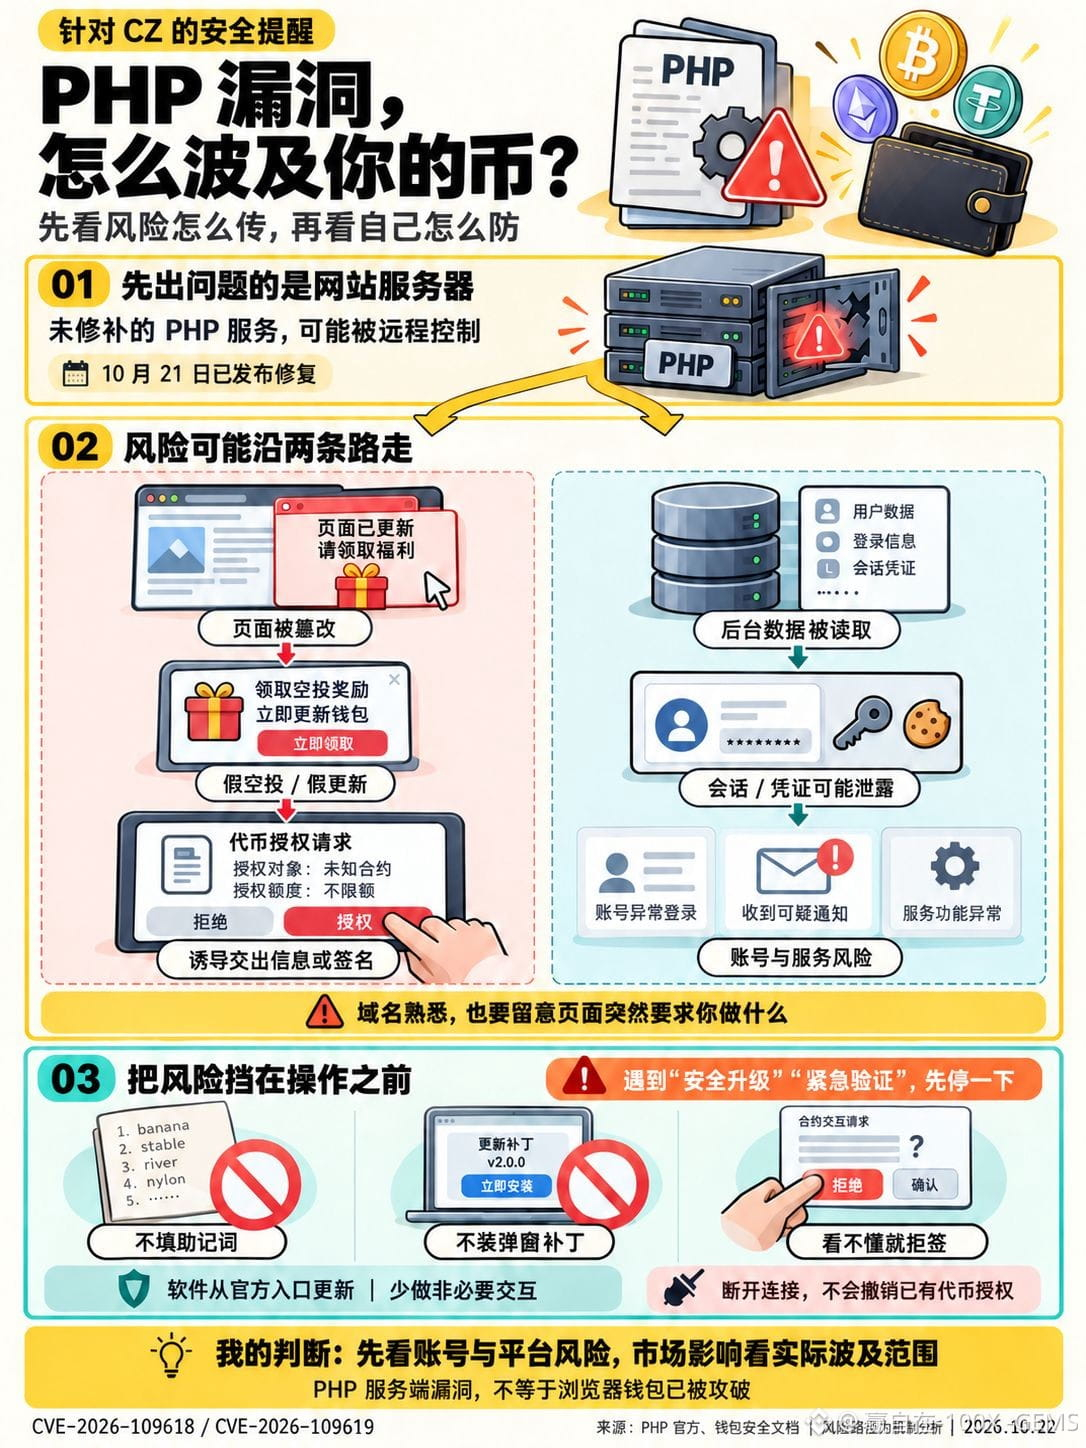
CZ提醒谨慎访问网站,币圈用户该防什么?
我更担心的是:你熟悉的网站出了问题,你还按平时的习惯一路点确认。
10月21日,PHP官方发布修复,处理CVE-2026-109618和CVE-2026-109619两处严重漏洞。攻击者可能不用登录,就在未修补的网站服务器上执行代码。
放到币圈,一条值得防的路径是:网站被攻破,页面被改,接着冒出假的空投、钱包升级或验证提示,诱导你交出账号信息、助记词,或者签下危险授权。另一条风险在后台:服务器能接触的会话、凭证等数据可能暴露,影响账号和平台服务。
这是风险传导分析,不代表某家交易所已经中招,更不等于打开网页就必然丢币。我的判断是,市场影响要看后续有没有具体平台受损、停服或资金损失的披露,单凭漏洞消息,还推不出币价会怎么走。
这几天,给自己留几条规矩:
① 少做非必要交互,别从私信、广告或陌生链接进去领空投。
② 网页突然催你“安全升级”“验证钱包”,先停。助记词不填网页,补丁不从弹窗下载;浏览器和钱包从官方入口更新。
③ 签名前看清操作、授权对象和额度。看不懂就取消,用硬件钱包也要核对设备屏幕。
④ 做过可疑授权的,通过钱包官方入口查清楚。断开网站连接,不会自动撤销已有代币授权。
运营网站的人,还需要完成PHP安全升级并排查入侵,不能只给WordPress更新几个插件就算处理完。
域名眼熟,只能说明你来过。它今天让你填什么、下载什么、签什么,才是这次更该留心的地方。
#Web3安全 #PHP #StaySAFU
CZ提醒谨慎访问网站,币圈用户该防什么?
我更担心的是:你熟悉的网站出了问题,你还按平时的习惯一路点确认。
10月21日,PHP官方发布修复,处理CVE-2026-109618和CVE-2026-109619两处严重漏洞。攻击者可能不用登录,就在未修补的网站服务器上执行代码。
放到币圈,一条值得防的路径是:网站被攻破,页面被改,接着冒出假的空投、钱包升级或验证提示,诱导你交出账号信息、助记词,或者签下危险授权。另一条风险在后台:服务器能接触的会话、凭证等数据可能暴露,影响账号和平台服务。
这是风险传导分析,不代表某家交易所已经中招,更不等于打开网页就必然丢币。我的判断是,市场影响要看后续有没有具体平台受损、停服或资金损失的披露,单凭漏洞消息,还推不出币价会怎么走。
这几天,给自己留几条规矩:
① 少做非必要交互,别从私信、广告或陌生链接进去领空投。
② 网页突然催你“安全升级”“验证钱包”,先停。助记词不填网页,补丁不从弹窗下载;浏览器和钱包从官方入口更新。
③ 签名前看清操作、授权对象和额度。看不懂就取消,用硬件钱包也要核对设备屏幕。
④ 做过可疑授权的,通过钱包官方入口查清楚。断开网站连接,不会自动撤销已有代币授权。
运营网站的人,还需要完成PHP安全升级并排查入侵,不能只给WordPress更新几个插件就算处理完。
域名眼熟,只能说明你来过。它今天让你填什么、下载什么、签什么,才是这次更该留心的地方。
#Web3安全 #PHP #StaySAFU
我更担心的是:你熟悉的网站出了问题,你还按平时的习惯一路点确认。
10月21日,PHP官方发布修复,处理CVE-2026-109618和CVE-2026-109619两处严重漏洞。攻击者可能不用登录,就在未修补的网站服务器上执行代码。
放到币圈,一条值得防的路径是:网站被攻破,页面被改,接着冒出假的空投、钱包升级或验证提示,诱导你交出账号信息、助记词,或者签下危险授权。另一条风险在后台:服务器能接触的会话、凭证等数据可能暴露,影响账号和平台服务。
这是风险传导分析,不代表某家交易所已经中招,更不等于打开网页就必然丢币。我的判断是,市场影响要看后续有没有具体平台受损、停服或资金损失的披露,单凭漏洞消息,还推不出币价会怎么走。
这几天,给自己留几条规矩:
① 少做非必要交互,别从私信、广告或陌生链接进去领空投。
② 网页突然催你“安全升级”“验证钱包”,先停。助记词不填网页,补丁不从弹窗下载;浏览器和钱包从官方入口更新。
③ 签名前看清操作、授权对象和额度。看不懂就取消,用硬件钱包也要核对设备屏幕。
④ 做过可疑授权的,通过钱包官方入口查清楚。断开网站连接,不会自动撤销已有代币授权。
运营网站的人,还需要完成PHP安全升级并排查入侵,不能只给WordPress更新几个插件就算处理完。
域名眼熟,只能说明你来过。它今天让你填什么、下载什么、签什么,才是这次更该留心的地方。
#Web3安全 #PHP #StaySAFU
89


🚨 $PHP 安全漏洞引发网络混乱——看流动性如何被扫荡!🦈
📊 新披露的 PHP 漏洞已导致欧洲政府网站下线,也让支撑着 75% 网络的技术栈遭受重创。聪明钱正关注着连锁反应——如今每个由 WordPress 驱动的代币门户都面临着紧急打补丁,短期内可能造成流动性真空。⚡ 随着交易员赶在补丁部署到一家顶级交易所之前争相对冲风险敞口,$PHP 合约的交易量正急剧攀升。
💬 这场争相应对的局面会引发短期抛售,还是会在补丁部署完成后为反弹铺路?👇
⚠️ 以上不是金融建议。请始终做好风险管理。🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
🚨 $PHP 安全漏洞引发网络混乱——看流动性如何被扫荡!🦈
📊 新披露的 PHP 漏洞已导致欧洲政府网站下线,也让支撑着 75% 网络的技术栈遭受重创。聪明钱正关注着连锁反应——如今每个由 WordPress 驱动的代币门户都面临着紧急打补丁,短期内可能造成流动性真空。⚡ 随着交易员赶在补丁部署到一家顶级交易所之前争相对冲风险敞口,$PHP 合约的交易量正急剧攀升。
💬 这场争相应对的局面会引发短期抛售,还是会在补丁部署完成后为反弹铺路?👇
⚠️ 以上不是金融建议。请始终做好风险管理。🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
📊 新披露的 PHP 漏洞已导致欧洲政府网站下线,也让支撑着 75% 网络的技术栈遭受重创。聪明钱正关注着连锁反应——如今每个由 WordPress 驱动的代币门户都面临着紧急打补丁,短期内可能造成流动性真空。⚡ 随着交易员赶在补丁部署到一家顶级交易所之前争相对冲风险敞口,$PHP 合约的交易量正急剧攀升。
💬 这场争相应对的局面会引发短期抛售,还是会在补丁部署完成后为反弹铺路?👇
⚠️ 以上不是金融建议。请始终做好风险管理。🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
18
·
--
⚠️ PHP 紧急突发新闻
PHP 中发现了两个严重漏洞,可能危及数百万个网站。
→ 🌐 使用一种知名服务器端编程语言的网站中,近 70% 使用 PHP。
→ 🔒 这两个漏洞的严重性评分均为 9.2/10。
→ 💻 攻击者无需身份验证,就可能远程控制存在漏洞的服务器。
→ 初步报告显示,早在 2004 年发布的 PHP 版本可能也会受到影响,不过具体范围尚未确认。
→ 🛡️ 安全补丁预计将于明天美国东部时间上午 10 点发布。
→ CERT-EU 建议尽快安装更新;对于无法采取保护措施的暴露应用,应暂时断开连接。
欧洲的一些政府出于谨慎,已经关闭了自己的网站 ⛔️
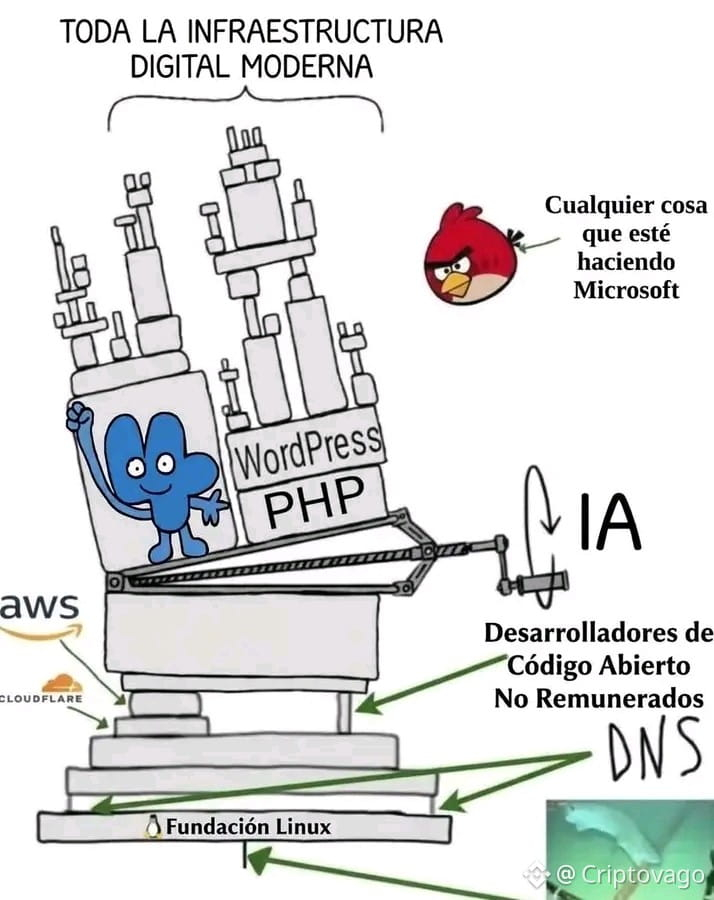
💀 我转去 Web3,结果被黑了
😭 我转去 Web2,结果它被黑了
#php #vulnerability
⚠️ PHP 紧急突发新闻
PHP 中发现了两个严重漏洞,可能危及数百万个网站。
→ 🌐 使用一种知名服务器端编程语言的网站中,近 70% 使用 PHP。
→ 🔒 这两个漏洞的严重性评分均为 9.2/10。
→ 💻 攻击者无需身份验证,就可能远程控制存在漏洞的服务器。
→ 初步报告显示,早在 2004 年发布的 PHP 版本可能也会受到影响,不过具体范围尚未确认。
→ 🛡️ 安全补丁预计将于明天美国东部时间上午 10 点发布。
→ CERT-EU 建议尽快安装更新;对于无法采取保护措施的暴露应用,应暂时断开连接。
欧洲的一些政府出于谨慎,已经关闭了自己的网站 ⛔️
💀 我转去 Web3,结果被黑了
😭 我转去 Web2,结果它被黑了
#php #vulnerability
PHP 中发现了两个严重漏洞,可能危及数百万个网站。
→ 🌐 使用一种知名服务器端编程语言的网站中,近 70% 使用 PHP。
→ 🔒 这两个漏洞的严重性评分均为 9.2/10。
→ 💻 攻击者无需身份验证,就可能远程控制存在漏洞的服务器。
→ 初步报告显示,早在 2004 年发布的 PHP 版本可能也会受到影响,不过具体范围尚未确认。
→ 🛡️ 安全补丁预计将于明天美国东部时间上午 10 点发布。
→ CERT-EU 建议尽快安装更新;对于无法采取保护措施的暴露应用,应暂时断开连接。
欧洲的一些政府出于谨慎,已经关闭了自己的网站 ⛔️
💀 我转去 Web3,结果被黑了
😭 我转去 Web2,结果它被黑了
#php #vulnerability
425
🚨 $PHP 漏洞警报:立即打补丁,否则流动性将遭清扫!⚡
📊 新披露的“php2shell”漏洞迫使所有运营方升级至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,或安装供应商提供的修复包。跳过升级会使运行环境暴露在风险之中,无论前端加固得多严密,都无法弥补这一漏洞。🦈
💡 Cloudflare 最新的 WAF 规则现已扫描完整的 HTTP 事务,但这只是权宜之计,并非根治方案。企业应盘点所有 PHP 实例,隔离尚未打补丁的公网节点,并排查会启动 shell 或下载工具的恶意 PHP 进程。📌
💬 下一波攻击来袭之前,你会如何加强服务器端防御?👇
⚠️ 以上并非财务建议。请始终做好风险管理。🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
🚨 $PHP 漏洞警报:立即打补丁,否则流动性将遭清扫!⚡
📊 新披露的“php2shell”漏洞迫使所有运营方升级至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,或安装供应商提供的修复包。跳过升级会使运行环境暴露在风险之中,无论前端加固得多严密,都无法弥补这一漏洞。🦈
💡 Cloudflare 最新的 WAF 规则现已扫描完整的 HTTP 事务,但这只是权宜之计,并非根治方案。企业应盘点所有 PHP 实例,隔离尚未打补丁的公网节点,并排查会启动 shell 或下载工具的恶意 PHP 进程。📌
💬 下一波攻击来袭之前,你会如何加强服务器端防御?👇
⚠️ 以上并非财务建议。请始终做好风险管理。🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
📊 新披露的“php2shell”漏洞迫使所有运营方升级至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,或安装供应商提供的修复包。跳过升级会使运行环境暴露在风险之中,无论前端加固得多严密,都无法弥补这一漏洞。🦈
💡 Cloudflare 最新的 WAF 规则现已扫描完整的 HTTP 事务,但这只是权宜之计,并非根治方案。企业应盘点所有 PHP 实例,隔离尚未打补丁的公网节点,并排查会启动 shell 或下载工具的恶意 PHP 进程。📌
💬 下一波攻击来袭之前,你会如何加强服务器端防御?👇
⚠️ 以上并非财务建议。请始终做好风险管理。🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
6
·
--
部分真实
#PHP 34万市值,看好原因
1.叙事有趣,安全概念,在加密货币有网站之前,互联网就有了PHP。我们成长的那些论坛。我们阅读的那些博客。PHP让网络变得可编程,并为一代人免费提供了在其上构建的工具。
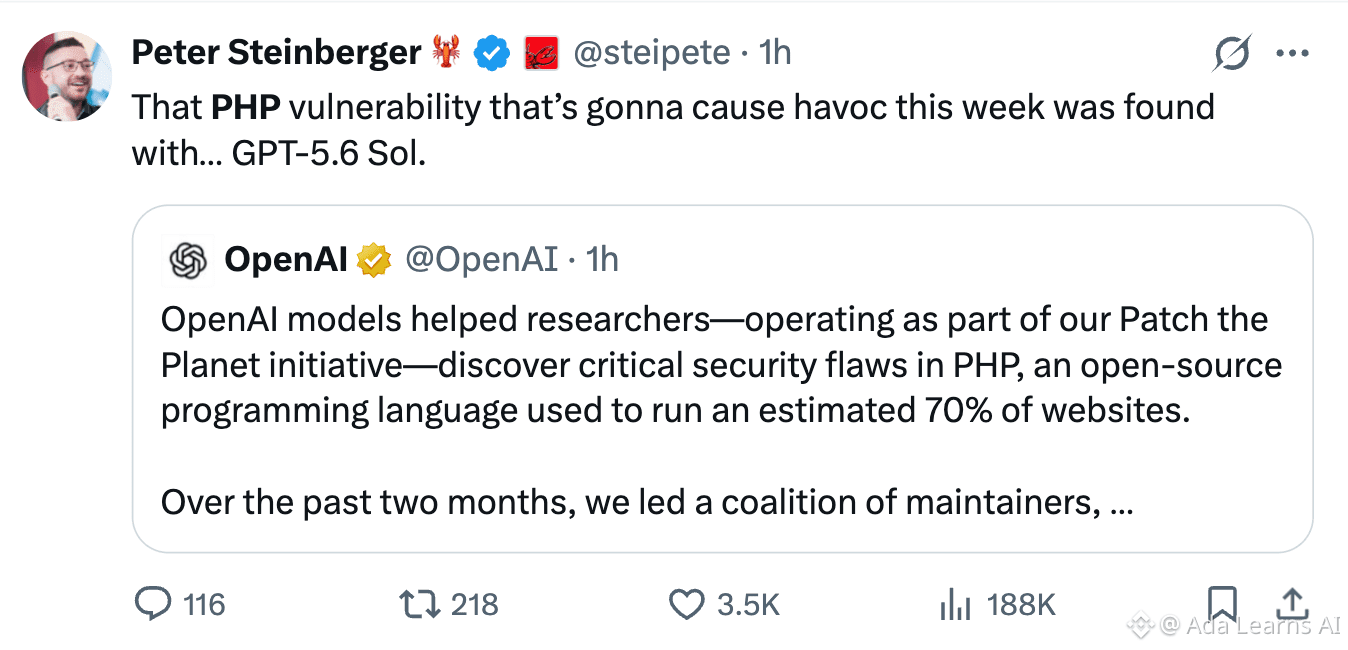
几十年后,它的开发者仍在维护那个基础。10月20日,PHP自己的安全团队发布了关于两个关键漏洞的官方警告,并宣布即将发布安全更新。
2.趋势明显,新盘发出来,一直往上拉到34万上了点,筹码结构合理,前100占比54.2%,有几个车头
3.社区团结,持币2000多人,社区1500多人,全部都是老外,主要以图片和文字宣传,创建PHP的MEME作者把创作者费用给了给原始 PHP 创作者,并得到了认可
#跟着锦鲤学打百倍金狗 $币安人生
关注Web3锦鲤日记,买的币翻十倍
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
{web3_wallet_create}(CT_501Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump)
#PHP 34万市值,看好原因
1.叙事有趣,安全概念,在加密货币有网站之前,互联网就有了PHP。我们成长的那些论坛。我们阅读的那些博客。PHP让网络变得可编程,并为一代人免费提供了在其上构建的工具。
几十年后,它的开发者仍在维护那个基础。10月20日,PHP自己的安全团队发布了关于两个关键漏洞的官方警告,并宣布即将发布安全更新。
2.趋势明显,新盘发出来,一直往上拉到34万上了点,筹码结构合理,前100占比54.2%,有几个车头
3.社区团结,持币2000多人,社区1500多人,全部都是老外,主要以图片和文字宣传,创建PHP的MEME作者把创作者费用给了给原始 PHP 创作者,并得到了认可
#跟着锦鲤学打百倍金狗 $币安人生
关注Web3锦鲤日记,买的币翻十倍
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1.叙事有趣,安全概念,在加密货币有网站之前,互联网就有了PHP。我们成长的那些论坛。我们阅读的那些博客。PHP让网络变得可编程,并为一代人免费提供了在其上构建的工具。
几十年后,它的开发者仍在维护那个基础。10月20日,PHP自己的安全团队发布了关于两个关键漏洞的官方警告,并宣布即将发布安全更新。
2.趋势明显,新盘发出来,一直往上拉到34万上了点,筹码结构合理,前100占比54.2%,有几个车头
3.社区团结,持币2000多人,社区1500多人,全部都是老外,主要以图片和文字宣传,创建PHP的MEME作者把创作者费用给了给原始 PHP 创作者,并得到了认可
#跟着锦鲤学打百倍金狗 $币安人生
关注Web3锦鲤日记,买的币翻十倍
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1
1.4k
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#XRP跌至87美分创两年新低
3,564 次浏览
52 人讨论中
2
#比特币跌破5.7万美元创两年新低
6,090 次浏览
50 人讨论中
3
#英伟达一个半月市值减少2.7万亿美元
10,085 次浏览
70 人讨论中
4
#比特币跌破6万美元,短期能否企稳反弹?
948,446 次浏览
2,056 人讨论中
5
#全球股市创三年来最长连跌,投资者避险情绪升温
410,687 次浏览
879 人讨论中
6
#贝莱德IBIT单日流出5.41亿美元创纪录
44,473 次浏览
112 人讨论中
7
#Anthropic上市次日大跌,股价接近破发
124,951 次浏览
243 人讨论中
8
#TwentyOneCapital增持172.25枚BTC
52,240 次浏览
77 人讨论中
9
#香港代币化存款拟不列虚拟资产
60,260 次浏览
128 人讨论中
10
#BNB跌破540USDT日跌8.46%
71,289 次浏览
108 人讨论中