

#opencode
opencode
1,196 次浏览
7 人讨论中
热门
最新内容
·
--
🐙 OpenLedger Vibecoding:人人都能成为 Builder
$OPEN 当前价格 $0.224,24h 涨幅 +13.3%,7天涨幅 +21.1%,市场情绪持续升温。
🔥 Vibecoding 平台亮点:
@Openledger 推出的开源 Vibecoding 平台(vibecoding-platform),让零代码基础的用户也能快速构建 AI Agent 应用。这是一个面向所有人的开源开发平台,真正实现了"人人都是 Builder"的理念。
📊 生态数据:
• 流通市值:$48.16M
• 24h 成交量:$17.63M
• 流通量:2.155 亿 / 总量 10 亿
• 链上部署:Ethereum + BSC 双链
• X 关注者:41.7 万+
💡 核心价值:
OpenLedger 定位为 AI 区块链,通过 Datanets 和 Proof of Attribution 机制,让数据集、模型和 Agent 在链上可追踪、可变现、可组合。Vibecoding 平台进一步降低了开发门槛,配合 #OpenCode 运动,正在构建一个开放的 AI+Web3 开发者生态。
🏗️ 获得 Polychain Capital、HashKey Capital、Borderless Capital 等顶级机构 800 万美元种子轮融资支持,生态发展有坚实的资金基础。
#OpenLedger $OPEN @Openledger
⚠️ 以上内容仅供参考,不构成投资建议。
🐙 OpenLedger Vibecoding:人人都能成为 Builder
$OPEN 当前价格 $0.224,24h 涨幅 +13.3%,7天涨幅 +21.1%,市场情绪持续升温。
🔥 Vibecoding 平台亮点:
@Openledger 推出的开源 Vibecoding 平台(vibecoding-platform),让零代码基础的用户也能快速构建 AI Agent 应用。这是一个面向所有人的开源开发平台,真正实现了"人人都是 Builder"的理念。
📊 生态数据:
• 流通市值:$48.16M
• 24h 成交量:$17.63M
• 流通量:2.155 亿 / 总量 10 亿
• 链上部署:Ethereum + BSC 双链
• X 关注者:41.7 万+
💡 核心价值:
OpenLedger 定位为 AI 区块链,通过 Datanets 和 Proof of Attribution 机制,让数据集、模型和 Agent 在链上可追踪、可变现、可组合。Vibecoding 平台进一步降低了开发门槛,配合 #OpenCode 运动,正在构建一个开放的 AI+Web3 开发者生态。
🏗️ 获得 Polychain Capital、HashKey Capital、Borderless Capital 等顶级机构 800 万美元种子轮融资支持,生态发展有坚实的资金基础。
#OpenLedger $OPEN @Openledger
⚠️ 以上内容仅供参考,不构成投资建议。
$OPEN 当前价格 $0.224,24h 涨幅 +13.3%,7天涨幅 +21.1%,市场情绪持续升温。
🔥 Vibecoding 平台亮点:
@Openledger 推出的开源 Vibecoding 平台(vibecoding-platform),让零代码基础的用户也能快速构建 AI Agent 应用。这是一个面向所有人的开源开发平台,真正实现了"人人都是 Builder"的理念。
📊 生态数据:
• 流通市值:$48.16M
• 24h 成交量:$17.63M
• 流通量:2.155 亿 / 总量 10 亿
• 链上部署:Ethereum + BSC 双链
• X 关注者:41.7 万+
💡 核心价值:
OpenLedger 定位为 AI 区块链,通过 Datanets 和 Proof of Attribution 机制,让数据集、模型和 Agent 在链上可追踪、可变现、可组合。Vibecoding 平台进一步降低了开发门槛,配合 #OpenCode 运动,正在构建一个开放的 AI+Web3 开发者生态。
🏗️ 获得 Polychain Capital、HashKey Capital、Borderless Capital 等顶级机构 800 万美元种子轮融资支持,生态发展有坚实的资金基础。
#OpenLedger $OPEN @Openledger
⚠️ 以上内容仅供参考,不构成投资建议。
53
·
--
他睡了一觉,早上睁眼,账单上多出四百美元。
一行代码没敲。电脑没开。那四百美元是他睡着的时候,别人拿他的账户跑出来的。
十月十七号深夜,那家做开源编程工具的公司开始给用过它的人发邮件。标题很短。要求立即处理。说第三方服务商的密钥可能已经泄露。
第二封凌晨到,写明是哪几家,OpenAI、Anthropic、谷歌。
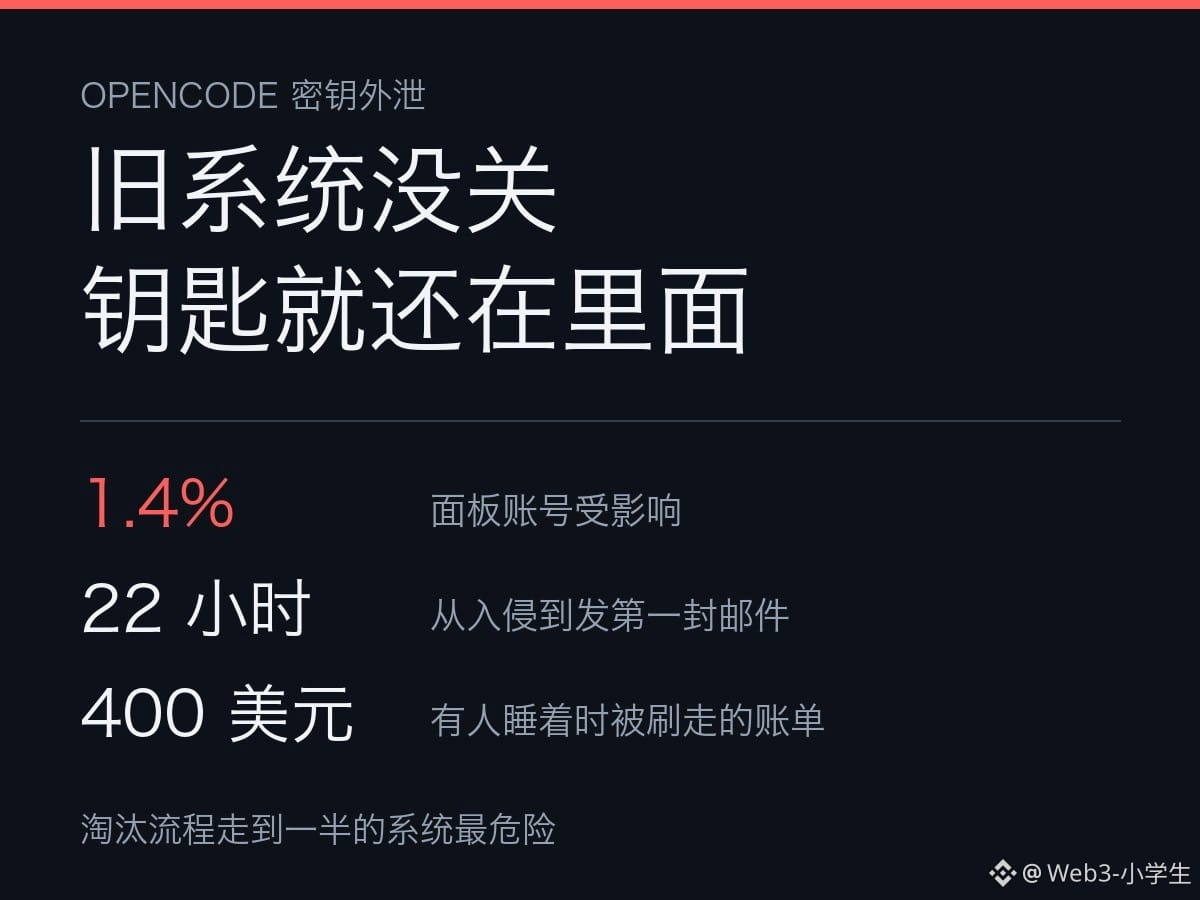
受影响的人占它在线面板账号的百分之一点四。数字不大。摊到这些人头上,就是全部。
坏在一个地方。攻击者进去的是一套正在下线的旧系统。最早能追到十六号深夜,这些人在二十二个小时之后才收到第一封信。二十二个小时,够跑多少条调用,够把额度刷到底,够让对方赶在你睁眼之前把整套动作做完。
问题出在哪。出在一个所有人都以为已经关掉的角落。凭什么?就凭它不在任何人的清单上,出了事也没人第一时间想起它。
很多人以为密钥是被猜出来、撞出来的。不是。绝大多数泄露压根不用破解。东西就放在一个没人再看的地方,偏偏门还开着。你把它从主力系统搬走,标了个待淘汰,然后忘了它还在跑。
谁把这套旧系统晾了这么久没人察觉,公司那边没个准话。
一个开发者说,他先收到 Anthropic 的额度预警,后收到工具方通知。顺序反了。发钱那头比收钱那头先发现。有人谷歌云被刷了两百欧元,项目因为滥用被暂停。还有人说当月二十美元额度见了底。
钱能不能退,公司只说在跟三家谈。反正这话听着不像承诺。有没有被拿去训练别的模型,也说不清。他们管这叫大规模蒸馏攻击,这说法站不站得住,得等调查。
这事的形状,币圈其实熟。
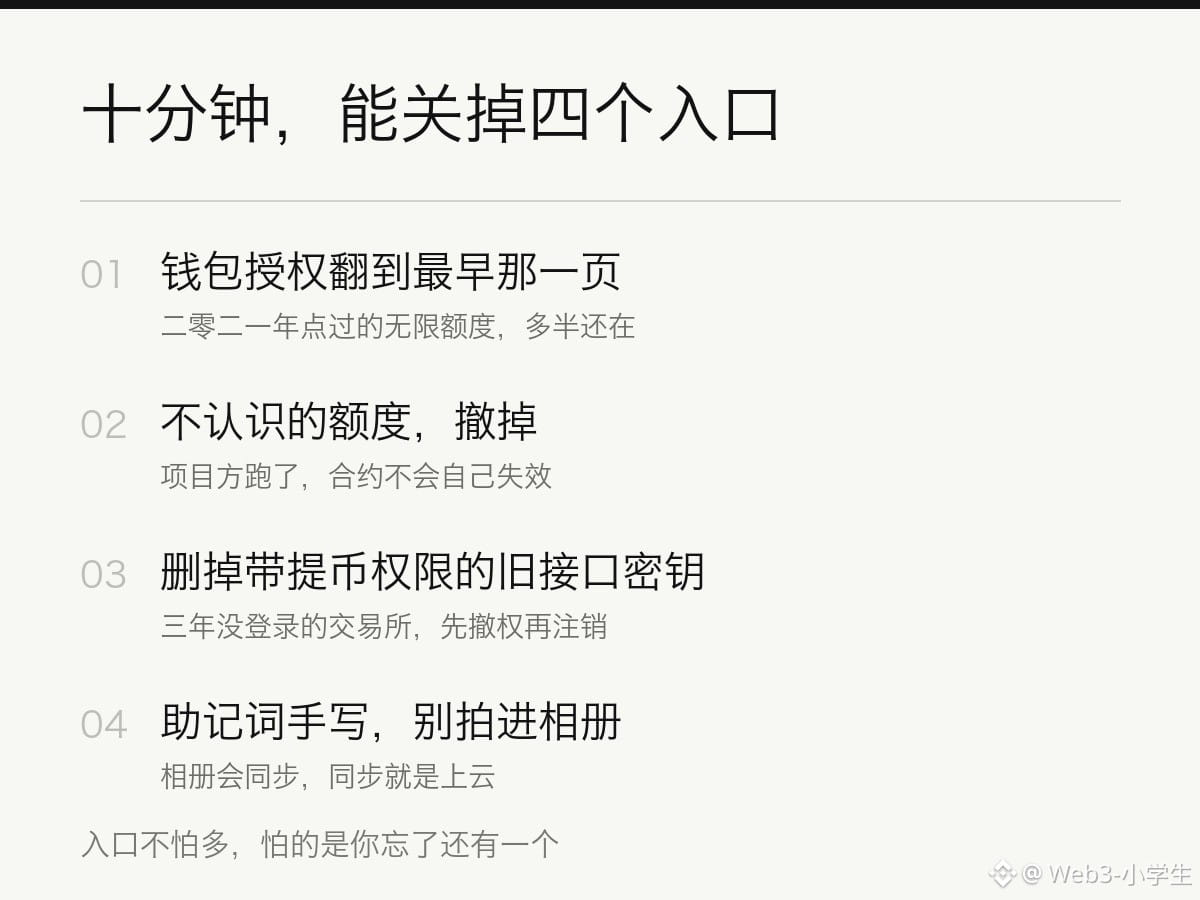
你的钱包里挂着一堆授权。二零二一年某个网站摆着那个无限额度,当时是为了抢一个白名单,点完还觉得自己手快,第二天就忘了那家叫什么,那个合约地址却一直躺在你的地址底下,等人来敲。那会儿压根没想过要撤。
项目方早跑了。授权还在。你不记得。链上记着。
这跟你把密钥存在一个已经下线的后台,是同一件事。
去年有个很常用的网页连接组件被人换掉一版,前后几个小时,一批人的钱包被清空,连报警都来不及。没人去破解它。它就是被换了一版。你压根不会发现。你签字的时候,界面跟你说的话还是原来那句。
这事我琢磨了挺久。安全这笔账,不该按新不新来算。新东西有人天天盯着,老东西没人看,其实就这么回事。淘汰流程走到一半的系统最危险,它既不在维护清单上,也还没死透,所有人都以为它会自己消失。
那怎么办。给个具体的。打开钱包,把授权列表翻到最早那一页,看见不认识的,撤掉。三年前注册过、现在连密码都忘了的交易所,干脆去把接口密钥删干净,尤其是带提币权限的那种。助记词手写,别拍进手机相册。
花不了十分钟。
十分钟换掉一个你可能早就忘了的入口。
真挺值。
$BTC $ETH $BNB
#OpenCode #API密钥 #账户安全 #加密
他睡了一觉,早上睁眼,账单上多出四百美元。
一行代码没敲。电脑没开。那四百美元是他睡着的时候,别人拿他的账户跑出来的。
十月十七号深夜,那家做开源编程工具的公司开始给用过它的人发邮件。标题很短。要求立即处理。说第三方服务商的密钥可能已经泄露。
第二封凌晨到,写明是哪几家,OpenAI、Anthropic、谷歌。
受影响的人占它在线面板账号的百分之一点四。数字不大。摊到这些人头上,就是全部。
坏在一个地方。攻击者进去的是一套正在下线的旧系统。最早能追到十六号深夜,这些人在二十二个小时之后才收到第一封信。二十二个小时,够跑多少条调用,够把额度刷到底,够让对方赶在你睁眼之前把整套动作做完。
问题出在哪。出在一个所有人都以为已经关掉的角落。凭什么?就凭它不在任何人的清单上,出了事也没人第一时间想起它。
很多人以为密钥是被猜出来、撞出来的。不是。绝大多数泄露压根不用破解。东西就放在一个没人再看的地方,偏偏门还开着。你把它从主力系统搬走,标了个待淘汰,然后忘了它还在跑。
谁把这套旧系统晾了这么久没人察觉,公司那边没个准话。
一个开发者说,他先收到 Anthropic 的额度预警,后收到工具方通知。顺序反了。发钱那头比收钱那头先发现。有人谷歌云被刷了两百欧元,项目因为滥用被暂停。还有人说当月二十美元额度见了底。
钱能不能退,公司只说在跟三家谈。反正这话听着不像承诺。有没有被拿去训练别的模型,也说不清。他们管这叫大规模蒸馏攻击,这说法站不站得住,得等调查。
这事的形状,币圈其实熟。
你的钱包里挂着一堆授权。二零二一年某个网站摆着那个无限额度,当时是为了抢一个白名单,点完还觉得自己手快,第二天就忘了那家叫什么,那个合约地址却一直躺在你的地址底下,等人来敲。那会儿压根没想过要撤。
项目方早跑了。授权还在。你不记得。链上记着。
这跟你把密钥存在一个已经下线的后台,是同一件事。
去年有个很常用的网页连接组件被人换掉一版,前后几个小时,一批人的钱包被清空,连报警都来不及。没人去破解它。它就是被换了一版。你压根不会发现。你签字的时候,界面跟你说的话还是原来那句。
这事我琢磨了挺久。安全这笔账,不该按新不新来算。新东西有人天天盯着,老东西没人看,其实就这么回事。淘汰流程走到一半的系统最危险,它既不在维护清单上,也还没死透,所有人都以为它会自己消失。
那怎么办。给个具体的。打开钱包,把授权列表翻到最早那一页,看见不认识的,撤掉。三年前注册过、现在连密码都忘了的交易所,干脆去把接口密钥删干净,尤其是带提币权限的那种。助记词手写,别拍进手机相册。
花不了十分钟。
十分钟换掉一个你可能早就忘了的入口。
真挺值。
$BTC $ETH $BNB
#OpenCode #API密钥 #账户安全 #加密
一行代码没敲。电脑没开。那四百美元是他睡着的时候,别人拿他的账户跑出来的。
十月十七号深夜,那家做开源编程工具的公司开始给用过它的人发邮件。标题很短。要求立即处理。说第三方服务商的密钥可能已经泄露。
第二封凌晨到,写明是哪几家,OpenAI、Anthropic、谷歌。
受影响的人占它在线面板账号的百分之一点四。数字不大。摊到这些人头上,就是全部。
坏在一个地方。攻击者进去的是一套正在下线的旧系统。最早能追到十六号深夜,这些人在二十二个小时之后才收到第一封信。二十二个小时,够跑多少条调用,够把额度刷到底,够让对方赶在你睁眼之前把整套动作做完。
问题出在哪。出在一个所有人都以为已经关掉的角落。凭什么?就凭它不在任何人的清单上,出了事也没人第一时间想起它。
很多人以为密钥是被猜出来、撞出来的。不是。绝大多数泄露压根不用破解。东西就放在一个没人再看的地方,偏偏门还开着。你把它从主力系统搬走,标了个待淘汰,然后忘了它还在跑。
谁把这套旧系统晾了这么久没人察觉,公司那边没个准话。
一个开发者说,他先收到 Anthropic 的额度预警,后收到工具方通知。顺序反了。发钱那头比收钱那头先发现。有人谷歌云被刷了两百欧元,项目因为滥用被暂停。还有人说当月二十美元额度见了底。
钱能不能退,公司只说在跟三家谈。反正这话听着不像承诺。有没有被拿去训练别的模型,也说不清。他们管这叫大规模蒸馏攻击,这说法站不站得住,得等调查。
这事的形状,币圈其实熟。
你的钱包里挂着一堆授权。二零二一年某个网站摆着那个无限额度,当时是为了抢一个白名单,点完还觉得自己手快,第二天就忘了那家叫什么,那个合约地址却一直躺在你的地址底下,等人来敲。那会儿压根没想过要撤。
项目方早跑了。授权还在。你不记得。链上记着。
这跟你把密钥存在一个已经下线的后台,是同一件事。
去年有个很常用的网页连接组件被人换掉一版,前后几个小时,一批人的钱包被清空,连报警都来不及。没人去破解它。它就是被换了一版。你压根不会发现。你签字的时候,界面跟你说的话还是原来那句。
这事我琢磨了挺久。安全这笔账,不该按新不新来算。新东西有人天天盯着,老东西没人看,其实就这么回事。淘汰流程走到一半的系统最危险,它既不在维护清单上,也还没死透,所有人都以为它会自己消失。
那怎么办。给个具体的。打开钱包,把授权列表翻到最早那一页,看见不认识的,撤掉。三年前注册过、现在连密码都忘了的交易所,干脆去把接口密钥删干净,尤其是带提币权限的那种。助记词手写,别拍进手机相册。
花不了十分钟。
十分钟换掉一个你可能早就忘了的入口。
真挺值。
$BTC $ETH $BNB
#OpenCode #API密钥 #账户安全 #加密
1.1k
·
--
🐙OpenLedger 停止等待,开始创造奇怪的东西。
大多数人都在等待“完美时机”来开始构建。
更好的技能。
更好的想法。
更好的设置。
然而,等待阶段往往变成了数月 😭
与此同时,真正在线上创造酷炫东西的人通常只是进行实验,推出随机想法,打破常规,并在行动中学习 ⚡
所以这次 @Openledger 的下跌感觉与众不同 👀
他们开源了 vibe-coded 平台,基本上给建设者们提供了一个开放的游乐场,随心所欲地创造任何他们想要的东西 🚀🐙
老实说,最好的想法很少是以巨型创业计划开始的。
通常是:
✨ 一个奇怪的 AI 工具
✨ 一个小众的工作流程
✨ 一个随机的午夜想法
✨ 对一个小社区有用的东西
✨ 一个意外变得庞大的实验
由于 AI 辅助构建,“想法”和“可用产品”之间的障碍现在变得极其微小 🤖
一个人现在可以在一个周末里创造一些酷炫的东西。
这种转变是巨大的。
感觉互联网再次变得有创意,而不仅仅是一天到晚滚动滚动滚动 📱💀
所以别再过度思考了。
构建你现在在笔记应用中写下的奇怪东西 🛠️
让它混乱。
让它小众。
让它属于你 🐙
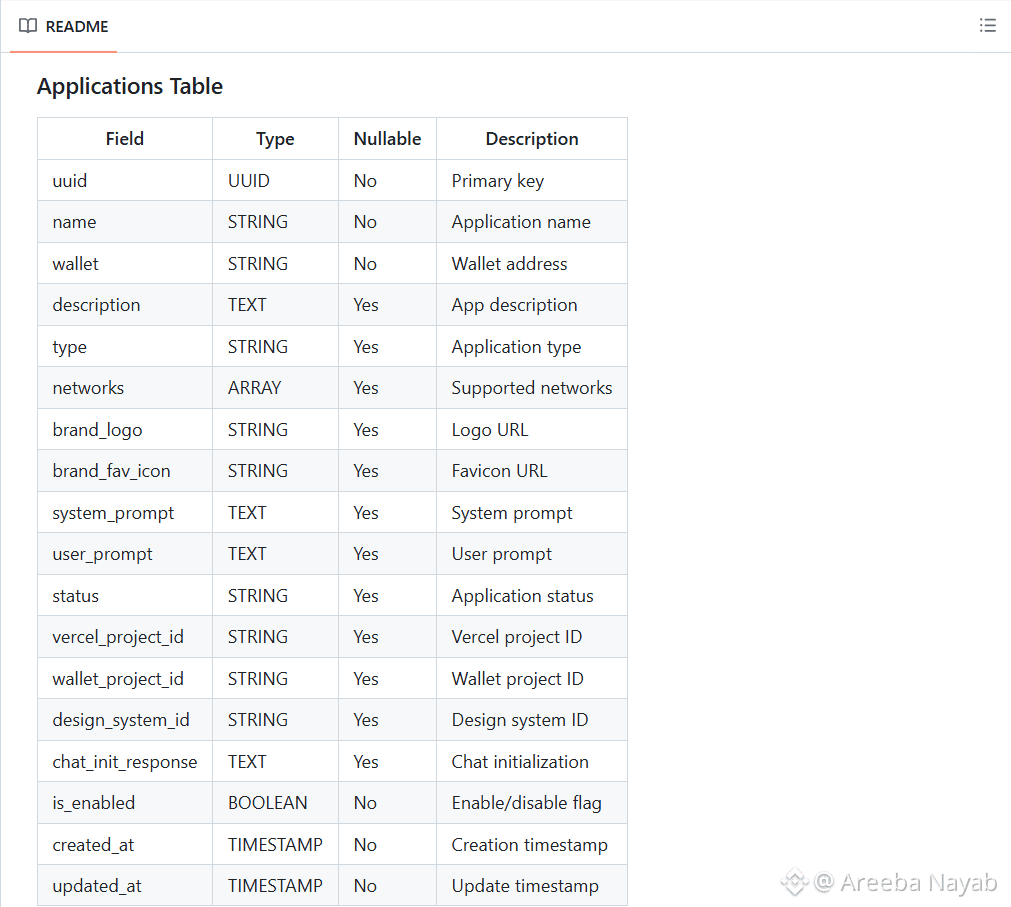
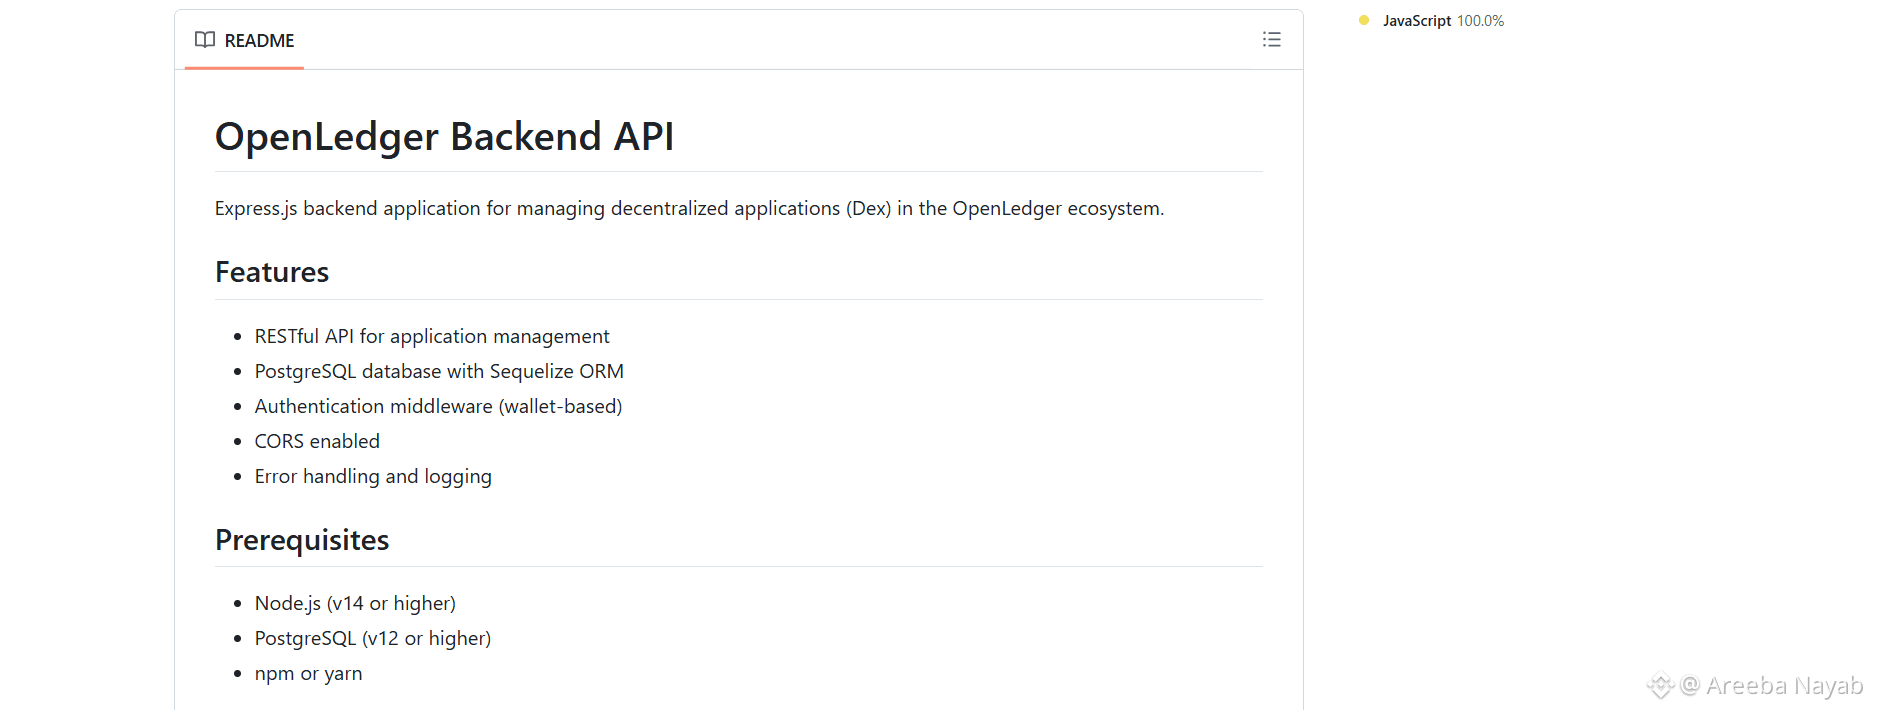
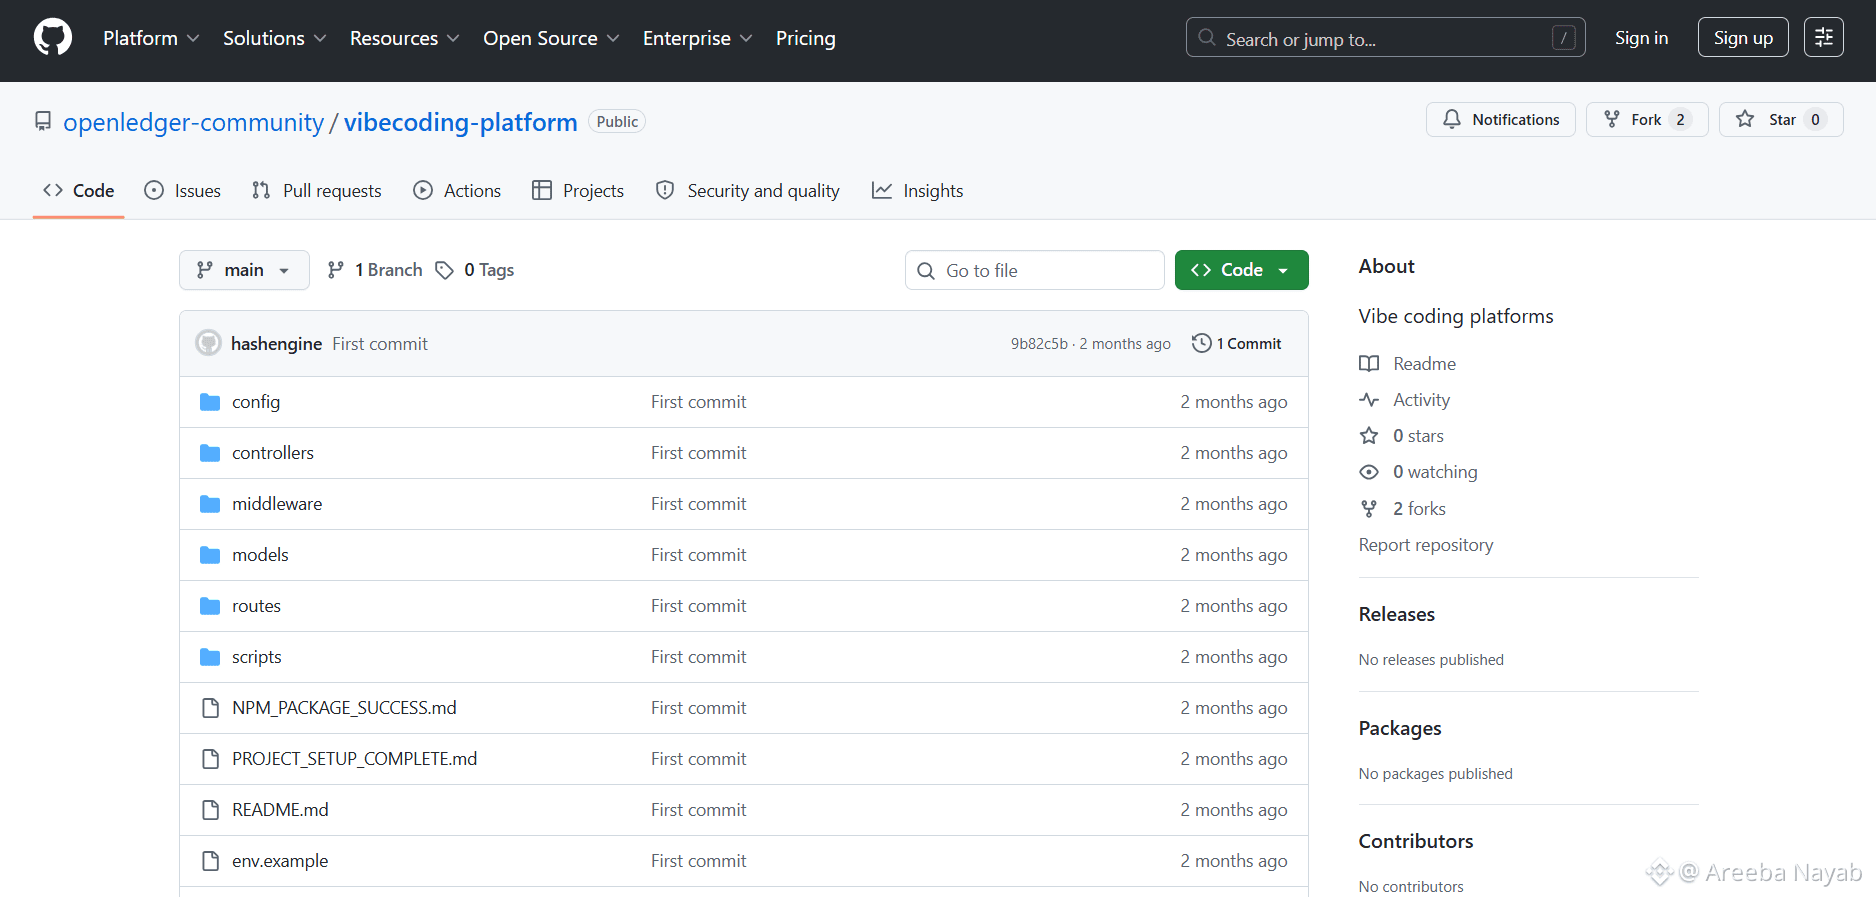
关于开源/Vibe-Coded 平台的更多细节请查看附图
$OPEN #OpenLedger #OpenCode
🐙OpenLedger 停止等待,开始创造奇怪的东西。
大多数人都在等待“完美时机”来开始构建。
更好的技能。
更好的想法。
更好的设置。
然而,等待阶段往往变成了数月 😭
与此同时,真正在线上创造酷炫东西的人通常只是进行实验,推出随机想法,打破常规,并在行动中学习 ⚡
所以这次 @OpenLedger 的下跌感觉与众不同 👀
他们开源了 vibe-coded 平台,基本上给建设者们提供了一个开放的游乐场,随心所欲地创造任何他们想要的东西 🚀🐙
老实说,最好的想法很少是以巨型创业计划开始的。
通常是:
✨ 一个奇怪的 AI 工具
✨ 一个小众的工作流程
✨ 一个随机的午夜想法
✨ 对一个小社区有用的东西
✨ 一个意外变得庞大的实验
由于 AI 辅助构建,“想法”和“可用产品”之间的障碍现在变得极其微小 🤖
一个人现在可以在一个周末里创造一些酷炫的东西。
这种转变是巨大的。
感觉互联网再次变得有创意,而不仅仅是一天到晚滚动滚动滚动 📱💀
所以别再过度思考了。
构建你现在在笔记应用中写下的奇怪东西 🛠️
让它混乱。
让它小众。
让它属于你 🐙
关于开源/Vibe-Coded 平台的更多细节请查看附图
$OPEN #OpenLedger #OpenCode
大多数人都在等待“完美时机”来开始构建。
更好的技能。
更好的想法。
更好的设置。
然而,等待阶段往往变成了数月 😭
与此同时,真正在线上创造酷炫东西的人通常只是进行实验,推出随机想法,打破常规,并在行动中学习 ⚡
所以这次 @OpenLedger 的下跌感觉与众不同 👀
他们开源了 vibe-coded 平台,基本上给建设者们提供了一个开放的游乐场,随心所欲地创造任何他们想要的东西 🚀🐙
老实说,最好的想法很少是以巨型创业计划开始的。
通常是:
✨ 一个奇怪的 AI 工具
✨ 一个小众的工作流程
✨ 一个随机的午夜想法
✨ 对一个小社区有用的东西
✨ 一个意外变得庞大的实验
由于 AI 辅助构建,“想法”和“可用产品”之间的障碍现在变得极其微小 🤖
一个人现在可以在一个周末里创造一些酷炫的东西。
这种转变是巨大的。
感觉互联网再次变得有创意,而不仅仅是一天到晚滚动滚动滚动 📱💀
所以别再过度思考了。
构建你现在在笔记应用中写下的奇怪东西 🛠️
让它混乱。
让它小众。
让它属于你 🐙
关于开源/Vibe-Coded 平台的更多细节请查看附图
$OPEN #OpenLedger #OpenCode
66

·
--
#openledger $OPEN
今天早上我克隆了OpenLedger新开源的后端,并在不到十分钟的时间里让开发服务器运行起来,这让我感到惊讶,因为大多数加密基础设施项目都需要大量的设置。
查看这个代码库,框架已经包含了Express.js,通过Sequelize的PostgreSQL集成,基于钱包的认证,六个专用的#API 端点,应用管理,聊天记录,以及在路由、控制器、中间件和模型之间的清晰结构。对于大多数开发者来说,这个基础就能节省数天的样板工作,在任何真正的产品构建开始之前。
我脑海中一直留存的一个细节是应用流程已经非常完整。与钱包绑定的所有权、品牌资产、及时管理、多网络配置和聊天初始化都已处理好。它不像是一个演示版本,而更像是可用的基础设施。$MEME
我不断看到项目宣布未来的人工智能代理和去中心化工具。不同之处在于,它将对话从公告转移到执行。开发者今天就可以利用这个开始构建研究工具、交易助手,或者完全出乎意料的东西,而无需从零开始接触后端。
从这个角度看,#OpenCode 挑战更有意义。这不是一场内容宣传活动,而是对较小障碍是否真正吸引建设者的实时测试。
生态系统并不是由团队的公告定义的,而是由社区之后构建的细分产品所定义的。吸引建设者把这转变为人们实际使用的产品,这才决定了OpenLedger是否能超越当前的叙述。
@Openledger $OPEN #OpenLedger
#openledger $OPEN
今天早上我克隆了OpenLedger新开源的后端,并在不到十分钟的时间里让开发服务器运行起来,这让我感到惊讶,因为大多数加密基础设施项目都需要大量的设置。
查看这个代码库,框架已经包含了Express.js,通过Sequelize的PostgreSQL集成,基于钱包的认证,六个专用的#API 端点,应用管理,聊天记录,以及在路由、控制器、中间件和模型之间的清晰结构。对于大多数开发者来说,这个基础就能节省数天的样板工作,在任何真正的产品构建开始之前。
我脑海中一直留存的一个细节是应用流程已经非常完整。与钱包绑定的所有权、品牌资产、及时管理、多网络配置和聊天初始化都已处理好。它不像是一个演示版本,而更像是可用的基础设施。$MEME
我不断看到项目宣布未来的人工智能代理和去中心化工具。不同之处在于,它将对话从公告转移到执行。开发者今天就可以利用这个开始构建研究工具、交易助手,或者完全出乎意料的东西,而无需从零开始接触后端。
从这个角度看,#OpenCode 挑战更有意义。这不是一场内容宣传活动,而是对较小障碍是否真正吸引建设者的实时测试。
生态系统并不是由团队的公告定义的,而是由社区之后构建的细分产品所定义的。吸引建设者把这转变为人们实际使用的产品,这才决定了OpenLedger是否能超越当前的叙述。
@OpenLedger $OPEN #OpenLedger
今天早上我克隆了OpenLedger新开源的后端,并在不到十分钟的时间里让开发服务器运行起来,这让我感到惊讶,因为大多数加密基础设施项目都需要大量的设置。
查看这个代码库,框架已经包含了Express.js,通过Sequelize的PostgreSQL集成,基于钱包的认证,六个专用的#API 端点,应用管理,聊天记录,以及在路由、控制器、中间件和模型之间的清晰结构。对于大多数开发者来说,这个基础就能节省数天的样板工作,在任何真正的产品构建开始之前。
我脑海中一直留存的一个细节是应用流程已经非常完整。与钱包绑定的所有权、品牌资产、及时管理、多网络配置和聊天初始化都已处理好。它不像是一个演示版本,而更像是可用的基础设施。$MEME
我不断看到项目宣布未来的人工智能代理和去中心化工具。不同之处在于,它将对话从公告转移到执行。开发者今天就可以利用这个开始构建研究工具、交易助手,或者完全出乎意料的东西,而无需从零开始接触后端。
从这个角度看,#OpenCode 挑战更有意义。这不是一场内容宣传活动,而是对较小障碍是否真正吸引建设者的实时测试。
生态系统并不是由团队的公告定义的,而是由社区之后构建的细分产品所定义的。吸引建设者把这转变为人们实际使用的产品,这才决定了OpenLedger是否能超越当前的叙述。
@OpenLedger $OPEN #OpenLedger
33
19
979
·
--

文章
OPEN桥可能会消灭包装风险——但有个陷阱第一次读到$OPEN EVM桥设计时感觉有点不对劲。不是说不好,而是有点奇怪。那种让你停下来盯着看的工程设计。因为在加密领域,大多数桥梁的运作方式就像是用胶带缠绕着保险库的门。一条链锁定资产,另一条链铸造包装。在中间坐着一个多签钱包、一个中继网络,或者一堆大家假装安全的智能合约,直到它们爆炸。最终……通常会有一个爆炸。
在过去几年里,我们看到数十亿资金因桥梁黑客攻击而消失。不是因为跨链转账的想法有问题,而是攻击面增长的速度超过了安全模型。OPEN刚刚用刀子切掉了整个结构。OPEN Network EVM桥现在在以太坊上线,而重要的部分并不是“多链访问”。
OPEN桥可能会消灭包装风险——但有个陷阱
第一次读到$OPEN EVM桥设计时感觉有点不对劲。不是说不好,而是有点奇怪。那种让你停下来盯着看的工程设计。因为在加密领域,大多数桥梁的运作方式就像是用胶带缠绕着保险库的门。一条链锁定资产,另一条链铸造包装。在中间坐着一个多签钱包、一个中继网络,或者一堆大家假装安全的智能合约,直到它们爆炸。最终……通常会有一个爆炸。
在过去几年里,我们看到数十亿资金因桥梁黑客攻击而消失。不是因为跨链转账的想法有问题,而是攻击面增长的速度超过了安全模型。OPEN刚刚用刀子切掉了整个结构。OPEN Network EVM桥现在在以太坊上线,而重要的部分并不是“多链访问”。
在过去几年里,我们看到数十亿资金因桥梁黑客攻击而消失。不是因为跨链转账的想法有问题,而是攻击面增长的速度超过了安全模型。OPEN刚刚用刀子切掉了整个结构。OPEN Network EVM桥现在在以太坊上线,而重要的部分并不是“多链访问”。
1
1
273
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#币安已处理46.5亿美元提款
33,376 次浏览
128 人讨论中
2
#币安第一阶段15个网络已恢复提现
115,788 次浏览
234 人讨论中
3
#币安更新储备证明地址
194,173 次浏览
367 人讨论中
4
#币安将恢复第一阶段提现
320,442 次浏览
725 人讨论中
5
#币安已覆盖60亿美元被盗损失
199,286 次浏览
487 人讨论中
6
#FBI确认朝鲜应对币安被盗事件负责
414,965 次浏览
686 人讨论中
7
#CZ辟谣:网传预测币安被黑聊天记录系伪造
56,904 次浏览
165 人讨论中
8
#B14g约9700万枚CORE遭未授权转移
98,710 次浏览
94 人讨论中
9
#美国现货ETHETF连续23日净流出
42,306 次浏览
326 人讨论中
10
#英特尔创1974年以来最差单日表现
149,889 次浏览
167 人讨论中