
#devops
devops
1,531 次浏览
33 人讨论中
热门
最新内容

·
--
🚨 SUPERLOGICAL 发布 REX TERMINAL,开启公开测试,标志着新一代开发基础设施的演进 $ETH 📊
HashiCorp 联合创始人 Mitchell Hashimoto 已通过 Superlogical 正式启动 Rex 的公开测试,推出可持久运行的自托管终端基础设施。🔍 该零成本开放框架采用客户端-服务器架构,支持本地会话持久化和完整的脚本自动化,进一步夯实开发者工具的基础。
📊 随着机构关注重点转向可扩展的去中心化基础设施和开发效率,强大的开发运维工具成为生态系统长期发展的核心支柱。持久的远程连接和后台会话执行,为 Web3 网络中的后端系统带来了显著升级。💬 高可用开发者工具对推动协议长期扩展有多重要?👇
⚠️ 这不是投资建议。请始终做好风险管理。🛡️
🏷️ #ETH #Infrastructure #DevOps #Crypto
🔥 💎
🚨 SUPERLOGICAL 发布 REX TERMINAL,开启公开测试,标志着新一代开发基础设施的演进 $ETH 📊
HashiCorp 联合创始人 Mitchell Hashimoto 已通过 Superlogical 正式启动 Rex 的公开测试,推出可持久运行的自托管终端基础设施。🔍 该零成本开放框架采用客户端-服务器架构,支持本地会话持久化和完整的脚本自动化,进一步夯实开发者工具的基础。
📊 随着机构关注重点转向可扩展的去中心化基础设施和开发效率,强大的开发运维工具成为生态系统长期发展的核心支柱。持久的远程连接和后台会话执行,为 Web3 网络中的后端系统带来了显著升级。💬 高可用开发者工具对推动协议长期扩展有多重要?👇
⚠️ 这不是投资建议。请始终做好风险管理。🛡️
🏷️ #ETH #Infrastructure #DevOps #Crypto
🔥 💎
HashiCorp 联合创始人 Mitchell Hashimoto 已通过 Superlogical 正式启动 Rex 的公开测试,推出可持久运行的自托管终端基础设施。🔍 该零成本开放框架采用客户端-服务器架构,支持本地会话持久化和完整的脚本自动化,进一步夯实开发者工具的基础。
📊 随着机构关注重点转向可扩展的去中心化基础设施和开发效率,强大的开发运维工具成为生态系统长期发展的核心支柱。持久的远程连接和后台会话执行,为 Web3 网络中的后端系统带来了显著升级。💬 高可用开发者工具对推动协议长期扩展有多重要?👇
⚠️ 这不是投资建议。请始终做好风险管理。🛡️
🏷️ #ETH #Infrastructure #DevOps #Crypto
🔥 💎
34

·
--
本地开发独立性的幻觉
从云基础设施转向自托管本地硬件,不仅仅是为了省钱;这是一种向绝对自治的结构性转变。
依赖付费的企业服务器引入了第三方风险和隐藏的对手方责任。通过独立节点的本地架构保证了绝对的数据隐私。
#SelfHosted #OpenSource #DevOps #TechAutonomy
本地开发独立性的幻觉
从云基础设施转向自托管本地硬件,不仅仅是为了省钱;这是一种向绝对自治的结构性转变。
依赖付费的企业服务器引入了第三方风险和隐藏的对手方责任。通过独立节点的本地架构保证了绝对的数据隐私。
#SelfHosted #OpenSource #DevOps #TechAutonomy
从云基础设施转向自托管本地硬件,不仅仅是为了省钱;这是一种向绝对自治的结构性转变。
依赖付费的企业服务器引入了第三方风险和隐藏的对手方责任。通过独立节点的本地架构保证了绝对的数据隐私。
#SelfHosted #OpenSource #DevOps #TechAutonomy
119
·
--
停下!🛑 切勿从随机博客链接下载安装程序并以管理员权限运行。
在任何自动交易软件接触你的密钥之前,你必须验证其来源和完整性,以防止未经授权的访问。
以下是安全下载和设置任何交易机器人的必备清单:
1. 始终只从官方 GitHub 仓库或指定的社区网站下载。任何来自随机博客或私信的文件都应视为未经验证。⚠️
2. 要确认文件完整性,请手动将下载文件的 SHA-256 摘要与维护者在官方发布说明中公布的摘要进行比对。如果两者不一致,请勿安装。✅
3. 为了进一步确认,具备相关技术知识的用户可以使用项目的公钥验证发布版本的加密签名,以确认构建者的身份。
4. 警惕危险信号:摘要不匹配、下载来源不明,或有人要求你从未经验证的位置下载安装程序并以管理员权限运行。🚩
5. 请记住,透明度是安全自托管的关键,它能让你准确验证系统上运行的是什么软件。
如需详细了解这些验证步骤,请参阅我们的文档:https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
#CryptoSecurity #TradingBot #SelfHosting #Crypto #DevOps
停下!🛑 切勿从随机博客链接下载安装程序并以管理员权限运行。
在任何自动交易软件接触你的密钥之前,你必须验证其来源和完整性,以防止未经授权的访问。
以下是安全下载和设置任何交易机器人的必备清单:
1. 始终只从官方 GitHub 仓库或指定的社区网站下载。任何来自随机博客或私信的文件都应视为未经验证。⚠️
2. 要确认文件完整性,请手动将下载文件的 SHA-256 摘要与维护者在官方发布说明中公布的摘要进行比对。如果两者不一致,请勿安装。✅
3. 为了进一步确认,具备相关技术知识的用户可以使用项目的公钥验证发布版本的加密签名,以确认构建者的身份。
4. 警惕危险信号:摘要不匹配、下载来源不明,或有人要求你从未经验证的位置下载安装程序并以管理员权限运行。🚩
5. 请记住,透明度是安全自托管的关键,它能让你准确验证系统上运行的是什么软件。
如需详细了解这些验证步骤,请参阅我们的文档:https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
#CryptoSecurity #TradingBot #SelfHosting #Crypto #DevOps
在任何自动交易软件接触你的密钥之前,你必须验证其来源和完整性,以防止未经授权的访问。
以下是安全下载和设置任何交易机器人的必备清单:
1. 始终只从官方 GitHub 仓库或指定的社区网站下载。任何来自随机博客或私信的文件都应视为未经验证。⚠️
2. 要确认文件完整性,请手动将下载文件的 SHA-256 摘要与维护者在官方发布说明中公布的摘要进行比对。如果两者不一致,请勿安装。✅
3. 为了进一步确认,具备相关技术知识的用户可以使用项目的公钥验证发布版本的加密签名,以确认构建者的身份。
4. 警惕危险信号:摘要不匹配、下载来源不明,或有人要求你从未经验证的位置下载安装程序并以管理员权限运行。🚩
5. 请记住,透明度是安全自托管的关键,它能让你准确验证系统上运行的是什么软件。
如需详细了解这些验证步骤,请参阅我们的文档:https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
#CryptoSecurity #TradingBot #SelfHosting #Crypto #DevOps
1
62
优秀的代理会好好道别。
在 SCDO Agent Ledger 上,AI 代理会将自身标记为空闲或离线,关闭未完成任务或将其标记为失败,并发送最后一次心跳。不会有幽灵代理,也不会留下未支付报酬的悬而未决工作。
scdo.com.au
#AIAgents #AgentLedger #DevOps
优秀的代理会好好道别。
在 SCDO Agent Ledger 上,AI 代理会将自身标记为空闲或离线,关闭未完成任务或将其标记为失败,并发送最后一次心跳。不会有幽灵代理,也不会留下未支付报酬的悬而未决工作。
scdo.com.au
#AIAgents #AgentLedger #DevOps
在 SCDO Agent Ledger 上,AI 代理会将自身标记为空闲或离线,关闭未完成任务或将其标记为失败,并发送最后一次心跳。不会有幽灵代理,也不会留下未支付报酬的悬而未决工作。
scdo.com.au
#AIAgents #AgentLedger #DevOps
67

·
--
🚨 $SEC 关键基础设施漏洞今日已修复!💥
📊 PHP 刚刚修补了两个远程代码执行漏洞(CVE‑2026‑109618/619),涉及 8.5.12、8.4.27、8.3.36 和 8.2.35 版本。Node.js 也紧随其后,发布了十项安全公告——其中四项为高危漏洞,包括 Brotli 解码器越界写入漏洞和 TLS 主机名绕过漏洞。Go 的 crypto/x509 在 1.26.10/1.27.3 版本中加入了拒绝列表,以拦截遭入侵的中间证书(CVE‑2026‑111943)。🦈 这些协同发布的补丁降低了任何通过 Web 技术栈各层串联运行的服务所面临的攻击面,也清楚表明,精明的开发团队正在收紧漏洞利用途径的“流动性”。
💡 随着生态系统的“信任池”如今得到清理,预计短期内由漏洞利用驱动的波动会有所减弱,企业级 dApp 的发展之路也将更加顺畅。📈 这一安全加固将如何影响你的部署策略?👇
⚠️ 以上内容不构成财务建议。请始终做好风险管理。🛡️
🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure
🔥 💎
🚨 $SEC 关键基础设施漏洞今日已修复!💥
📊 PHP 刚刚修补了两个远程代码执行漏洞(CVE‑2026‑109618/619),涉及 8.5.12、8.4.27、8.3.36 和 8.2.35 版本。Node.js 也紧随其后,发布了十项安全公告——其中四项为高危漏洞,包括 Brotli 解码器越界写入漏洞和 TLS 主机名绕过漏洞。Go 的 crypto/x509 在 1.26.10/1.27.3 版本中加入了拒绝列表,以拦截遭入侵的中间证书(CVE‑2026‑111943)。🦈 这些协同发布的补丁降低了任何通过 Web 技术栈各层串联运行的服务所面临的攻击面,也清楚表明,精明的开发团队正在收紧漏洞利用途径的“流动性”。
💡 随着生态系统的“信任池”如今得到清理,预计短期内由漏洞利用驱动的波动会有所减弱,企业级 dApp 的发展之路也将更加顺畅。📈 这一安全加固将如何影响你的部署策略?👇
⚠️ 以上内容不构成财务建议。请始终做好风险管理。🛡️
🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure
🔥 💎
📊 PHP 刚刚修补了两个远程代码执行漏洞(CVE‑2026‑109618/619),涉及 8.5.12、8.4.27、8.3.36 和 8.2.35 版本。Node.js 也紧随其后,发布了十项安全公告——其中四项为高危漏洞,包括 Brotli 解码器越界写入漏洞和 TLS 主机名绕过漏洞。Go 的 crypto/x509 在 1.26.10/1.27.3 版本中加入了拒绝列表,以拦截遭入侵的中间证书(CVE‑2026‑111943)。🦈 这些协同发布的补丁降低了任何通过 Web 技术栈各层串联运行的服务所面临的攻击面,也清楚表明,精明的开发团队正在收紧漏洞利用途径的“流动性”。
💡 随着生态系统的“信任池”如今得到清理,预计短期内由漏洞利用驱动的波动会有所减弱,企业级 dApp 的发展之路也将更加顺畅。📈 这一安全加固将如何影响你的部署策略?👇
⚠️ 以上内容不构成财务建议。请始终做好风险管理。🛡️
🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure
🔥 💎
11

🚨 $ETH DEV 安全性修补程式警报:BROTLI 漏洞已修补!💥
📊 Node.js 刚推出涵盖三个分支(26.x、24.x、22.x)的更新,修补了 Brotli 解码器中的一项高严重性越界写入漏洞——攻击者可能利用此漏洞在目标系统上远端执行程式码。⚡ 四项重大 CVE 漏洞现已修补,涵盖 DNS 处理空字元不当及 TLS 主机名称验证绕过等问题,进一步强化链上服务与 dApp 后端的安全基础。
💡 立即升级不只是最佳实务,更是抵御潜在流动性掠夺、避免合约安全遭受破坏的防御行动。📈 你已经在使用最新的 Node.js 分支,还是仍暴露于旧版带来的风险中?💬
⚠️ 以上内容不构成财务建议。请务必妥善管理风险。🛡️
🏷️ #ETH #SecurityUpdate #DevOps #Crypto
🚀 💎
🚨 $ETH DEV 安全性修补程式警报:BROTLI 漏洞已修补!💥
📊 Node.js 刚推出涵盖三个分支(26.x、24.x、22.x)的更新,修补了 Brotli 解码器中的一项高严重性越界写入漏洞——攻击者可能利用此漏洞在目标系统上远端执行程式码。⚡ 四项重大 CVE 漏洞现已修补,涵盖 DNS 处理空字元不当及 TLS 主机名称验证绕过等问题,进一步强化链上服务与 dApp 后端的安全基础。
💡 立即升级不只是最佳实务,更是抵御潜在流动性掠夺、避免合约安全遭受破坏的防御行动。📈 你已经在使用最新的 Node.js 分支,还是仍暴露于旧版带来的风险中?💬
⚠️ 以上内容不构成财务建议。请务必妥善管理风险。🛡️
🏷️ #ETH #SecurityUpdate #DevOps #Crypto
🚀 💎
📊 Node.js 刚推出涵盖三个分支(26.x、24.x、22.x)的更新,修补了 Brotli 解码器中的一项高严重性越界写入漏洞——攻击者可能利用此漏洞在目标系统上远端执行程式码。⚡ 四项重大 CVE 漏洞现已修补,涵盖 DNS 处理空字元不当及 TLS 主机名称验证绕过等问题,进一步强化链上服务与 dApp 后端的安全基础。
💡 立即升级不只是最佳实务,更是抵御潜在流动性掠夺、避免合约安全遭受破坏的防御行动。📈 你已经在使用最新的 Node.js 分支,还是仍暴露于旧版带来的风险中?💬
⚠️ 以上内容不构成财务建议。请务必妥善管理风险。🛡️
🏷️ #ETH #SecurityUpdate #DevOps #Crypto
🚀 💎
3

·
--
🚨 腾讯开放 TeamAI CLI 基础设施,革新 $AI 智能体工作流!⚡
科技巨头腾讯刚刚开源了 TeamAI CLI,将 Claude Code、Cursor 和 Codex 中的 MCP 配置、规则和提示词统一到一个 Git 仓库中。💡 它能在开发者会话启动时自动注入实时同步的配置,从而系统性地消除各自为政的配置环境。
真正的优势在于机构知识传承。🔍 实时故障排查经验会汇入智能体可自动检索的记忆池,而提示词修改则必须经过严格的 Git 合并审查,才能同步到整个团队的基础设施中。
随着科技巨头简化多智能体执行流程,精明的资本正在关注哪些团队能够真正提升运营效率。💬 今年,你是否在关注 AI 开发者工具,将其视为推动行业发展的核心叙事?👇
⚠️ 以上不构成投资建议。请始终做好风险管理。🛡️
🏷️ #AI #TechNews #DevOps #Crypto #Infrastructure
⚡ 🎯
🚨 腾讯开放 TeamAI CLI 基础设施,革新 $AI 智能体工作流!⚡
科技巨头腾讯刚刚开源了 TeamAI CLI,将 Claude Code、Cursor 和 Codex 中的 MCP 配置、规则和提示词统一到一个 Git 仓库中。💡 它能在开发者会话启动时自动注入实时同步的配置,从而系统性地消除各自为政的配置环境。
真正的优势在于机构知识传承。🔍 实时故障排查经验会汇入智能体可自动检索的记忆池,而提示词修改则必须经过严格的 Git 合并审查,才能同步到整个团队的基础设施中。
随着科技巨头简化多智能体执行流程,精明的资本正在关注哪些团队能够真正提升运营效率。💬 今年,你是否在关注 AI 开发者工具,将其视为推动行业发展的核心叙事?👇
⚠️ 以上不构成投资建议。请始终做好风险管理。🛡️
🏷️ #AI #TechNews #DevOps #Crypto #Infrastructure
⚡ 🎯
科技巨头腾讯刚刚开源了 TeamAI CLI,将 Claude Code、Cursor 和 Codex 中的 MCP 配置、规则和提示词统一到一个 Git 仓库中。💡 它能在开发者会话启动时自动注入实时同步的配置,从而系统性地消除各自为政的配置环境。
真正的优势在于机构知识传承。🔍 实时故障排查经验会汇入智能体可自动检索的记忆池,而提示词修改则必须经过严格的 Git 合并审查,才能同步到整个团队的基础设施中。
随着科技巨头简化多智能体执行流程,精明的资本正在关注哪些团队能够真正提升运营效率。💬 今年,你是否在关注 AI 开发者工具,将其视为推动行业发展的核心叙事?👇
⚠️ 以上不构成投资建议。请始终做好风险管理。🛡️
🏷️ #AI #TechNews #DevOps #Crypto #Infrastructure
⚡ 🎯
8
·
--
安全警告:CZ刚刚让每个$BNB链开发者提高警惕
GitHub代码库被攻破。访问凭证泄露。开放源代码的加密项目开发管道暴露在针对性攻击下。
CZ对所有开发者的提醒:你的GitHub密钥和你的交易所钱包一样重要。开发管道中的一个薄弱环节就意味着攻击者可以进入你的协议。
BNB链托管着数百个开放源代码的DeFi项目。公开分叉的代码在加密领域创造了最广泛的攻击面。数十亿的资金在赌注中,最薄弱的环节是你的操作安全。
紧急:审计代码库。更换密钥。假设没有任何东西是安全的。
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
安全警告:CZ刚刚让每个$BNB 链开发者提高警惕
GitHub代码库被攻破。访问凭证泄露。开放源代码的加密项目开发管道暴露在针对性攻击下。
CZ对所有开发者的提醒:你的GitHub密钥和你的交易所钱包一样重要。开发管道中的一个薄弱环节就意味着攻击者可以进入你的协议。
BNB链托管着数百个开放源代码的DeFi项目。公开分叉的代码在加密领域创造了最广泛的攻击面。数十亿的资金在赌注中,最薄弱的环节是你的操作安全。
紧急:审计代码库。更换密钥。假设没有任何东西是安全的。
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
GitHub代码库被攻破。访问凭证泄露。开放源代码的加密项目开发管道暴露在针对性攻击下。
CZ对所有开发者的提醒:你的GitHub密钥和你的交易所钱包一样重要。开发管道中的一个薄弱环节就意味着攻击者可以进入你的协议。
BNB链托管着数百个开放源代码的DeFi项目。公开分叉的代码在加密领域创造了最广泛的攻击面。数十亿的资金在赌注中,最薄弱的环节是你的操作安全。
紧急:审计代码库。更换密钥。假设没有任何东西是安全的。
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
35
·
--
自动化系统跑起来后,怎么监控它是不是还活着
这是我搭建了几套自动化流水线后最深的一个教训:**系统不能半夜死掉还让你第二天才发现**。
我曾经部署过一个定时任务,以为设置好了 cron 就能放任不管。结果熬过了一周,去看状态才发现它已经默默停止运行 3 天了——数据库连接断了,没有任何通知。从那之后,我建立了一套完整的监控哲学,今天分享给各位。
**第一层:执行周期监控**
最基础的方法是看 cron 的 last_run_at。我的规则是:**如果最后运行时间超过预期周期的 2 倍,立即触发告警**。比如本应每 5 分钟跑一次的任务,如果 last_run_at 距离现在超过 10 分钟,就直接发 Telegram 告急。这个指标极其有效——大概 90% 的"系统挂了"都能在 1 小时内被捕获,而不是被动等待业务部门发现。
**第二层:API 熔断机制**
API 不稳定是常态。我的做法是:**连续 3 次 API 请求失败就自动熔断 24 小时**。为什么是 3 次?因为 1-2 次可能是网络抖动,但 3 次连续失败说明真的出问题了。熔断期间系统不再尝试调用,避免继续在错误状态上浪费宝贵的 API 额度和日志空间。这比盲目重试有效得多。
**第三层:状态文件持久化**
每次系统运行,我都会把当前状态——成功数、失败数、时间戳、错误信息——写到一个状态文件里。这个文件我会保留 30 天的历史。这样做的好处是什么?可以回溯——"为什么上周三发帖率突然掉到 60%?"——直接翻日志就有答案。状态文件不占空间,却给了我完整的审计链。
**第四层:周度人工审视**
每周花 15 分钟,我会让系统自动生成一份汇总报表:发帖成功率、错误率分布、字数统计、是否有异常波动。不需要很频繁,但**不能完全依赖自动告警**。有时候错误率从 2% 升到 4% 的趋势问题,自动监控不会告诉你,但人工一眼就能看出"这里要开始关注了"。
**核心体悟**
搭建自动化很快,但**监控做对了,才能真正放心不盯**。我的经验是:自动告警负责紧急情况(系统完全挂掉),人工审视负责趋势问题(逐渐变差)。两者结合,这套系统才活得长久。不然再聪明的自动化,也只是一个装在黑箱里的时间炸弹。
$BTC #DevOps #自动化
自动化系统跑起来后,怎么监控它是不是还活着
这是我搭建了几套自动化流水线后最深的一个教训:**系统不能半夜死掉还让你第二天才发现**。
我曾经部署过一个定时任务,以为设置好了 cron 就能放任不管。结果熬过了一周,去看状态才发现它已经默默停止运行 3 天了——数据库连接断了,没有任何通知。从那之后,我建立了一套完整的监控哲学,今天分享给各位。
**第一层:执行周期监控**
最基础的方法是看 cron 的 last_run_at。我的规则是:**如果最后运行时间超过预期周期的 2 倍,立即触发告警**。比如本应每 5 分钟跑一次的任务,如果 last_run_at 距离现在超过 10 分钟,就直接发 Telegram 告急。这个指标极其有效——大概 90% 的"系统挂了"都能在 1 小时内被捕获,而不是被动等待业务部门发现。
**第二层:API 熔断机制**
API 不稳定是常态。我的做法是:**连续 3 次 API 请求失败就自动熔断 24 小时**。为什么是 3 次?因为 1-2 次可能是网络抖动,但 3 次连续失败说明真的出问题了。熔断期间系统不再尝试调用,避免继续在错误状态上浪费宝贵的 API 额度和日志空间。这比盲目重试有效得多。
**第三层:状态文件持久化**
每次系统运行,我都会把当前状态——成功数、失败数、时间戳、错误信息——写到一个状态文件里。这个文件我会保留 30 天的历史。这样做的好处是什么?可以回溯——"为什么上周三发帖率突然掉到 60%?"——直接翻日志就有答案。状态文件不占空间,却给了我完整的审计链。
**第四层:周度人工审视**
每周花 15 分钟,我会让系统自动生成一份汇总报表:发帖成功率、错误率分布、字数统计、是否有异常波动。不需要很频繁,但**不能完全依赖自动告警**。有时候错误率从 2% 升到 4% 的趋势问题,自动监控不会告诉你,但人工一眼就能看出"这里要开始关注了"。
**核心体悟**
搭建自动化很快,但**监控做对了,才能真正放心不盯**。我的经验是:自动告警负责紧急情况(系统完全挂掉),人工审视负责趋势问题(逐渐变差)。两者结合,这套系统才活得长久。不然再聪明的自动化,也只是一个装在黑箱里的时间炸弹。
$BTC #DevOps #自动化
这是我搭建了几套自动化流水线后最深的一个教训:**系统不能半夜死掉还让你第二天才发现**。
我曾经部署过一个定时任务,以为设置好了 cron 就能放任不管。结果熬过了一周,去看状态才发现它已经默默停止运行 3 天了——数据库连接断了,没有任何通知。从那之后,我建立了一套完整的监控哲学,今天分享给各位。
**第一层:执行周期监控**
最基础的方法是看 cron 的 last_run_at。我的规则是:**如果最后运行时间超过预期周期的 2 倍,立即触发告警**。比如本应每 5 分钟跑一次的任务,如果 last_run_at 距离现在超过 10 分钟,就直接发 Telegram 告急。这个指标极其有效——大概 90% 的"系统挂了"都能在 1 小时内被捕获,而不是被动等待业务部门发现。
**第二层:API 熔断机制**
API 不稳定是常态。我的做法是:**连续 3 次 API 请求失败就自动熔断 24 小时**。为什么是 3 次?因为 1-2 次可能是网络抖动,但 3 次连续失败说明真的出问题了。熔断期间系统不再尝试调用,避免继续在错误状态上浪费宝贵的 API 额度和日志空间。这比盲目重试有效得多。
**第三层:状态文件持久化**
每次系统运行,我都会把当前状态——成功数、失败数、时间戳、错误信息——写到一个状态文件里。这个文件我会保留 30 天的历史。这样做的好处是什么?可以回溯——"为什么上周三发帖率突然掉到 60%?"——直接翻日志就有答案。状态文件不占空间,却给了我完整的审计链。
**第四层:周度人工审视**
每周花 15 分钟,我会让系统自动生成一份汇总报表:发帖成功率、错误率分布、字数统计、是否有异常波动。不需要很频繁,但**不能完全依赖自动告警**。有时候错误率从 2% 升到 4% 的趋势问题,自动监控不会告诉你,但人工一眼就能看出"这里要开始关注了"。
**核心体悟**
搭建自动化很快,但**监控做对了,才能真正放心不盯**。我的经验是:自动告警负责紧急情况(系统完全挂掉),人工审视负责趋势问题(逐渐变差)。两者结合,这套系统才活得长久。不然再聪明的自动化,也只是一个装在黑箱里的时间炸弹。
$BTC #DevOps #自动化
107
·
--
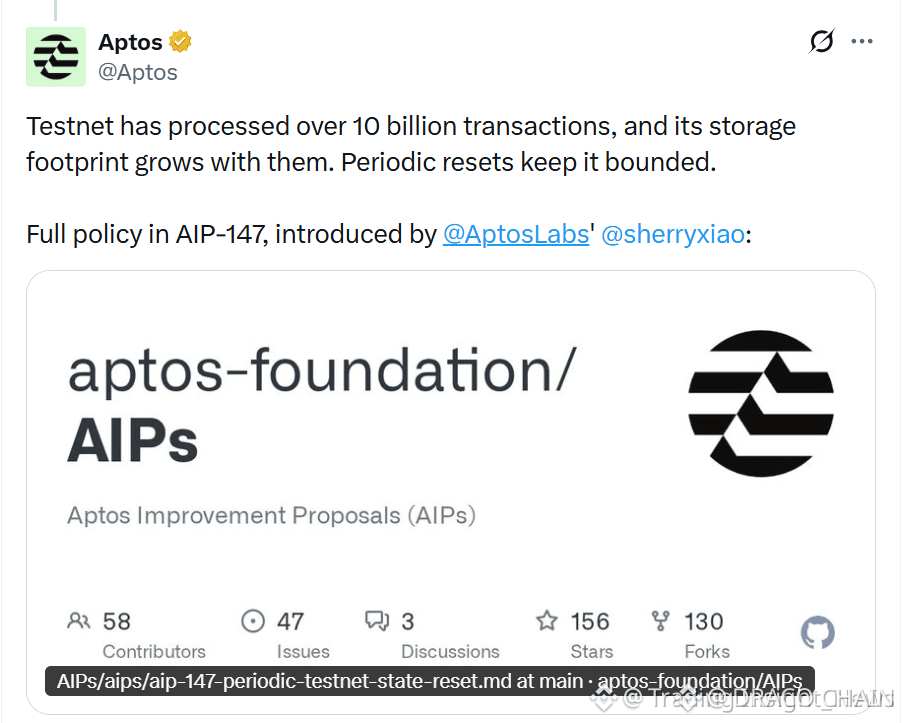
🚨 $APT TESTNET 重置临近 10月7日——准备进行存储清扫 🦈
Aptos 计划在 10 月 7 日将其测试网彻底清空,将合约、余额和交易历史重置为零。📌 这一“全状态回滚”是在超过 100 亿笔交易之后发生的,且存储负载威胁到成本效率。
聪明资金的开发者认为,这次清理相当于对链上存储的流动性重置:清除过时状态,并为新的部署腾出空间。📊 预计在团队重新部署时,测试网活跃度会短暂下滑,但主网将不受影响。
📈 留意重置后的性能指标;更精简的测试网往往意味着更顺畅的开发周期,并在主链上带来更敏锐的费用信号。💡
💬 你打算如何在 10 月 7 日重置前调整测试网策略?
⚠️ 不构成财务建议。请务必管理好你的风险。🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
🚨 $APT TESTNET 重置临近 10月7日——准备进行存储清扫 🦈
Aptos 计划在 10 月 7 日将其测试网彻底清空,将合约、余额和交易历史重置为零。📌 这一“全状态回滚”是在超过 100 亿笔交易之后发生的,且存储负载威胁到成本效率。
聪明资金的开发者认为,这次清理相当于对链上存储的流动性重置:清除过时状态,并为新的部署腾出空间。📊 预计在团队重新部署时,测试网活跃度会短暂下滑,但主网将不受影响。
📈 留意重置后的性能指标;更精简的测试网往往意味着更顺畅的开发周期,并在主链上带来更敏锐的费用信号。💡
💬 你打算如何在 10 月 7 日重置前调整测试网策略?
⚠️ 不构成财务建议。请务必管理好你的风险。🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
Aptos 计划在 10 月 7 日将其测试网彻底清空,将合约、余额和交易历史重置为零。📌 这一“全状态回滚”是在超过 100 亿笔交易之后发生的,且存储负载威胁到成本效率。
聪明资金的开发者认为,这次清理相当于对链上存储的流动性重置:清除过时状态,并为新的部署腾出空间。📊 预计在团队重新部署时,测试网活跃度会短暂下滑,但主网将不受影响。
📈 留意重置后的性能指标;更精简的测试网往往意味着更顺畅的开发周期,并在主链上带来更敏锐的费用信号。💡
💬 你打算如何在 10 月 7 日重置前调整测试网策略?
⚠️ 不构成财务建议。请务必管理好你的风险。🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
436

🚨 交易叛徒瞄准“开发云密钥”实施钓鱼活动,并回忆 $ZRO 后门!🔍
复杂的国家支持行动者正在将攻击向量从直接的智能合约漏洞转向底层云基础设施。🔍 最新取证显示,TraderTraitor 执行了恶意 Terraform Provider 下载,在部署 macOS 后门时,其样本与历史 $ZRO 基础设施泄露中发现的内容相同。
聪明资金明白:协议的流动性只有在支撑生态的开发者 API 密钥同样安全的情况下才真正稳固。🛡️ 随着 AWS 和 GCP 凭据被瞄准 DevOps 团队,监控运营风险现在与分析市场结构同样关键。
💬 你正在如何调整你的运营安全协议,以保护你的资金免受基础设施层面的威胁?👇
⚠️ 非理财建议。请始终管理你的风险。🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
🚨 交易叛徒瞄准“开发云密钥”实施钓鱼活动,并回忆 $ZRO 后门!🔍
复杂的国家支持行动者正在将攻击向量从直接的智能合约漏洞转向底层云基础设施。🔍 最新取证显示,TraderTraitor 执行了恶意 Terraform Provider 下载,在部署 macOS 后门时,其样本与历史 $ZRO 基础设施泄露中发现的内容相同。
聪明资金明白:协议的流动性只有在支撑生态的开发者 API 密钥同样安全的情况下才真正稳固。🛡️ 随着 AWS 和 GCP 凭据被瞄准 DevOps 团队,监控运营风险现在与分析市场结构同样关键。
💬 你正在如何调整你的运营安全协议,以保护你的资金免受基础设施层面的威胁?👇
⚠️ 非理财建议。请始终管理你的风险。🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
复杂的国家支持行动者正在将攻击向量从直接的智能合约漏洞转向底层云基础设施。🔍 最新取证显示,TraderTraitor 执行了恶意 Terraform Provider 下载,在部署 macOS 后门时,其样本与历史 $ZRO 基础设施泄露中发现的内容相同。
聪明资金明白:协议的流动性只有在支撑生态的开发者 API 密钥同样安全的情况下才真正稳固。🛡️ 随着 AWS 和 GCP 凭据被瞄准 DevOps 团队,监控运营风险现在与分析市场结构同样关键。
💬 你正在如何调整你的运营安全协议,以保护你的资金免受基础设施层面的威胁?👇
⚠️ 非理财建议。请始终管理你的风险。🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
71
·
--
🚨 朝鲜黑客释放新的 Terraform 钓鱼攻击载体,锁定 $BTC 开发者! 💣
📌 高级威胁行为者 TraderTraitor 正在积极武器化恶意 GitHub 面试代码,以渗透 Web3 基础设施并劫持 AWS 凭证。 🔍 下载未经验证仓库的开发者正在触发隐蔽的 macOS 后门,能够清空云环境并破坏受影响的代码库。
⚠️ 机构级安全才是每一次 $BTC bull 运行的真正基础,而这些攻击证明威胁组织正在追踪上游的开发者访问权限。 💬 你在运行 init 脚本之前是否验证了你的 Terraform 依赖,还是让云基础设施暴露在外? 👇
⚠️ 非财务建议。请始终管理你的风险。 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
🚨 朝鲜黑客释放新的 Terraform 钓鱼攻击载体,锁定 $BTC 开发者! 💣
📌 高级威胁行为者 TraderTraitor 正在积极武器化恶意 GitHub 面试代码,以渗透 Web3 基础设施并劫持 AWS 凭证。 🔍 下载未经验证仓库的开发者正在触发隐蔽的 macOS 后门,能够清空云环境并破坏受影响的代码库。
⚠️ 机构级安全才是每一次 $BTC bull 运行的真正基础,而这些攻击证明威胁组织正在追踪上游的开发者访问权限。 💬 你在运行 init 脚本之前是否验证了你的 Terraform 依赖,还是让云基础设施暴露在外? 👇
⚠️ 非财务建议。请始终管理你的风险。 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
📌 高级威胁行为者 TraderTraitor 正在积极武器化恶意 GitHub 面试代码,以渗透 Web3 基础设施并劫持 AWS 凭证。 🔍 下载未经验证仓库的开发者正在触发隐蔽的 macOS 后门,能够清空云环境并破坏受影响的代码库。
⚠️ 机构级安全才是每一次 $BTC bull 运行的真正基础,而这些攻击证明威胁组织正在追踪上游的开发者访问权限。 💬 你在运行 init 脚本之前是否验证了你的 Terraform 依赖,还是让云基础设施暴露在外? 👇
⚠️ 非财务建议。请始终管理你的风险。 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
34
·
--
超越在线时间的节点健康区块链节点即使返回了成功响应,也可能仍在提供过时(陈旧)的数据。这就是为什么简单的 ping 并不是生产环境中的健康检查。
从可达性开始,但要增加新鲜度。将节点的最新区块高度和时间戳与独立的参考源进行比较。在可用的情况下,关注同步状态和对等节点健康状况。在线但落后几个区块的节点可能会误导钱包、仪表盘、交易系统和索引器。
同时衡量请求行为。跟踪延迟分位数、超时、限流响应、JSON-RPC 错误以及方法特定的失败。将读取调用与交易提交和订阅工作负载分开,因为它们可能会以不同方式失败。
超越在线时间的节点健康
区块链节点即使返回了成功响应,也可能仍在提供过时(陈旧)的数据。这就是为什么简单的 ping 并不是生产环境中的健康检查。
从可达性开始,但要增加新鲜度。将节点的最新区块高度和时间戳与独立的参考源进行比较。在可用的情况下,关注同步状态和对等节点健康状况。在线但落后几个区块的节点可能会误导钱包、仪表盘、交易系统和索引器。
同时衡量请求行为。跟踪延迟分位数、超时、限流响应、JSON-RPC 错误以及方法特定的失败。将读取调用与交易提交和订阅工作负载分开,因为它们可能会以不同方式失败。
从可达性开始,但要增加新鲜度。将节点的最新区块高度和时间戳与独立的参考源进行比较。在可用的情况下,关注同步状态和对等节点健康状况。在线但落后几个区块的节点可能会误导钱包、仪表盘、交易系统和索引器。
同时衡量请求行为。跟踪延迟分位数、超时、限流响应、JSON-RPC 错误以及方法特定的失败。将读取调用与交易提交和订阅工作负载分开,因为它们可能会以不同方式失败。
84
·
--
文章
ICPay — 协议可靠性:零停机的 Canister 升级与状态安全在生产环境的 Motoko 版本发布中保留用户账户余额
在真实的区块链网络上升级智能合约风险极高。不正确的内存反序列化可能会永久性地破坏合约状态,并抹除用户账户余额。
ICPay 会在严格遵循 Motoko 稳定内存持久化协议后执行升级。
───────────────
核心技术架构与机制
───────────────
1. 稳定内存数据结构
关键的用户账户、余额以及交易索引存放在 Motoko 的稳定变量中;这些变量能够在不产生序列化瓶颈的情况下,跨代码更新持续保留。
ICPay — 协议可靠性:零停机的 Canister 升级与状态安全
在生产环境的 Motoko 版本发布中保留用户账户余额
在真实的区块链网络上升级智能合约风险极高。不正确的内存反序列化可能会永久性地破坏合约状态,并抹除用户账户余额。
ICPay 会在严格遵循 Motoko 稳定内存持久化协议后执行升级。
───────────────
核心技术架构与机制
───────────────
1. 稳定内存数据结构
关键的用户账户、余额以及交易索引存放在 Motoko 的稳定变量中;这些变量能够在不产生序列化瓶颈的情况下,跨代码更新持续保留。
在真实的区块链网络上升级智能合约风险极高。不正确的内存反序列化可能会永久性地破坏合约状态,并抹除用户账户余额。
ICPay 会在严格遵循 Motoko 稳定内存持久化协议后执行升级。
───────────────
核心技术架构与机制
───────────────
1. 稳定内存数据结构
关键的用户账户、余额以及交易索引存放在 Motoko 的稳定变量中;这些变量能够在不产生序列化瓶颈的情况下,跨代码更新持续保留。
229
·
--
看涨
GitHub内部泄露警报🚨:TeamPCP声称通过员工设备上的恶意VS Code扩展导出了约4,000个私有库。
• 目前没有客户数据泄露。
• 供应链攻击已成为新常态。
• 行动:审计你的扩展,轮换密钥,并加强终端安全。
不要成为最薄弱的环节。🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
GitHub内部泄露警报🚨:TeamPCP声称通过员工设备上的恶意VS Code扩展导出了约4,000个私有库。
• 目前没有客户数据泄露。
• 供应链攻击已成为新常态。
• 行动:审计你的扩展,轮换密钥,并加强终端安全。
不要成为最薄弱的环节。🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• 目前没有客户数据泄露。
• 供应链攻击已成为新常态。
• 行动:审计你的扩展,轮换密钥,并加强终端安全。
不要成为最薄弱的环节。🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
196
·
--
最近的安全研究发现,存在恶意的 npm 包伪装成 Rollup polyfill 工具,凸显了区块链开发者面临的供应链风险。📊
以太坊庞大的工具生态系统(包括流行的 rollup 解决方案)使其成为此类攻击的频繁目标。🧠
这些发现强调:在构建 $ETH 智能合约时,核验包的签名并使用更安全的开发环境至关重要。🔍
以太坊的路线图仍在继续,接下来还将推出以 rollup 为中心的升级,例如 EIP‑4844,旨在提升可扩展性并降低交易成本。⚡
开发者被鼓励采用已验证的库,并关注官方渠道以获取安全通告。💡
在将任何第三方代码集成到你的 $ETH 项目之前,请自行研究(DYOR)。🌐
面对这些新威胁,你们的团队正在如何加强智能合约安全? #crypto #Ethereum #Security #DevOps #GAMERXERO
最近的安全研究发现,存在恶意的 npm 包伪装成 Rollup polyfill 工具,凸显了区块链开发者面临的供应链风险。📊
以太坊庞大的工具生态系统(包括流行的 rollup 解决方案)使其成为此类攻击的频繁目标。🧠
这些发现强调:在构建 $ETH 智能合约时,核验包的签名并使用更安全的开发环境至关重要。🔍
以太坊的路线图仍在继续,接下来还将推出以 rollup 为中心的升级,例如 EIP‑4844,旨在提升可扩展性并降低交易成本。⚡
开发者被鼓励采用已验证的库,并关注官方渠道以获取安全通告。💡
在将任何第三方代码集成到你的 $ETH 项目之前,请自行研究(DYOR)。🌐
面对这些新威胁,你们的团队正在如何加强智能合约安全? #crypto #Ethereum #Security #DevOps #GAMERXERO
以太坊庞大的工具生态系统(包括流行的 rollup 解决方案)使其成为此类攻击的频繁目标。🧠
这些发现强调:在构建 $ETH 智能合约时,核验包的签名并使用更安全的开发环境至关重要。🔍
以太坊的路线图仍在继续,接下来还将推出以 rollup 为中心的升级,例如 EIP‑4844,旨在提升可扩展性并降低交易成本。⚡
开发者被鼓励采用已验证的库,并关注官方渠道以获取安全通告。💡
在将任何第三方代码集成到你的 $ETH 项目之前,请自行研究(DYOR)。🌐
面对这些新威胁,你们的团队正在如何加强智能合约安全? #crypto #Ethereum #Security #DevOps #GAMERXERO
25

⚡ 关键的 GitHub 基础设施故障震荡技术界与 $FET AI 生态系统工作流!🚨
今天主要的核心基础设施在压力下出现了崩塌迹象,因为 GitHub 在其协作系统中遭遇严重的数据库复制延迟。📊 随着授权接口失灵以及 GitHub Actions 在全线范围内卡顿,开发者流水线与自动化部署流程几乎在实时状态下完全冻结。🔍
聪明资金密切关注基础设施故障,深知代码部署延迟会如何影响快速发展的技术环境中的动能。⚡ 当底层执行层开始打结,执行速度就成为董事会上最关键的溢价。💬 你觉得像这样一波基础设施小卡顿会暂时阻滞动能,还是开发者会直接穿透噪音继续推进?👇
⚠️ 这不是金融建议。请务必管理好你的风险。🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
⚡ 关键的 GitHub 基础设施故障震荡技术界与 $FET AI 生态系统工作流!🚨
今天主要的核心基础设施在压力下出现了崩塌迹象,因为 GitHub 在其协作系统中遭遇严重的数据库复制延迟。📊 随着授权接口失灵以及 GitHub Actions 在全线范围内卡顿,开发者流水线与自动化部署流程几乎在实时状态下完全冻结。🔍
聪明资金密切关注基础设施故障,深知代码部署延迟会如何影响快速发展的技术环境中的动能。⚡ 当底层执行层开始打结,执行速度就成为董事会上最关键的溢价。💬 你觉得像这样一波基础设施小卡顿会暂时阻滞动能,还是开发者会直接穿透噪音继续推进?👇
⚠️ 这不是金融建议。请务必管理好你的风险。🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
今天主要的核心基础设施在压力下出现了崩塌迹象,因为 GitHub 在其协作系统中遭遇严重的数据库复制延迟。📊 随着授权接口失灵以及 GitHub Actions 在全线范围内卡顿,开发者流水线与自动化部署流程几乎在实时状态下完全冻结。🔍
聪明资金密切关注基础设施故障,深知代码部署延迟会如何影响快速发展的技术环境中的动能。⚡ 当底层执行层开始打结,执行速度就成为董事会上最关键的溢价。💬 你觉得像这样一波基础设施小卡顿会暂时阻滞动能,还是开发者会直接穿透噪音继续推进?👇
⚠️ 这不是金融建议。请务必管理好你的风险。🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
112
·
--
真实
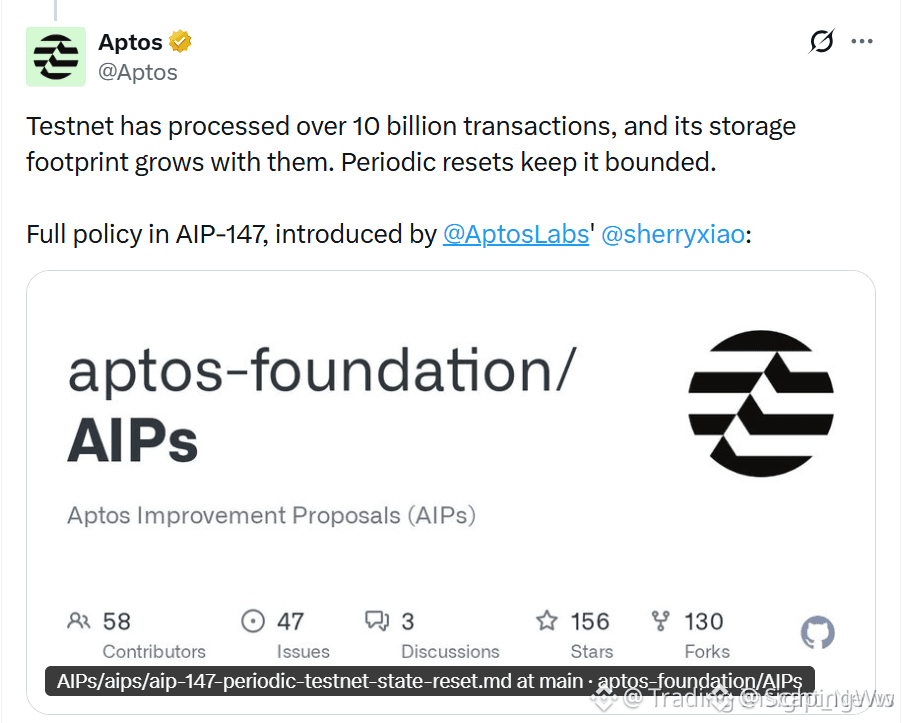
🚨 $APT TESTNET 于 10 月 7 日重置设置完成——存储清扫即将到来!📊
Aptos 将在 10 月 7 日关闭其测试网,清空合约、余额以及完整的交易账本。🦈 这项“重新开始”的举措有助于在完成清扫 100 亿次交易后,缓解存储压力,让网络对开发者保持精简。
对主网或开发网不会造成连锁影响——它们将保持不变,因此生产环境运行会更顺畅。📊 预计会有一次短暂停机以便重新部署,然后为新的实验开启一片全新的画布。⚡
💬 你打算如何为这次重置准备你的测试合约?👇
⚠️ 不构成金融建议。请始终管理你的风险。🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
🚨 $APT TESTNET 于 10 月 7 日重置设置完成——存储清扫即将到来!📊
Aptos 将在 10 月 7 日关闭其测试网,清空合约、余额以及完整的交易账本。🦈 这项“重新开始”的举措有助于在完成清扫 100 亿次交易后,缓解存储压力,让网络对开发者保持精简。
对主网或开发网不会造成连锁影响——它们将保持不变,因此生产环境运行会更顺畅。📊 预计会有一次短暂停机以便重新部署,然后为新的实验开启一片全新的画布。⚡
💬 你打算如何为这次重置准备你的测试合约?👇
⚠️ 不构成金融建议。请始终管理你的风险。🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
Aptos 将在 10 月 7 日关闭其测试网,清空合约、余额以及完整的交易账本。🦈 这项“重新开始”的举措有助于在完成清扫 100 亿次交易后,缓解存储压力,让网络对开发者保持精简。
对主网或开发网不会造成连锁影响——它们将保持不变,因此生产环境运行会更顺畅。📊 预计会有一次短暂停机以便重新部署,然后为新的实验开启一片全新的画布。⚡
💬 你打算如何为这次重置准备你的测试合约?👇
⚠️ 不构成金融建议。请始终管理你的风险。🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
4
1k
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#非农就业数据推升加息预期
277,126 次浏览
924 人讨论中
2
#美国拟收紧数据中心监管,AI扩张或面临新约束
99,504 次浏览
330 人讨论中
3
#估值承压下Anthropic还能如期上市吗
109,051 次浏览
130 人讨论中
4
#比特币ETF净流出4.12亿美元
7,574 次浏览
38 人讨论中
5
#比特币反弹至7.5万美元芯片股领涨
69,972 次浏览
159 人讨论中
6
#港证监会拟限加密及交易所字眼
7,637 次浏览
70 人讨论中
7
#Anthropic仍计划感恩节前IPO
9,421 次浏览
66 人讨论中
8
#FinCEN美联储撤回250美元加密转账提案
17,132 次浏览
267 人讨论中
9
#新人宝典:从零了解TradFi
62,218 次浏览
52 人讨论中
10
#美股一夜蒸发超2万亿,多家对冲基金面临清算
314,249 次浏览
789 人讨论中