
#bankingsecurity
bankingsecurity
337 次浏览
4 人讨论中
热门
最新内容

·
--
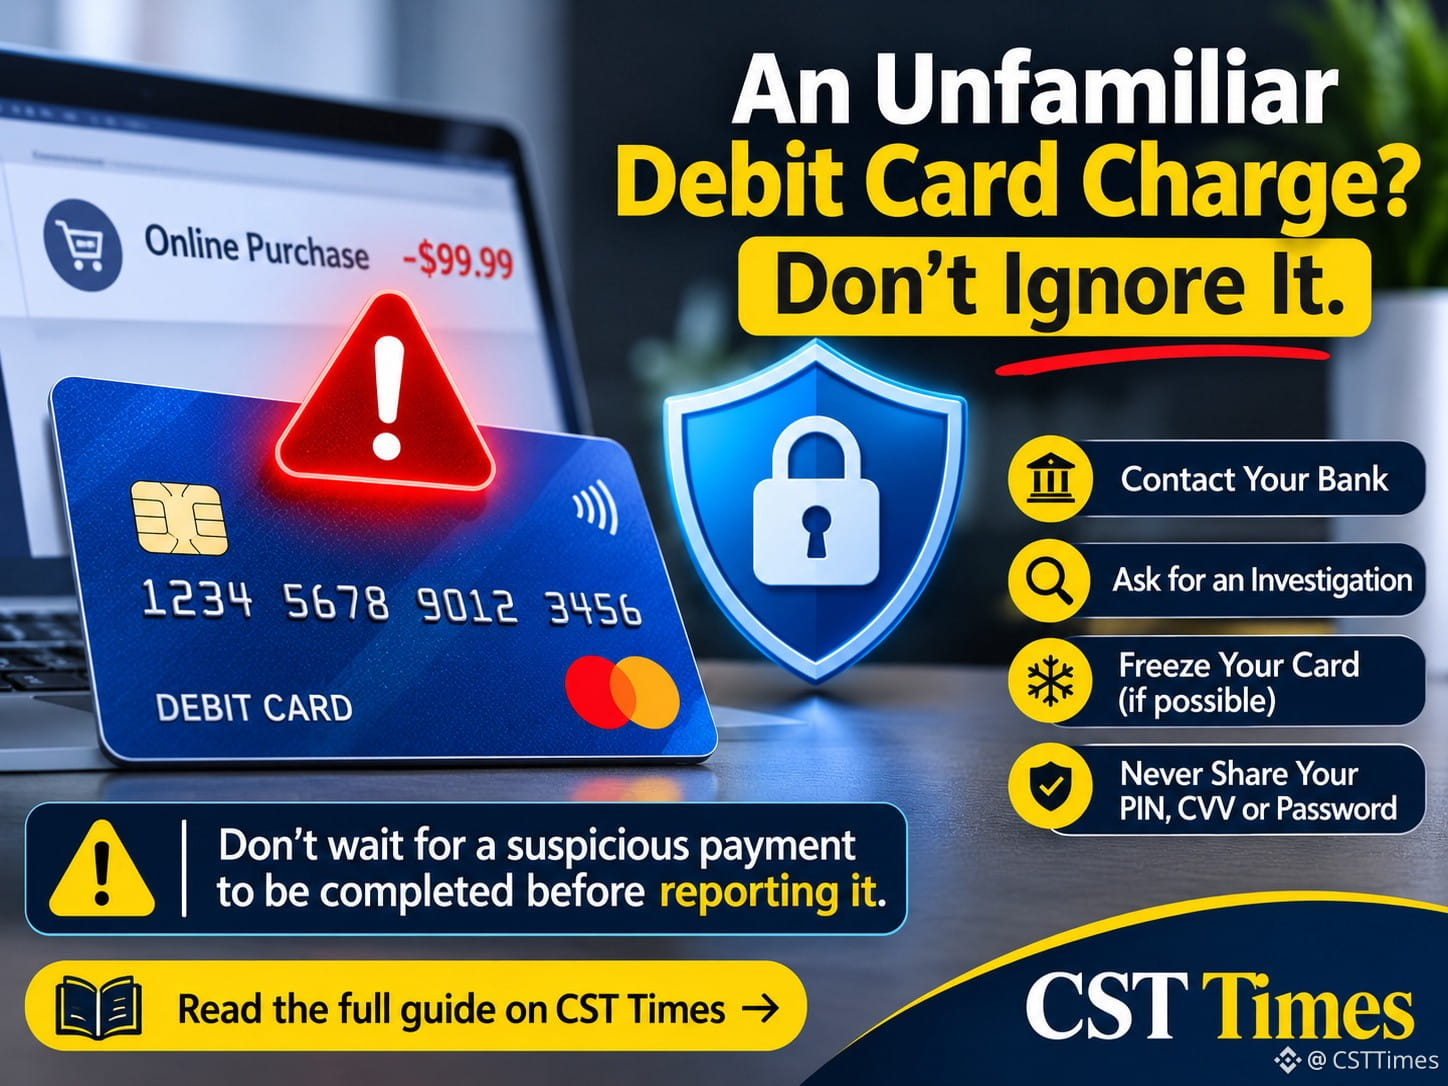
🔒 遇到不熟悉的借记卡扣款?别忽视。
有时,付款记录会显示在一个你不认识的商户名称下。
但如果你确实没有授权这笔交易,该怎么办?
请采取以下预防措施:
🔹 使用银行的官方应用或电话号码联系银行。
🔹 要求银行调查这笔交易。
🔹 如果你怀疑卡片被盗用,且银行提供此选项,请冻结卡片。
🔹 切勿透露你的 PIN 码、CVV 安全码或银行密码。
不要等到可疑付款完成后才进行举报。
在 CST Times 阅读完整指南 👇
🔗 https:// csttimes. com/debit-card-payment-not-showing/
#CardSecurity #DebitCardSafety #BankingSecurity #csttimes
🔒 遇到不熟悉的借记卡扣款?别忽视。
有时,付款记录会显示在一个你不认识的商户名称下。
但如果你确实没有授权这笔交易,该怎么办?
请采取以下预防措施:
🔹 使用银行的官方应用或电话号码联系银行。
🔹 要求银行调查这笔交易。
🔹 如果你怀疑卡片被盗用,且银行提供此选项,请冻结卡片。
🔹 切勿透露你的 PIN 码、CVV 安全码或银行密码。
不要等到可疑付款完成后才进行举报。
在 CST Times 阅读完整指南 👇
🔗 https:// csttimes. com/debit-card-payment-not-showing/
#CardSecurity #DebitCardSafety #BankingSecurity #csttimes
有时,付款记录会显示在一个你不认识的商户名称下。
但如果你确实没有授权这笔交易,该怎么办?
请采取以下预防措施:
🔹 使用银行的官方应用或电话号码联系银行。
🔹 要求银行调查这笔交易。
🔹 如果你怀疑卡片被盗用,且银行提供此选项,请冻结卡片。
🔹 切勿透露你的 PIN 码、CVV 安全码或银行密码。
不要等到可疑付款完成后才进行举报。
在 CST Times 阅读完整指南 👇
🔗 https:// csttimes. com/debit-card-payment-not-showing/
#CardSecurity #DebitCardSafety #BankingSecurity #csttimes
85

·
--

文章
人工智能让银行打补丁从数周变为几分钟——这对你的加密货币意味着什么银行正在失去宝贵时间来修复软件漏洞,而罪魁祸首是人工智能。来自国际清算银行(BIS)的一份新论文警告,先进人工智能可能将发现并修补安全缺陷的窗口从数周缩短到仅仅几分钟。这种转变可能会让银行在应对网络威胁方面比以往任何时候都更手忙脚乱。
概念
当银行发现软件漏洞时,传统上会经历一个漫长流程:识别缺陷、开发补丁、测试补丁,然后将其部署到其系统中。这往往需要数周,尤其是在大型、老旧的基础设施中。然而,人工智能可以分析代码、检测异常,甚至在实时生成补丁建议。尽管这加快了开发进度,但也压缩了银行评估并批准修复的时间。BIS 论文认为,这种“人工智能加速”迫使银行在极端压力下做出安全决策,可能会为了速度而牺牲严谨性。
人工智能让银行打补丁从数周变为几分钟——这对你的加密货币意味着什么
银行正在失去宝贵时间来修复软件漏洞,而罪魁祸首是人工智能。来自国际清算银行(BIS)的一份新论文警告,先进人工智能可能将发现并修补安全缺陷的窗口从数周缩短到仅仅几分钟。这种转变可能会让银行在应对网络威胁方面比以往任何时候都更手忙脚乱。
概念
当银行发现软件漏洞时,传统上会经历一个漫长流程:识别缺陷、开发补丁、测试补丁,然后将其部署到其系统中。这往往需要数周,尤其是在大型、老旧的基础设施中。然而,人工智能可以分析代码、检测异常,甚至在实时生成补丁建议。尽管这加快了开发进度,但也压缩了银行评估并批准修复的时间。BIS 论文认为,这种“人工智能加速”迫使银行在极端压力下做出安全决策,可能会为了速度而牺牲严谨性。
概念
当银行发现软件漏洞时,传统上会经历一个漫长流程:识别缺陷、开发补丁、测试补丁,然后将其部署到其系统中。这往往需要数周,尤其是在大型、老旧的基础设施中。然而,人工智能可以分析代码、检测异常,甚至在实时生成补丁建议。尽管这加快了开发进度,但也压缩了银行评估并批准修复的时间。BIS 论文认为,这种“人工智能加速”迫使银行在极端压力下做出安全决策,可能会为了速度而牺牲严谨性。
22
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#非农就业数据推升加息预期
360,846 次浏览
1,263 人讨论中
2
#CPI前瞻,12月利率走向迎关键考验
25,058 次浏览
154 人讨论中
3
#美国拟收紧数据中心监管,AI扩张或面临新约束
138,901 次浏览
515 人讨论中
4
#ARK拟推14只AI及代币化主题ETF
493 次浏览
36 人讨论中
5
#估值承压下Anthropic还能如期上市吗
150,784 次浏览
242 人讨论中
6
#美伊局势再生变,避险需求会否升温?
15,053 次浏览
83 人讨论中
7
#比特币ETF净流出4.12亿美元
22,977 次浏览
82 人讨论中
8
#比特币反弹至7.5万美元芯片股领涨
90,612 次浏览
218 人讨论中
9
#港证监会拟限加密及交易所字眼
25,408 次浏览
99 人讨论中
10
#FinCEN美联储撤回250美元加密转账提案
26,853 次浏览
298 人讨论中